

इस गाइड में, Google Ads और Google Ads API के उपयोगकर्ताओं के लिए, सुरक्षा से जुड़ी सामान्य ज़रूरी शर्तों के बारे में बताया गया है.
दो चरणों में पुष्टि करने की सुविधा क्या है?
दो चरणों में पुष्टि या 2SV को दो फ़ैक्टर ऑथेंटिकेशन (2FA) भी कहा जाता है. यह कई चरणों में पुष्टि (MFA) का एक तरीका है. इसमें उपयोगकर्ता नाम और पासवर्ड के अलावा, "आपके पास क्या है" के तौर पर दूसरा फ़ैक्टर जोड़ा जाता है.
2SV, पुष्टि करने के लिए एक ही तरीके का इस्तेमाल करने वाले सिस्टम से ज़्यादा सुरक्षित है. ऐसे सिस्टम में, पुष्टि करने के लिए सिर्फ़ उपयोगकर्ता नाम और जानकारी के एक ही फ़ैक्टर ("आपको क्या पता है") का इस्तेमाल किया जाता है. आम तौर पर, यह फ़ैक्टर पासवर्ड होता है. दूसरे फ़ैक्टर की ज़रूरत होने पर, कोई अनधिकृत व्यक्ति आपके खाते को आसानी से ऐक्सेस नहीं कर पाएगा. पासवर्ड हैक या चोरी हो सकते हैं. हालांकि, 2SV का इस्तेमाल करने का मतलब है कि हैक या चोरी हुए पासवर्ड से ही खाते को ऐक्सेस नहीं किया जा सकता.
दो चरणों में पुष्टि करने की ज़रूरी शर्तें
Google Ads और Google Ads API का इस्तेमाल करने के लिए, दो चरणों में पुष्टि करने की ज़रूरी शर्तों के बारे में यहां बताया गया है.
Google Ads के लिए ज़रूरी
Google Ads, मैनेजर खाते के लिए सिक्योरिटी मैंडेट की सुविधा देता है. इसकी मदद से, मैनेजर खाते का एडमिन, मौजूदा और आने वाले समय में बनने वाले सभी उप-खातों पर ज़रूरी सुरक्षा सेटिंग लागू कर सकता है. एडमिन ऐक्सेस वाले इन खातों का मालिकाना हक, मैनेजर खाते के पास होता है. ऐसी ही एक नीति के तहत, मैनेजर खातों के एडमिन यह ज़रूरी कर सकते हैं कि उनके मालिकाना हक वाले उप-खातों के उपयोगकर्ता, साइन इन करने के लिए अपने खातों में दो चरणों में पुष्टि करने की सुविधा चालू करें.
इस नीति से, OAuth के मौजूदा रीफ़्रेश टोकन पर कोई असर नहीं पड़ेगा. हालांकि, Google Ads API को किए जाने वाले कॉल पर इसका असर पड़ेगा. ये टोकन पहले की तरह काम करते रहेंगे. साथ ही, OAuth ऐक्सेस टोकन लेते समय उपयोगकर्ताओं को फिर से अनुमति देने के लिए नहीं कहा जाएगा. हालांकि, जब तक उपयोगकर्ता अपने Google खाते में दो चरणों में पुष्टि की सुविधा चालू नहीं करता, तब तक Google Ads API कॉल TWO_STEP_VERIFICATION_NOT_ENROLLED गड़बड़ी के साथ काम नहीं करते.
Google Ads API की ज़रूरी शर्तें
Google Ads API के सभी उपयोगकर्ताओं को, उपयोगकर्ता की पुष्टि के वर्कफ़्लो के मुताबिक नए OAuth 2.0 रीफ़्रेश टोकन जनरेट करने के लिए, 2SV की सुविधा चालू करनी होगी. उपयोगकर्ताओं को उपयोगकर्ता नाम और पासवर्ड के अलावा, पुष्टि करने के लिए हमेशा दूसरे चरण को पूरा करना होता है.
अगर उपयोगकर्ता ने दो चरणों में पुष्टि करने की सुविधा चालू नहीं की है, तो उसे दो चरणों में पुष्टि करने का तरीका जोड़ने के लिए कहा जाता है.
इस नीति से, OAuth के मौजूदा रीफ़्रेश टोकन पर कोई असर नहीं पड़ेगा. ये पहले की तरह काम करते रहेंगे. साथ ही, OAuth ऐक्सेस टोकन लेते समय उपयोगकर्ताओं को फिर से अनुमति देने के लिए नहीं कहा जाएगा.

पासकी किसे कहते हैं?
पासकी, कई चरणों में पुष्टि करने का एक तरीका है. इसमें खाते के मालिक की पहचान की पुष्टि करने के लिए, सार्वजनिक पासकोड क्रिप्टोग्राफ़ी को आपके डिवाइस के लिए पहले से किए गए सुरक्षा सेटअप (जैसे, फ़िंगरप्रिंट, फ़ेस स्कैन या स्क्रीन लॉक पिन) के साथ जोड़ा जाता है. पासकी में, आपके डिवाइस ("आपके पास क्या है", जैसे कि आपका मोबाइल डिवाइस या FIDO2 कुंजी) के साथ-साथ, डिवाइस को अनलॉक करने के तरीके ("आपको क्या पता है") की जानकारी शामिल होती है. इससे पासवर्ड के बजाय, पासकी का इस्तेमाल करना ज़्यादा आसान हो जाता है.
पासकी को इन वजहों से, दो तरीकों से पुष्टि करने की सुविधा से ज़्यादा सुरक्षित माना जाता है:
- डोमेन से जुड़ी होती हैं: पासकी, खास डोमेन (उदाहरण के लिए,
google.com) से जुड़ी होती हैं. ये उन धोखाधड़ी वाली वेबसाइटों पर काम नहीं करतीं जो असली वेबसाइट (उदाहरण के लिए,google-fake.com) के नाम पर बनाई गई हों. - डिवाइस से जुड़ी: पासकी, आपके डिवाइस की स्थानीय पुष्टि की सुविधा से लॉक होती हैं. इन्हें अनलॉक करने के लिए, उपयोगकर्ता की मौजूदगी ज़रूरी होती है.
- पासकी को चुराना नामुमकिन है: पासकी, आपके डिवाइस और सर्वर के बीच सार्वजनिक पासकोड क्रिप्टोग्राफ़िक चैलेंज-रिस्पॉन्स तरीके का इस्तेमाल करती हैं. इनमें एक बार इस्तेमाल होने वाले पासकोड या पासवर्ड का इस्तेमाल नहीं किया जाता, जिन्हें हैक किया जा सकता है.
पासकी सेट अप करने का तरीका
पासकी सेट अप करने के लिए:
- g.co/passkeys पर जाएं.
- Security Key Manager में साइन इन करने के लिए, पासकी बनाएं पर क्लिक करें.
- अपने डिवाइस पर दिए गए निर्देशों का पालन करके पासकी बनाएं.
पासकी से जुड़ी ज़रूरी शर्तें
यहां दिए गए सेक्शन में, Google Ads और Google Ads API का इस्तेमाल करने के लिए, पासकी से जुड़ी ज़रूरी शर्तों के बारे में बताया गया है.
Google Ads के लिए ज़रूरी
Google Ads में, अपने खाते में साइन इन करने के लिए पासकी इस्तेमाल करने की सुविधा उपलब्ध है. विज्ञापन देने वाले कुछ लोगों या कंपनियों को अपने Google Ads खाते में संवेदनशील कार्रवाइयां पूरी करने के लिए, पासकी का इस्तेमाल करना पड़ सकता है.
Google Ads API से जुड़ी ज़रूरी शर्तें
Google Ads API के लिए, कुछ उपयोगकर्ताओं को पासकी से पुष्टि करनी पड़ सकती है. उपयोगकर्ता की पुष्टि के वर्कफ़्लो के मुताबिक Google Ads API के लिए नया OAuth 2.0 रीफ़्रेश टोकन जनरेट करने वाले उपयोगकर्ताओं को पासकी का इस्तेमाल करके पुष्टि करनी होगी. अगर आपने पासकी नहीं बनाई है, तो आपको पासकी बनाने और पुष्टि के लिए उसका इस्तेमाल करने के लिए कहा जाएगा. पुष्टि करने के अन्य तरीकों का इस्तेमाल नहीं किया जा सकेगा. इनमें वे तरीके भी शामिल हैं जिनमें पासवर्ड के साथ-साथ, दो तरीकों से पुष्टि करने की सुविधा (2एफ़ए) का इस्तेमाल किया जाता है. जैसे, समय के हिसाब से एक बार इस्तेमाल होने वाला पासवर्ड (टीओटीपी) या एसएमएस से मिलने वाले कोड.
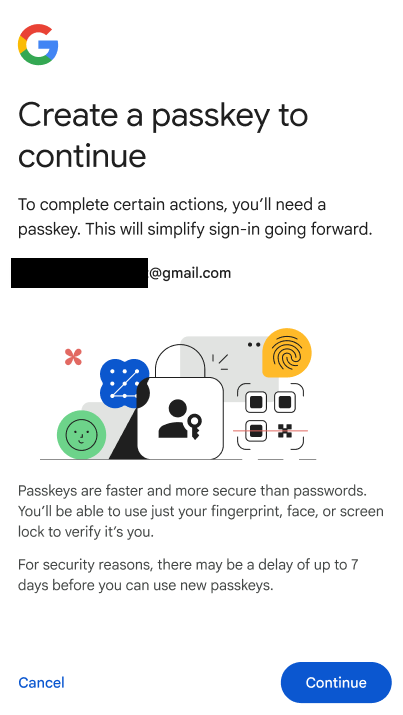
इस नीति से, OAuth के मौजूदा रीफ़्रेश टोकन पर कोई असर नहीं पड़ेगा. ये पहले की तरह काम करते रहेंगे. साथ ही, OAuth ऐक्सेस टोकन लेते समय उपयोगकर्ताओं को फिर से अनुमति देने के लिए नहीं कहा जाएगा.