

במדריך הזה מוסברות דרישות האבטחה הנפוצות למשתמשים ב-Google Ads וב-Google Ads API.
מה זה אימות דו-שלבי?
אימות דו-שלבי (2SV), שנקרא גם אימות דו-שלבי (2FA), הוא סוג של אימות רב-שלבי (MFA) שמוסיף גורם שני של בעלות ("מה שיש לך") בנוסף לשם משתמש וסיסמה.
אימות דו-שלבי מאובטח יותר ממערכות אימות חד-שלביות, שבהן האימות מתבצע באמצעות שם משתמש וגורם ידע יחיד (מה שאתם יודעים), בדרך כלל סיסמה. הוספת שלב אימות נוסף מקשה על משתמשים לא מורשים לפרוץ לחשבון. סיסמאות עלולות להיחשף, אבל השימוש באימות דו-שלבי אומר שסיסמה שנחשפה לא מספיקה כדי לקבל גישה.
דרישות לאימות דו-שלבי
בקטעים הבאים מפורטות הדרישות לאימות דו-שלבי לשימוש ב-Google Ads וב-Google Ads API.
דרישות Google Ads
Google Ads תומך בייפויי כוח לצורכי אבטחה בחשבונות ניהול, שמאפשרים לאדמין בחשבון ניהול לאכוף הגדרות אבטחה מינימליות בכל חשבונות המשנה הנוכחיים והעתידיים שלחשבון הניהול יש בעלות מנהלתית עליהם. לדוגמה, יש מדיניות שמאפשרת לאדמינים של חשבונות ניהול לדרוש מהמשתמשים בחשבונות המשנה שבבעלותם להפעיל אימות דו-שלבי בחשבונות שלהם כדי להיכנס לחשבון.
המדיניות הזו לא משפיעה על טוקנים קיימים של רענון מסוג OAuth, למעט קריאות ל-Google Ads API. הטוקנים האלה ימשיכו לפעול כרגיל, ולא תהיה דרישה לקבל הרשאה מחדש במהלך יצירת טוקנים של גישה מסוג OAuth. עם זאת, קריאות ל-Google Ads API נכשלות עם שגיאה TWO_STEP_VERIFICATION_NOT_ENROLLED עד שהמשתמש מפעיל אימות דו-שלבי בחשבון Google שלו.
דרישות Google Ads API
כל המשתמשים ב-Google Ads API שפועלים לפי תהליך אימות המשתמשים נדרשים להפעיל אימות דו-שלבי כדי ליצור טוקנים חדשים של רענון מסוג OAuth 2.0. המשתמשים תמיד יתבקשו להשתמש באמצעי אימות נוסף בנוסף לשם המשתמש והסיסמה.
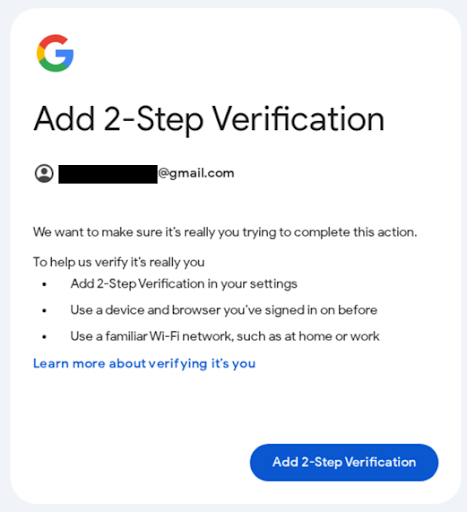
אם האימות הדו-שלבי לא מופעל אצל המשתמש, הוא מתבקש להוסיף שיטת אימות דו-שלבי.
המדיניות הזו לא משפיעה על טוקנים קיימים של רענון מסוג OAuth. הטוקנים האלה ימשיכו לפעול כרגיל, ולא תהיה דרישה לקבל הרשאה מחדש במהלך יצירת טוקנים של גישה מסוג OAuth.
מהם מפתחות גישה?
מפתח גישה הוא סוג של אימות רב-שלבי שמשלב קריפטוגרפיה של מפתח ציבורי עם אמצעי האבטחה הקיימים במכשיר (כמו טביעת אצבע, זיהוי פנים או קוד סודי לפתיחת הנעילה) כדי לאמת את הזהות של בעל החשבון. מפתחות גישה משלבים בין החזקה של המכשיר ("מה שיש לך", למשל, המכשיר הנייד או מפתח FIDO2) לבין הידע איך לבטל את נעילת המכשיר ("מה שאתה יודע"), ומספקים חלופה נוחה לסיסמאות.
מפתחות גישה נחשבים מאובטחים יותר מאימות דו-שלבי מהסיבות הבאות:
- קשורים לדומיין: מפתחות הגישה קשורים לדומיינים ספציפיים (לדוגמה,
google.com), ולא יעבדו באתרים שמקורם בתרמית שמתחזים לאתר המקורי (לדוגמה,google-fake.com). - קשורים למכשיר: מפתחות גישה נעולים מאחורי האימות המקומי של המכשיר, ונדרשת נוכחות פיזית של המשתמש כדי לבטל את הנעילה שלהם.
- אין סודות לגנוב: מפתחות גישה משתמשים בשיטת קריפטוגרפיה של מפתח ציבורי, שבה המכשיר והשרת מאתגרים זה את זה ומגיבים זה לזה. הם לא משתמשים בסיסמאות חד-פעמיות או בסיסמאות שאפשר ליירט.
איך מגדירים מפתח גישה
כדי להגדיר מפתח גישה:
- נכנסים לכתובת g.co/passkeys.
- לוחצים על יצירת מפתח גישה כדי להתחבר אל הכלי לניהול מפתחות האבטחה.
- יוצרים מפתח גישה לפי ההנחיות שמופיעות במכשיר.
הדרישות לשימוש במפתחות גישה
בקטעים הבאים מפורטות הדרישות לשימוש במפתחות גישה ב-Google Ads וב-Google Ads API.
דרישות Google Ads
ב-Google Ads אפשר להשתמש במפתח גישה כדי להיכנס לחשבון. חלק מהמפרסמים נדרשים להשתמש במפתח גישה כדי לאשר פעולות רגישות בחשבון שלהם ב-Google Ads.
דרישות Google Ads API
יכול להיות שחלק מהמשתמשים יידרשו לאמת את עצמם באמצעות מפתחות גישה ב-Google Ads API. משתמשים שמוגדרים כמשתמשים שנדרשים לאימות יידרשו לבצע אימות באמצעות מפתח גישה כשיפעלו לפי תהליך אימות המשתמשים כדי ליצור טוקנים חדשים של רענון מסוג OAuth 2.0 ל-Google Ads API. אם לא יצרתם מפתח גישה, תתבקשו ליצור אותו ולהשתמש בו כדי להשלים את תהליך האימות. אמצעי אימות אחרים שמתבססים על סיסמה בלבד או על מנגנוני אימות דו-שלבי (2FA) כמו סיסמה חד-פעמית מבוססת-זמן (TOTP) או קודים שנשלחים ב-SMS, לא יאושרו בחשבונות שמופעלת בהם אכיפה.

המדיניות הזו לא משפיעה על טוקנים קיימים של רענון מסוג OAuth. הטוקנים האלה ימשיכו לפעול כרגיל, ולא תהיה דרישה לקבל הרשאה מחדש במהלך יצירת טוקנים של גישה מסוג OAuth.