

Panduan ini menjelaskan persyaratan keamanan umum untuk pengguna Google Ads dan Google Ads API.
Apa yang dimaksud dengan verifikasi 2 langkah?
Verifikasi 2 langkah atau 2SV, juga dikenal sebagai autentikasi 2 faktor (2FA), adalah bentuk autentikasi multi-faktor (MFA) yang menambahkan faktor kepemilikan kedua ("apa yang Anda miliki") selain nama pengguna dan sandi.
Verifikasi 2 Langkah lebih aman daripada sistem autentikasi satu faktor, di mana autentikasi hanya menggunakan nama pengguna dan satu faktor pengetahuan ("apa yang Anda ketahui"), biasanya sandi. Mewajibkan faktor kedua akan mempersulit pengguna yang tidak berwenang untuk membobol akun Anda. Sandi dapat dibobol, tetapi penggunaan Verifikasi 2 Langkah berarti sandi yang telah dibobol saja tidak cukup untuk mendapatkan akses.
Persyaratan verifikasi 2 langkah
Bagian berikut menjelaskan persyaratan verifikasi 2 langkah untuk menggunakan Google Ads dan Google Ads API.
Persyaratan Google Ads
Google Ads mendukung mandat keamanan akun pengelola yang memungkinkan administrator akun pengelola menerapkan setelan keamanan minimum di semua sub-akun saat ini dan mendatang yang kepemilikan administratifnya dipegang akun pengelola. Salah satu kebijakan tersebut memungkinkan administrator akun pengelola mewajibkan pengguna sub-akun yang dimiliki untuk mengaktifkan verifikasi 2 langkah di akun mereka agar dapat login.
Token refresh OAuth yang ada tidak akan terpengaruh oleh kebijakan ini, selain untuk
panggilan ke Google Ads API. Token ini akan terus berfungsi seperti biasa, dan pengguna tidak akan diminta untuk melakukan otorisasi ulang saat mendapatkan token akses OAuth. Namun,
panggilan Google Ads API akan gagal dengan error TWO_STEP_VERIFICATION_NOT_ENROLLED
hingga pengguna mengaktifkan verifikasi 2 langkah di Akun Google mereka.
Persyaratan Google Ads API
Google Ads API mewajibkan Verifikasi 2 Langkah bagi semua penggunanya yang mengikuti alur kerja autentikasi pengguna untuk membuat token refresh OAuth 2.0 baru. Pengguna selalu diminta melakukan verifikasi faktor kedua untuk autentikasi selain nama pengguna dan sandi.
Jika pengguna belum mengaktifkan verifikasi 2 langkah, mereka akan diminta menambahkan metode verifikasi 2 langkah.
Token refresh OAuth yang ada tidak terpengaruh oleh kebijakan ini. Token tersebut akan terus berfungsi seperti biasa, dan pengguna tidak akan diminta untuk melakukan otorisasi ulang saat mendapatkan token akses OAuth.

Apa itu kunci sandi?
Kunci sandi adalah bentuk autentikasi multi-faktor yang menggabungkan kriptografi kunci publik dengan keamanan yang ada di perangkat Anda (seperti sidik jari, pemindaian wajah, atau PIN kunci layar) untuk memverifikasi identitas pemilik akun. Kunci sandi menggabungkan kepemilikan perangkat Anda ("apa yang Anda miliki", misalnya, perangkat seluler atau kunci FIDO2) dengan pengetahuan tentang cara membuka kunci perangkat ("apa yang Anda ketahui"), sehingga memberikan alternatif yang praktis untuk sandi.
Kunci sandi dianggap lebih aman daripada 2FA karena alasan berikut:
- Terikat domain: Kunci sandi terkait dengan domain tertentu (misalnya,
google.com), dan tidak akan berfungsi di situs penipuan yang meniru identitas situs asli (misalnya,google-fake.com). - Terikat perangkat: Kunci sandi dikunci di balik autentikasi lokal perangkat Anda dan memerlukan kehadiran fisik pengguna untuk dibuka kuncinya.
- Tidak ada rahasia yang dapat dicuri: Kunci sandi menggunakan metode challenge-response kriptografis kunci publik antara perangkat Anda dan server, serta tidak menggunakan kode sandi sekali pakai atau sandi yang dapat disadap.
Cara menyiapkan kunci sandi
Untuk menyiapkan kunci sandi:
- Buka g.co/passkeys.
- Klik Buat Kunci Sandi untuk login ke Pengelola Kunci Keamanan.
- Buat kunci sandi dengan mengikuti petunjuk yang diberikan oleh perangkat Anda.
Persyaratan kunci sandi
Bagian berikut menjelaskan persyaratan kunci sandi untuk menggunakan Google Ads dan Google Ads API.
Persyaratan Google Ads
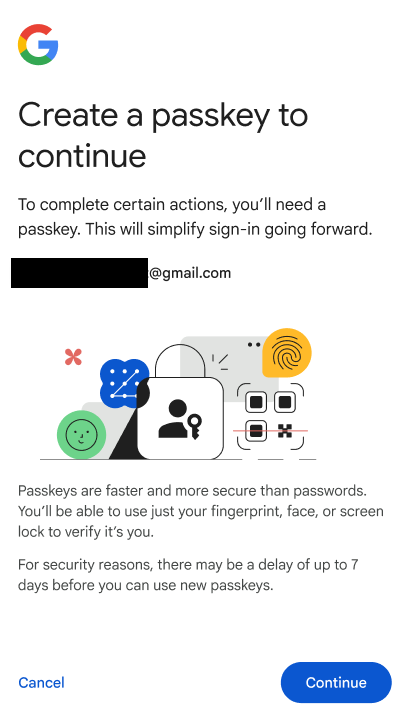
Google Ads mendukung penggunaan kunci sandi untuk login ke akun Anda. Beberapa pengiklan mungkin diwajibkan menggunakan kunci sandi untuk mengizinkan tindakan sensitif dalam akun Google Ads mereka.
Persyaratan Google Ads API
Google Ads API mungkin mewajibkan beberapa pengguna untuk melakukan autentikasi dengan kunci sandi. Pengguna yang diwajibkan harus melakukan autentikasi menggunakan kunci sandi saat mengikuti alur kerja autentikasi pengguna untuk membuat token refresh OAuth 2.0 baru untuk Google Ads API. Jika Anda belum membuat kunci sandi, Anda akan diminta untuk membuat dan menggunakannya untuk menyelesaikan alur kerja autentikasi. Bentuk autentikasi lainnya yang hanya menggunakan sandi, atau mekanisme autentikasi 2 faktor (2FA) seperti Sandi Sekali Pakai Berbasis Waktu (TOTP) atau kode berbasis SMS, tidak diizinkan untuk akun yang menerapkan kebijakan ini.
Token refresh OAuth yang ada tidak terpengaruh oleh kebijakan ini. Token tersebut akan terus berfungsi seperti biasa, dan pengguna tidak akan diminta untuk melakukan otorisasi ulang saat mendapatkan token akses OAuth.