

এই নির্দেশিকা Google Ads এবং Google Ads API ব্যবহারকারীদের জন্য সাধারণ নিরাপত্তা সংক্রান্ত প্রয়োজনীয়তা ব্যাখ্যা করে।
২-ধাপে যাচাইকরণ কী?
২-ধাপে যাচাইকরণ বা 2SV, যা ২-ফ্যাক্টর যাচাইকরণ (2FA) নামেও পরিচিত, হল মাল্টি-ফ্যাক্টর যাচাইকরণ (MFA)-এর একটি ফর্ম যা ইউজারনেম ও পাসওয়ার্ড ছাড়াও মালিকানা সংক্রান্ত দ্বিতীয় ফ্যাক্টর ("আপনার কাছে কী আছে") যোগ করে।
২-ধাপে যাচাইকরণ হল সিঙ্গেল-ফ্যাক্টর যাচাইকরণ সিস্টেমের থেকে বেশি সুরক্ষিত, যেখানে যাচাইকরণে শুধুমাত্র একটি ইউজারনেম ও একটি জ্ঞানের ফ্যাক্টর ("আপনি কী জানেন") ব্যবহার করা হয়, সাধারণত এটি একটি পাসওয়ার্ড হয়। দ্বিতীয় ফ্যাক্টর প্রয়োজন হলে, অননুমোদিত ব্যবহারকারীদের পক্ষে আপনার অ্যাকাউন্ট হ্যাক করা কঠিন হয়ে যায়। পাসওয়ার্ড চুরি হয়ে যেতে পারে, কিন্তু ২-ধাপে যাচাইকরণ ব্যবহার করার অর্থ হল, চুরি হয়ে যাওয়া পাসওয়ার্ড ব্যবহার করে অ্যাক্সেস পাওয়া যাবে না।
২-ধাপে যাচাইকরণ সংক্রান্ত প্রয়োজনীয়তা
Google Ads এবং Google Ads API ব্যবহার করার জন্য ২-ধাপে যাচাইকরণ সংক্রান্ত প্রয়োজনীয়তা নিম্নলিখিত বিভাগে বিস্তারিতভাবে বলা হয়েছে।
Google Ads-এর প্রয়োজনীয়তা
Google Ads-এ ম্যানেজার অ্যাকাউন্টের নিরাপত্তা সংক্রান্ত আদেশ আছে, যার মাধ্যমে ম্যানেজার অ্যাকাউন্টের অ্যাডমিনিস্ট্রেটর, ম্যানেজার অ্যাকাউন্টের অ্যাডমিনিস্ট্রেটিভ মালিকানাধীন বর্তমান ও ভবিষ্যতের সব সাব-অ্যাকাউন্টে ন্যূনতম নিরাপত্তা সেটিংস প্রয়োগ করতে পারেন। এই ধরনের একটি নীতি ম্যানেজার অ্যাকাউন্টের অ্যাডমিনিস্ট্রেটরদের এই অনুমতি দেয় যে মালিকানাধীন সাব-অ্যাকাউন্টের ব্যবহারকারীদের সাইন-ইন করার জন্য তাদের অ্যাকাউন্টে ২-ধাপে যাচাইকরণ চালু করতে হবে।
Google Ads API-তে কল করা ছাড়া, আগে থেকে থাকা OAuth রিফ্রেশ টোকেন এই নীতির দ্বারা প্রভাবিত হয় না। এই টোকেনগুলি স্বাভাবিকভাবে কাজ করতে থাকে এবং OAuth অ্যাক্সেস টোকেন পাওয়ার সময় ব্যবহারকারীদের পুনরায় অনুমোদনের জন্য প্রম্পট করা হবে না। তবে,
ব্যবহারকারী তার Google অ্যাকাউন্টে ২-ধাপে যাচাইকরণ চালু না করা পর্যন্ত, Google Ads API কল
TWO_STEP_VERIFICATION_NOT_ENROLLED ত্রুটির কারণে ব্যর্থ হয়।
Google Ads API সংক্রান্ত প্রয়োজনীয়তা
নতুন OAuth 2.0 রিফ্রেশ টোকেন তৈরি করতে ব্যবহারকারী যাচাইকরণ ওয়ার্কফ্লো অনুসরণ করে Google Ads API-এর সব ব্যবহারকারীর জন্য 2SV প্রয়োজন। ব্যবহারকারীদের ইউজারনেম ও পাসওয়ার্ড ছাড়াও সবসময় যাচাইকরণের দ্বিতীয় ধাপের মাধ্যমে চ্যালেঞ্জ করা হয়।
ব্যবহারকারীর ২-ধাপে যাচাইকরণ চালু করা না থাকলে, তাকে ২-ধাপে যাচাইকরণ পদ্ধতি যোগ করার জন্য প্রম্পট করা হয়।
এই নীতির ফলে আগে থেকে থাকা OAuth রিফ্রেশ টোকেনের উপর কোনও প্রভাব পড়বে না। এগুলি স্বাভাবিকভাবেই কাজ করতে থাকে এবং OAuth অ্যাক্সেস টোকেন পাওয়ার সময় ব্যবহারকারীদের পুনরায় অনুমোদনের জন্য প্রম্পট করা হবে না।

পাসকী কী?
পাসকী হল বহু-স্তরীয় যাচাইকরণের একটি ফর্ম যা অ্যাকাউন্টের মালিকের পরিচয় যাচাই করার জন্য আপনার ডিভাইসের বর্তমান নিরাপত্তার (যেমন আপনার ফিঙ্গারপ্রিন্ট, ফেস স্ক্যান বা স্ক্রিন লক পিন) সাথে সর্বজনীন কী ক্রিপ্টোগ্রাফি একত্রিত করে। পাসকী আপনার ডিভাইসের মালিকানা ("আপনার কাছে যা আছে", যেমন, আপনার মোবাইল ডিভাইস বা FIDO2 কী) এবং ডিভাইস কীভাবে আনলক করতে হয় সেই তথ্য ("আপনি যা জানেন") একত্রিত করে, পাসওয়ার্ডের একটি সুবিধাজনক বিকল্প প্রদান করে।
নিম্নলিখিত কারণে পাসকী 2FA-এর চেয়ে বেশি সুরক্ষিত বলে মনে করা হয়:
- ডোমেন-বাউন্ড: পাসকী নির্দিষ্ট ডোমেনের সাথে যুক্ত থাকে (যেমন,
google.com) এবং আসল ওয়েবসাইটের (যেমন,google-fake.com) ছদ্মবেশী জালিয়াতি ওয়েবসাইটে কাজ করবে না। - ডিভাইস-বাউন্ড: পাসকী আপনার ডিভাইসের স্থানীয় যাচাইকরণের মাধ্যমে লক করা থাকে এবং আনলক করার জন্য ব্যবহারকারীর ফিজিক্যাল উপস্থিতি প্রয়োজন।
- কোনও গোপন তথ্য চুরি করা যায় না: পাসকী আপনার ডিভাইস ও সার্ভারের মধ্যে একটি পাবলিক-কী ক্রিপ্টোগ্রাফিক চ্যালেঞ্জ-রেসপন্স পদ্ধতি ব্যবহার করে এবং ইন্টারসেপ্ট করা যায় এমন এককালীন পাসকোড বা পাসওয়ার্ড ব্যবহার করে না।
কীভাবে পাসকী সেট-আপ করবেন
পাসকী সেট-আপ করতে:
- g.co/passkeys লিঙ্কে যান।
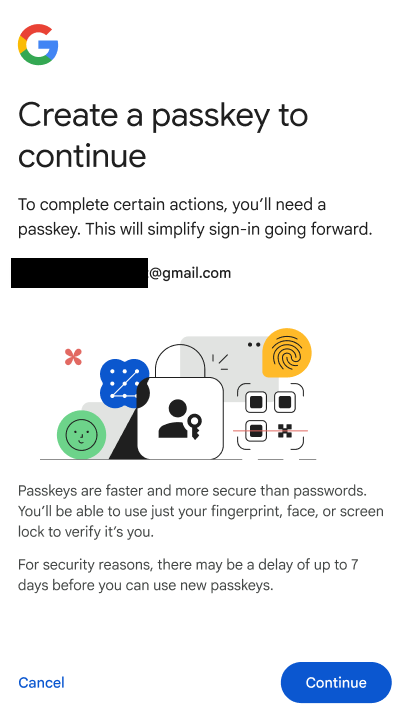
- নিরাপত্তা কী ম্যানেজারে সাইন-ইন করতে পাসকী তৈরি করুন বিকল্পে ক্লিক করুন।
- আপনার ডিভাইসের দেওয়া প্রম্পট অনুসরণ করে পাসকী তৈরি করুন।
পাসকী সংক্রান্ত প্রয়োজনীয়তা
Google Ads এবং Google Ads API ব্যবহার করার জন্য পাসকী সংক্রান্ত প্রয়োজনীয়তা নিম্নলিখিত বিভাগে বিস্তারিতভাবে দেওয়া হয়েছে।
Google Ads-এর প্রয়োজনীয়তা
Google Ads আপনার অ্যাকাউন্টে সাইন-ইন করার জন্য পাসকী ব্যবহার করা ফিচার সমর্থন করে। কিছু বিজ্ঞাপনদাতাকে তাদের Google Ads অ্যাকাউন্টে সংবেদনশীল অ্যাকশন অনুমোদন করার জন্য পাসকী ব্যবহার করতে হতে পারে।
Google Ads API-এর প্রয়োজনীয়তা
Google Ads API-এর জন্য কিছু ব্যবহারকারীকে পাসকী দিয়ে যাচাই করিয়ে নিতে হতে পারে। Google Ads API-এর জন্য নতুন OAuth 2.0 রিফ্রেশ টোকেন জেনারেট করতে ব্যবহারকারী যাচাইকরণ ওয়ার্কফ্লো অনুসরণ করার সময়, এনফোর্স করা ব্যবহারকারীদের পাসকী ব্যবহার করে যাচাই করতে হবে। আপনি পাসকী তৈরি না করে থাকলে, আপনাকে একটি পাসকী তৈরি করতে এবং যাচাইকরণ ওয়ার্কফ্লো সম্পূর্ণ করতে সেটি ব্যবহার করতে বলা হবে। অন্যান্য ধরনের যাচাইকরণ পদ্ধতি, যেমন শুধু পাসওয়ার্ড ব্যবহার করা অথবা ২-ধাপে যাচাইকরণ (2FA) পদ্ধতি, যেমন টাইম-বেসড ওয়ান-টাইম পাসওয়ার্ড (TOTP) অথবা এসএমএস-ভিত্তিক কোড, এনফোর্স করা অ্যাকাউন্টের ক্ষেত্রে অনুমোদিত নয়।
এই নীতির ফলে আগে থেকে থাকা OAuth রিফ্রেশ টোকেনের উপর কোনও প্রভাব পড়বে না। এগুলি স্বাভাবিকভাবেই কাজ করতে থাকে এবং OAuth অ্যাক্সেস টোকেন পাওয়ার সময় ব্যবহারকারীদের পুনরায় অনুমোদনের জন্য প্রম্পট করা হবে না।