

In diesem Leitfaden werden das Onboarding, die Vertrauensstellung für Produktionsstammzertifikate und die laufende Registrierung von Downstream-Clients für Verifier Registrars (VRs) beschrieben. Das sind Anbieter, Aggregatoren und Plattformen für die Identitätsüberprüfung, die im Namen mehrerer Downstream-End-Relying Parties (RPs) als eigene Zertifizierungsstelle (Certificate Authority, CA) fungieren.
Weg auswählen RP, Verifier Registrar oder persönlich
Schritte auf dieser Seite
Schritt A: Aufnahmeformular und Root-Zertifikate einreichen und Nutzungsbedingungen akzeptieren
Füllen Sie das Registrierungsformular für Verifizierungsstellen aus und reichen Sie es ein. In diesem Formular geben Sie sowohl Ihre Sandbox- als auch Ihre Produktions-Root-Zertifikate an. Durch das Senden dieses Onboarding-Formulars akzeptierst du auch die Nutzungsbedingungen für die Registrierung als Google Wallet-Prüfer.
Formular für die Registrierung von Prüfern öffnen
Schritt B: Sandbox-Vertrauen und -Tests
Nachdem du das Antragsformular eingereicht hast, fügt Google dein Sandbox-Root-Zertifikat dem Trust Store der Google Wallet-Sandbox hinzu und benachrichtigt dich. Anschließend können Sie Ihre Integration in der Sandbox mit untergeordneten Zertifikaten testen, die von Ihrem Sandbox-Stammzertifikat signiert wurden:
- Wechseln Sie auf Ihrem Testgerät in den Sandbox-Modus (Schritt 1: Sandbox einrichten) und fügen Sie das Utopia Sandbox-Zertifikat dem Trust Store Ihres Prüfers hinzu.
- Stellen Sie einen Utopia-Test-ID-Ausweis in Google Wallet bereit (Schritt 2: Test-ID erstellen).
- Implementieren Sie Ihr CA-untergeordnetes Zertifikatsprofil (
1.3.6.1.4.1.11129.10.1), CBOR-Metadaten und den OpenID4VP-Ablauf (Schritt 3: Als Verifier Registrar integrieren). - Prüfen Sie alle Elemente in Schritt 4: Integration testen.
Schritt C: E2E-Videodemonstrationen aufnehmen und einreichen
Wenn die Sandbox-Tests abgeschlossen sind, zeichnen Sie End-to-End-Videodemonstrationen des Bestätigungsablaufs für Ihre erste Relying Party auf und senden Sie sie an Google:
- Beide Hostingmodelle aufzeichnen:Zeichnen Sie Demonstrationen für die Abläufe Vom Verifizierer gehostet (selbst gehostet) und Vom Händler gehostet (vom RP gehostet) auf, sofern zutreffend.
- Echte Display-Assets verwenden:Verwenden Sie in den Videos tatsächliche Display-Assets des Händlers (Name, Logo, URL zu den Nutzungsbedingungen) und des Aggregators.
- Vollständigen Ablauf zeigen:Zeigen Sie die Benutzeroberfläche und die Bildschirme, auf denen der Bestätigungsvorgang gestartet und abgeschlossen wird.
Schritt D: Genehmigung und Vertrauen in die Produktionsstammzertifizierungsstelle
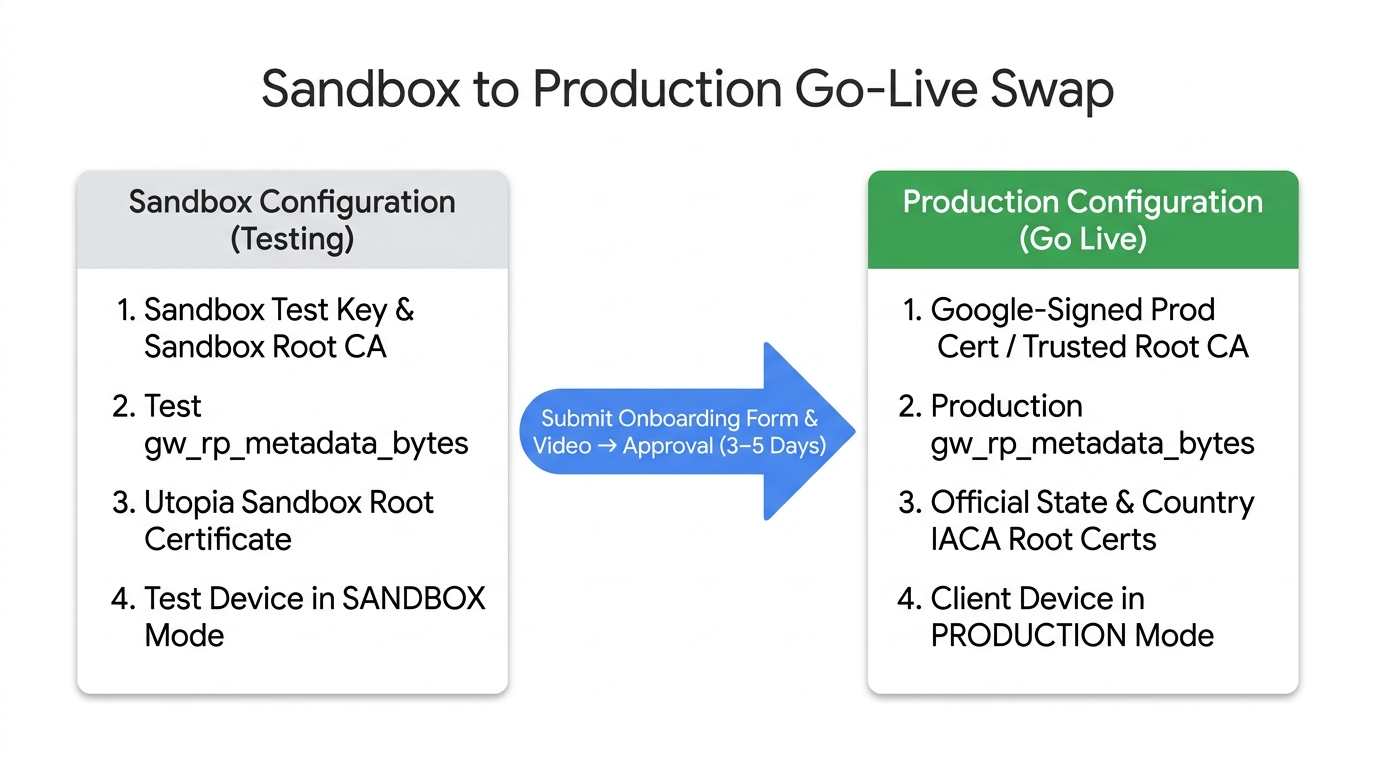
Nach Erhalt Ihrer End-to-End-Videodemonstrationen startet Google die Videoüberprüfung und den Genehmigungsprozess. Gleichzeitig wird der Prozess zur Vertrauensstellung des Produktions-Root-Zertifikats gestartet. Nachdem beide Prozesse abgeschlossen und genehmigt wurden, kannst du den Dienst für deine nachgelagerten End-RPs einführen. Achte darauf, dass dein Produktionsprüfer issuerAuth anhand der offiziellen unterstützten Aussteller und IACA-Zertifikate validiert.
Schritt E: Laufendes Onboarding von End-RPs
Für jeden nachgelagerten End-RP, für den Sie sich registrieren, müssen Sie Folgendes tun:
- Google informieren:Verwenden Sie das Onboarding-Formular für Verifizierer-Registrierungsstellen-Clients, um Google über die neue vertrauende Seite und den beabsichtigten Anwendungsfall zu informieren.
- Metadaten und eindeutigen Betreff konfigurieren:Geben Sie die Anzeigeinformationen des RP (Name, Logo, URL der Datenschutzerklärung) in
RelyingPartyMetadataein, fügen Sie den SHA-256-Hash in die benutzerdefinierte X.509-Erweiterung (1.3.6.1.4.1.11129.10.1) ein und legen Sie einen global eindeutigen Distinguished Name (Betreff) im untergeordneten Zertifikat fest (siehe Schritt 3.A: Technische Spezifikationen für VR).
Onboarding-Formular für Open Verifier-Registrare öffnen
Compliance und Widerruf
- Überwachung auf Missbrauch:Google überwacht die Aktivitäten von vertrauenden Seiten auf schädliche Aktivitäten und benachrichtigt Sie, wenn Missbrauch erkannt wird.
- Unverzüglicher Widerruf:Sie sind verpflichtet, Zertifikate für missbräuchliche RPs unverzüglich zu widerrufen und eine aktualisierte Zertifikatssperrliste (Certificate Revocation List, CRL) zu veröffentlichen.
- Prüfung:Google führt anonymisierte Protokolle, um sicherzustellen, dass die Anfragen der vertrauenden Seite mit den registrierten Anwendungsfällen übereinstimmen.
Weitere Informationen
- Schritt 3: Als Verifier Registrar integrieren (CA- und CBOR-Spezifikationen)
- Unterstützte Aussteller und IACA-Zertifikate
- Nutzungsbedingungen für Verifizierungs-Registrare
- FAQs zu Registratoren für die Verifizierung