

Una volta testata l'integrazione end-to-end nella sandbox, registra la tua applicazione con Google per ricevere il certificato di produzione firmato e i metadati univoci della relying party (gw_rp_metadata_bytes). Questa guida si applica alle relying party dirette, ovvero app e siti web che verificano gli utenti per conto proprio.
Scegli il tuo percorso RP, Verifier Registrar o di persona
Passaggi in questa pagina
Passaggio A: prepara i contenuti da inviare
Prima della pubblicazione in produzione, Google utilizza una procedura di firma dei certificati in cui Google firma il tuo certificato per stabilire l'attendibilità. Procurati i seguenti tre elementi:
- La tua richiesta di firma del certificato (CSR) di produzione: generata dalla tua chiave privata P-256 / ECDSA di produzione.
- I tuoi asset display:
- Nome visualizzato
- URL del logo (deve essere conforme alle linee guida per il brand)
- URL delle norme sulla privacy
- URL dei Termini di servizio
- Il video dimostrativo della sandbox end-to-end:registrato dopo aver completato il Passaggio 4.D: registra il video dimostrativo end-to-end.
Passaggio B: invia il modulo di registrazione e accetta i Termini di servizio
Compila e invia il modulo di onboarding della relying party.
Apri il modulo di onboarding della relying party
Passaggio C: esamina e ricevi le credenziali di produzione
La revisione dell'onboarding richiede in genere 3-5 giorni lavorativi. Una volta approvata, Google ti fornisce:
- Il tuo certificato X.509 di produzione firmato.
- La tua stringa di metadati univoca con codifica Base64URL (
gw_rp_metadata_bytes).
Se non ricevi una risposta dopo 5 giorni lavorativi, contatta wallet-identity-rp-support@google.com.
Passaggio D: passa alla produzione per il server e il dispositivo
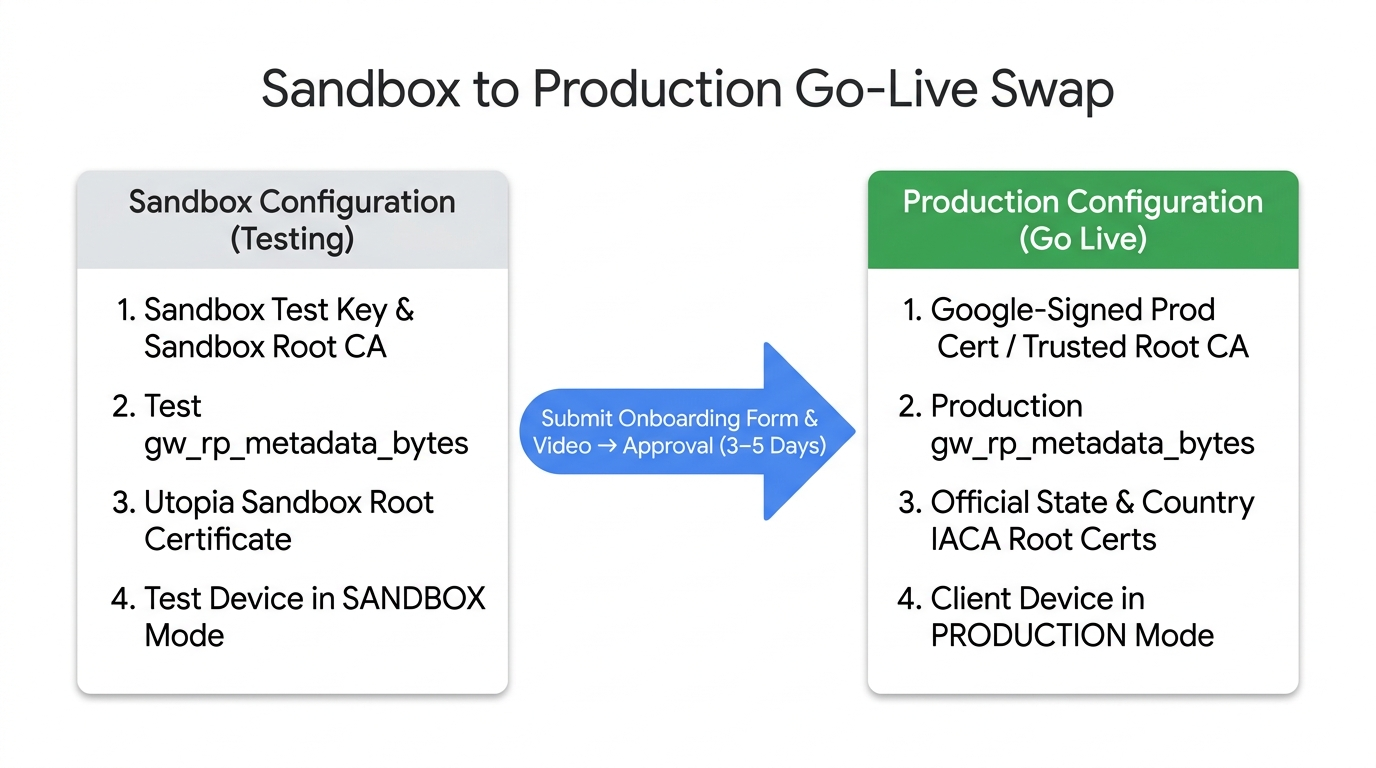
Aggiorna il server di verifica e il dispositivo di test dalla sandbox alla produzione:
- Sostituisci la chiave di firma e il certificato:firma le richieste OpenID4VP con la tua chiave privata di produzione e includi il certificato di produzione firmato da Google nell'intestazione JWS
x5c(Passaggio 3.A). - Aggiorna
client_id:ricalcolax509_hash:<base64url_sha256>dal tuo certificato DER di produzione. - Aggiorna
gw_rp_metadata_bytes:sostituisci la stringa dei metadati di test della sandbox inclient_metadatacon il tuogw_rp_metadata_bytesdi produzione. - Configura i certificati radice IACA di produzione:assicurati che l'archivio di attendibilità del tuo server convalidi
issuerAuthrispetto ai certificati radice di produzione ufficiali in Emittenti e certificati IACA supportati (e rimuovi il certificato Utopia Sandbox dalla produzione). - Riporta il dispositivo di test in PRODUZIONE:segui il Passaggio 1.C: torna alla produzione e verifica il flusso di produzione.
Risorse correlate
- Passaggio 3: esegui l'integrazione come componente di supporto
- Emittenti e certificati IACA supportati
- Termini di servizio per la componente dipendente
- Domande frequenti sull'onboarding