

Najnowsza aktualizacja tych treści miała miejsce w marcu 2026 r. i odpowiada ówczesnemu stanowi rzeczy. Zasady i systemy zabezpieczeń Google mogą w przyszłości ulec zmianie, ponieważ stale zwiększamy poziom ochrony naszych klientów.
Wprowadzenie
Google Maps Platform udostępnia interfejsy API i pakiety SDK, które umożliwiają klientom i partnerom tworzenie aplikacji internetowych i mobilnych przy użyciu technologii geoprzestrzennej Google. Google Maps Platform udostępnia ponad 50 interfejsów API i pakietów SDK dla klientów z różnych branż. Jako klient w branży musisz często spełniać wymagania dotyczące bezpieczeństwa, wykorzystania danych i przepisów podczas tworzenia rozwiązań. Obejmuje to dopilnowanie, aby technologia innej firmy spełniała te same wymagania.
Ten dokument zawiera ogólne podsumowanie mechanizmów kontroli dotyczących osób, procesów i technologii oferowanych przez Google Maps Platform, a także opis korzyści płynących z korzystania z tej platformy. Najpierw warto poznać 2 główne filary technologiczne Google Maps Platform:
- Technologie, centra danych i infrastruktura dostarczane przez Google. Google Maps Platform działa w całości w centrach danych i infrastrukturze dostarczonych przez Google. Na tej podstawie przeprowadza wewnętrzne i zewnętrzne audyty zabezpieczeń odziedziczonych po Google, aby sprawdzić, czy Google Maps Platform prawidłowo wdraża zabezpieczenia, mechanizmy operacyjne i techniczne opisane w tym dokumencie.
- Technologia Google Maps Platform Oprócz odziedziczonych ustawień Google Maps Platform udostępnia dodatkowe ustawienia bezpieczeństwa, prywatności, danych i operacyjne dla pakietów usług Google.
W tym dokumencie znajdziesz podsumowanie procesów i elementów sterujących związanych z bezpieczeństwem Google Maps Platform, podzielonych na te kategorie:
- Koncentracja na bezpieczeństwie i prywatności na wszystkich poziomach organizacji Google
- Infrastruktura techniczna i zabezpieczenia sprzętowe
- Bezpieczeństwo operacyjne
- Kluczowe ustawienia zabezpieczeń
- Zabezpieczenia po stronie klienta, zarówno w przypadku aplikacji internetowych, jak i mobilnych
- Aktualne certyfikaty i audyty w Google Maps Platform
- Obsługiwane ramy prawne na całym świecie
Aby uzyskać więcej informacji, potencjalni klienci mogą skontaktować się z przedstawicielem handlowym Google.
Kultura Google skupiona na bezpieczeństwie i prywatności
Bezpieczeństwo ma wpływ na strukturę organizacyjną, kulturę, priorytety szkoleniowe i procesy rekrutacyjne w Google. Wpływa na projekt centrów danych Google i technologię, którą udostępniają. Bezpieczeństwo jest podstawą codziennej działalności Google, w tym planowania na wypadek katastrof i zarządzania zagrożeniami. Google traktuje bezpieczeństwo priorytetowo, jeśli chodzi o obsługę danych, ustawienia konta, audyty zgodności i certyfikaty branżowe. Google projektuje swoje usługi tak, aby zapewniały lepsze zabezpieczenia niż wiele rozwiązań lokalnych, które korzystają z usług wielu dostawców i wielu platform, gdzie zabezpieczenia są często niepowiązanym procesem. Gdy korzystasz z usług Google Maps Platform w swojej firmie, możesz korzystać ze zintegrowanych programów i ustawień zabezpieczeń Google. Bezpieczeństwo jest priorytetem w działaniach Platformy Map Google, która obsługuje ponad miliard użytkowników na całym świecie.
Google i Google Maps Platform zapewniają wielowarstwowe zabezpieczenia w całej firmie i organizacji:
- Specjalny zespół ds. bezpieczeństwa Google
- Zespół ds. bezpieczeństwa produktów Google Maps Platform
- aktywne zaangażowanie w globalną społeczność badaczy zabezpieczeń,
- Zespół ds. prywatności Google Maps Platform
- Szkolenia pracowników Google dotyczące bezpieczeństwa i prywatności
- Specjaliści ds. audytu wewnętrznego i zgodności z przepisami
Zespoły ds. bezpieczeństwa w Google
Google ma specjalne zespoły ds. bezpieczeństwa w całej firmie i w poszczególnych kategoriach produktów.
Zespoły ds. bezpieczeństwa w Google obsługują wiele kategorii produktów w Google, w tym Google Maps Platform. W skład zespołu ds. bezpieczeństwa wchodzą czołowi eksperci w dziedzinie bezpieczeństwa informacji, bezpieczeństwa aplikacji, kryptografii i bezpieczeństwa sieci. Ich działania obejmują:
- Opracowuje, sprawdza i wdraża procesy zabezpieczeń. Obejmuje to sprawdzanie planów bezpieczeństwa sieci Google i udzielanie zespołom ds. produktów i inżynierii w Google konsultacji dotyczących konkretnych projektów. Na przykład specjaliści ds. kryptografii sprawdzają wprowadzane na rynek usługi, które wykorzystują kryptografię jako część oferty.
- Aktywnie zarządza zagrożeniami. Zespół ten korzysta z narzędzi komercyjnych i niestandardowych, aby monitorować bieżące zagrożenia i podejrzaną aktywność w sieciach Google.
- Przeprowadzamy rutynowe kontrole i oceny, które mogą obejmować angażowanie zewnętrznych ekspertów do przeprowadzania ocen bezpieczeństwa.
- Publikuje artykuły dotyczące bezpieczeństwa dla szerszej społeczności. Google prowadzi bloga o bezpieczeństwie i serię filmów na YouTube, w których przedstawia kilka konkretnych zespołów ds. bezpieczeństwa i ich osiągnięcia.
Zespół ds. bezpieczeństwa Google Maps Platform współpracuje z zespołem ds. bezpieczeństwa w Google, ściślej z zespołami ds. rozwoju produktów i inżynierii niezawodności witryn, aby nadzorować wdrażanie zabezpieczeń. Zespół ten zajmuje się w szczególności:
- Testowanie odporności na awarie (DiRT) w Google Maps Platform, które sprawdza ciągłość działania i przełączanie awaryjne usług Google Maps Platform, działa w infrastrukturze Google o wysokiej dostępności.
- Testy penetracyjne przeprowadzane przez firmy zewnętrzne. Usługi Platformy Map Google są poddawane testom penetracyjnym co najmniej raz w roku, aby zwiększyć poziom bezpieczeństwa Google i zapewnić Ci niezależne potwierdzenie bezpieczeństwa.
Współpraca ze społecznością badaczy zajmujących się bezpieczeństwem
Google od dawna utrzymuje bliskie relacje ze społecznością badaczy bezpieczeństwa i bardzo ceni sobie ich pomoc w identyfikowaniu potencjalnych luk w zabezpieczeniach Google Maps Platform i innych usług Google. Nasze zespoły ds. bezpieczeństwa biorą udział w badaniach i działaniach informacyjnych, aby wspierać społeczność internetową. Na przykład prowadzimy Project Zero, czyli zespół badaczy zajmujących się lukami w zabezpieczeniach dnia zerowego. Przykłady takich badań to odkrycie exploita Spectre, exploita Meltdown, exploita POODLE SSL 3.0 i słabych punktów pakietów szyfrujących.
Inżynierowie i badacze Google zajmujący się bezpieczeństwem aktywnie uczestniczą w działaniach akademickiej społeczności zajmującej się bezpieczeństwem i społeczności badawczej zajmującej się ochroną prywatności oraz publikują w nich swoje prace. Publikacje związane z bezpieczeństwem znajdziesz na stronie zespołu ds. badań Google. Zespoły ds. bezpieczeństwa Google opublikowały szczegółowy opis swoich praktyk i doświadczeń w książce Building Secure and Reliable Systems (Budowanie bezpiecznych i niezawodnych systemów).
W ramach naszego Programu wykrywania luk w zabezpieczeniach oferujemy nagrody w wysokości dziesiątek tysięcy dolarów za każdą potwierdzoną lukę. Program ten zachęca badaczy do zgłaszania problemów z projektowaniem i wdrażaniem, które mogą stanowić zagrożenie dla danych klientów. W 2024 r. Google przyznało badaczom nagrody pieniężne o łącznej wartości ponad 12 mln USD, a od początku Programu wykrywania luk w zabezpieczeniach w 2010 r. – ponad 65 mln USD. Aby zwiększyć bezpieczeństwo kodu open source, program wykrywania luk w zabezpieczeniach oferuje badaczom różne inicjatywy. Więcej informacji o tym programie, w tym o nagrodach przyznawanych przez Google, znajdziesz w najważniejszych statystykach Bug Hunters.
Nasi światowej klasy kryptografowie uczestniczą w najważniejszych projektach kryptograficznych w branży. Na przykład opracowaliśmy Secure AI Framework (SAIF), aby zwiększyć bezpieczeństwo systemów AI. Aby chronić połączenia TLS przed atakami komputerów kwantowych, opracowaliśmy algorytm łączący krzywą eliptyczną i kryptografię postkwantową (CECPQ2). Nasi kryptografowie opracowali Tink,czyli bibliotekę open source interfejsów API kryptograficznych. Korzystamy też z usługi Tink w naszych wewnętrznych produktach i usługach.
Więcej informacji o tym, jak zgłaszać problemy z bezpieczeństwem, znajdziesz w artykule Jak Google postępuje z lukami w zabezpieczeniach.
Zespół Google Maps Platform ds. prywatności
Nasz zespół ds. prywatności działa niezależnie od zespołów zajmujących się rozwojem usług i bezpieczeństwem. Wspiera wewnętrzne inicjatywy dotyczące prywatności, które mają na celu ulepszenie wszystkich jej aspektów: kluczowych procesów, narzędzi wewnętrznych, infrastruktury i rozwoju produktów. Zespół ds. prywatności wykonuje te czynności:
- Zapewnia, że każda premiera usługi GMP, która ma wpływ na prywatność, uwzględnia rygorystyczne standardy ochrony prywatności i wbudowane funkcje ochrony prywatności dzięki ocenie dokumentacji projektowej i analizie przed wprowadzeniem na rynek.
- Konsultuje się z zespołami usług GMP na każdym etapie rozwoju, aby doradzać w zakresie polityki prywatności i infrastruktury Google, projektowania z uwzględnieniem prywatności, technologii i ustawień zwiększających ochronę prywatności oraz oceny i ograniczania ryzyka związanego z prywatnością.
- Po wprowadzeniu usługi na rynek zespół ds. prywatności nadzoruje procesy weryfikacji prawidłowego zbierania i wykorzystywania danych.
- Prowadzi badania nad sprawdzonymi metodami ochrony prywatności, uczestniczy w pracach grup roboczych ds. międzynarodowych standardów ochrony prywatności oraz w akademickich szczytach i konferencjach poświęconych ochronie prywatności. .
Szkolenia pracowników Google dotyczące bezpieczeństwa i prywatności
Wszyscy pracownicy Google przechodzą szkolenie z zakresu bezpieczeństwa i prywatności w ramach procesu wprowadzającego, a następnie regularnie uczestniczą w takich szkoleniach przez cały okres zatrudnienia w Google. Podczas szkolenia wprowadzającego nowi pracownicy akceptują nasz Kodeks postępowania, który podkreśla zaangażowanie Google w zapewnianie bezpieczeństwa informacji o klientach.
W zależności od stanowiska pracownicy mogą być zobowiązani do odbycia dodatkowych szkoleń dotyczących konkretnych aspektów bezpieczeństwa. Na przykład zespół ds. bezpieczeństwa informacji szkoli nowych inżynierów w zakresie bezpiecznego kodowania, projektowania produktów i automatycznych narzędzi do testowania podatności na zagrożenia. Inżynierowie uczestniczą w regularnych spotkaniach informacyjnych dotyczących bezpieczeństwa i otrzymują biuletyny dotyczące zabezpieczeń, które zawierają informacje o nowych zagrożeniach, wzorcach ataków, technikach ograniczania ryzyka i innych kwestiach.
Bezpieczeństwo i prywatność to obszary, które ciągle się zmieniają, dlatego zdajemy sobie sprawę, że zaangażowanie pracowników jest kluczowym sposobem na podnoszenie świadomości. Organizujemy regularne wewnętrzne konferencje, które są otwarte dla wszystkich pracowników, aby zwiększać świadomość i stymulować innowacje w zakresie bezpieczeństwa i prywatności danych. W naszych biurach na całym świecie organizujemy wydarzenia, aby zwiększać świadomość w zakresie bezpieczeństwa i prywatności podczas tworzenia oprogramowania, postępowania z danymi i egzekwowania zasad.
Specjaliści ds. audytu wewnętrznego i zgodności z przepisami
Google Maps Platform ma specjalny zespół ds. audytu wewnętrznego, który sprawdza zgodność usług Google z przepisami i regulacjami prawnymi dotyczącymi bezpieczeństwa na całym świecie. W miarę tworzenia nowych standardów audytu i aktualizowania istniejących zespół ds. audytu wewnętrznego określa, jakie ustawienia, procesy i systemy są potrzebne, aby spełnić te standardy. Zespół ten wspiera niezależne audyty i oceny przeprowadzane przez podmioty zewnętrzne. Więcej informacji znajdziesz w sekcji Certyfikaty i audyty dotyczące bezpieczeństwa w dalszej części tego dokumentu.
Platforma stworzona z myślą o bezpieczeństwie
Google projektuje swoje serwery, własne systemy operacyjne i rozproszone geograficznie centra danych zgodnie z zasadą obrony warstwowej. Google Maps Platform działa w infrastrukturze technicznej zaprojektowanej i zbudowanej z myślą o bezpiecznym działaniu. Stworzyliśmy infrastrukturę informatyczną, która jest bezpieczniejsza i łatwiejsza w zarządzaniu niż tradycyjne rozwiązania lokalne lub hostowane.
Najnowocześniejsze centra danych
Bezpieczeństwo i ochrona danych to jedne z głównych kryteriów projektowania w Google. Bezpieczeństwo fizyczne w centrach danych Google opiera się na modelu zabezpieczeń warstwowych. Bezpieczeństwo fizyczne obejmuje takie zabezpieczenia jak specjalnie zaprojektowane elektroniczne karty dostępu, alarmy, bariery dostępu dla pojazdów, ogrodzenia, wykrywacze metali i biometrię. Ponadto, aby wykrywać i śledzić intruzów, Google stosuje środki bezpieczeństwa, takie jak wykrywanie intruzów za pomocą wiązki laserowej i całodobowy monitoring za pomocą kamer wewnętrznych i zewnętrznych o wysokiej rozdzielczości. W przypadku incydentu dostępne są logi dostępu, zapisy aktywności i nagrania z kamery. Doświadczeni ochroniarze, którzy przeszli rygorystyczne sprawdzenie przeszłości pracownika i szkolenia, regularnie patrolują centra danych Google. Im bliżej centrum danych, tym większe są środki bezpieczeństwa. Dostęp do pomieszczeń centrum danych jest możliwy tylko przez korytarz bezpieczeństwa, w którym stosuje się wielopoziomową kontrolę dostępu za pomocą identyfikatorów i danych biometrycznych. Mogą do nich wchodzić tylko zatwierdzeni pracownicy z określonymi rolami. Mniej niż 1% pracowników Google kiedykolwiek odwiedzi jedno z centrów danych Google.
Centra danych Google są zlokalizowane na całym świecie. Chcemy zmaksymalizować szybkość i niezawodność naszych usług. Jej infrastruktura informatyczna jest zazwyczaj skonfigurowana tak, aby obsługiwać ruch z centrum danych znajdującego się najbliżej miejsca, z którego ten ruch pochodzi. Dlatego dokładna lokalizacja danych Google Maps Platform może się różnić w zależności od tego, skąd pochodzi ruch. Dane te mogą być obsługiwane przez serwery zlokalizowane w Europejskim Obszarze Gospodarczym i Wielkiej Brytanii lub przesyłane do krajów trzecich. Oferty klientów Google, w których wdrożono usługi Google Maps Platform, są zwykle dostępne na całym świecie i często przyciągają odbiorców z różnych krajów. Infrastruktura techniczna, która obsługuje te usługi, jest wdrażana na całym świecie, aby zmniejszyć czas oczekiwania i zapewnić nadmiarowość systemów. Google Maps Platform korzysta z podzbioru sieci globalnych centrów danych Google wymienionego poniżej:
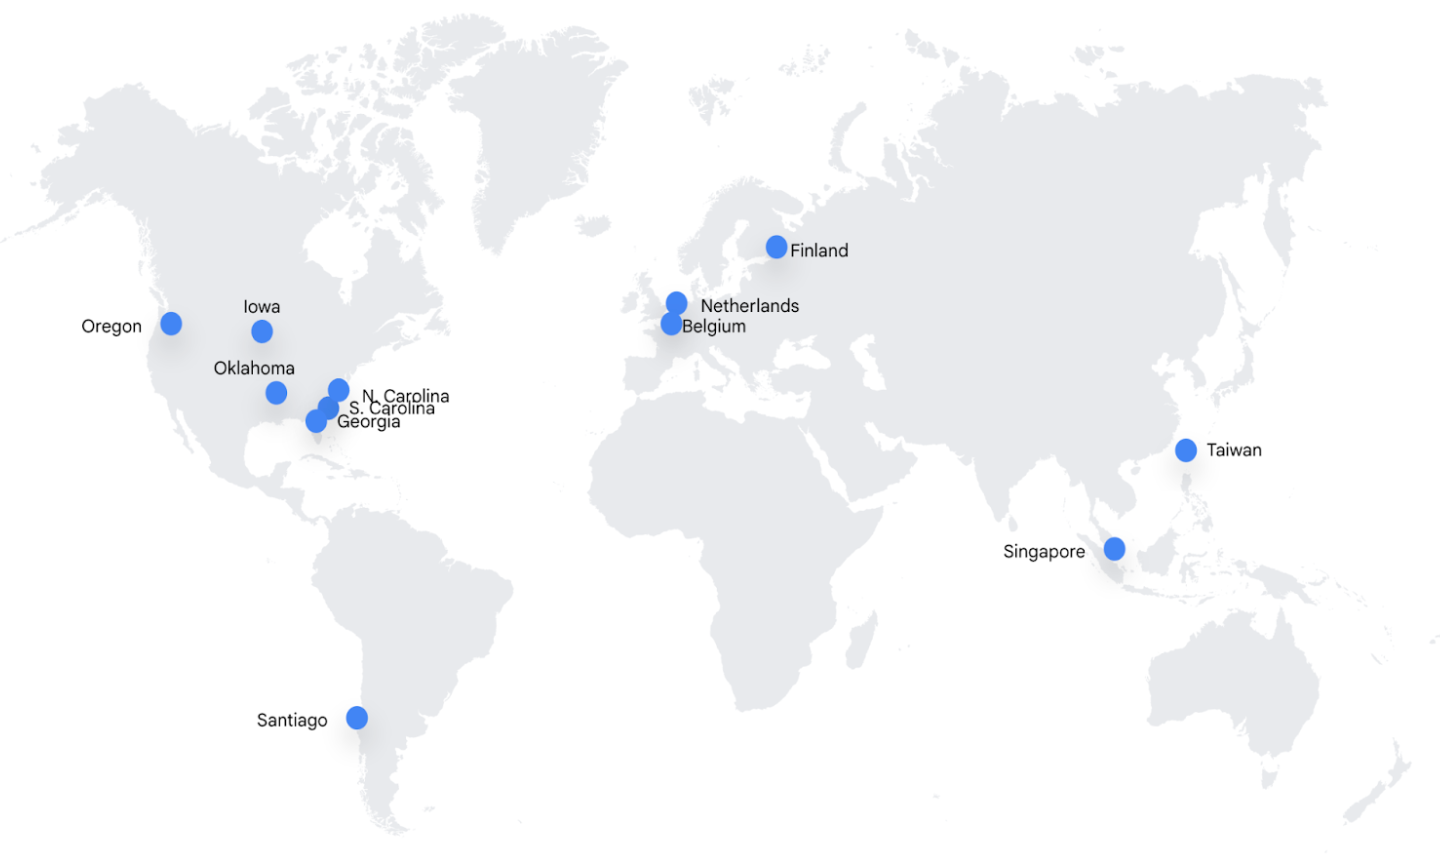
Ameryka Północna i Południowa
Europa
Azja
Zasilanie centrów danych Google
Aby zapewnić nieprzerwane działanie usług przez całą dobę, centra danych Google mają redundantne systemy zasilania i kontroli środowiska. Każdy krytyczny komponent ma podstawowe i alternatywne źródło zasilania o takiej samej mocy. Generatory awaryjne mogą zapewnić wystarczającą ilość energii elektrycznej, aby każde centrum danych mogło działać z pełną wydajnością. Systemy chłodzenia utrzymują stałą temperaturę pracy serwerów i innego sprzętu, co zmniejsza ryzyko przerw w działaniu usług, a jednocześnie minimalizuje wpływ na środowisko. Urządzenia do wykrywania i gaszenia pożarów pomagają zapobiegać uszkodzeniom sprzętu. Detektory ciepła, ognia i dymu uruchamiają alarmy dźwiękowe i wizualne w konsolach operacji bezpieczeństwa i na zdalnych stanowiskach monitorowania.
Jesteśmy pierwszą dużą firmą świadczącą usługi internetowe, która uzyskała zewnętrzny certyfikat potwierdzający wysokie standardy w zakresie ochrony środowiska, bezpieczeństwa w miejscu pracy i zarządzania energią we wszystkich centrach danych Google. Aby zademonstrować zaangażowanie w praktyki zarządzania energią, firma Google uzyskała dobrowolne certyfikaty ISO 50001 dla swoich centrów danych w Europie.
Niestandardowy sprzęt i oprogramowanie serwera
Centra danych Google mają specjalnie zaprojektowane serwery i urządzenia sieciowe, z których część została zaprojektowana przez Google. Serwery Google są dostosowane pod kątem maksymalizacji wydajności, chłodzenia i efektywności energetycznej, ale są też zaprojektowane tak, aby chronić przed atakami fizycznymi. W przeciwieństwie do większości dostępnych na rynku urządzeń serwery Google nie zawierają niepotrzebnych komponentów, takich jak karty graficzne, chipsety czy złącza urządzeń peryferyjnych, które mogą powodować luki w zabezpieczeniach. Google sprawdza dostawców komponentów i starannie wybiera komponenty, współpracując z dostawcami w celu audytu i weryfikacji właściwości zabezpieczeń, które zapewniają komponenty. Google projektuje własne układy scalone, takie jak Titan, które pomagają nam bezpiecznie identyfikować i uwierzytelniać na poziomie sprzętu legalne urządzenia Google, w tym kod używany przez te urządzenia do uruchamiania.
Zasoby serwera są przydzielane dynamicznie. Zapewnia nam to elastyczność w zakresie rozwoju i umożliwia szybkie i skuteczne dostosowywanie się do potrzeb klientów przez dodawanie lub przenoszenie zasobów. To jednorodne środowisko jest utrzymywane przez oprogramowanie własne, które stale monitoruje systemy pod kątem modyfikacji na poziomie binarnym. Automatyczne mechanizmy samonaprawcze Google zostały zaprojektowane tak, aby umożliwiać nam monitorowanie i usuwanie zdarzeń destabilizujących, otrzymywanie powiadomień o incydentach oraz spowalnianie potencjalnych naruszeń bezpieczeństwa w sieci.
Bezpieczne wdrażanie usług
Usługi Google to pliki binarne aplikacji, które programiści Google piszą i uruchamiają w infrastrukturze Google. Aby obsłużyć wymaganą skalę zbioru zadań, tysiące maszyn może uruchamiać pliki binarne tej samej usługi. Usługa orkiestracji klastra o nazwie Borg kontroluje usługi, które działają bezpośrednio w infrastrukturze.
Infrastruktura nie zakłada żadnego zaufania między usługami, które na niej działają. Ten model zaufania jest nazywany modelem zabezpieczeń opartym na zasadzie „zero zaufania”. Model zabezpieczeń oparty na zasadzie „zero zaufania” oznacza, że domyślnie nie ufa się żadnym urządzeniom ani użytkownikom, niezależnie od tego, czy znajdują się w sieci, czy poza nią.
Infrastruktura jest zaprojektowana tak, aby obsługiwać wielu klientów, dlatego dane klientów Google (konsumentów, firm, a nawet same dane Google) są rozprowadzane w ramach wspólnej infrastruktury. Ta infrastruktura składa się z dziesiątek tysięcy jednorodnych maszyn. Infrastruktura nie rozdziela danych klientów na pojedyncze maszyny lub zestawy maszyn.
Śledzenie i utylizacja sprzętu
Google skrupulatnie śledzi lokalizację i stan wszystkich urządzeń w swoich centrach danych za pomocą kodów kreskowych i tagów zasobów. Google stosuje wykrywacze metali i monitoring wideo, aby mieć pewność, że żaden sprzęt nie opuści centrum danych bez upoważnienia. Jeśli w dowolnym momencie cyklu życia danego komponentu nie przejdzie on testu działania, zostanie wycofany z użycia.
Urządzenia pamięci masowej Google, w tym dyski twarde, dyski SSD i dwurzędowe moduły pamięci (DIMM) typu non-volatile, korzystają z technologii takich jak pełne szyfrowanie dysku (FDE) i blokowanie dysku, aby chronić dane w spoczynku. Gdy urządzenie pamięci masowej jest wycofywane z użytku, upoważnione osoby sprawdzają, czy dysk został wymazany przez zapisanie na nim zer. Przeprowadzają też wieloetapowy proces weryfikacji, aby upewnić się, że dysk nie zawiera żadnych danych. Jeśli z jakiegokolwiek powodu nie można wymazać dysku, jest on fizycznie niszczony. Fizyczne niszczenie polega na użyciu niszczarki, która rozdrabnia dysk na małe kawałki, a następnie są one poddawane recyklingowi w bezpiecznym obiekcie. Każde centrum danych przestrzega ścisłych zasad utylizacji, a wszelkie odchylenia od nich są natychmiast usuwane.
Korzyści z bezpieczeństwa globalnej sieci Google
W innych geoprzestrzennych rozwiązaniach chmurowych i lokalnych dane są przesyłane między urządzeniami w internecie publicznym ścieżkami zwanymi przeskokami. Liczba przeskoków zależy od optymalnej trasy między dostawcą usług internetowych klienta a centrum danych. Każdy dodatkowy przeskok stwarza nową możliwość zaatakowania lub przechwycenia danych. Sieć globalna Google jest połączona z większością dostawców internetu na świecie, dlatego ogranicza liczbę przeskoków w publicznym internecie, a tym samym pomaga ograniczać dostęp do tych danych osobom niepowołanym.
Sieć Google korzysta z wielu warstw ochrony – dogłębnej obrony – aby chronić ją przed atakami z zewnątrz. Przez sieć mogą przechodzić tylko autoryzowane usługi i protokoły, które spełniają wymagania Google dotyczące bezpieczeństwa. Wszystkie inne są automatycznie odrzucane. Aby wymusić segregację sieci, Google używa zapór sieciowych i list kontroli dostępu. Cały ruch jest kierowany przez serwery Google Front End (GFE), aby ułatwić wykrywanie i zatrzymywanie szkodliwych żądań oraz ataków typu DDoS. Dzienniki są regularnie sprawdzane pod kątem wykorzystywania błędów programistycznych. Dostęp do urządzeń w sieci jest ograniczony tylko do upoważnionych pracowników.
Globalna infrastruktura Google pozwala nam prowadzić Project Shield, który zapewnia bezpłatną, nieograniczoną ochronę witryn narażonych na ataki typu DDoS, które są wykorzystywane do cenzurowania informacji. Usługa Project Shield jest dostępna dla witryn organizacji publikujących wiadomości, zajmujących się prawami człowieka i monitorujących przebieg wyborów.
Rozwiązania o niskim czasie oczekiwania i wysokiej dostępności
Sieć danych IP Google składa się z własnych światłowodów, publicznie dostępnych światłowodów i kabli podmorskich. Ta sieć pozwala nam świadczyć usługi o wysokiej dostępności i małych opóźnieniach na całym świecie.
Google projektuje komponenty swojej platformy w sposób zapewniający wysoki poziom redundancji. Ta redundancja dotyczy konstrukcji serwerów Google, sposobu przechowywania danych, łączności sieciowej i internetowej oraz samych usług. Ta „nadmiarowość wszystkiego” obejmuje obsługę wyjątków i tworzy rozwiązanie, które nie jest zależne od pojedynczego serwera, centrum danych ani połączenia sieciowego.
Centra danych Google są rozproszone geograficznie, aby zminimalizować negatywny wpływ zdarzeń regionalnych, takich jak klęski żywiołowe czy lokalne awarie, na funkcjonowanie globalnych usług. W przypadku awarii sprzętu, oprogramowania lub sieci usługi platformy i platformy sterujące są automatycznie i niezwłocznie przenoszone z jednego ośrodka do innego, co zapewnia ich nieprzerwane działanie.
Infrastruktura Google o wysokim poziomie redundancji pomaga też chronić Twoją firmę przed utratą danych. Nasze systemy są zaprojektowane tak, aby zminimalizować przestoje lub okna konserwacyjne, gdy musimy przeprowadzić serwis lub uaktualnić naszą platformę.
Bezpieczeństwo operacyjne
Bezpieczeństwo jest integralną częścią działalności Google, a nie czymś, o czym myślimy dopiero po fakcie. W tej sekcji opisujemy programy Google dotyczące zarządzania lukami w zabezpieczeniach, program zapobiegania złośliwemu oprogramowaniu, monitorowanie bezpieczeństwa i programy zarządzania incydentami.
Zarządzanie lukami w zabezpieczeniach
Wewnętrzny proces zarządzania lukami w zabezpieczeniach Google aktywnie skanuje wszystkie stosy technologii pod kątem zagrożeń. W tym procesie używamy kombinacji komercyjnych, open source i opracowanych przez nas na własne potrzeby narzędzi. Obejmuje on:
- Procesy zapewniania jakości
- Kontrole bezpieczeństwa oprogramowania
- intensywne automatyczne i ręczne próby penetracji, w tym rozległe ćwiczenia zespołu red team;
- Cykliczne zewnętrzne testy penetracyjne usług Google Maps Platform.
- Cykliczne audyty zewnętrzne
Organizacja zajmująca się zarządzaniem lukami w zabezpieczeniach i jej partnerzy odpowiadają za śledzenie luk w zabezpieczeniach i podejmowanie działań w ich sprawie. Bezpieczeństwo poprawia się dopiero po pełnym rozwiązaniu problemów, dlatego potoki automatyzacji stale ponownie oceniają stan wdrożenia poprawki, aby ograniczyć podatność na zagrożenia i oznaczyć nieprawidłowe lub częściowe wdrożenie.
Aby zwiększyć możliwości wykrywania, organizacja zajmująca się zarządzaniem lukami w zabezpieczeniach koncentruje się na wysokiej jakości wskaźnikach, które odróżniają szum od sygnałów wskazujących na rzeczywiste zagrożenia. Organizacja wspiera też interakcje z branżą i społecznością open source. Na przykład prowadzą program nagród za poprawki dla skanera bezpieczeństwa sieci Tsunami, w ramach którego nagradzają deweloperów tworzących detektory luk w zabezpieczeniach oprogramowania open source.
Ochrona przed złośliwym oprogramowaniem
Google zapewnia ochronę przed złośliwym oprogramowaniem w przypadku naszych podstawowych usług (takich jak Gmail, Dysk Google, Google Chrome, YouTube, Google Ads i wyszukiwarka Google), które korzystają z różnych technik wykrywania złośliwego oprogramowania. Aby proaktywnie wykrywać pliki ze złośliwym oprogramowaniem, korzystamy z indeksowania internetu, detonacji plików, niestandardowego wykrywania statycznego, wykrywania dynamicznego i wykrywania opartego na uczeniu maszynowym. Używamy też wielu silników antywirusowych.
Aby chronić naszych pracowników, korzystamy z wbudowanych zaawansowanych funkcji zabezpieczeń Chrome Enterprise Premium i funkcji Ulepszone bezpieczne przeglądanie w Google Chrome. Te funkcje umożliwiają proaktywne wykrywanie witryn wyłudzających informacje i zawierających złośliwe oprogramowanie, gdy nasi pracownicy przeglądają internet. Włączamy też najbardziej rygorystyczne ustawienia zabezpieczeń dostępne w Google Workspace, takie jak Bezpieczna piaskownica Gmaila, aby aktywnie skanować podejrzane załączniki. Dzienniki z tych funkcji są przesyłane do naszych systemów monitorowania bezpieczeństwa, co opisujemy w sekcji poniżej.
Monitorowanie bezpieczeństwa
Program monitorowania bezpieczeństwa Google koncentruje się na informacjach zbieranych z ruchu w sieci wewnętrznej, działań pracowników w systemach oraz zewnętrznej wiedzy o lukach w zabezpieczeniach. Podstawową zasadą Google jest agregowanie i przechowywanie wszystkich danych telemetrycznych dotyczących bezpieczeństwa w jednym miejscu, aby umożliwić ujednoliconą analizę bezpieczeństwa.
W wielu punktach globalnej sieci Google ruch wewnętrzny jest sprawdzany pod kątem podejrzanych zachowań, takich jak obecność ruchu, który może wskazywać na połączenia z siecią botów. Google używa kombinacji narzędzi open source i komercyjnych do przechwytywania i analizowania ruchu, aby móc przeprowadzić tę analizę. Analizę tę wspomaga też autorski system korelacji oparty na technologii Google. Google uzupełnia analizę sieci, sprawdzając logi systemowe, aby wykrywać nietypowe zachowania, takie jak próby uzyskania dostępu do danych klientów.
Grupa ds. analizy zagrożeń w Google monitoruje podmioty stanowiące zagrożenie oraz ewolucję ich taktyk i technik. Inżynierowie Google ds. bezpieczeństwa sprawdzają przychodzące raporty o bezpieczeństwie i monitorują publiczne listy adresowe, posty na blogach i strony wiki. Automatyczna analiza sieci i automatyczna analiza logów systemowych pomaga określić, kiedy może wystąpić nieznane zagrożenie. Jeśli procesy automatyczne wykryją problem, jest on przekazywany specjalistom Google do spraw bezpieczeństwa.
Wykrywanie włamań
Google korzysta z zaawansowanych potoków przetwarzania danych, aby integrować sygnały pochodzące z hostów na poszczególnych urządzeniach, sygnały sieciowe z różnych punktów monitorowania w infrastrukturze oraz sygnały z usług infrastrukturalnych. Reguły i systemy uczące się oparte na tych potokach ostrzegają inżynierów ds. bezpieczeństwa operacyjnego o możliwych incydentach. Zespoły Google ds. dochodzeń i reagowania na incydenty przez całą dobę, 365 dni w roku, przeprowadzają selekcję, dochodzenia i reagują na te potencjalne incydenty. Google przeprowadza ćwiczenia Red Team oraz zewnętrzne testy penetracyjne, aby mierzyć i zwiększać skuteczność mechanizmów wykrywania i reagowania.
Zarządzanie incydentami
Google ma rygorystyczny proces zarządzania incydentami związanymi z bezpieczeństwem, które mogą mieć wpływ na poufność, integralność lub dostępność systemów lub danych. Program Google dotyczący zarządzania incydentami związanymi z bezpieczeństwem jest oparty na wytycznych NIST dotyczących postępowania w przypadku incydentów (NIST SP 800–61). Google zapewnia szkolenia dla kluczowych pracowników w zakresie kryminalistyki i postępowania z dowodami w ramach przygotowań do zdarzenia, w tym szkolenia z używania narzędzi innych firm i narzędzi własnych.
Google testuje plany reagowania na incydenty w kluczowych obszarach. Testy te uwzględniają różne scenariusze, w tym zagrożenia wewnętrzne i luki w oprogramowaniu. Aby zapewnić szybkie rozwiązywanie incydentów związanych z bezpieczeństwem, zespół ds. bezpieczeństwa Google jest dostępny dla wszystkich pracowników przez całą dobę.
Więcej informacji o naszym procesie reagowania na incydenty naruszenia ochrony danych znajdziesz w artykule Zarządzanie incydentami w Google Maps Platform.
Metody tworzenia oprogramowania
Google stosuje zabezpieczenia kontroli źródeł i dwuosobowe przeglądy, aby aktywnie ograniczać wprowadzanie luk w zabezpieczeniach. Zapewnia też biblioteki, dzięki którym programiści nie wprowadzają określonych klas błędów w zabezpieczeniach. Na przykład Google ma biblioteki i frameworki zaprojektowane w celu eliminowania luk w zabezpieczeniach XSS w pakietach SDK. Google ma też zautomatyzowane narzędzia do wykrywania błędów związanych z bezpieczeństwem, takie jak fuzzery, narzędzia do analizy statycznej i skanery bezpieczeństwa internetowego.
Ochrona kodu źródłowego
Kod źródłowy Google jest przechowywany w repozytoriach z wbudowanymi funkcjami integralności i zarządzania, co umożliwia kontrolowanie zarówno bieżących, jak i wcześniejszych wersji usługi. Infrastruktura wymaga, aby pliki binarne usługi były tworzone na podstawie określonego kodu źródłowego po jego sprawdzeniu, zatwierdzeniu i przetestowaniu. Binary Authorization for Borg (BAB) to wewnętrzna kontrola egzekwowania, która ma miejsce podczas wdrażania usługi. BAB wykonuje te czynności:
- Zapewnia, że oprogramowanie produkcyjne i konfiguracja wdrożone w Google są sprawdzane i autoryzowane, zwłaszcza gdy kod może uzyskać dostęp do danych użytkownika.
- Zapewnia, że wdrożenia kodu i konfiguracji spełniają określone minimalne standardy.
- Ogranicza możliwość wprowadzania przez osoby wtajemniczone lub przeciwników szkodliwych modyfikacji w kodzie źródłowym, a także zapewnia ścieżkę kryminalistyczną od usługi do jej źródła.
Zmniejszanie ryzyka wewnętrznego
Google ogranicza i aktywnie monitoruje działania pracowników, którym przyznano dostęp administracyjny do infrastruktury. Google nieustannie pracuje nad wyeliminowaniem potrzeby przyznawania uprawnień dostępu do określonych zadań, stosując automatyzację, która może wykonywać te same zadania w bezpieczny i kontrolowany sposób. Na przykład w przypadku niektórych działań Google wymaga zatwierdzenia przez 2 strony i używa ograniczonych interfejsów API, które umożliwiają debugowanie bez ujawniania informacji poufnych.
Dostęp pracowników Google do informacji o użytkownikach jest rejestrowany za pomocą niskopoziomowych elementów infrastruktury. Zespół ds. bezpieczeństwa Google monitoruje wzorce dostępu i bada nietypowe zdarzenia.
Testowanie odtwarzania awaryjnego – DiRT
Google Maps Platform przeprowadza coroczne, obejmujące całą firmę, wielodniowe testy odzyskiwania po awarii (DiRT), aby zapewnić ciągłość działania usług Google Maps Platform i wewnętrznych operacji biznesowych w przypadku katastrofy. DiRT został opracowany w celu wykrywania luk w zabezpieczeniach krytycznych systemów poprzez celowe powodowanie awarii i naprawianie tych luk, zanim awarie wystąpią w niekontrolowany sposób. Testy DiRT sprawdzają odporność techniczną Google, powodując awarie działających systemów, oraz odporność operacyjną Google, uniemożliwiając udział w testach kluczowym pracownikom, ekspertom w danej dziedzinie i liderom. Wszystkie ogólnodostępne usługi muszą być poddawane ciągłym, aktywnym testom DiRT oraz weryfikacji ich odporności i dostępności.
Przygotowując się do ćwiczeń DiRT, Google stosuje spójny zestaw zasad dotyczących priorytetów, protokołów komunikacyjnych, oczekiwań co do wpływu i wymagań dotyczących projektu testu, w tym wstępnie sprawdzonych i zatwierdzonych planów wycofania zmian. Ćwiczenia i scenariusze DiRT nie tylko wymuszają awarie techniczne w samej usłudze, ale mogą też obejmować zaprojektowane awarie w procesie, dostępności kluczowego personelu, systemach pomocniczych, komunikacji i dostępie fizycznym. DiRT sprawdza, czy stosowane procesy naprawdę działają w praktyce. Zapewnia to również, że zespoły są przeszkolone i mają doświadczenie, z którego mogą korzystać podczas rzeczywistych awarii, zakłóceń i katastrof spowodowanych przez człowieka lub siły natury.
Kluczowe ustawienia zabezpieczeń
W tej sekcji opisujemy główne środki bezpieczeństwa, które Google Maps Platform stosuje w celu ochrony swojej platformy.
Szyfrowanie
Szyfrowanie stanowi dodatkową warstwę ochrony danych. Szyfrowanie zapewnia, że jeśli osoba atakująca uzyska dostęp do danych, nie będzie mogła ich odczytać bez dostępu do kluczy szyfrujących. Nawet jeśli atakujący uzyska dostęp do danych (np. poprzez połączenie przewodowe między centrami danych lub kradzież urządzenia pamięci masowej), nie będzie w stanie ich zrozumieć ani odszyfrować.
Szyfrowanie jest ważnym mechanizmem, który pomaga Google chronić prywatność danych. Umożliwia systemom manipulowanie danymi, np. w celu tworzenia kopii zapasowych, a inżynierom obsługę infrastruktury Google bez zapewniania tym systemom ani pracownikom dostępu do treści.
Szyfrowanie w spoczynku
Szyfrowanie „w spoczynku” w tej sekcji oznacza szyfrowanie używane do ochrony danych przechowywanych na dysku (w tym na dyskach SSD) lub zapasowym nośniku. Dane są szyfrowane na poziomie pamięci, zwykle przy użyciu standardu AES256 (Advanced Encryption Standard). Dane są często szyfrowane na wielu poziomach w produkcyjnym stosie pamięci masowej Google w centrach danych, w tym na poziomie sprzętowym, bez konieczności podejmowania przez klientów Google jakichkolwiek działań.
Używanie wielu warstw szyfrowania zapewnia nadmiarową ochronę danych i umożliwia Google wybór optymalnego podejścia w zależności od wymagań aplikacji. Google używa popularnych bibliotek kryptograficznych, które zawierają moduł Google zatwierdzony zgodnie z FIPS 140-2, aby spójnie wdrażać szyfrowanie w różnych usługach. Konsekwentne korzystanie z bibliotek wspólnych oznacza, że tylko niewielki zespół kryptografów musi wdrażać i utrzymywać ten ściśle kontrolowany i sprawdzany kod.
Ochrona danych w ruchu
Podczas przesyłania danych przez internet mogą one być narażone na nieautoryzowany dostęp. Google Maps Platform obsługuje silne szyfrowanie podczas przesyłania danych między urządzeniami i sieciami klientów a serwerami Google Front End (GFE). Google zaleca klientom i programistom, aby podczas tworzenia aplikacji stosowali najsilniejszy obsługiwany przez Google zestaw szyfrów (TLS 1.3). Niektórzy klienci mają przypadki użycia, które ze względu na zgodność wymagają starszych pakietów szyfrowania, więc Google Maps Platform obsługuje te słabsze standardy, ale nie zaleca ich używania, gdy tylko jest to możliwe. Google Cloud oferuje też dodatkowe opcje szyfrowania transportu, w tym Cloud VPN do tworzenia wirtualnych sieci prywatnych przy użyciu protokołu IPsec w przypadku usług Google Maps Platform.
Ochrona danych w ruchu między Centrami danych Google
Protokół ALTS (Application Layer Transport Security) zapewnia ochronę integralności ruchu Google i szyfruje go w razie potrzeby. Po zakończeniu protokołu uzgadniania połączenia między klientem a serwerem i uzgodnieniu przez nie niezbędnych wspólnych tajemnic kryptograficznych do szyfrowania i uwierzytelniania ruchu w sieci, ALTS zabezpiecza ruch RPC (Remote Procedure Call) poprzez wymuszanie integralności za pomocą uzgodnionych wspólnych tajemnic. Google obsługuje wiele protokołów gwarantujących integralność, takich jak AES-GMAC (standard AES) z kluczami 128-bitowymi. Za każdym razem, gdy ruch opuszcza fizyczną granicę kontrolowaną przez Google lub w imieniu Google, na przykład podczas przesyłania przez rozległą sieć komputerową (WAN) między centrami danych, wszystkie protokoły są automatycznie uaktualniane, aby zapewnić szyfrowanie i gwarancje integralności.
Dostępność usług Google Maps Platform
Niektóre usługi Google Maps Platform mogą nie być dostępne we wszystkich regionach. Niektóre przerwy w działaniu usług są tymczasowe (z powodu nieprzewidzianego zdarzenia, takiego jak awaria sieci), ale inne ograniczenia usług są trwałe ze względu na ograniczenia nałożone przez rząd. Kompleksowy raport przejrzystości i panel stanu Google pokazują ostatnie i bieżące zakłócenia w ruchu do usług Google Maps Platform. Google udostępnia te dane, aby pomóc Ci analizować i interpretować informacje o czasie działania usług Google.
Zabezpieczenia po stronie klienta
Bezpieczeństwo jest odpowiedzialnością współdzieloną między dostawcą usług chmurowych a klientem/partnerem wdrażającym produkty Google Maps Platform. Ta sekcja zawiera szczegółowe informacje o obowiązkach klienta lub partnera, które należy wziąć pod uwagę podczas projektowania rozwiązania Google Maps Platform.
Interfejsy JavaScript API
Bezpieczne witryny
Interfejs Maps JavaScript API publikuje zestaw rekomendacji, które umożliwiają klientowi dostosowanie standardu Content Security Policy (CSP) w witrynie, aby uniknąć luk w zabezpieczeniach, takich jak skrypty międzywitrynowe, clickjacking i ataki polegające na wstrzykiwaniu danych. Interfejs JavaScript API obsługuje 2 formy CSP: ścisłą CSP z użyciem jednorazowych ciągów znaków i CSP z listą dozwolonych.
Bezpieczny JavaScript
Kod JavaScript jest regularnie skanowany pod kątem znanych wzorców naruszających bezpieczeństwo, a problemy są szybko rozwiązywane. Interfejs JavaScript API jest udostępniany co tydzień lub na żądanie w przypadku wystąpienia problemów.
Bezpieczeństwo aplikacji mobilnych (MAS)
Bezpieczeństwo aplikacji mobilnych (MAS) to otwarte, elastyczne i oparte na współpracy społecznościowej przedsięwzięcie, które powstało dzięki wkładowi dziesiątek autorów i weryfikatorów z całego świata. Flagowy projekt OWASP Mobile Application Security (MAS) zapewnia standard bezpieczeństwa aplikacji mobilnych (OWASP MASVS) i kompleksowy przewodnik po testowaniu (OWASP MASTG), który obejmuje procesy, techniki i narzędzia używane podczas testowania bezpieczeństwa aplikacji mobilnych, a także wyczerpujący zestaw elementów testowania, który umożliwia testerom dostarczanie spójnych i kompletnych wyników.
- OWASP Mobile Application Security Verification Standard (MASVS) stanowi podstawę do przeprowadzania kompleksowych i spójnych testów bezpieczeństwa aplikacji zarówno na iOS, jak i na Androidzie.
- OWASP Mobile Application Security Testing Guide (MASTG) to kompleksowy podręcznik obejmujący procesy, techniki i narzędzia używane podczas analizy bezpieczeństwa aplikacji mobilnych, a także wyczerpujący zestaw elementów testowania do weryfikacji wymagań wymienionych w MASVS.
- Lista kontrolna OWASP dotycząca bezpieczeństwa aplikacji mobilnych zawiera linki do elementów testowania MASTG dla każdego elementu sterującego MASVS.
- Oceny bezpieczeństwa / testy penetracyjne: upewnij się, że obejmujesz co najmniej standardową powierzchnię ataku, i zacznij analizę.
- Zgodność ze standardami: obejmuje wersje MASVS i MASTG oraz identyfikatory zatwierdzeń.
- Poznaj i przećwicz umiejętności związane z bezpieczeństwem urządzeń mobilnych.
- Programy nagród za błędy: krok po kroku omów powierzchnię ataku na urządzenia mobilne.
Rozważ wykorzystanie OWASP MAS, aby zwiększyć bezpieczeństwo aplikacji na iOS i aplikacja na Androida oraz ulepszyć możliwości testowania i uwierzytelniania.
Android
Podczas tworzenia aplikacji na Androida warto też zapoznać się ze sprawdzonymi metodami dotyczącymi aplikacji społecznościowych na Androida. Wytyczne dotyczące bezpieczeństwa zawierają sprawdzone metody wymuszania bezpiecznej komunikacji, definiowania prawidłowych uprawnień, bezpiecznego przechowywania danych, zależności usług i innych kwestii.
iOS
Podczas tworzenia aplikacji na iOS zapoznaj się z przewodnikiem Apple dotyczącym bezpiecznego programowania, który zawiera sprawdzone metody dotyczące platformy iOS.
Zbieranie, wykorzystywanie i przechowywanie danych
Google Maps Platform dba o przejrzystość zasad dotyczących zbierania danych, wykorzystywania danych i przechowywania danych. Zbieranie, wykorzystywanie i przechowywanie danych na platformie Google Maps podlega Warunkom korzystania z platformy Google Maps, które obejmują Politykę prywatności Google.
Zbieranie danych
Dane są zbierane podczas korzystania z usług Google Maps Platform. Jako klient masz kontrolę nad tym, jakie informacje przekazujesz do Google Maps Platform za pomocą interfejsów API i pakietów SDK. Wszystkie żądania Google Maps Platform są rejestrowane, w tym kody stanu odpowiedzi z usługi.
Dane logowane w Google Maps Platform
Google Maps Platform rejestruje dane w całym pakiecie usług. Logi zawierają wiele wpisów, które zwykle obejmują:
- Identyfikator konta, który może być kluczem interfejsu API, identyfikatorem klienta lub numerem projektu w chmurze. Jest to wymagane do obsługi, pomocy i rozliczeń.
- Adres IP serwera, usługi lub urządzenia wysyłającego żądanie. W przypadku interfejsów API pamiętaj, że adres IP wysyłany do Google Maps Platform zależy od sposobu wdrożenia wywołania interfejsu API w aplikacji lub rozwiązaniu. W przypadku pakietów SDK rejestrowany jest adres IP urządzenia, z którego pochodzi wywołanie.
- Adres URL żądania, który zawiera interfejs API i parametry przekazywane do interfejsu API. Na przykład Geocoding API wymaga 2 parametrów (adresu i klucza interfejsu API). Geokodowanie ma też kilka opcjonalnych parametrów. Adres URL żądania będzie zawierać wszystkie parametry przekazane do usługi.
- Data i godzina przesłania prośby.
- W przypadku aplikacji internetowych rejestrowane są nagłówki żądań, które zwykle zawierają dane takie jak typ przeglądarki internetowej i system operacyjny.
- W przypadku aplikacji mobilnych korzystających z pakietu SDK (Android i iOS) rejestrowane są wersja, biblioteka i nazwa aplikacji.
Dostęp do logów Google Maps Platform
Dostęp do logów jest ściśle ograniczony i autoryzowany tylko dla wybranych członków zespołu, którzy mają uzasadnioną potrzebę biznesową. Każda prośba o dostęp do plików dziennika jest dokumentowana na potrzeby audytu, co jest weryfikowane w ramach audytów zewnętrznych Google przeprowadzanych zgodnie z normami ISO 27001 i SOC 2.
Użycie danych
Dane zbierane przez Google Maps Platform są wykorzystywane do następujących celów:
- ulepszanie produktów i usług Google;
- zapewnianie klientom pomocy technicznej;
- Monitorowanie operacyjne i alerty
- Utrzymywanie bezpieczeństwa platformy
- Planowanie zapotrzebowania na platformę
Pamiętaj, że Google nie sprzedaje nikomu Twoich danych osobowych, co jest opisane w Polityce prywatności Google.
Przechowywanie i anonimizacja danych
Dane użytkowników zbierane w dziennikach Google Maps Platform mogą być przechowywane przez różny czas w zależności od potrzeb biznesowych, zgodnie z zasadami przechowywania. Dane użytkowników są przechowywane tylko wtedy, gdy jest to uzasadnione z punktu widzenia biznesowego, i usuwane, gdy nie są już potrzebne do celów, w jakich zostały zebrane. Dopuszczalne sposoby usuwania są ściśle określone i obejmują wszystkie warstwy, w tym odśmiecanie pamięci. Procesy usuwania są monitorowane i weryfikowane pod kątem zgodności z przepisami.
Anonimowe, zbiorcze statystyki użytkowania pochodzące z logów mogą być przechowywane dłużej. Wszystkie procesy anonimizacji danych są sprawdzane przez zespół ds. prywatności, aby upewnić się, że spełniają one odpowiednie standardy techniczne i są dostosowane do potrzeb związanych z prywatnością, produktem i przepisami.
Zgodność z wymaganiami prawnymi
Usługi Google Maps Platform regularnie przechodzą niezależną weryfikację zabezpieczeń, zgodności z wymaganiami i kontroli jakości oraz otrzymują certyfikaty, atesty i raporty z audytów, aby wykazać zgodność z wymaganiami. Kluczowe międzynarodowe standardy, pod kątem których przeprowadzane są audyty:
- ISO / IEC 27001 (zarządzanie bezpieczeństwem informacji)
- ISO / IEC 27017 (bezpieczeństwo w chmurze)
- ISO / IEC 9001 (zarządzanie jakością)
Dodatkowo nasi klienci mają dostęp do raportów SOC 2 i SOC 3. Uczestniczymy też w ramach branżowych i krajowych, takich jak NIST 800-53 i TISAX (Niemcy).
Pełną listę naszych ofert dotyczących zgodności z przepisami znajdziesz w Centrum zaufania w zakresie bezpieczeństwa i zgodności.
Podsumowanie
Bezpieczeństwo jest podstawowym kryterium projektowania całej infrastruktury, usług i operacji Google. Skala działalności Google i współpraca ze społecznością badaczy bezpieczeństwa pozwalają nam szybko eliminować luki w zabezpieczeniach, a często całkowicie im zapobiegać. Google udostępnia klientom tę samą infrastrukturę, na której działają jego usługi, takie jak wyszukiwarka, YouTube i Gmail. Klienci mogą bezpośrednio korzystać z opcji i praktyk Google w zakresie zabezpieczeń.
Google uważa, że może zaoferować poziom ochrony, z którym niewielu dostawców chmury publicznej lub prywatnych zespołów IT w przedsiębiorstwach może się równać. Ochrona danych jest podstawą działalności Google, dlatego możemy inwestować w zabezpieczenia, zasoby i wiedzę na skalę, która jest niedostępna dla innych firm. Inwestycje Google pozwalają Ci skupić się na firmie i innowacjach. Będziemy nadal inwestować w naszą platformę, aby umożliwić Ci korzystanie z usług Google w bezpieczny i przejrzysty sposób.
Co dalej?
Więcej informacji o naszej kulturze i filozofii bezpieczeństwa znajdziesz w książce Building Secure and Reliable Systems (O'Reilly).
Więcej informacji o zalecanych sprawdzonych metodach znajdziesz w przewodniku po zabezpieczeniach Google Maps Platform.
Więcej informacji o usługach objętych certyfikatem zgodności znajdziesz w artykule Usługi Google Maps Platform objęte programem zgodności.
Więcej informacji o naszym podejściu do zarządzania incydentami znajdziesz w artykule Zarządzanie incydentami w Google Maps Platform.