

샌드박스에서 통합을 엔드 투 엔드로 테스트한 후 Google에 애플리케이션을 등록하여 서명된 프로덕션 인증서와 고유한 신뢰 당사자 메타데이터(gw_rp_metadata_bytes)를 받습니다. 이 가이드는 직접 신뢰 당사자(사용자를 직접 인증하는 앱 및 웹사이트)에 적용됩니다.
시작
과정 선택하기 RP, Verifier Registrar 또는 오프라인
1
샌드박스 설정
계정 허용 목록에 추가 및 기기 전환
2
테스트 신분증 만들기
월렛에 테스트 신분증 패스 추가
3
통합
원하는 방식으로 빌드:
4
통합 테스트
E2E 체크리스트 실행 및 동영상 녹화
5여기
라이브 스트리밍
경로별 출시:
이 페이지의 단계
A
제출 준비CSR, 디스플레이 애셋, E2E 동영상
B
접수 양식 제출양식 제출 및 RP ToS 동의
C
서명된 인증서 수신검토에 영업일 기준 3~5일 소요
D
프로덕션으로 전환프로덕션 인증서, 메타데이터, IACA 루트 배포
A단계: 제출 준비
프로덕션에서 게시하기 전에 Google은 Google에서 인증서에 서명하여 신뢰를 설정하는 인증서 서명 프로세스를 사용합니다. 다음 세 가지 항목을 수집합니다.
- 프로덕션 인증서 서명 요청 (CSR): 프로덕션 P-256 / ECDSA 비공개 키에서 생성됩니다.
- 디스플레이 애셋:
- 표시 이름
- 로고 URL (브랜드 가이드라인을 준수해야 함)
- 개인정보처리방침 URL
- 서비스 약관 URL
- 엔드 투 엔드 샌드박스 데모 동영상: 4.D단계: 엔드 투 엔드 데모 동영상 녹화를 완료한 후 녹화합니다.
B단계: 접수 양식 제출 및 서비스 약관 동의
신뢰 당사자 온보딩 양식을 작성하여 제출합니다.
C단계: 프로덕션 사용자 인증 정보 검토 및 수신
온보딩 검토에는 일반적으로 영업일 기준 3~5일이 소요됩니다. 승인되면 Google에서 다음을 제공합니다.
- 서명된 프로덕션 X.509 인증서
- Ihre eindeutige Base64URL-codierte Metadaten-Zeichenfolge (
gw_rp_metadata_bytes).
영업일 기준 5일이 지나도 연락이 없으면 wallet-identity-rp-support@google.com에 문의하세요.
D단계: 서버 및 기기를 프로덕션으로 전환하기
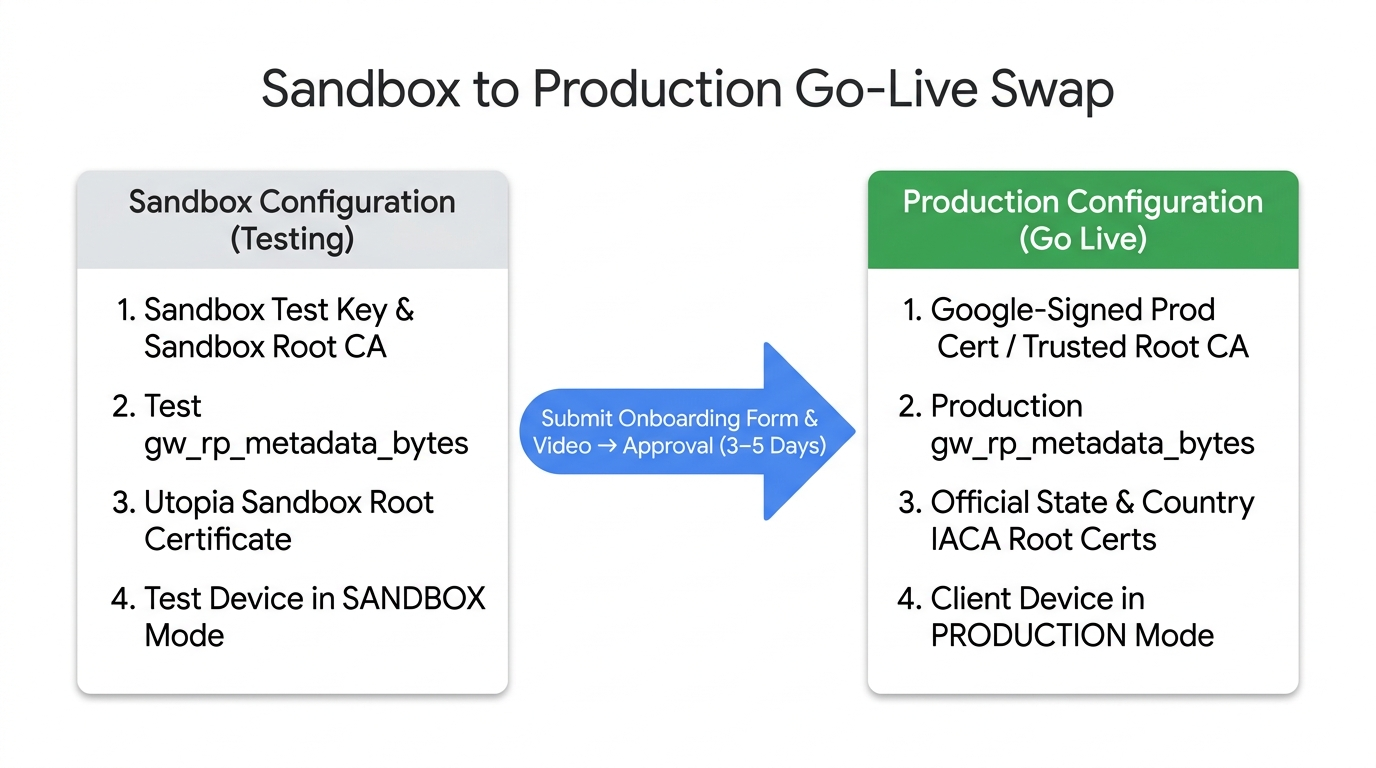
인증 도구 서버와 테스트 기기를 샌드박스에서 프로덕션으로 업데이트합니다.
- 서명 키 및 인증서 교체: 프로덕션 비공개 키로 OpenID4VP 요청에 서명하고 JWS
x5c헤더에 Google에서 서명한 프로덕션 인증서를 포함합니다 (3.A단계). client_id업데이트: 프로덕션 DER 인증서에서x509_hash:<base64url_sha256>를 다시 계산합니다.gw_rp_metadata_bytes업데이트:client_metadata의 샌드박스 테스트 메타데이터 문자열을 프로덕션gw_rp_metadata_bytes로 바꿉니다.- 프로덕션 IACA 루트 인증서 구성: 서버의 트러스트 저장소가 지원되는 발급기관 및 IACA 인증서의 공식 프로덕션 루트 인증서와 비교하여
issuerAuth를 검증하는지 확인합니다(프로덕션에서 Utopia 샌드박스 인증서 삭제). - 테스트 기기를 다시 프로덕션으로 전환: 1.C단계: 프로덕션으로 다시 전환을 따르고 프로덕션 흐름을 확인합니다.