

เนื้อหานี้ได้รับการอัปเดตล่าสุดในเดือนมีนาคม 2026 และมีสถานภาพเป็นปัจจุบัน ณ เวลาที่เขียน นโยบายและระบบความปลอดภัยของ Google อาจมีการเปลี่ยนแปลงในอนาคต เนื่องจากเราปรับปรุงการปกป้องให้แก่ลูกค้าอย่างต่อเนื่อง
บทนำ
Google Maps Platform มี API และ SDK สำหรับลูกค้าและ พาร์ทเนอร์ในการพัฒนาเว็บและแอปพลิเคชันบนอุปกรณ์เคลื่อนที่โดยใช้เทคโนโลยี เชิงพื้นที่ของ Google Google Maps Platform มี API และ SDK มากกว่า 50 รายการสำหรับลูกค้า ในอุตสาหกรรมต่างๆ ในฐานะลูกค้าในอุตสาหกรรม คุณมักต้องปฏิบัติตามข้อกำหนดด้านความปลอดภัย การใช้ข้อมูล และกฎระเบียบเมื่อสร้างโซลูชัน ซึ่งรวมถึงการตรวจสอบว่าเทคโนโลยีของบุคคลที่สามเป็นไปตามข้อกำหนดเดียวกันเหล่านั้น
เอกสารนี้จะสรุปภาพรวมของบุคลากร กระบวนการ และการควบคุมด้านเทคโนโลยีที่ Google Maps Platform มีให้ พร้อมทั้งอธิบายถึงประโยชน์ของการใช้แพลตฟอร์ม ก่อนอื่น คุณต้องเข้าใจเสาหลักทางเทคโนโลยี 2 ประการที่อยู่เบื้องหลัง Google Maps Platform ดังนี้
- เทคโนโลยี ศูนย์ข้อมูล และโครงสร้างพื้นฐานที่ Google จัดหาให้ Google Maps Platform ทำงานบนศูนย์ข้อมูลและโครงสร้างพื้นฐานที่ Google จัดหาให้ทั้งหมด จากพื้นฐานนี้ Google จึงใช้การตรวจสอบภายในและการตรวจสอบของบุคคลที่สามกับ การควบคุมความปลอดภัยที่ได้รับจาก Google เพื่อตรวจสอบว่า Google Maps Platform ได้ใช้การควบคุมด้านความปลอดภัย การดำเนินงาน และเทคนิค ที่อธิบายไว้ในเอกสารนี้อย่างถูกต้อง
- เทคโนโลยี Google Maps Platform นอกเหนือจากการควบคุมที่รับช่วงมาแล้ว Google Maps Platform ยังมีการควบคุมด้านความปลอดภัย ความเป็นส่วนตัว ข้อมูล และ การปฏิบัติงานเพิ่มเติมสำหรับชุดผลิตภัณฑ์ของ Google
เอกสารนี้สรุปกระบวนการและการควบคุมความปลอดภัยของ Google Maps Platform โดยจัดกลุ่มดังนี้
- มุ่งเน้นความปลอดภัยและความเป็นส่วนตัวในทุกระดับขององค์กร Google
- โครงสร้างพื้นฐานทางเทคนิคและการรักษาความปลอดภัยของฮาร์ดแวร์
- การรักษาความปลอดภัยในการดำเนินการ
- การควบคุมด้านความปลอดภัยที่สำคัญ
- การรักษาความปลอดภัยฝั่งไคลเอ็นต์ทั้งบนเว็บและอุปกรณ์เคลื่อนที่
- การรับรองและการตรวจสอบในปัจจุบันใน Google Maps Platform
- กรอบกฎหมายที่รองรับทั่วโลก
ผู้มีโอกาสเป็นลูกค้าสามารถติดต่อตัวแทนฝ่ายขายของ Google เพื่อขอข้อมูลเพิ่มเติม
วัฒนธรรมของ Google ที่มุ่งเน้นด้านความปลอดภัยและความเป็นส่วนตัว
ความปลอดภัยเป็นตัวขับเคลื่อนโครงสร้างขององค์กร วัฒนธรรม ลำดับความสำคัญของการฝึกอบรม และกระบวนการจ้างงานทั่วทั้ง Google ซึ่งเป็นตัวกำหนดการออกแบบศูนย์ข้อมูลของ Google และ เทคโนโลยีที่ศูนย์ข้อมูลเหล่านั้นมี ความปลอดภัยเป็นรากฐานของการดำเนินงานในแต่ละวันของ Google ซึ่งรวมถึงการวางแผนรับมือภัยพิบัติและการจัดการภัยคุกคาม Google ให้ความสำคัญกับความปลอดภัย ในวิธีจัดการข้อมูล การควบคุมบัญชี การตรวจสอบการปฏิบัติตามข้อกำหนด และการรับรอง ในอุตสาหกรรม Google ออกแบบบริการต่างๆ เพื่อมอบการรักษาความปลอดภัยที่ดีกว่าทางเลือกอื่นๆ ในองค์กรจำนวนมาก ที่ต้องพึ่งพาผู้ให้บริการและแพลตฟอร์มหลายราย ซึ่งมักจะมีการรักษาความปลอดภัยที่ไม่เชื่อมต่อกัน คุณจะได้รับประโยชน์จากโปรแกรมและการควบคุมด้านความปลอดภัยแบบผสานรวมของ Google เมื่อใช้ผลิตภัณฑ์ Google Maps Platform สำหรับธุรกิจ Google Maps Platform ให้ความสำคัญกับความปลอดภัยในการดำเนินงาน ซึ่งเป็นการดำเนินงานที่ให้บริการผู้ใช้กว่าพันล้านคนทั่วโลก
Google และ Google Maps Platform ร่วมกันมอบการรักษาความปลอดภัยหลายชั้น ทั่วทั้งบริษัทและองค์กร ดังนี้
- ทีมรักษาความปลอดภัยเฉพาะของ Google
- ทีมความปลอดภัยของผลิตภัณฑ์ Google Maps Platform
- การมีส่วนร่วมอย่างแข็งขันกับชุมชนนักวิจัยด้านความปลอดภัยทั่วโลก
- ทีมดูแลความเป็นส่วนตัวของ Google Maps Platform
- การฝึกอบรมด้านความปลอดภัยและความเป็นส่วนตัวสำหรับพนักงานของ Google
- ผู้เชี่ยวชาญด้านการตรวจสอบภายในและการปฏิบัติตามข้อกำหนด
ทีมรักษาความปลอดภัยเฉพาะของ Google
Google มีทีมความปลอดภัยเฉพาะทางทั่วทั้งบริษัทและในกลุ่มผลิตภัณฑ์ต่างๆ
ทีมรักษาความปลอดภัยทั่วทั้ง Google สนับสนุนกลุ่มผลิตภัณฑ์หลายด้านใน Google ซึ่งรวมถึง Google Maps Platform ทีมรักษาความปลอดภัยประกอบด้วยผู้เชี่ยวชาญระดับแนวหน้าของโลกด้านความปลอดภัยของข้อมูล ความปลอดภัยของแอปพลิเคชัน วิทยาการเข้ารหัส และการรักษาความปลอดภัยของเครือข่าย กิจกรรมของกลุ่มนี้มีดังต่อไปนี้
- พัฒนา ตรวจสอบ และใช้กระบวนการรักษาความปลอดภัย ซึ่งรวมถึง การตรวจสอบแผนความปลอดภัยสำหรับเครือข่ายของ Google และการให้คำปรึกษาเฉพาะโปรเจ็กต์ แก่ทีมผลิตภัณฑ์และทีมวิศวกรรมทั่วทั้ง Google เช่น ผู้เชี่ยวชาญด้านวิทยาการเข้ารหัสจะตรวจสอบการเปิดตัวผลิตภัณฑ์ที่ใช้การเข้ารหัสเป็นส่วนหนึ่งของข้อเสนอ
- จัดการภัยคุกคามด้านความปลอดภัยอย่างสม่ำเสมอ ทีมใช้ทั้งเครื่องมือเชิงพาณิชย์และเครื่องมือที่กำหนดเองเพื่อตรวจสอบภัยคุกคามและกิจกรรมที่น่าสงสัยในเครือข่ายของ Google อย่างต่อเนื่อง
- ทำการตรวจสอบและประเมินเป็นประจำ ซึ่งอาจรวมถึงการว่าจ้าง ผู้เชี่ยวชาญภายนอกเพื่อทำการประเมินความปลอดภัย
- เผยแพร่บทความด้านความปลอดภัยไปยังชุมชนในวงกว้าง Google มีบล็อกด้านความปลอดภัยและซีรีส์บน YouTube ที่เน้นทีมรักษาความปลอดภัยบางทีมโดยเฉพาะและ ความสำเร็จของทีม
ทีมรักษาความปลอดภัยของ Google Maps Platform ทำงานร่วมกับทีมรักษาความปลอดภัยของ Google ทั่วทั้งองค์กร โดยทำงานอย่างใกล้ชิดกับการพัฒนาผลิตภัณฑ์และ SRE เพื่อดูแลการติดตั้งใช้งานด้านความปลอดภัย โดยทีมนี้จะจัดการสิ่งต่อไปนี้
- การทดสอบความยืดหยุ่นต่อภัยพิบัติ (DiRT) ของ Google Maps Platform ซึ่งทดสอบความต่อเนื่องทางธุรกิจและเฟลโอเวอร์ของผลิตภัณฑ์ Google Maps Platform ทำงานบนโครงสร้างพื้นฐานที่มีความพร้อมใช้งานสูงของ Google
- การทดสอบเจาะระบบของบุคคลที่สาม ผลิตภัณฑ์ Google Maps Platform ได้รับการทดสอบการเจาะระบบอย่างน้อยปีละครั้งเพื่อเพิ่ม ท่าทีด้านความปลอดภัยของ Google และมอบการรับรองด้านความปลอดภัยที่เป็นอิสระให้แก่คุณ
การทำงานร่วมกับชุมชนนักวิจัยด้านความปลอดภัย
Google มีความสัมพันธ์อันดีกับชุมชนนักวิจัยด้านความปลอดภัยมาอย่างยาวนาน และให้ความสำคัญอย่างยิ่งต่อความช่วยเหลือในการระบุช่องโหว่ที่อาจเกิดขึ้นใน Google Maps Platform และผลิตภัณฑ์อื่นๆ ของ Google ทีมความปลอดภัยของเรามีส่วนร่วมในกิจกรรมการวิจัยและการเผยแพร่ข้อมูลเพื่อประโยชน์ของชุมชนออนไลน์ ตัวอย่างเช่น เรามี Project Zero ซึ่งเป็นทีมนักวิจัยด้านความปลอดภัยที่มุ่งเน้นการวิจัยช่องโหว่แบบ Zero-Day โดยเฉพาะ ตัวอย่างSpectreนี้ ได้แก่ การค้นพบช่องโหว่ Meltdown, ช่องโหว่ POODLE SSL 3.0 และจุดอ่อนของชุดการเข้ารหัส
วิศวกรและนักวิจัยด้านความปลอดภัยของ Google มีส่วนร่วมและเผยแพร่ข้อมูลในชุมชนด้านความปลอดภัยทางวิชาการและชุมชนการวิจัยด้านความเป็นส่วนตัวอย่างสม่ำเสมอ คุณดูสื่อเผยแพร่ที่เกี่ยวข้องกับความปลอดภัยได้ในเว็บไซต์ Google Research ทีมรักษาความปลอดภัยของ Google ได้เผยแพร่รายละเอียดแนวทางปฏิบัติ และประสบการณ์ของทีมในหนังสือการสร้างระบบที่ปลอดภัยและเชื่อถือได้
โปรแกรมสะสมคะแนนสำหรับช่องโหว่ของเรามอบรางวัลเป็นเงินหลายหมื่นดอลลาร์สำหรับช่องโหว่ที่ได้รับการยืนยันแต่ละรายการ โปรแกรมนี้ สนับสนุนให้นักวิจัยรายงานปัญหาด้านการออกแบบและการติดตั้งใช้งานที่อาจ ทำให้ข้อมูลลูกค้ามีความเสี่ยง ในปี 2024 Google ได้มอบเงินรางวัลแก่นักวิจัยกว่า $12 ล้าน และมอบเงินรางวัลไปแล้วกว่า $65 ล้านนับตั้งแต่เริ่มโปรแกรมสะสมคะแนนสำหรับช่องโหว่ในปี 2010 โปรแกรมช่องโหว่ยังมีโครงการริเริ่มต่างๆ สำหรับนักวิจัยเพื่อช่วยปรับปรุงความปลอดภัยของซอร์สโค้ดโอเพนซอร์ส ดูข้อมูลเพิ่มเติมเกี่ยวกับโปรแกรมนี้ รวมถึงรางวัลที่ Google มอบให้ได้ที่สถิติสำคัญของ Bug Hunters
นักเข้ารหัสระดับโลกของเรามีส่วนร่วมในโปรเจ็กต์วิทยาการเข้ารหัสชั้นนำของอุตสาหกรรม ตัวอย่างเช่น เราได้ออกแบบเฟรมเวิร์ก AI ที่ปลอดภัย (SAIF) เพื่อช่วยรักษาความปลอดภัยให้ระบบ AI นอกจากนี้ เรายังได้พัฒนาอัลกอริทึม Combined Elliptic-Curve และ Post-Quantum (CECPQ2) เพื่อปกป้องการเชื่อมต่อ TLS จากการโจมตีด้วยคอมพิวเตอร์ควอนตัม นักวิทยาการเข้ารหัสของเราได้พัฒนา Tink ซึ่งเป็นไลบรารีโอเพนซอร์สของ API การเข้ารหัส นอกจากนี้ เรายังใช้ Tink ในผลิตภัณฑ์และบริการภายในของเราด้วย
ดูข้อมูลเพิ่มเติมเกี่ยวกับวิธีรายงานปัญหาด้านความปลอดภัยได้ที่วิธีที่ Google จัดการช่องโหว่ด้านความปลอดภัย
ทีมดูแลความเป็นส่วนตัวเฉพาะของ Google Maps Platform
ทีมดูแลความเป็นส่วนตัวโดยเฉพาะจะทำงานแยกจากการพัฒนาผลิตภัณฑ์และองค์กรด้านความปลอดภัย โดยจะสนับสนุนโครงการริเริ่มด้านความเป็นส่วนตัวภายในเพื่อปรับปรุงความเป็นส่วนตัวในทุกส่วน ไม่ว่าจะเป็นกระบวนการที่สำคัญ เครื่องมือภายใน โครงสร้างพื้นฐาน และการพัฒนาผลิตภัณฑ์ ทีมดูแลความเป็นส่วนตัวจะดำเนินการต่อไปนี้
- ตรวจสอบว่าการเปิดตัวผลิตภัณฑ์ GMP ทุกรายการที่ส่งผลต่อความเป็นส่วนตัวมีการออกแบบโดยคำนึงถึงความเป็นส่วนตัวที่เข้มงวดผ่านการประเมินเอกสารการออกแบบและการตรวจสอบการเปิดตัว
- ให้คำปรึกษากับทีมผลิตภัณฑ์ GMP ในทุกขั้นตอนของการพัฒนาเพื่อแนะนำเกี่ยวกับ นโยบายความเป็นส่วนตัวและโครงสร้างพื้นฐานของ Google, การออกแบบความเป็นส่วนตัว, เทคโนโลยีและการควบคุมที่ช่วยเพิ่มความเป็นส่วนตัว รวมถึงการประเมินและการลดความเสี่ยงด้านความเป็นส่วนตัว
- หลังจากการเปิดตัวผลิตภัณฑ์ ทีมดูแลความเป็นส่วนตัวจะดูแลกระบวนการที่ยืนยัน การเก็บรวบรวมและการใช้ข้อมูลที่เหมาะสม
- ทําการวิจัยเกี่ยวกับแนวทางปฏิบัติแนะนําด้านความเป็นส่วนตัว มีส่วนร่วมในกลุ่มทํางานด้านมาตรฐานความเป็นส่วนตัวระหว่างประเทศ และเข้าร่วมการประชุมสุดยอดและงานประชุมด้านความเป็นส่วนตัวทางวิชาการ .
การฝึกอบรมด้านความปลอดภัยและความเป็นส่วนตัวสำหรับพนักงาน Google
พนักงาน Google ทุกคนจะได้รับการฝึกอบรมด้านความปลอดภัยและความเป็นส่วนตัวซึ่งเป็นส่วนหนึ่งของกระบวนการปฐมนิเทศ และจะได้รับการฝึกอบรมด้านความปลอดภัยและความเป็นส่วนตัวอย่างต่อเนื่องตลอดอาชีพการทำงานที่ Google ในระหว่างการปฐมนิเทศ พนักงานใหม่จะต้องยอมรับหลักจรรยาบรรณของเรา ซึ่งเน้นย้ำถึงความมุ่งมั่นของ Google ในการรักษาข้อมูลลูกค้าให้ปลอดภัย
พนักงานอาจต้องเข้ารับการฝึกอบรมเพิ่มเติมในด้านความปลอดภัยที่เฉพาะเจาะจง ทั้งนี้ขึ้นอยู่กับบทบาทงานของตน ตัวอย่างเช่น ทีมรักษาความปลอดภัยของข้อมูลจะแนะนำวิศวกรใหม่เกี่ยวกับแนวทางปฏิบัติในการเขียนโค้ดอย่างปลอดภัย การออกแบบผลิตภัณฑ์ และเครื่องมือทดสอบช่องโหว่อัตโนมัติ วิศวกรจะเข้าร่วมการบรรยายสรุปด้านความปลอดภัยเป็นประจำและรับจดหมายข่าวความปลอดภัยที่ครอบคลุมภัยคุกคามใหม่ รูปแบบการโจมตี เทคนิคการลดความเสี่ยง และอื่นๆ
การรักษาความปลอดภัยและความเป็นส่วนตัวเป็นเรื่องที่เปลี่ยนแปลงอยู่ตลอดเวลา และเราทราบดีว่าการมีส่วนร่วมของพนักงานโดยเฉพาะเป็นวิธีสำคัญในการสร้างการรับรู้ เราจัดการประชุมภายในเป็นประจำซึ่งเปิดให้พนักงานทุกคนเข้าร่วมเพื่อสร้างความตระหนักรู้และขับเคลื่อนนวัตกรรมด้านความปลอดภัยและความเป็นส่วนตัวของข้อมูล เราจัดกิจกรรมในสำนักงานทั่วโลกเพื่อสร้างความตระหนักด้านความปลอดภัยและความเป็นส่วนตัวในการพัฒนาซอฟต์แวร์ การจัดการข้อมูล และการบังคับใช้นโยบาย
ผู้เชี่ยวชาญด้านการตรวจสอบภายในและการปฏิบัติตามข้อกำหนด
Google Maps Platform มีทีมตรวจสอบภายในโดยเฉพาะที่ตรวจสอบการปฏิบัติตามกฎหมายและกฎระเบียบด้านความปลอดภัยทั่วโลกของผลิตภัณฑ์ Google เมื่อมีการสร้างมาตรฐานการตรวจสอบใหม่และอัปเดตมาตรฐานที่มีอยู่ ทีมตรวจสอบภายในจะพิจารณาว่าต้องใช้การควบคุม กระบวนการ และระบบใดบ้างเพื่อช่วยให้เป็นไปตามมาตรฐานเหล่านั้น ทีมนี้สนับสนุนการตรวจสอบและการประเมินโดยบุคคลที่สามที่เป็นอิสระ ดูข้อมูลเพิ่มเติมได้ที่ส่วนการรับรองและการตรวจสอบด้านความปลอดภัย ในส่วนท้ายของเอกสารนี้
แพลตฟอร์มที่สร้างขึ้นโดยคำนึงถึงการรักษาความปลอดภัยเป็นสำคัญ
Google ออกแบบเซิร์ฟเวอร์ ระบบปฏิบัติการที่เป็นกรรมสิทธิ์ และศูนย์ข้อมูลที่กระจายอยู่ตามภูมิศาสตร์ต่างๆ โดยใช้หลักการป้องกันหลายชั้น Google Maps Platform ทำงานบนโครงสร้างพื้นฐานทางเทคนิคที่ออกแบบและสร้างขึ้นเพื่อดำเนินการ อย่างปลอดภัย เราได้สร้างโครงสร้างพื้นฐานด้านไอทีที่ปลอดภัยยิ่งขึ้นและจัดการได้ง่ายกว่าโซลูชันในองค์กรหรือโซลูชันที่โฮสต์แบบเดิมๆ
ศูนย์ข้อมูลที่ทันสมัย
การมุ่งเน้นด้านความปลอดภัยและการปกป้องข้อมูลของ Google เป็นหนึ่งในเกณฑ์การออกแบบหลักของ Google ความปลอดภัยทางกายภาพในศูนย์ข้อมูลของ Google เป็นโมเดลความปลอดภัยแบบหลายชั้น การรักษาความปลอดภัยทางกายภาพรวมถึงมาตรการป้องกันต่างๆ เช่น บัตรเข้าออกอิเล็กทรอนิกส์ที่ออกแบบมาโดยเฉพาะ สัญญาณเตือน อุปสรรคในการเข้าถึงยานพาหนะ รั้วรอบขอบชิด เครื่องตรวจจับโลหะ และไบโอเมตริก นอกจากนี้ Google ยังใช้มาตรการรักษาความปลอดภัย เช่น การตรวจจับการบุกรุกด้วยลำแสงเลเซอร์ และการตรวจสอบตลอด 24 ชั่วโมงด้วยกล้องความละเอียดสูงทั้งภายในและภายนอก เพื่อตรวจหาและติดตามผู้บุกรุก บันทึกการเข้าถึง บันทึกกิจกรรม และฟุตเทจจากกล้องจะพร้อมใช้งานในกรณีที่เกิดเหตุการณ์ เจ้าหน้าที่รักษาความปลอดภัยที่มีประสบการณ์ซึ่งผ่านการตรวจสอบประวัติและการฝึกอบรมอย่างเข้มงวดจะลาดตระเวนในศูนย์ข้อมูลของ Google เป็นประจำ เมื่อคุณ เข้าใกล้พื้นศูนย์ข้อมูลมากขึ้น มาตรการรักษาความปลอดภัยก็จะเพิ่มขึ้นด้วย การเข้าถึง พื้นของศูนย์ข้อมูลจะทำได้ผ่านทางเดินรักษาความปลอดภัยเท่านั้น ซึ่ง ใช้การควบคุมการเข้าถึงแบบหลายปัจจัยโดยใช้บัตรความปลอดภัยและไบโอเมตริก เฉพาะพนักงานที่ได้รับอนุมัติซึ่งมีบทบาทที่เฉพาะเจาะจงเท่านั้นที่เข้าได้ มีพนักงาน Google ไม่ถึง 1% ที่เคยเข้าไปในศูนย์ข้อมูลของ Google
Google ดำเนินการศูนย์ข้อมูลทั่วโลกเพื่อเพิ่มความเร็วและความน่าเชื่อถือ ของบริการให้ได้สูงสุด โดยทั่วไปแล้ว โครงสร้างพื้นฐานของ Google จะได้รับการตั้งค่าให้ให้บริการการเข้าชมจากศูนย์ข้อมูลที่อยู่ใกล้กับต้นทางของการเข้าชมมากที่สุด ดังนั้น ตำแหน่งที่แน่นอนของข้อมูล Google Maps Platform อาจแตกต่างกันไปขึ้นอยู่กับว่าการเข้าชมดังกล่าวมาจากที่ใด และข้อมูลนี้อาจได้รับการจัดการโดยเซิร์ฟเวอร์ที่อยู่ใน EEA และสหราชอาณาจักร หรือโอนไปยังประเทศที่สาม โดยทั่วไปแล้ว ข้อเสนอของลูกค้า Google ที่มีการใช้งานผลิตภัณฑ์ Google Maps Platform จะพร้อมให้บริการทั่วโลก และมักดึงดูดผู้ชมทั่วโลก โครงสร้างพื้นฐานทางเทคนิคที่รองรับผลิตภัณฑ์เหล่านี้ได้รับการติดตั้งใช้งานทั่วโลกเพื่อลดเวลาในการตอบสนองและรับประกันความซ้ำซ้อนของระบบ Google Maps Platform ใช้เครือข่ายศูนย์ข้อมูลทั่วโลกของ Google ซึ่งเป็นส่วนย่อยของเครือข่ายศูนย์ข้อมูลทั่วโลกของ Google ที่ระบุไว้ด้านล่างเพื่อใช้อ้างอิง
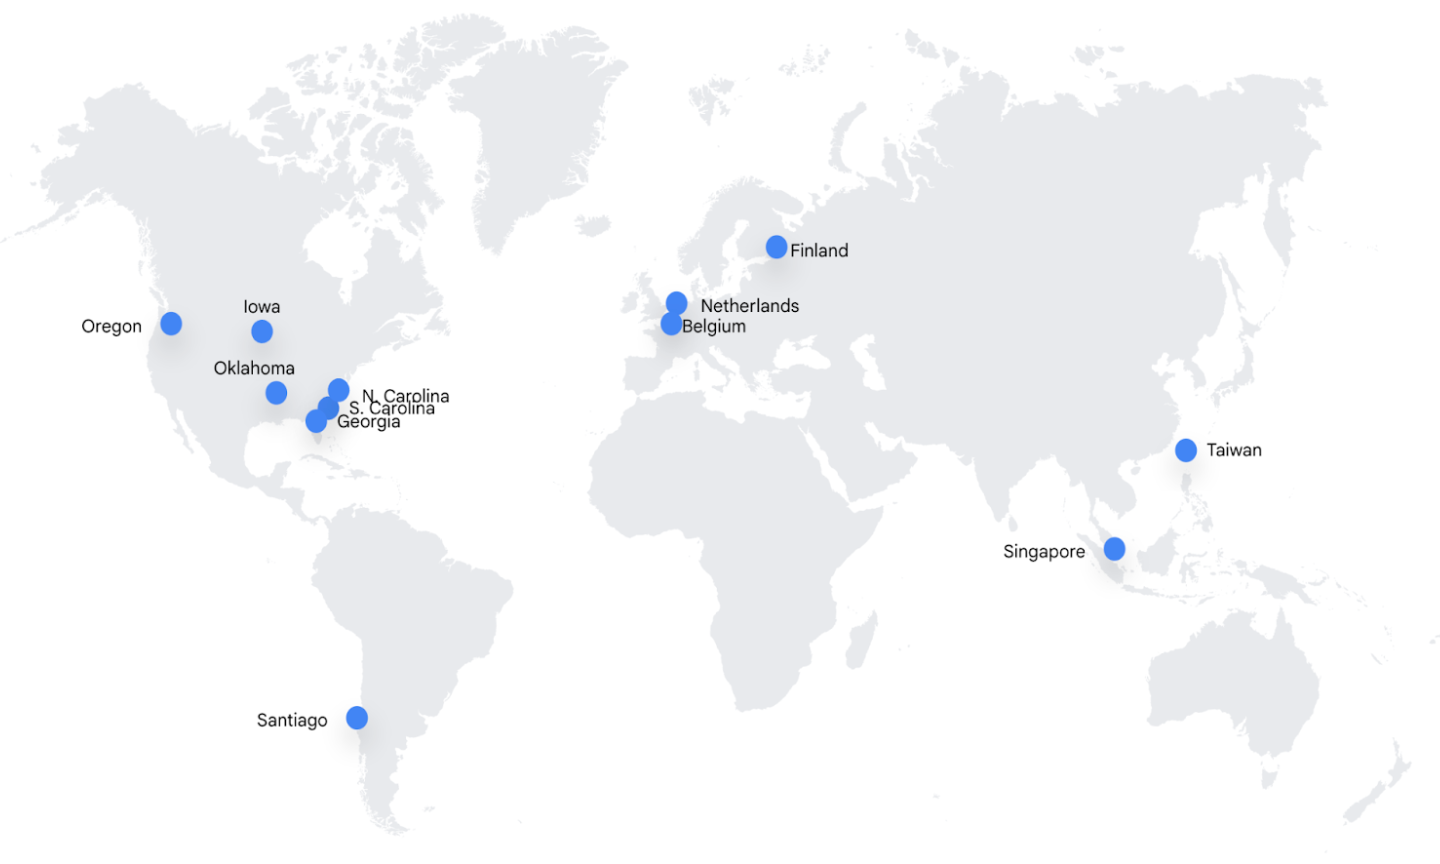
อเมริกาเหนือและใต้
ยุโรป
เอเชีย
การขับเคลื่อนศูนย์ข้อมูลของ Google
ศูนย์ข้อมูลของ Google มีระบบพลังงานสำรองและการควบคุมสภาพแวดล้อมเพื่อให้ระบบทำงานได้ตลอด 24 ชั่วโมงทุกวันและให้บริการได้อย่างต่อเนื่อง คอมโพเนนต์ที่สำคัญทุกชิ้นมีแหล่งพลังงานหลักและแหล่งพลังงานสำรองที่มีกำลังไฟฟ้าเท่ากัน เครื่องปั่นไฟสำรองจะมีความสามารถในการจ่ายพลังงานไฟฟ้าสำรองฉุกเฉินที่เพียงพอสำหรับการทำงานของศูนย์ข้อมูลแต่ละแห่งในอัตราสูงสุด ระบบทำความเย็นจะรักษาอุณหภูมิการทำงานให้คงที่สำหรับเซิร์ฟเวอร์และฮาร์ดแวร์อื่นๆ ซึ่งช่วยลดความเสี่ยงที่บริการจะหยุดทำงานไปพร้อมกับลดผลกระทบต่อสิ่งแวดล้อม อุปกรณ์ตรวจจับ และดับเพลิงช่วยป้องกันความเสียหายของฮาร์ดแวร์ เครื่องตรวจจับความร้อน เครื่องตรวจจับไฟ และเครื่องตรวจจับควันจะส่งสัญญาณเตือนทั้งแบบเสียงและแบบภาพที่คอนโซลการดำเนินการด้านความปลอดภัยและที่โต๊ะตรวจสอบระยะไกล
Google เป็นบริษัทผู้ให้บริการอินเทอร์เน็ตรายใหญ่รายแรกที่ได้รับการรับรองจากภายนอก ตามมาตรฐานด้านสิ่งแวดล้อม ความปลอดภัยในที่ทำงาน และการจัดการพลังงาน ระดับสูงทั่วทั้งศูนย์ข้อมูลของ Google ตัวอย่างเช่น เพื่อแสดงให้เห็นถึงความมุ่งมั่นของ Google ในแนวทางปฏิบัติด้านการจัดการพลังงาน Google ได้รับการรับรอง ISO 50001 โดยสมัครใจสำหรับศูนย์ข้อมูลในยุโรป
ฮาร์ดแวร์และซอฟต์แวร์เซิร์ฟเวอร์ที่กำหนดเอง
ศูนย์ข้อมูลของ Google มีเซิร์ฟเวอร์และอุปกรณ์เครือข่ายที่สร้างขึ้นเพื่อวัตถุประสงค์เฉพาะ ซึ่ง Google เป็นผู้ออกแบบอุปกรณ์บางส่วน แม้ว่าเซิร์ฟเวอร์ของ Google จะได้รับการปรับแต่งเพื่อเพิ่มประสิทธิภาพ การระบายความร้อน และประสิทธิภาพด้านพลังงานให้สูงสุด แต่ก็ได้รับการออกแบบมาเพื่อช่วย ป้องกันการโจมตีโดยการบุกรุกทางกายภาพด้วย เซิร์ฟเวอร์ของ Google ไม่มีคอมโพเนนต์ที่ไม่จำเป็น เช่น การ์ดวิดีโอ ชิปเซ็ต หรือขั้วต่ออุปกรณ์ต่อพ่วง ซึ่งทั้งหมดนี้อาจทำให้เกิดช่องโหว่ ซึ่งแตกต่างจากฮาร์ดแวร์ส่วนใหญ่ที่วางจำหน่ายในเชิงพาณิชย์ Google ตรวจสอบผู้ให้บริการคอมโพเนนต์และเลือกคอมโพเนนต์อย่างรอบคอบ โดยทำงานร่วมกับผู้ให้บริการเพื่อตรวจสอบและยืนยันคุณสมบัติด้านความปลอดภัยที่ คอมโพเนนต์มีให้ Google ออกแบบชิปที่กำหนดเอง เช่น Titan ซึ่งช่วยให้เราระบุและตรวจสอบสิทธิ์อุปกรณ์ Google ที่ถูกต้องได้อย่างปลอดภัยในระดับฮาร์ดแวร์ รวมถึงโค้ดที่อุปกรณ์เหล่านี้ใช้ในการบูต
ระบบจะจัดสรรทรัพยากรเซิร์ฟเวอร์แบบไดนามิก ซึ่งช่วยให้เรามีความยืดหยุ่นในการเติบโตและปรับตัวให้เข้ากับความต้องการของลูกค้าได้อย่างรวดเร็วและมีประสิทธิภาพด้วยการเพิ่มหรือจัดสรรทรัพยากรใหม่ สภาพแวดล้อมที่เป็นเนื้อเดียวกันนี้ได้รับการดูแลโดยซอฟต์แวร์ที่เป็นกรรมสิทธิ์ซึ่งจะตรวจสอบระบบอย่างต่อเนื่องเพื่อหาการแก้ไขระดับไบนารี กลไกการซ่อมแซมตัวเองอัตโนมัติของ Google ออกแบบมาเพื่อ ช่วยให้เราตรวจสอบและแก้ไขเหตุการณ์ที่ทำให้ระบบไม่เสถียร รับการแจ้งเตือน เกี่ยวกับเหตุการณ์ และชะลอการประนีประนอมที่อาจเกิดขึ้นในเครือข่าย
การติดตั้งใช้งานบริการที่ปลอดภัย
บริการของ Google คือไบนารีของแอปพลิเคชันที่ Google Developers เขียนและเรียกใช้ในโครงสร้างพื้นฐานของ Google เครื่องหลายพันเครื่องอาจเรียกใช้ไบนารีของบริการเดียวกันเพื่อรองรับปริมาณงานที่จำเป็น บริการจัดระเบียบคลัสเตอร์ที่ชื่อ Borg จะควบคุมบริการที่ทำงานบนโครงสร้างพื้นฐานโดยตรง
โครงสร้างพื้นฐานไม่ถือว่าบริการที่ทำงานบนโครงสร้างพื้นฐานมีความน่าเชื่อถือ โมเดลความน่าเชื่อถือนี้เรียกว่าโมเดลการรักษาความปลอดภัยแบบ Zero Trust โมเดลการรักษาความปลอดภัยแบบ Zero Trust หมายความว่าไม่มีอุปกรณ์หรือผู้ใช้ใดที่เชื่อถือได้โดยค่าเริ่มต้น ไม่ว่าจะอยู่ภายในหรือภายนอกเครือข่ายก็ตาม
เนื่องจากโครงสร้างพื้นฐานได้รับการออกแบบมาให้เป็นแบบหลายผู้เช่า ข้อมูลจากลูกค้าของ Google (ผู้บริโภค ธุรกิจ และแม้แต่ข้อมูลของ Google เอง) จึงกระจายอยู่ทั่วโครงสร้างพื้นฐานที่ใช้ร่วมกัน โครงสร้างพื้นฐานนี้ประกอบด้วยเครื่องจักรที่เหมือนกันหลายหมื่นเครื่อง โครงสร้างพื้นฐานไม่ได้แยกข้อมูลลูกค้า ไว้ในเครื่องเดียวหรือชุดเครื่อง
การติดตามและการกำจัดฮาร์ดแวร์
Google ติดตามตำแหน่งและสถานะของอุปกรณ์ทั้งหมดภายในศูนย์ข้อมูลอย่างละเอียดโดยใช้บาร์โค้ดและแท็กสินทรัพย์ Google ใช้เครื่องตรวจจับโลหะและกล้องวงจรปิดเพื่อช่วยตรวจสอบว่าไม่มีอุปกรณ์ใดถูกนำออกจากศูนย์ข้อมูลโดยไม่ได้รับอนุญาต หากส่วนประกอบไม่ผ่านการทดสอบประสิทธิภาพ ณ จุดใดก็ตามในวงจรการใช้งาน ระบบจะนำส่วนประกอบนั้นออกจากคลังและเลิกใช้งาน
อุปกรณ์จัดเก็บข้อมูลของ Google ซึ่งรวมถึงฮาร์ดไดรฟ์, Solid State ไดรฟ์ และ Dual In-line Memory Module (DIMM) แบบ Non-Volatile ใช้เทคโนโลยีต่างๆ เช่น การเข้ารหัสดิสก์เต็มรูปแบบ (FDE) และการล็อกไดรฟ์เพื่อปกป้องข้อมูลที่ไม่มีการเคลื่อนไหว เมื่อเลิกใช้งานอุปกรณ์จัดเก็บข้อมูล บุคคลที่ได้รับอนุญาตจะยืนยันว่าได้ลบข้อมูลในดิสก์โดยการเขียนค่าศูนย์ลงในไดรฟ์ นอกจากนี้ ยังดำเนินการตามกระบวนการยืนยันหลายขั้นตอน เพื่อให้มั่นใจว่าไดรฟ์ไม่มีข้อมูล หากลบข้อมูลในไดรฟ์ไม่ได้ไม่ว่าด้วยเหตุผลใดก็ตาม เราจะทำลายไดรฟ์นั้น การทำลายทางกายภาพจะทำโดยใช้เครื่องทำลายเอกสารที่ทำให้ไดรฟ์แตกเป็นชิ้นเล็กๆ จากนั้นจะนำไปรีไซเคิลที่ สถานที่ที่ปลอดภัย ศูนย์ข้อมูลแต่ละแห่งปฏิบัติตามนโยบายการกำจัดอย่างเคร่งครัด และจะมีการแก้ไขความคลาดเคลื่อนทันที
ประโยชน์ด้านความปลอดภัยของเครือข่ายทั่วโลกของ Google
ในโซลูชันระบบคลาวด์เชิงพื้นที่และโซลูชันภายในองค์กรอื่นๆ ข้อมูลจะเดินทางระหว่างอุปกรณ์ต่างๆ ผ่านอินเทอร์เน็ตสาธารณะในเส้นทางที่เรียกว่าฮ็อป จำนวนฮ็อป ขึ้นอยู่กับเส้นทางที่เหมาะสมที่สุดระหว่าง ISP ของลูกค้ากับศูนย์ข้อมูล การส่งต่อข้อมูลแต่ละครั้งจะเพิ่มโอกาสใหม่ที่ข้อมูลจะถูกโจมตีหรือถูกดักฟัง เนื่องจากเครือข่ายทั่วโลกของ Google เชื่อมโยงกับ ISP ส่วนใหญ่ในโลก เครือข่ายของ Google จึงจำกัดจำนวน Hop ในอินเทอร์เน็ตสาธารณะ และช่วยจำกัดการเข้าถึงข้อมูลดังกล่าวโดยผู้ไม่ประสงค์ดี
เครือข่ายของ Google ใช้การป้องกันหลายชั้น ซึ่งเป็นการป้องกันแบบเชิงลึกเพื่อช่วย ปกป้องเครือข่ายจากการโจมตีภายนอก เฉพาะบริการและโปรโตคอลที่ได้รับอนุญาตซึ่งเป็นไปตามข้อกำหนดด้านความปลอดภัยของ Google เท่านั้นที่จะได้รับอนุญาตให้ผ่านไฟร์วอลล์ได้ ส่วนรายการอื่นๆ จะถูกปฏิเสธโดยอัตโนมัติ Google ใช้ไฟร์วอลล์และรายการควบคุมการเข้าถึงเพื่อบังคับใช้การแยกเครือข่าย การเข้าชมทั้งหมดจะผ่านเซิร์ฟเวอร์ส่วนหน้าของ Google (GFE) เพื่อช่วยตรวจจับและหยุดคำขอที่เป็นอันตรายและการโจมตีแบบ Distributed Denial-of-Service (DDoS) เราตรวจสอบบันทึกเป็นประจำเพื่อ ตรวจหาการใช้ประโยชน์จากข้อผิดพลาดในการเขียนโปรแกรม การเข้าถึงอุปกรณ์ที่เชื่อมต่อเครือข่ายจะ จำกัดไว้เฉพาะพนักงานที่ได้รับอนุญาตเท่านั้น
โครงสร้างพื้นฐานระดับโลกของ Google ช่วยให้เราสามารถใช้งาน Project Shield ซึ่งมอบการป้องกันแบบไม่จำกัดโดยไม่มีค่าใช้จ่ายให้กับเว็บไซต์ ที่เสี่ยงต่อการโจมตีแบบ DDoS ที่ใช้เพื่อเซ็นเซอร์ข้อมูล Project Shield พร้อมให้บริการสำหรับเว็บไซต์ข่าว เว็บไซต์ด้านสิทธิมนุษยชน และ เว็บไซต์ตรวจสอบการเลือกตั้ง
โซลูชันที่มีเวลาในการตอบสนองต่ำและมีความพร้อมใช้งานสูง
เครือข่ายข้อมูล IP ของ Google ประกอบด้วยไฟเบอร์ของ Google เอง ไฟเบอร์ที่เผยแพร่ต่อสาธารณะ และสายเคเบิลใต้น้ำ เครือข่ายนี้ช่วยให้เราสามารถให้บริการที่มีความพร้อมใช้งานสูงและมีเวลาในการตอบสนองต่ำทั่วโลก
Google ออกแบบคอมโพเนนต์ของแพลตฟอร์มให้มีความซ้ำซ้อนสูง ความซ้ำซ้อนนี้มีผลกับการออกแบบเซิร์ฟเวอร์ของ Google, วิธีที่ Google จัดเก็บข้อมูล, การเชื่อมต่อเครือข่ายและอินเทอร์เน็ต รวมถึงบริการซอฟต์แวร์เอง "การซ้ำซ้อนของทุกสิ่ง" นี้รวมถึงการจัดการข้อยกเว้นและสร้างโซลูชัน ที่ไม่ขึ้นอยู่กับเซิร์ฟเวอร์ ศูนย์ข้อมูล หรือการเชื่อมต่อเครือข่ายเพียงอย่างเดียว
ศูนย์ข้อมูลของ Google กระจายอยู่ตามพื้นที่ต่างๆ เพื่อลดผลกระทบจาก การหยุดชะงักในภูมิภาคต่อผลิตภัณฑ์ทั่วโลก เช่น เมื่อเกิดภัยธรรมชาติหรือ การหยุดทำงานในพื้นที่ หากฮาร์ดแวร์ ซอฟต์แวร์ หรือเครือข่ายล้มเหลว ระบบจะเปลี่ยนบริการแพลตฟอร์มและ Control Plane จากสถานที่ให้บริการหนึ่งไปยังอีกที่หนึ่งโดยอัตโนมัติและรวดเร็ว เพื่อให้บริการแพลตฟอร์มดำเนินการต่อได้โดยไม่มีการหยุดทำงาน
นอกจากนี้ โครงสร้างพื้นฐานที่มีความซ้ำซ้อนสูงของ Google ยังช่วยปกป้องธุรกิจของคุณ จากการสูญเสียข้อมูลได้อีกด้วย ระบบของ Google ออกแบบมาเพื่อลดเวลาหยุดทำงานหรือ ช่วงเวลาบำรุงรักษาเมื่อเราต้องให้บริการหรืออัปเกรดแพลตฟอร์ม
การรักษาความปลอดภัยในการปฏิบัติงาน
การรักษาความปลอดภัยเป็นส่วนสำคัญของการดำเนินงานของ Google ไม่ใช่สิ่งที่ต้องพิจารณาในภายหลัง ส่วนนี้จะอธิบายโปรแกรมการจัดการช่องโหว่ โปรแกรมป้องกันมัลแวร์ การดูแลความปลอดภัย และโปรแกรมการจัดการเหตุการณ์ของ Google
การจัดการช่องโหว่
กระบวนการจัดการช่องโหว่ภายในของ Google จะสแกนหาภัยคุกคามด้านความปลอดภัยใน Technology Stack ทั้งหมดอยู่ตลอดเวลา กระบวนการนี้ใช้เครื่องมือเชิงพาณิชย์ โอเพนซอร์ส และเครื่องมือที่สร้างขึ้นเองภายในองค์กร รวมถึงมีสิ่งต่อไปนี้
- กระบวนการประกันคุณภาพ
- การตรวจสอบความปลอดภัยของซอฟต์แวร์
- การเจาะระบบแบบอัตโนมัติและแบบดำเนินการด้วยตนเองอย่างเข้มข้น รวมถึงการฝึกซ้อมของ Red Team อย่างครอบคลุม
- การทดสอบเจาะระบบภายนอกที่เกิดขึ้นซ้ำสำหรับผลิตภัณฑ์ Google Maps Platform
- การตรวจสอบภายนอกที่เกิดซ้ำ
องค์กรการจัดการช่องโหว่และพาร์ทเนอร์มีหน้าที่รับผิดชอบในการ ติดตามและดำเนินการเกี่ยวกับช่องโหว่ เนื่องจากความปลอดภัยจะดีขึ้นก็ต่อเมื่อปัญหาได้รับการแก้ไขอย่างสมบูรณ์แล้วเท่านั้น ไปป์ไลน์การทำงานอัตโนมัติจึงประเมินสถานะการติดตั้งใช้งานแพตช์อย่างต่อเนื่องเพื่อลดช่องโหว่และแจ้งว่ามีการติดตั้งใช้งานที่ไม่ถูกต้องหรือไม่สมบูรณ์
องค์กรด้านการจัดการช่องโหว่จะมุ่งเน้นไปที่ตัวบ่งชี้คุณภาพสูงที่แยกสัญญาณรบกวนออกจากสัญญาณที่บ่งชี้ถึงภัยคุกคามที่แท้จริง เพื่อช่วยปรับปรุงความสามารถในการตรวจจับ นอกจากนี้ องค์กรยังส่งเสริมการโต้ตอบกับอุตสาหกรรมและชุมชนโอเพนซอร์สด้วย เช่น พวกเขาใช้โปรแกรมให้รางวัลสำหรับแพตช์สำหรับเครื่องมือสแกนความปลอดภัยของเครือข่าย Tsunami ซึ่งให้รางวัลแก่นักพัฒนาซอฟต์แวร์ที่สร้างเครื่องตรวจหาแบบโอเพนซอร์สสำหรับช่องโหว่
การป้องกันมัลแวร์
Google มีการป้องกันมัลแวร์สำหรับผลิตภัณฑ์หลัก (เช่น Gmail, Google ไดรฟ์, Google Chrome, YouTube, Google Ads และ Google Search) ซึ่งใช้เทคนิคการตรวจจับมัลแวร์ที่หลากหลาย เราใช้การ Crawl เว็บ การระเบิดไฟล์ การตรวจจับแบบคงที่ที่กำหนดเอง การตรวจจับแบบไดนามิก และการตรวจจับด้วยแมชชีนเลิร์นนิงเพื่อค้นหาไฟล์มัลแวร์ในเชิงรุก นอกจากนี้ เรายังใช้เครื่องมือป้องกันไวรัสหลายตัวด้วย
เราใช้ความสามารถด้านการรักษาความปลอดภัยขั้นสูงในตัวของ Chrome Enterprise Premium และฟีเจอร์ Google Safe Browsing พร้อมการปกป้องที่ดียิ่งขึ้นใน Google Chrome เพื่อช่วยปกป้องพนักงาน ความสามารถเหล่านี้ช่วยให้เราตรวจหาเว็บไซต์ฟิชชิงและมัลแวร์เชิงรุกได้ขณะที่พนักงานท่องเว็บ นอกจากนี้ เรายังเปิดใช้การตั้งค่าความปลอดภัยที่เข้มงวดที่สุดที่มีใน Google Workspace เช่น แซนด์บ็อกซ์ความปลอดภัยของ Gmail เพื่อสแกนไฟล์แนบที่น่าสงสัยในเชิงรุก บันทึกจากความสามารถเหล่านี้จะป้อนเข้าสู่ระบบการดูแลความปลอดภัยของเราตามที่อธิบายไว้ในส่วนต่อไปนี้
การดูแลความปลอดภัย
โปรแกรมการดูแลความปลอดภัยของ Google มุ่งเน้นที่ข้อมูลที่รวบรวมจากการจราจรของข้อมูลในเครือข่ายภายใน จากการดำเนินการของพนักงานในระบบ และจากความรู้ภายนอกเกี่ยวกับช่องโหว่ หลักการสำคัญของ Google คือการรวบรวม และจัดเก็บข้อมูลการตรวจวัดระยะไกลด้านความปลอดภัยทั้งหมดไว้ในที่เดียวเพื่อการวิเคราะห์ด้านความปลอดภัยแบบรวม
ในหลายจุดทั่วเครือข่ายทั่วโลกของ Google เราจะตรวจสอบการเข้าชมภายในเพื่อหา พฤติกรรมที่น่าสงสัย เช่น การมีอยู่ของการเข้าชมที่อาจบ่งบอกถึงการเชื่อมต่อบ็อตเน็ต Google ใช้เครื่องมือแบบโอเพนซอร์สและเครื่องมือเชิงพาณิชย์ร่วมกันเพื่อ บันทึกและแยกวิเคราะห์การเข้าชมเพื่อให้ Google ทำการวิเคราะห์นี้ได้ นอกจากนี้ ระบบความสัมพันธ์ที่เป็นกรรมสิทธิ์ซึ่งสร้างขึ้นบนเทคโนโลยีของ Google ยังรองรับการวิเคราะห์นี้ด้วย Google เสริมการวิเคราะห์เครือข่ายด้วยการตรวจสอบบันทึกของระบบเพื่อ ระบุพฤติกรรมที่ผิดปกติ เช่น การพยายามเข้าถึงข้อมูลลูกค้า
กลุ่มวิเคราะห์ภัยคุกคามของ Google คอยตรวจสอบผู้คุกคามและ การพัฒนากลยุทธ์และเทคนิคของผู้คุกคาม วิศวกรด้านความปลอดภัยของ Google จะตรวจสอบรายงานความปลอดภัยขาเข้าและตรวจสอบรายชื่ออีเมลสาธารณะ บล็อกโพสต์ และวิกิ การวิเคราะห์เครือข่ายโดยอัตโนมัติและการวิเคราะห์บันทึกของระบบโดยอัตโนมัติจะช่วยระบุได้ว่าอาจมีภัยคุกคามที่ไม่รู้จักเมื่อใด หากกระบวนการอัตโนมัติตรวจพบปัญหา ระบบจะส่งต่อปัญหานั้นไปยังเจ้าหน้าที่ด้านความปลอดภัยของ Google
การตรวจจับการบุกรุก
Google ใช้ไปป์ไลน์การประมวลผลข้อมูลที่ซับซ้อนเพื่อผสานรวมสัญญาณที่อิงตามโฮสต์ ในอุปกรณ์แต่ละเครื่อง สัญญาณที่อิงตามเครือข่ายจากจุดตรวจสอบต่างๆ ในโครงสร้างพื้นฐาน และสัญญาณจากบริการโครงสร้างพื้นฐาน กฎ และข้อมูลอัจฉริยะของเครื่องที่สร้างขึ้นบนไปป์ไลน์เหล่านี้จะแจ้งเตือนวิศวกรด้านความปลอดภัยในการปฏิบัติงาน เกี่ยวกับเหตุการณ์ที่อาจเกิดขึ้น ทีมตรวจสอบและการตอบสนองต่อเหตุการณ์ของ Google จะจัดลำดับความสำคัญ ตรวจสอบ และตอบสนองต่อเหตุการณ์ที่อาจเกิดขึ้นเหล่านี้ตลอด 24 ชั่วโมงทุกวันตลอด 365 วัน Google ดำเนินการฝึก Red Team นอกเหนือจากการทดสอบเจาะระบบภายนอกเพื่อวัดและปรับปรุงประสิทธิภาพของกลไกการตรวจจับและการตอบสนองของ Google
การจัดการเหตุการณ์
Google มีกระบวนการจัดการเหตุการณ์ที่เข้มงวดสำหรับเหตุการณ์ด้านความปลอดภัยที่อาจส่งผลกระทบต่อการรักษาความลับ ความสมบูรณ์ หรือความพร้อมใช้งานของระบบหรือข้อมูล โปรแกรมการจัดการเหตุการณ์ด้านความปลอดภัยของ Google มีโครงสร้างตามคำแนะนำของ NIST เกี่ยวกับการจัดการเหตุการณ์ (NIST SP 800–61) Google มีการฝึกอบรมสำหรับพนักงานหลักในด้านนิติวิทยาศาสตร์และการจัดการหลักฐานเพื่อเตรียมพร้อมสำหรับเหตุการณ์ ซึ่งรวมถึงการใช้เครื่องมือของบุคคลที่สามและเครื่องมือที่เป็นกรรมสิทธิ์
Google ทดสอบแผนการตอบสนองต่อเหตุการณ์ในด้านสำคัญๆ การทดสอบเหล่านี้พิจารณาสถานการณ์ต่างๆ รวมถึงภัยคุกคามจากภายในและช่องโหว่ของซอฟต์แวร์ ทีมรักษาความปลอดภัยของ Google พร้อมให้บริการพนักงานทุกคนทุกวันตลอด 24 ชั่วโมงเพื่อช่วยให้มั่นใจว่าเหตุการณ์ด้านความปลอดภัยจะได้รับการแก้ไขอย่างรวดเร็ว
ดูข้อมูลเพิ่มเติมเกี่ยวกับกระบวนการตอบสนองต่อเหตุการณ์ที่ส่งผลต่อข้อมูลได้ที่การจัดการเหตุการณ์ของ Google Maps Platform
แนวทางปฏิบัติในการพัฒนาซอฟต์แวร์
Google ใช้การป้องกันการควบคุมแหล่งที่มาและการตรวจสอบจาก 2 ฝ่ายเพื่อจำกัดการเกิดช่องโหว่ในเชิงรุก นอกจากนี้ Google ยังมีไลบรารีที่ป้องกันไม่ให้นักพัฒนาแอปสร้างข้อบกพร่องด้านความปลอดภัยบางประเภทด้วย ตัวอย่างเช่น Google มีไลบรารีและเฟรมเวิร์กที่ออกแบบมาเพื่อกำจัดช่องโหว่ XSS ใน SDK นอกจากนี้ Google ยังมีเครื่องมืออัตโนมัติสำหรับตรวจหาข้อบกพร่องด้านความปลอดภัย เช่น Fuzzer, เครื่องมือวิเคราะห์แบบคงที่ และเครื่องสแกนความปลอดภัยของเว็บ
การปกป้องซอร์สโค้ด
ซอร์สโค้ดของ Google จะจัดเก็บไว้ในที่เก็บข้อมูลที่มีความสมบูรณ์และการกำกับดูแลแหล่งที่มาในตัว ซึ่งช่วยให้ตรวจสอบบริการทั้งเวอร์ชันปัจจุบันและเวอร์ชันที่ผ่านมาได้ โครงสร้างพื้นฐานกำหนดให้ต้องสร้างไบนารีของบริการจากซอร์สโค้ดที่เฉพาะเจาะจงหลังจากที่ได้รับการตรวจสอบ เช็คอิน และทดสอบแล้ว การให้สิทธิ์ไบนารีสำหรับ Borg (BAB) คือการตรวจสอบการบังคับใช้ภายใน ที่เกิดขึ้นเมื่อมีการติดตั้งใช้งานบริการ BAB จะดำเนินการต่อไปนี้
- ตรวจสอบว่าซอฟต์แวร์การผลิตและการกำหนดค่าที่ใช้งานใน Google ได้รับการตรวจสอบและอนุมัติ โดยเฉพาะอย่างยิ่งเมื่อโค้ดนั้นเข้าถึงข้อมูลผู้ใช้ได้
- ตรวจสอบว่าการติดตั้งใช้งานโค้ดและการกำหนดค่าเป็นไปตามมาตรฐานขั้นต่ำที่กำหนด
- จำกัดความสามารถของคนวงในหรือผู้ไม่ประสงค์ดีในการแก้ไขซอร์สโค้ดที่เป็นอันตราย และยังให้เส้นทางการตรวจสอบทางนิติวิทยาศาสตร์จากบริการกลับไปยังแหล่งที่มา
การลดความเสี่ยงภายใน
Google จำกัดและตรวจสอบกิจกรรมของพนักงานที่ได้รับสิทธิ์การเข้าถึงระดับผู้ดูแลระบบในโครงสร้างพื้นฐานอย่างต่อเนื่อง Google ทำงานอย่างต่อเนื่องเพื่อ ลดความจำเป็นในการเข้าถึงที่มีสิทธิ์สำหรับงานบางอย่างโดยใช้ การทำงานอัตโนมัติที่สามารถทำงานเดียวกันได้อย่างปลอดภัยและมีการควบคุม ตัวอย่างเช่น Google กำหนดให้มีการอนุมัติจาก 2 ฝ่ายสำหรับการดำเนินการบางอย่าง และ Google ใช้ API ที่จำกัดซึ่งอนุญาตให้แก้ไขข้อบกพร่องได้โดยไม่ต้องเปิดเผยข้อมูลที่ละเอียดอ่อน
การเข้าถึงข้อมูลผู้ใช้ปลายทางของพนักงาน Google จะได้รับการบันทึกผ่าน Hook โครงสร้างพื้นฐานระดับต่ำ ทีมความปลอดภัยของ Google จะตรวจสอบรูปแบบการเข้าถึงและตรวจสอบเหตุการณ์ที่ผิดปกติ
การทดสอบการฟื้นฟูภัยพิบัติ - DiRT
Google Maps Platform จัดกิจกรรมการทดสอบการฟื้นฟูภัยพิบัติ (DiRT) เป็นเวลาหลายวันทั่วทั้งบริษัทเป็นประจำทุกปี เพื่อให้มั่นใจว่าบริการและการดำเนินธุรกิจภายในของ Google Maps Platform จะยังคงดำเนินต่อไปได้ในระหว่างเกิดภัยพิบัติ DiRT ได้รับการพัฒนาขึ้นเพื่อค้นหาช่องโหว่ในระบบที่สําคัญโดยการทําให้เกิดความล้มเหลวโดยเจตนา และเพื่อแก้ไขช่องโหว่เหล่านั้นก่อนที่จะเกิดความล้มเหลวในลักษณะที่ควบคุมไม่ได้ DiRT จะทดสอบความแข็งแกร่งทางเทคนิคของ Google โดยการทำลายระบบที่ใช้งานจริง และทดสอบความยืดหยุ่นในการปฏิบัติงานของ Google โดยการป้องกันไม่ให้ บุคลากรที่สำคัญ ผู้เชี่ยวชาญในพื้นที่ และผู้นำเข้าร่วมอย่างชัดเจน บริการทั้งหมดที่พร้อมใช้งานโดยทั่วไปจะต้องมีการทดสอบ DiRT ที่ใช้งานอยู่อย่างต่อเนื่อง และการตรวจสอบความยืดหยุ่นและความพร้อมใช้งาน
ในการเตรียมพร้อมสำหรับการฝึก DiRT นั้น Google ใช้ชุดกฎที่สอดคล้องกันเกี่ยวกับการจัดลําดับความสําคัญ โปรโตคอลการสื่อสาร ความคาดหวังด้านผลกระทบ และข้อกําหนดในการออกแบบการทดสอบ รวมถึงแผนการย้อนกลับที่ได้รับการตรวจสอบและอนุมัติล่วงหน้า การฝึกและสถานการณ์ DiRT ไม่เพียงแต่บังคับให้เกิดความล้มเหลวทางเทคนิคในตัวบริการเอง แต่ยังรวมถึง ความล้มเหลวที่ออกแบบไว้ในกระบวนการ ความพร้อมของบุคลากรหลัก ระบบสนับสนุน การสื่อสาร และการเข้าถึงทางกายภาพด้วย DiRT จะตรวจสอบว่ากระบวนการที่มีอยู่ ใช้งานได้จริง นอกจากนี้ ยังช่วยให้มั่นใจได้ว่าทีมจะได้รับการฝึกอบรมล่วงหน้าและมี ประสบการณ์ที่นำมาใช้ได้ในระหว่างที่เกิดการหยุดทำงาน การหยุดชะงัก และภัยพิบัติจริง ไม่ว่าจะเป็นภัยพิบัติที่เกิดจากมนุษย์หรือภัยพิบัติทางธรรมชาติ
การควบคุมความปลอดภัยที่สำคัญ
ส่วนนี้อธิบายการควบคุมความปลอดภัยหลักที่ Google Maps Platform ใช้เพื่อปกป้องแพลตฟอร์ม
การเข้ารหัส
การเข้ารหัสช่วยเพิ่มชั้นการป้องกันเพื่อปกป้องข้อมูล การเข้ารหัสช่วยให้มั่นใจได้ว่าหากผู้โจมตีเข้าถึงข้อมูลได้ ผู้โจมตีจะไม่สามารถ อ่านข้อมูลได้หากไม่มีสิทธิ์เข้าถึงคีย์การเข้ารหัสด้วย แม้ว่าผู้โจมตีจะเข้าถึงข้อมูลได้ (เช่น โดยการเข้าถึงการเชื่อมต่อสายระหว่างศูนย์ข้อมูลหรือโดยการขโมยอุปกรณ์จัดเก็บข้อมูล) แต่ก็จะไม่สามารถทำความเข้าใจหรือถอดรหัสข้อมูลได้
การเข้ารหัสเป็นกลไกสำคัญที่ Google ใช้เพื่อช่วยปกป้อง ความเป็นส่วนตัวของข้อมูล ซึ่งช่วยให้ระบบจัดการข้อมูลได้ เช่น เพื่อสำรองข้อมูล และช่วยให้วิศวกรสนับสนุนโครงสร้างพื้นฐานของ Google ได้โดยไม่ต้องให้สิทธิ์เข้าถึงเนื้อหาแก่ระบบหรือพนักงานเหล่านั้น
การเข้ารหัสเมื่อไม่มีการเคลื่อนไหว
การเข้ารหัส "ที่ไม่มีการเคลื่อนไหว" ในส่วนนี้หมายถึงการเข้ารหัสที่ใช้เพื่อปกป้องข้อมูลที่ จัดเก็บไว้ในดิสก์ (รวมถึง Solid State ไดรฟ์) หรือสื่อสำรองข้อมูล ข้อมูลจะได้รับการเข้ารหัสที่ระดับพื้นที่เก็บข้อมูล โดยทั่วไปจะใช้ AES256 (มาตรฐานการเข้ารหัสขั้นสูง) ข้อมูลมักจะได้รับการเข้ารหัสหลายระดับในสแต็กพื้นที่เก็บข้อมูลเวอร์ชันที่ใช้งานจริงของ Google ในศูนย์ข้อมูล ซึ่งรวมถึงในระดับฮาร์ดแวร์ โดยที่ลูกค้า Google ไม่ต้องดำเนินการใดๆ
การใช้การเข้ารหัสหลายชั้นจะเพิ่มการคุ้มครองข้อมูลที่ซ้ำซ้อนและช่วยให้ Google เลือกแนวทางที่เหมาะสมที่สุดตามข้อกำหนดของแอปพลิเคชันได้ Google ใช้ไลบรารีการเข้ารหัสทั่วไป ซึ่งรวมโมดูลที่ผ่านการตรวจสอบ FIPS 140-2 ของ Google เพื่อ ใช้การเข้ารหัสในผลิตภัณฑ์ต่างๆ อย่างสม่ำเสมอ การใช้ไลบรารีทั่วไปอย่างสม่ำเสมอหมายความว่ามีเพียงทีมเล็กๆ ของนักเข้ารหัสเท่านั้นที่ต้องติดตั้งใช้งานและ ดูแลโค้ดที่ควบคุมและตรวจสอบอย่างเข้มงวดนี้
การปกป้องข้อมูลที่อยู่ระหว่างการส่ง
ข้อมูลอาจเสี่ยงต่อการเข้าถึงที่ไม่ได้รับอนุญาตขณะรับส่งผ่านอินเทอร์เน็ต Google Maps Platform รองรับการเข้ารหัสอย่างแน่นหนาระหว่างการส่งข้อมูลระหว่างอุปกรณ์และเครือข่ายของลูกค้ากับเซิร์ฟเวอร์ Google Front End (GFE) ของ Google Google ขอแนะนําให้ลูกค้า/นักพัฒนาซอฟต์แวร์ใช้ชุดการเข้ารหัสที่รองรับที่แข็งแกร่งที่สุดของ Google (TLS 1.3) เมื่อสร้างแอปพลิเคชันตามแนวทางปฏิบัติแนะนํา ลูกค้าบางราย มีกรณีการใช้งานที่ต้องใช้ชุดการเข้ารหัสที่เก่ากว่าเนื่องจากเหตุผลด้านความเข้ากันได้ ดังนั้น Google Maps Platform จึงรองรับมาตรฐานที่อ่อนแอกว่าเหล่านี้ แต่ไม่แนะนำ ให้ใช้หากเป็นไปได้ นอกจากนี้ Google Cloud ยังมีตัวเลือกการเข้ารหัสการรับส่งข้อมูลเพิ่มเติมให้คุณด้วย ซึ่งรวมถึง Cloud VPN สำหรับการสร้างเครือข่ายส่วนตัวเสมือนโดยใช้ IPsec สำหรับผลิตภัณฑ์ Google Maps Platform
การปกป้องข้อมูลที่อยู่ระหว่างการส่งระหว่างศูนย์ข้อมูลของ Google
ระบบรักษาความปลอดภัยการส่งการเข้ารหัสระดับแอปพลิเคชัน (Application Layer Transport Security หรือ ALTS) ช่วยให้มั่นใจได้ว่าความสมบูรณ์ของการรับส่งข้อมูลของ Google ได้รับการปกป้องและเข้ารหัสตามที่จำเป็น หลังจากโปรโตคอล แฮนด์เชคระหว่างไคลเอ็นต์กับเซิร์ฟเวอร์เสร็จสมบูรณ์แล้ว และไคลเอ็นต์กับเซิร์ฟเวอร์เจรจาข้อมูลลับการเข้ารหัสที่ใช้ร่วมกันที่จำเป็นสำหรับการเข้ารหัสและตรวจสอบสิทธิ์การจราจรของข้อมูลในเครือข่าย ALTS จะรักษาความปลอดภัยให้กับการรับส่งข้อมูล RPC (Remote Procedure Call) โดยบังคับใช้ความสมบูรณ์โดยใช้ข้อมูลลับที่ใช้ร่วมกันที่เจรจาไว้ Google รองรับโปรโตคอลหลายรายการเพื่อรับประกันความสมบูรณ์ เช่น AES-GMAC (Advanced Encryption Standard) ที่มีคีย์ 128 บิต เมื่อใดก็ตามที่การเข้าชม ออกจากขอบเขตทางกายภาพที่ Google ควบคุมหรือในนามของ Google เช่น การรับส่งผ่าน WAN (เครือข่ายบริเวณกว้าง) ระหว่างศูนย์ข้อมูล โปรโตคอลทั้งหมดจะ ได้รับการอัปเกรดโดยอัตโนมัติเพื่อให้การรับประกันการเข้ารหัสและความสมบูรณ์
ความพร้อมใช้งานของบริการ Google Maps Platform
บริการบางอย่างของ Google Maps Platform อาจไม่พร้อมให้บริการในบางพื้นที่ การหยุดชะงักของบริการบางอย่างเป็นเพียงชั่วคราว (เนื่องจากเหตุการณ์ที่ไม่คาดคิด เช่น เครือข่ายล่ม) แต่ข้อจำกัดของบริการอื่นๆ เป็นแบบถาวรเนื่องจากข้อจำกัดที่รัฐบาลกำหนด รายงานความโปร่งใสและแดชบอร์ดสถานะที่ครอบคลุมของ Google แสดงการหยุดชะงักของการเข้าชมบริการ Google Maps Platform ล่าสุดและที่กำลังเกิดขึ้น Google ให้ข้อมูลนี้เพื่อช่วยคุณวิเคราะห์และทําความเข้าใจข้อมูลระยะเวลาทำงานของ Google
ความปลอดภัยฝั่งไคลเอ็นต์
ความปลอดภัยเป็นความรับผิดชอบร่วมกันระหว่างผู้ให้บริการระบบคลาวด์และลูกค้า/พาร์ทเนอร์ที่ใช้ผลิตภัณฑ์ Google Maps Platform ส่วนนี้จะอธิบายรายละเอียดความรับผิดชอบของลูกค้า/พาร์ทเนอร์ที่ควรพิจารณาเมื่อออกแบบสถาปัตยกรรมโซลูชัน Google Maps Platform
JavaScript API
เว็บไซต์ที่ปลอดภัย
Maps JavaScript API เผยแพร่ชุดคำแนะนำที่ช่วยให้ลูกค้าปรับแต่งนโยบายรักษาความปลอดภัยเนื้อหา (CSP) ของเว็บไซต์เพื่อหลีกเลี่ยงช่องโหว่ต่างๆ เช่น การเขียนสคริปต์ข้ามเว็บไซต์ การคลิกแจ็กกิ้ง และการโจมตีด้วยการแทรกข้อมูล JavaScript API รองรับ CSP 2 รูปแบบ ได้แก่ CSP แบบเข้มงวดที่ใช้ค่า Nonce และ CSP รายการที่อนุญาต
JavaScript ที่ปลอดภัย
ระบบจะสแกน JavaScript เป็นประจำเพื่อหารูปแบบการต่อต้านความปลอดภัยที่ทราบ และแก้ไขปัญหาอย่างรวดเร็ว JavaScript API จะเผยแพร่เป็นรายสัปดาห์หรือตามความต้องการ หากมีปัญหาเกิดขึ้น
การรักษาความปลอดภัยของแอปพลิเคชันบนอุปกรณ์เคลื่อนที่ (MAS)
Mobile Application Security (MAS) เป็นความพยายามแบบโอเพนซอร์สที่คล่องตัวและอาศัยการระดมมวลชน ซึ่งเกิดจากการมีส่วนร่วมของผู้เขียนและผู้ตรวจสอบหลายสิบคนจากทั่วโลก โปรเจ็กต์หลักด้านความปลอดภัยของแอปพลิเคชันบนอุปกรณ์เคลื่อนที่ (Mobile Application Security หรือ MAS) ของ OWASP มีมาตรฐานความปลอดภัยสำหรับแอปบนอุปกรณ์เคลื่อนที่ (OWASP MASVS) และคู่มือการทดสอบที่ครอบคลุม (OWASP MASTG) ซึ่งครอบคลุมกระบวนการ เทคนิค และเครื่องมือที่ใช้ในระหว่างการทดสอบความปลอดภัยของแอปบนอุปกรณ์เคลื่อนที่ รวมถึงชุดกรอบการทดสอบที่ครอบคลุมซึ่งช่วยให้ผู้ทดสอบสามารถส่งผลลัพธ์ที่สอดคล้องกันและสมบูรณ์
- มาตรฐานการตรวจสอบความปลอดภัยของแอปพลิเคชันบนอุปกรณ์เคลื่อนที่ (MASVS) ของ OWASP เป็นเกณฑ์พื้นฐานสำหรับการทดสอบความปลอดภัยที่สมบูรณ์และสอดคล้องกันสำหรับทั้ง iOS และ Android
- คู่มือการทดสอบความปลอดภัยของแอปพลิเคชันบนอุปกรณ์เคลื่อนที่ (MASTG) ของ OWASP คือ คู่มือที่ครอบคลุมกระบวนการ เทคนิค และเครื่องมือที่ใช้ ในระหว่างการวิเคราะห์ความปลอดภัยของแอปพลิเคชันบนอุปกรณ์เคลื่อนที่ รวมถึงชุด กรอบการทดสอบที่ครอบคลุมสำหรับการยืนยันข้อกำหนดที่ระบุไว้ใน MASVS
- รายการตรวจสอบความปลอดภัยของแอปพลิเคชันบนอุปกรณ์เคลื่อนที่ของ OWASP มีลิงก์ไปยังกรอบการทดสอบ MASTG สำหรับการควบคุม MASVS แต่ละรายการ
- การประเมินความปลอดภัย / การทดสอบการเจาะระบบ: ตรวจสอบว่าคุณครอบคลุมอย่างน้อย พื้นที่การโจมตีมาตรฐานและเริ่มสำรวจ
- การปฏิบัติตามข้อกำหนดมาตรฐาน: รวมถึงเวอร์ชัน MASVS และ MASTG รวมถึงรหัสการคอมมิต
- เรียนรู้และฝึกฝนทักษะด้านความปลอดภัยบนอุปกรณ์เคลื่อนที่
- โปรแกรมรายงานข้อบกพร่องด้านความปลอดภัย: ทำตามทีละขั้นตอนเพื่อครอบคลุมพื้นที่การโจมตีบนอุปกรณ์เคลื่อนที่
ลองใช้ OWASP MAS เพื่อเพิ่มความสามารถด้านความปลอดภัย การทดสอบ และการตรวจสอบสิทธิ์ของแอปพลิเคชัน iOS และ Android
Android
เมื่อพัฒนาแอปพลิเคชัน Android แหล่งข้อมูลอีกอย่างหนึ่งที่ควรพิจารณาคือแนวทางปฏิบัติแนะนำสำหรับแอปพลิเคชันของชุมชน Android หลักเกณฑ์ด้านความปลอดภัยมีคำแนะนำเกี่ยวกับแนวทางปฏิบัติแนะนำในการบังคับใช้การสื่อสารที่ปลอดภัย การกำหนดสิทธิ์ที่ถูกต้อง การจัดเก็บข้อมูลอย่างปลอดภัย การขึ้นต่อกันของบริการ และอื่นๆ
iOS
เมื่อพัฒนาแอปพลิเคชัน iOS ให้พิจารณาข้อมูลเบื้องต้นเกี่ยวกับคู่มือการเขียนโค้ดที่ปลอดภัยของ Apple ซึ่งมีแนวทางปฏิบัติแนะนำสำหรับแพลตฟอร์ม iOS
การเก็บรวบรวม การใช้งาน และการเก็บรักษาข้อมูล
Google Maps Platform มุ่งมั่นที่จะสร้างความโปร่งใสเกี่ยวกับการเก็บรวบรวมข้อมูล การใช้ข้อมูล และการเก็บรักษาข้อมูล การเก็บรวบรวมข้อมูล การใช้งาน และการเก็บรักษาข้อมูลของ Google Maps Platform เป็นไปตามข้อกำหนดในการให้บริการของ Google Maps Platform ซึ่งรวมถึงนโยบายความเป็นส่วนตัวของ Google
การรวบรวมข้อมูล
ระบบจะเก็บรวบรวมข้อมูลผ่านการใช้ผลิตภัณฑ์ Google Maps Platform ในฐานะลูกค้า คุณเป็นผู้ควบคุมข้อมูลที่ส่งไปยัง Google Maps Platform ผ่าน API และ SDK ระบบจะบันทึกคำขอ Google Maps Platform ทั้งหมด ซึ่งรวมถึงรหัสสถานะการตอบกลับจากผลิตภัณฑ์
ข้อมูลที่บันทึกไว้ของ Google Maps Platform
Google Maps Platform จะบันทึกข้อมูลในชุดผลิตภัณฑ์ โดยบันทึกจะมีรายการหลายรายการ ซึ่งโดยทั่วไปจะมีข้อมูลต่อไปนี้
- ตัวระบุบัญชี ซึ่งอาจเป็นคีย์ API, รหัสไคลเอ็นต์ หรือหมายเลขโปรเจ็กต์ที่อยู่ในระบบคลาวด์ ซึ่งจำเป็นสำหรับการดำเนินการ การสนับสนุน และการเรียกเก็บเงิน
- ที่อยู่ IP ของเซิร์ฟเวอร์ บริการ หรืออุปกรณ์ที่ส่งคำขอ สำหรับ API โปรดทราบว่าที่อยู่ IP ที่ส่งไปยัง Google Maps Platform จะขึ้นอยู่กับวิธีติดตั้งใช้งานการเรียกใช้ API ในแอปพลิเคชัน/โซลูชันของคุณ สำหรับ SDK ระบบจะบันทึก IP address ของอุปกรณ์ที่เรียกใช้
- URL ของคำขอ ซึ่งมี API และพารามิเตอร์ที่ส่งไปยัง API เช่น Geocoding API ต้องใช้พารามิเตอร์ 2 รายการ (ที่อยู่และคีย์ API) นอกจากนี้ Geocoding ยังมีพารามิเตอร์ที่ไม่บังคับ อีกหลายรายการ URL คำขอจะมีพารามิเตอร์ทั้งหมดที่ส่งไปยังบริการ
- วันที่และเวลาของคำขอ
- เว็บแอปพลิเคชันมีส่วนหัวของคำขอที่บันทึกไว้ ซึ่งโดยปกติจะรวมข้อมูล เช่น ประเภทของเว็บเบราว์เซอร์และระบบปฏิบัติการ
- แอปพลิเคชันบนอุปกรณ์เคลื่อนที่ที่ใช้ SDK (Android และ iOS) จะมีการบันทึกเวอร์ชัน ไลบรารี และชื่อแอปพลิเคชัน
การเข้าถึงบันทึกของ Google Maps Platform
การเข้าถึงบันทึกจะจำกัดอย่างเข้มงวดและอนุญาตให้เฉพาะสมาชิกในทีมบางคนที่มีความจำเป็นทางธุรกิจที่ถูกต้องเท่านั้น คำขอเข้าถึงไฟล์บันทึกแต่ละรายการจะได้รับการบันทึกไว้เพื่อวัตถุประสงค์ด้านการตรวจสอบ ซึ่งได้รับการยืนยันผ่านการตรวจสอบของบุคคลที่สามตามมาตรฐาน ISO 27001 และ SOC 2 ของ Google
การใช้ข้อมูล
ข้อมูลที่ Google Maps Platform เก็บรวบรวมจะใช้เพื่อวัตถุประสงค์ต่อไปนี้
- การปรับปรุงผลิตภัณฑ์และบริการของ Google
- การให้การสนับสนุนด้านเทคนิคแก่ลูกค้า
- การตรวจสอบและการแจ้งเตือนการทำงาน
- การรักษาความปลอดภัยของแพลตฟอร์ม
- การวางแผนความจุของแพลตฟอร์ม
โปรดทราบว่า Google ไม่ขายข้อมูลส่วนบุคคลของคุณให้แก่บุคคลที่สามตามที่ระบุไว้ในนโยบายความเป็นส่วนตัวของ Google
การเก็บรักษาข้อมูลและการลบข้อมูลระบุตัวบุคคล
ระบบอาจเก็บรักษาข้อมูลผู้ใช้ที่รวบรวมไว้ในบันทึกของ Google Maps Platform เป็นระยะเวลาต่างๆ ตามความต้องการทางธุรกิจ โดยขึ้นอยู่กับนโยบายการจัดเก็บและการเก็บรักษา ระบบจะเก็บรักษาข้อมูลผู้ใช้ไว้เฉพาะเมื่อมีความจำเป็นทางธุรกิจที่ชอบด้วยกฎหมาย และจะลบข้อมูลดังกล่าวเมื่อไม่จำเป็นต้องใช้เพื่อวัตถุประสงค์ในการเก็บรวบรวมข้อมูลอีกต่อไป เรากำหนดวิธีการลบที่ยอมรับได้ไว้อย่างเคร่งครัด ซึ่งรวมถึงทุกเลเยอร์ผ่านการเก็บขยะ กระบวนการลบจะได้รับการตรวจสอบและยืนยันเพื่อให้มั่นใจว่ามีการปฏิบัติตามข้อกำหนด
ระบบอาจเก็บสถิติการใช้งานรวมที่ไม่ระบุตัวตนซึ่งได้มาจากบันทึกไว้นานขึ้น การลบข้อมูลระบุตัวบุคคลทั้งหมดได้รับการตรวจสอบโดยทีมดูแลความเป็นส่วนตัวเพื่อให้มั่นใจว่าเป็นไปตามมาตรฐานทางเทคนิคที่เพียงพอและเหมาะสมกับความต้องการด้านความเป็นส่วนตัว ผลิตภัณฑ์ และกฎระเบียบ
การสนับสนุนข้อกำหนดด้านการปฏิบัติตามข้อกำหนด
Google Maps Platform ได้รับการตรวจสอบเป็นประจำจากหน่วยงานอิสระทั้งในด้านการควบคุมความปลอดภัย การปฏิบัติตามข้อกำหนด และการควบคุมคุณภาพ รวมถึงได้รับการรับรอง เอกสารรับรอง และรายงานการตรวจสอบเพื่อแสดงให้เห็นถึงการปฏิบัติตามข้อกำหนด มาตรฐานสากลที่สำคัญซึ่งเราได้รับการตรวจสอบมีดังนี้
- ISO / IEC 27001 (การจัดการความปลอดภัยของข้อมูล)
- ISO / IEC 27017 (ความปลอดภัยในระบบคลาวด์)
- ISO / IEC 9001 (การจัดการคุณภาพ)
นอกจากนี้ ลูกค้ายังสามารถดูรายงาน SOC 2 และ SOC 3 ของเราได้ด้วย นอกจากนี้ เรายังเข้าร่วมในกรอบการทำงานเฉพาะภาคส่วนและประเทศ เช่น NIST 800-53 และ TISAX (เยอรมนี)
ดูรายการข้อเสนอด้านการปฏิบัติตามข้อกำหนดทั้งหมดได้ที่ศูนย์ความน่าเชื่อถือด้านความปลอดภัยและการปฏิบัติตามข้อกำหนด
สรุป
ความปลอดภัยเป็นเกณฑ์การออกแบบหลักสำหรับโครงสร้างพื้นฐาน ผลิตภัณฑ์ และการดำเนินงานทั้งหมดของ Google ขนาดการดำเนินงานของ Google และการทำงานร่วมกันกับชุมชนนักวิจัยด้านความปลอดภัยช่วยให้เราจัดการช่องโหว่ได้อย่างรวดเร็ว และมักจะป้องกันไม่ให้เกิดช่องโหว่ได้โดยสิ้นเชิง Google ให้บริการของตนเอง เช่น Search, YouTube และ Gmail ในโครงสร้างพื้นฐานเดียวกันกับที่ให้บริการแก่ลูกค้า ซึ่งจะได้รับประโยชน์โดยตรงจากการควบคุมและแนวทางปฏิบัติด้านความปลอดภัยของ Google
Google เชื่อว่าสามารถให้การปกป้องในระดับที่ผู้ให้บริการระบบคลาวด์สาธารณะ หรือทีมไอทีขององค์กรส่วนตัวเพียงไม่กี่รายเท่านั้นที่เทียบเท่าได้ เนื่องจากการปกป้องข้อมูลเป็นหัวใจสำคัญของธุรกิจ Google เราจึงสามารถลงทุนด้านความปลอดภัย ทรัพยากร และความเชี่ยวชาญในระดับที่ผู้อื่นทำไม่ได้ การลงทุนของ Google ช่วยให้คุณมุ่งเน้นที่ธุรกิจและนวัตกรรมได้ เราจะลงทุนในแพลตฟอร์มต่อไปเพื่อให้คุณได้รับประโยชน์จากบริการของ Google อย่างปลอดภัยและโปร่งใส
ต้องทำอะไรต่อไป
ดูข้อมูลเพิ่มเติมเกี่ยวกับวัฒนธรรมและปรัชญาด้านความปลอดภัยของเราได้ที่การสร้างระบบที่ปลอดภัยและเชื่อถือได้ (หนังสือของ O'Reilly)
ดูข้อมูลเพิ่มเติมเกี่ยวกับแนวทางปฏิบัติแนะนำที่แนะนำได้ที่คำแนะนำด้านความปลอดภัยของ Google Maps Platform
ดูข้อมูลเพิ่มเติมเกี่ยวกับความครอบคลุมของผลิตภัณฑ์ตามการรับรองการปฏิบัติตามข้อกำหนดได้ที่บริการของ Google Maps Platform ที่อยู่ในขอบเขตตามโปรแกรมการปฏิบัติตามข้อกำหนด
ดูข้อมูลเพิ่มเติมเกี่ยวกับแนวทางในการจัดการเหตุการณ์ได้ที่การจัดการเหตุการณ์ของ Google Maps Platform