

v1.3
La especificación de accesorios de la red de Localizador (FHN) define un enfoque de encriptación de extremo a extremo para hacer un seguimiento de los dispositivos de baliza Bluetooth de bajo consumo (BLE). En esta página, se describe la FHN como una extensión de la especificación de Vinculación rápida. Los proveedores deben habilitar esta extensión si tienen dispositivos compatibles con FHN y quieren habilitar el seguimiento de la ubicación para esos dispositivos.
Especificación de GATT
Se debe agregar una característica adicional de atributos genéricos (GATT) al servicio de Vinculación rápida con la siguiente semántica:
| Característica del servicio de Vinculación rápida | Encriptado | Permisos | UUID |
|---|---|---|---|
| Acciones de las balizas | No | Lectura, escritura y notificación | FE2C1238-8366-4814-8EB0-01DE32100BEA |
Tabla 1: Características del servicio de Vinculación rápida para FHN.
Autenticación
Las operaciones que requiere esta extensión se realizan como una operación de escritura, protegida por un mecanismo de desafío-respuesta. Antes de realizar cualquier operación, se espera que el Buscador realice una operación de lectura de la característica de la tabla 1, lo que genera un búfer con el siguiente formato:
| Octet | Tipo de datos | Descripción | Valor |
|---|---|---|---|
| 0 | uint8 | Número de versión principal del protocolo | 0x01 |
| 1 - 8 | array de bytes | Un nonce aleatorio de un solo uso | varía |
Cada operación de lectura debe dar como resultado un nonce diferente, y un solo nonce debe ser válido solo para una operación. El nonce se debe invalidar incluso si la operación falló.
Luego, el Buscador calcula una clave de autenticación de un solo uso que se usará en una solicitud de escritura posterior. La clave de autenticación se calcula como se describe en las tablas 2 a 5. Según la operación que se solicite, el Buscador demuestra que conoce una o más de las siguientes claves:
Clave de cuenta: Es la clave de cuenta de Vinculación rápida de 16 bytes, como se define en la especificación de Vinculación rápida.
Clave de la cuenta del propietario: El proveedor elige una de las claves de cuenta existentes como la clave de la cuenta del propietario la primera vez que un buscador accede a la característica de acciones de la baliza. La clave de la cuenta de propietario elegida no se puede cambiar hasta que se restablezca la configuración de fábrica del proveedor. El Proveedor no debe quitar la clave de la cuenta de propietario cuando se quede sin espacios libres para claves de cuenta.
Los proveedores que ya admiten la FHN cuando se vinculan por primera vez (o la admiten cuando se vinculan después del restablecimiento de la configuración de fábrica) eligen la primera clave de cuenta, porque esta es la única clave de cuenta existente cuando el Buscador lee el estado de aprovisionamiento durante la vinculación.
Los proveedores que obtienen compatibilidad con FHN después de que ya están vinculados (por ejemplo, a través de una actualización de firmware) pueden elegir cualquier clave de cuenta existente. Es razonable elegir la primera clave de cuenta que se usa para leer el estado de aprovisionamiento de la característica de acciones de la baliza después de la actualización de firmware, suponiendo que el usuario que realizó la actualización es el propietario actual del proveedor.
Clave de identidad efímera (EIK): Es una clave de 32 bytes que el buscador elige de forma aleatoria cuando realiza el proceso de aprovisionamiento de FHN. Esta clave se usa para derivar claves criptográficas que se usan para encriptar de extremo a extremo los informes de ubicación. El Buscador nunca lo revela al backend.
Clave de recuperación: Se define como
SHA256(ephemeral identity key || 0x01)y se trunca a los primeros 8 bytes. La clave se almacena en el backend, y el Buscador puede usarla para recuperar la EIK, siempre que el usuario exprese su consentimiento presionando un botón en el dispositivo.Clave de anillo: Se define como
SHA256(ephemeral identity key || 0x02)y se trunca a los primeros 8 bytes. La clave se almacena en el backend y el Buscador puede usarla solo para hacer sonar el dispositivo.Clave de protección contra seguimiento no deseado: Se define como
SHA256(ephemeral identity
key || 0x03)
y se trunca a los primeros 8 bytes. La clave se almacena en el backend y el Buscador solo puede usarla para activar el modo de protección contra seguimiento no deseado.
Operaciones
El formato de los datos escritos en la característica se indica en las tablas 2 a 5. Cada una de las operaciones se analiza con más detalle más adelante en esta sección.
| Octet | Tipo de datos | Descripción | Valor |
|---|---|---|---|
| 0 | uint8 | ID de datos |
|
| 1 | uint8 | Longitud de los datos | varía |
| Entre 2 y 9 | array de bytes | Clave de autenticación de un solo uso | Los primeros 8 bytes de
HMAC-SHA256(account key,  protocol major version number || the last nonce
read from the characteristic || data ID || data length || additional data) |
| 10 - var | array de bytes | Datos adicionales |
|
Tabla 2: Solicitud de aprovisionamiento de balizas.
| Octet | Tipo de datos | Descripción | Valor |
|---|---|---|---|
| 0 | uint8 | ID de datos | 0x04: Lee la clave de identidad efímera con el consentimiento del usuario |
| 1 | uint8 | Longitud de los datos | 0x08 |
| Entre 2 y 9 | array de bytes | Clave de autenticación de un solo uso | Los primeros 8 bytes de
HMAC-SHA256(recovery key, protocol major version number || the last nonce
read from the characteristic || data ID || data length) |
Tabla 3: Solicitud de recuperación de la clave de aprovisionamiento de la baliza.
| Octet | Tipo de datos | Descripción | Valor |
|---|---|---|---|
| 0 | uint8 | ID de datos |
|
| 1 | uint8 | Longitud de los datos | varía |
| Entre 2 y 9 | array de bytes | Clave de autenticación de un solo uso | Los primeros 8 bytes de
HMAC-SHA256(ring key, protocol major version number || the last nonce read
from the characteristic || data ID || data length || additional data) |
| 10 - var | array de bytes | Datos adicionales |
|
Tabla 4: Solicitud de llamada.
| Octet | Tipo de datos | Descripción | Valor |
|---|---|---|---|
| 0 | uint8 | ID de datos |
|
| 1 | uint8 | Longitud de los datos | varía |
| Entre 2 y 9 | array de bytes | Clave de autenticación de un solo uso | Los primeros 8 bytes de
HMAC-SHA256(unwanted tracking protection key, protocol major version number
|| the last nonce read from the characteristic || data ID || data length ||
additional data) |
| 10 - var | array de bytes | Datos adicionales |
|
Tabla 5: Solicitud de protección contra seguimiento no deseado.
Las escrituras exitosas activan las notificaciones que se indican en la tabla 6.
Las notificaciones con un ID de datos que no sea 0x05: Cambio de estado de timbre se deben enviar antes de que se complete la transacción de escritura que activa la notificación, es decir, antes de que se envíe una PDU de respuesta para la solicitud de escritura.
| Octet | Tipo de datos | Descripción | Valor |
|---|---|---|---|
| 0 | uint8 | ID de datos |
|
| 1 | uint8 | Longitud de los datos | varía |
| Entre 2 y 9 | array de bytes | Autenticación | Detallado por operación |
| 10 - var | array de bytes | Datos adicionales |
|
Tabla 6: Respuesta del servicio de balizas.
En la tabla 7, se enumeran los posibles códigos de error de GATT que devuelven las operaciones.
| Código | Descripción | Notas |
|---|---|---|
| 0x80 | Sin autenticar | Se muestra en respuesta a una solicitud de escritura cuando falla la autenticación (incluido el caso en el que se usó un nonce antiguo). |
| 0x81 | Valor no válido | Se devuelve cuando se proporciona un valor no válido o los datos recibidos tienen una cantidad de bytes inesperada. |
| 0x82 | No hay consentimiento del usuario | Se devuelve en respuesta a una solicitud de escritura con el ID de datos 0x04: Lee la clave de identidad efímera con el consentimiento del usuario cuando el dispositivo no está en modo de vinculación. |
Tabla 7: Códigos de error de GATT
Lee el parámetro de la baliza.
El Buscador puede consultar al Proveedor los parámetros de la baliza realizando una operación de escritura en la característica que consiste en una solicitud de la tabla 2 con el ID de datos 0x00. El Proveedor verifica que la clave de autenticación de un solo uso proporcionada coincida con alguna de las claves de cuenta almacenadas en el dispositivo.
Si la verificación falla, el proveedor devuelve un error de falta de autenticación.
Si se ejecuta de forma correcta, el proveedor envía una notificación con una respuesta de la tabla 6 con el ID de datos 0x00. El proveedor construye el segmento de datos de la siguiente manera:
| Octet | Tipo de datos | Descripción | Valor |
|---|---|---|---|
| 0 | uint8 | Potencia calibrada | Es la potencia calibrada que se recibe a 0 m (un valor en el rango [-100, 20]). Se representa como un número entero con signo, con una resolución de 1 dBm. |
| 1 a 4 | uint32 | Valor del reloj | Es el valor actual del reloj en segundos (big endian). |
| 5 | uint8 | Selección de curvas | La curva elíptica que se usa para la encriptación:
|
| 6 | uint8 | Componentes | La cantidad de componentes que pueden sonar:
|
| 7 | uint8 | Capacidades de llamada | Las opciones compatibles son las siguientes:
|
| 8-15 | array de bytes | Padding | Relleno con ceros para la encriptación AES. |
Los datos deben encriptarse con AES-ECB-128 con la clave de cuenta que se usa para autenticar la solicitud.
El segmento de autenticación se define como los primeros 8 bytes de
HMAC-SHA256(account key, protocol major version number || the last nonce read
from the characteristic || data ID || data length || additional data after
encryption || 0x01)
.
Lee el estado de aprovisionamiento de la baliza
El buscador puede consultar al proveedor sobre el estado de aprovisionamiento de la baliza realizando una operación de escritura en la característica que consiste en una solicitud de la tabla 2 con el ID de datos 0x01. El proveedor verifica que la clave de autenticación de un solo uso proporcionada coincida con alguna de las claves de la cuenta almacenadas en el dispositivo.
Si la verificación falla, el proveedor devuelve un error de falta de autenticación.
Si se ejecuta de forma correcta, el proveedor envía una notificación con una respuesta de la tabla 6 con el ID de datos 0x01. El proveedor construye el segmento de datos de la siguiente manera:
| Octet | Tipo de datos | Descripción | Valor |
|---|---|---|---|
| 0 | uint8 | Estado de aprovisionamiento | Una máscara de bits que tiene los siguientes valores:
|
| 1 - 20 o 32 | array de bytes | Identificador efímero actual | Son 20 o 32 bytes (según el método de encriptación que se use) que indican el ID efímero actual que anuncia la baliza, si se estableció uno para el dispositivo. |
El segmento de autenticación se define como los primeros 8 bytes de
HMAC-SHA256(account key, protocol major version number || the last nonce read
from the characteristic || data ID || data length || additional data || 0x01)
.
Establece una clave de identidad efímera
Para aprovisionar un Proveedor no aprovisionado como una baliza de FHN o cambiar la clave de identidad efímera de un Proveedor ya aprovisionado, el Buscador realiza una operación de escritura en la característica que consiste en una solicitud de la tabla 2 con el ID de datos 0x02. El Proveedor verifica lo siguiente:
- La clave de autenticación de un solo uso proporcionada coincide con la clave de la cuenta de propietario.
- Si se proporcionó un hash de una clave de identidad efímera, la clave de identidad efímera con hash coincide con la clave de identidad efímera actual.
- Si no se proporcionó un hash de una clave de identidad efímera, verifica que el proveedor no se haya aprovisionado como una baliza de FHN.
Si la verificación falla, el proveedor devuelve un error de falta de autenticación.
Si se realiza de forma correcta, la clave de identidad efímera se recupera mediante la desencriptación AES-ECB-128 con la clave de cuenta coincidente. La clave debe conservarse en el dispositivo y, a partir de ese momento, el proveedor debe comenzar a anunciar los marcos de FHN. La nueva clave de identidad efímera entra en vigencia inmediatamente después de que se finaliza la conexión BLE. El proveedor notifica con una respuesta de la tabla 6 con el ID de datos 0x02.
El segmento de autenticación se define como los primeros 8 bytes de
HMAC-SHA256(account key, protocol major version number || the last nonce read
from the characteristic || data ID || data length || 0x01)
.
Borra la clave de identidad efímera
Para desaprovisionar la parte de la baliza del Proveedor, el Buscador realiza una operación de escritura en la característica, que consiste en una solicitud de la tabla 2 con el ID de datos 0x03. El Proveedor verifica lo siguiente:
- La clave de autenticación de un solo uso proporcionada coincide con la clave de la cuenta de propietario.
- La clave de identidad efímera con codificación hash coincide con la clave de identidad efímera actual.
Si el proveedor no se aprovisiona como una baliza de FHN o falla la verificación, se devuelve un error de falta de autenticación.
Si se ejecuta correctamente, el proveedor olvida la clave y deja de anunciar los marcos de FHN. El proveedor envía una notificación con una respuesta de la tabla 6 con el ID de datos 0x03. El segmento de autenticación se define como los primeros 8 bytes de HMAC-SHA256(account
key, protocol major version number || the last nonce read from the
characteristic || data ID || data length || 0x01).
Lee la clave de identidad efímera con el consentimiento del usuario
Esta opción solo está disponible para recuperar una clave perdida, ya que el Buscador solo la almacena de forma local. Por lo tanto, esta función solo está disponible cuando el dispositivo está en modo de vinculación o durante un tiempo limitado después de que se presionó un botón físico en el dispositivo (lo que constituye el consentimiento del usuario).
El Buscador debe almacenar la clave de recuperación en el backend para poder recuperar la clave de texto simple, pero no almacena la EIK en sí.
Para leer la EIK, el buscador realiza una operación de escritura en la característica, que consiste en una solicitud de la tabla 3 con el ID de datos 0x04. El Proveedor verifica lo siguiente:
- La clave de recuperación con codificación hash coincide con la clave de recuperación esperada.
- El dispositivo está en modo de recuperación de EIK.
Si la verificación falla, el proveedor devuelve un error de falta de autenticación.
Si el dispositivo no está en modo de vinculación, el proveedor devuelve un error de falta de consentimiento del usuario.
Si se ejecuta de forma correcta, el proveedor envía una notificación con una respuesta de la tabla 6 con el ID de datos 0x04.
El segmento de autenticación se define como los primeros 8 bytes de
HMAC-SHA256(recovery key, protocol major version number || the last nonce read
 from the characteristic || data ID || data length || additional data || 0x01)
.
Operación de timbre
El buscador puede pedirle al proveedor que reproduzca un sonido realizando una operación de escritura en la característica, que consiste en una solicitud de la tabla 4 con el ID de datos 0x05. El proveedor construye el segmento de datos de la siguiente manera:
| Octet | Tipo de datos | Descripción | Valor |
|---|---|---|---|
| 0 | uint8 | Operación de timbre | Una máscara de bits que tiene los siguientes valores:
|
| 1 - 2 | uint16 | Tiempo de espera | Es el tiempo de espera en decisegundos. No debe ser cero ni mayor que el equivalente a 10 minutos. El proveedor usa este valor para determinar cuánto tiempo debe sonar antes de silenciarse. El tiempo de espera anula el que ya está vigente si algún componente del dispositivo ya está sonando. Si la operación de timbre se establece en 0x00, se ignora el tiempo de espera. |
| 3 | uint8 | Volumen |
|
Cuando recibe la solicitud, el proveedor verifica lo siguiente:
- La clave de autenticación de un solo uso proporcionada coincide con la clave del anillo.
- El estado solicitado coincide con los componentes que pueden sonar.
Si el proveedor no se aprovisiona como una baliza de FHN o falla la verificación, se devuelve un error de falta de autenticación. Sin embargo, si el proveedor tiene activada la protección contra seguimiento no deseado y la solicitud de protección contra seguimiento no deseado que se activó tenía activado el indicador de autenticación de omisión de timbre, el proveedor debe omitir esa verificación. Se espera que el buscador proporcione los datos de autenticación, pero se pueden establecer en un valor arbitrario.
Cuando se inicia o finaliza el timbre, se envía una notificación como se indica en la tabla 6 con el ID de datos 0x05. El contenido de la notificación se define de la siguiente manera:
| Octet | Tipo de datos | Descripción | Valor |
|---|---|---|---|
| 0 | uint8 | Estado de llamada |
|
| 1 | uint8 | Componentes de timbre | Es una máscara de bits de los componentes que suenan de forma activa, como se define en la solicitud. |
| 2 - 3 | uint16 | Tiempo de espera | Es el tiempo restante para que suene en decisegundos. Si el dispositivo dejó de sonar, se debe devolver 0x0000. |
El segmento de autenticación se define como los primeros 8 bytes de HMAC-SHA256(ring
key, protocol major version number || the nonce used to initiate the ringing
command || data ID || data length || additional data || 0x01).
Si el dispositivo ya está en el estado de timbre solicitado cuando se recibe una solicitud para que suene o deje de sonar, el proveedor debe enviar una notificación con un estado de timbre o 0x00: Iniciado o 0x04: Detenido (solicitud de GATT), respectivamente. Esta solicitud anula los parámetros del estado existente para que se pueda extender la duración del timbre.
Si el proveedor tiene un botón físico (o se habilita el sentido táctil), ese botón debería detener la función de timbre si se presiona mientras el timbre está activo.
Obtén el estado de sonido de la baliza
Para obtener el estado de sonido de la baliza, el buscador realiza una operación de escritura en la característica, que consiste en una solicitud de la tabla 4 con el ID de datos 0x06. El proveedor verifica que la clave de autenticación de un solo uso proporcionada coincida con la clave de anillo.
Si el Proveedor no está aprovisionado como una baliza de FHN o si falla la verificación, el Proveedor devuelve un error de falta de autenticación.
Si se ejecuta de forma correcta, el proveedor envía una notificación con una respuesta de la tabla 6 con el ID de datos 0x06. El proveedor construye el segmento de datos de la siguiente manera:
| Octet | Tipo de datos | Descripción | Valor |
|---|---|---|---|
| 0 | uint8 | Componentes de timbre | Son los componentes que suenan de forma activa, como se define en la solicitud de sonido. |
| 1 - 2 | uint16 | Tiempo de espera | Es el tiempo restante para que suene en decisegundos. Ten en cuenta que, si el dispositivo no suena, se debe mostrar 0x0000. |
El segmento de autenticación se define como los primeros 8 bytes de HMAC-SHA256 (ring
key, protocol major version number || the last nonce read from the
characteristic || data ID || data length || additional data || 0x01).
Modo de protección contra seguimiento no deseado
El modo de protección contra seguimiento no deseado está diseñado para permitir que cualquier cliente identifique dispositivos abusivos sin comunicación con el servidor. De forma predeterminada, el proveedor debe rotar todos los identificadores como se describe en Rotación de ID. El servicio de Localizador puede retransmitir una solicitud de activación del modo de protección contra seguimiento no deseado a través de la red de Localizador. De esta manera, el servicio hace que el proveedor use temporalmente una dirección MAC fija, lo que permite que los clientes detecten el dispositivo y adviertan al usuario sobre un posible seguimiento no deseado.
Para activar o desactivar el modo de protección contra seguimiento no deseado de la baliza, el buscador realiza una operación de escritura en la característica, que consiste en una solicitud de la tabla 5 con el ID de datos 0x07 o 0x08, respectivamente.
Cuando se habilita el modo de protección contra seguimiento no deseado
El proveedor construye el segmento de datos de la siguiente manera:
| Octet | Tipo de datos | Descripción | Valor |
|---|---|---|---|
| 0 | uint8 | Marcas de control |
Las marcas solo están vigentes hasta que se desactiva el modo de protección contra seguimiento no deseado. |
El proveedor verifica que la clave de autenticación de un solo uso proporcionada coincida con la clave de protección contra seguimiento no deseado. Si el proveedor no se aprovisiona como una baliza de FHN o falla la verificación, se devuelve un error de falta de autenticación.
Cuando se activa el modo de protección contra seguimiento no deseado, la baliza debe reducir la frecuencia de rotación de la dirección privada de MAC a una vez cada 24 horas. El identificador efímero anunciado debería seguir rotando como de costumbre. El tipo de marco debe establecerse en 0x41. El estado también se refleja en la sección hashed flags.
Cuando se inhabilita el modo de protección contra seguimiento no deseado
El Proveedor verifica lo siguiente:
- La clave de autenticación única proporcionada coincide con la clave de protección contra rastreo no deseado.
- La clave de identidad efímera con codificación hash coincide con la clave de identidad efímera actual.
Si el Proveedor no está aprovisionado como una baliza de FHN o falla la verificación, el Proveedor devuelve un error de falta de autenticación.
Cuando se desactiva el modo de protección contra seguimiento no deseado, la baliza debería comenzar a rotar la dirección MAC a una velocidad normal nuevamente, sincronizada con la rotación del identificador efímero. El tipo de trama se debe volver a establecer en 0x40. El estado también se refleja en la sección hashed flags.
Si se ejecuta de forma correcta, el proveedor envía una notificación con una respuesta de la tabla 6 con el ID de datos 0x07 o 0x08.
El segmento de autenticación se define como los primeros 8 bytes de
HMAC-SHA256(unwanted tracking protection key, protocol major version number ||
 the last nonce read from the characteristic || data ID || data length ||
0x01)
.
Localización de precisión
En esta sección, se detallan el flujo y las operaciones adicionales necesarias para la localización de precisión. Aquí se aplican las mismas reglas para la característica de GATT y la autenticación que se definen en la sección de especificación de GATT. La Localización de precisión es opcional.
El tipo de localización de precisión depende del tipo de tecnologías de medición de distancia que admiten los dispositivos que participan en la localización de precisión. Las tecnologías de medición de distancia compatibles se pueden encontrar en la especificación Ranging: Out-of-band message sequence and payload. En las secciones posteriores, se explora qué tipo de experiencia de localización de precisión se puede esperar según la tecnología de medición de distancia que se use.
Flujo de Localización de precisión
En esta sección, se explora el flujo de mensajes de FHNA para la Localización de precisión. En la Figura 1, se muestra el flujo de los mensajes, y los párrafos explican cada mensaje con más detalle.
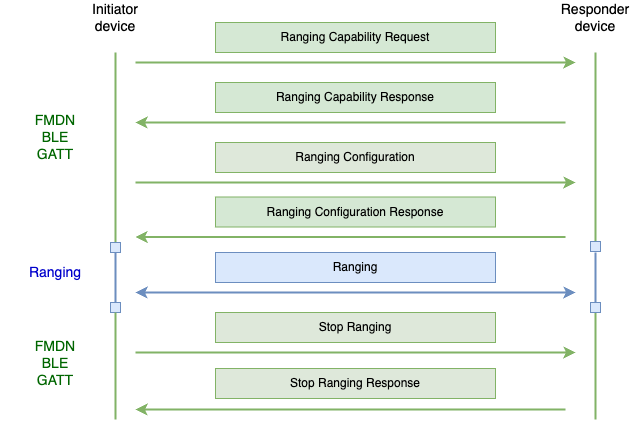 Fig. 1
Flujo de mensajes típico de la Localización de precisión
El dispositivo iniciador es el que tiene la app de Localizador y desde el que se activó la función de Localización de precisión. El iniciador es el dispositivo que intenta encontrar el otro dispositivo.
El dispositivo de respuesta es el que el dispositivo iniciador intenta encontrar.
El dispositivo iniciador envía un mensaje de solicitud de capacidad de medición de distancia al dispositivo de respuesta, en el que se enumerarán las tecnologías de medición de distancia que le interesa conocer del dispositivo de respuesta. El dispositivo que responde enviará una notificación de respuesta de capacidad de medición de distancia, que contendrá información sobre las tecnologías de medición de distancia compatibles y sus capacidades. El respondedor incluirá solo la información que solicite el iniciador. La lista de capacidades se ordenará según la prioridad de la tecnología de medición de distancia que favorezca el dispositivo de respuesta, y el primero de la lista tendrá la prioridad más alta.
Luego, el dispositivo iniciador enviará un mensaje de configuración de medición de distancia, en el que definirá la configuración para cada tecnología de medición de distancia con la que quiera medir la distancia. Cuando reciba este mensaje, el dispositivo de respuesta debe iniciar la medición de distancia para las tecnologías aplicables con las configuraciones proporcionadas. El dispositivo que responde enviará una notificación de respuesta de configuración de medición de distancia, que contiene los resultados de si cada tecnología de medición de distancia individual se inició correctamente. Algunas tecnologías de medición de distancia deben iniciarse tanto en el dispositivo iniciador como en el dispositivo de respuesta para tener una sesión de medición de distancia exitosa, mientras que para otras solo es necesario que se inicie en el dispositivo iniciador. Sin embargo, el dispositivo de respuesta debe responder con un resultado exitoso para esas tecnologías. Puedes encontrar más información sobre el comportamiento específico de la tecnología de medición de distancia en las secciones posteriores.
Una vez que el dispositivo iniciador esté listo para detener la sesión de Localización de precisión, enviará un mensaje de detención de medición de distancia al dispositivo que responde, en el que se indicará qué tecnologías de medición de distancia deben detenerse. El dispositivo que responde enviará una notificación de respuesta de detención de medición de distancia, lo que indica que detuvo correctamente la medición de distancia con las tecnologías de medición de distancia solicitadas.
En el caso de que el canal de comunicación de GATT de BLE de FHNA se desconecte en medio de la sesión de Localización de precisión, pero mientras algunas de las tecnologías de medición de distancia aún estén midiendo la distancia, el dispositivo de respuesta implementará un mecanismo de tiempo de espera para garantizar que no mida la distancia de forma indefinida. Los detalles dependerán de cada caso de uso.
Ten en cuenta que el dispositivo que responde no debe suponer que el orden de las operaciones siempre será el mismo. Por ejemplo, el dispositivo que responde debe poder controlar varias operaciones de solicitud de capacidad de medición de distancia seguidas, o incluso una operación de configuración de medición de distancia directa sin la solicitud de capacidad anterior.
Operaciones de Localización de precisión
En la tabla 8, se muestran las operaciones de FHNA definidas en este documento que se requieren para la Localización de precisión. Cada apartado define el mensaje de FHNA para cada una de las operaciones, mientras que el contenido del campo Additional Data hace referencia a la especificación de Ranging: Out-of-band message sequence and payload.
| Operación | ID de datos | Descripción |
|---|---|---|
| Solicitud de capacidad de medición de distancia | 0x0A | Es la operación de solicitud de capacidad que enviará el dispositivo iniciador al dispositivo de respuesta. El contenido de los datos de esta operación mostrará todas las tecnologías de medición de distancia sobre las que el iniciador quiere obtener información del dispositivo de respuesta. |
| Respuesta de capacidad de medición de distancia | 0x0A | Esta es la respuesta de notificación a la operación de solicitud de capacidad de medición de distancia. Contiene información sobre las capacidades de cada tecnología de medición de distancia compatible que solicitó el iniciador. |
| Configuración de la medición de distancia | 0x0B | La operación de configuración de medición de distancia contiene los parámetros de configuración de las tecnologías de medición de distancia con las que el dispositivo iniciador quiere comenzar a medir la distancia con el dispositivo de respuesta. |
| Respuesta de configuración de medición de distancia | 0x0B | Esta es la respuesta de notificación a la operación de configuración de medición de distancia. Contiene datos sobre si el dispositivo de respuesta inició correctamente la medición de distancia con las tecnologías de medición de distancia solicitadas según la configuración proporcionada. |
| RFU | 0x0C | La operación con este ID de datos no se usa y está reservada para uso futuro. |
| Detener la medición de distancia | 0x0D | La operación de detención de la medición de distancia que envía el dispositivo iniciador contiene información sobre las tecnologías de medición de distancia con las que el dispositivo de respuesta debe detener la medición. |
| Respuesta de detención de la medición de distancia | 0x0D | Esta es la respuesta de notificación a la operación de detención de la medición de distancia. Contiene datos que indican si la operación de detención para una tecnología de medición de distancia específica se realizó correctamente o no. |
Tabla 8: Operaciones de Localización de precisión.
Operación de solicitud de capacidad de medición de distancia
En la Tabla 9, se define el mensaje de solicitud de capacidad de medición de distancia.
| Octet | Tipo de datos | Descripción | Valor |
|---|---|---|---|
| 0 | uint8 | ID de datos | 0x0A: Operación de solicitud de capacidad de medición de distancia |
| 1 | uint8 | Longitud de los datos | varía |
| 2 | array de bytes | Clave de autenticación de un solo uso | Los primeros 8 bytes de HMAC-SHA256 (clave de cuenta, número de versión principal del protocolo || el último nonce leído de la característica || ID de datos || longitud de datos || datos adicionales). |
| 10 | array de bytes | Datos adicionales | Mensaje de solicitud de capacidad de medición de distancia como se define en la especificación de Medición de distancia: Secuencia de mensajes fuera de banda y carga útil (tanto el encabezado como la carga útil) |
Tabla 9: Solicitud de capacidad de medición de distancia.
Operación de respuesta de capacidad de medición de distancia
En la Tabla 10, se define el mensaje de respuesta de capacidad de medición de distancia.
| Octet | Tipo de datos | Descripción | Valor |
|---|---|---|---|
| 0 | uint8 | ID de datos | 0x0A: Respuesta de capacidad de medición de distancia |
| 1 | uint8 | Longitud de los datos | varía |
| 2 | array de bytes | Clave de autenticación de un solo uso | Los primeros 8 bytes de HMAC-SHA256 (clave de cuenta, número de versión principal del protocolo || el último nonce leído de la característica || ID de datos || longitud de datos || datos adicionales || 0x01). |
| 10 | array de bytes | Datos adicionales | Mensaje de respuesta de capacidad de medición de distancia, como se define en la especificación de Medición de distancia: Secuencia de mensajes fuera de banda y carga útil (tanto el encabezado como la carga útil) |
Tabla 10: Respuesta de capacidad de medición de distancia.
Operación de configuración de medición de distancia
En la Tabla 11, se define el mensaje de configuración de medición de distancia.
| Octet | Tipo de datos | Descripción | Valor |
|---|---|---|---|
| 0 | uint8 | ID de datos | 0x0B: Establece la configuración de medición de distancia |
| 1 | uint8 | Longitud de los datos | varía |
| 2 | array de bytes | Clave de autenticación de un solo uso | Los primeros 8 bytes de HMAC-SHA256 (clave de cuenta, número de versión principal del protocolo || el último nonce leído de la característica || ID de datos || longitud de datos || datos adicionales). |
| 10 | array de bytes | Datos adicionales | Mensaje de configuración de medición de distancia, como se define en la especificación de Medición de distancia: Secuencia de mensajes fuera de banda y carga útil (tanto el encabezado como la carga útil) |
Tabla 11: Configuración de la medición de distancia.
Operación de respuesta de configuración de medición de distancia
En la Tabla 12, se define el mensaje de respuesta de configuración de medición de distancia.
| Octet | Tipo de datos | Descripción | Valor |
|---|---|---|---|
| 0 | uint8 | ID de datos | 0x0B: Respuesta de configuración de rango de conjunto |
| 1 | uint8 | Longitud de los datos | varía |
| 2 | array de bytes | Clave de autenticación de un solo uso | Los primeros 8 bytes de HMAC-SHA256 (clave de cuenta, número de versión principal del protocolo || el último nonce leído de la característica || ID de datos || longitud de datos || datos adicionales || 0x01). |
| 10 | array de bytes | Datos adicionales | Mensaje de Respuesta de configuración de medición de distancia, como se define en la especificación de Medición de distancia: Secuencia de mensajes fuera de banda y carga útil (tanto el encabezado como la carga útil) |
Tabla 12: Respuesta de configuración de medición de distancia.
Detener la operación de medición de distancia
En la Tabla 13, se define el mensaje Detener medición de distancia.
| Octet | Tipo de datos | Descripción | Valor |
|---|---|---|---|
| 0 | uint8 | ID de datos | 0x0D: Detención de la medición de distancia |
| 1 | uint8 | Longitud de los datos | varía |
| 2 | array de bytes | Clave de autenticación de un solo uso | Los primeros 8 bytes de HMAC-SHA256 (clave de cuenta, número de versión principal del protocolo || el último nonce leído de la característica || ID de datos || longitud de los datos). |
| 10 | array de bytes | Datos adicionales | Mensaje Stop Ranging como se define en la especificación Ranging: Out-of-band message sequence and payload (tanto el encabezado como la carga útil) |
Tabla 13: Detener la medición de distancia.
Operación de detención de respuesta de medición de distancia
En la tabla 14, se define el mensaje de respuesta de detención de la medición de distancia.
| Octet | Tipo de datos | Descripción | Valor |
|---|---|---|---|
| 0 | uint8 | ID de datos | 0x0D: Respuesta de detención de medición de distancia |
| 1 | uint8 | Longitud de los datos | varía |
| 2 | array de bytes | Clave de autenticación de un solo uso | Los primeros 8 bytes de HMAC-SHA256 (clave de cuenta, número de versión principal del protocolo || el último nonce leído de la característica || ID de datos || longitud de datos || datos adicionales || 0x01). |
| 10 | array de bytes | Datos adicionales | Mensaje Stop Ranging Response como se define en la especificación Ranging: Out-of-band message sequence and payload (tanto el encabezado como la carga útil) |
Tabla 14: Respuesta de detención de la medición de distancia.
Protección contra seguimiento no deseado con Localización de precisión
Cuando se activa el modo de protección contra seguimiento no deseado, como se describe en la sección de protección contra seguimiento no deseado, el mismo flujo que se aplica para omitir las verificaciones de autenticación de los mensajes de timbre también se aplica a todos los mensajes de Localización de precisión definidos en este documento para los dispositivos que quieran admitir esta función.
Detalles de la tecnología de medición de distancia para la Localización de precisión
Esta sección contiene detalles específicos de la tecnología de medición de distancia.
Detalles de la banda ultraancha (UWB)
Detalles específicos de la UWB.
Nivel de Localización de precisión
Las sesiones de Localización de precisión que usan UWB como tecnología de medición de distancia pueden esperar ver información sobre la distancia y la dirección. El intervalo de medición debe ser de al menos 240 ms, y se prefiere 96 ms para una orientación óptima.
IDs de configuración
Los datos de configuración fuera de banda intercambiados para la UWB no contienen un conjunto completo de parámetros configurables disponibles que la UWB requiere para iniciar una sesión de medición de distancia de UWB. Algunos parámetros se seleccionan de forma implícita según el ID de configuración elegido.
Cada ID de configuración es un conjunto de parámetros de configuración de UWB predefinidos que se documentan públicamente. Para el caso de uso de Localización de precisión, el dispositivo que responde debe admitir el ID de configuración 6 y, de forma opcional, el ID de configuración 3.
Iniciador y respondedor de UWB
Para el caso de uso de Localización de precisión, el dispositivo que se indica como el dispositivo iniciador en este documento será el que responda a la UWB, y el dispositivo que se indica como el dispositivo que responde en este documento será el iniciador de la UWB. Esto se debe a que el dispositivo iniciador de UWB consume menos energía que el dispositivo de respuesta de UWB y, en la mayoría de los casos, el dispositivo de respuesta será un periférico con batería limitada.
Esto significa que el dispositivo que responde debe indicar que admite ser un rol de iniciador de UWB en el mensaje de respuesta de capacidad de medición de distancia.
Otros parámetros relacionados con la UWB
- Se debe admitir el canal 9.
- Para obtener una orientación óptima, se recomienda un intervalo de medición de 96 ms; de lo contrario, se deben admitir 240 ms.
- Se recomienda una duración de ranura de 1 ms para ahorro de batería, pero también se admite una de 2 ms.
- El chip de UWB debe ser compatible, como mínimo, con FIRA v1.2 y P-STS.
- El BPRF es obligatorio, mientras que el HPRF es recomendado, pero opcional. El modo admitido o seleccionado se determina por el índice de preámbulo admitido o seleccionado.
- Tipo de seguridad de la sesión: P-STS.
- Se debe habilitar el salto.
Detalles del sondeo de canales (CS) de BLE
Detalles específicos de la CS de BLE
Nivel de Localización de precisión
Las sesiones de Localización de precisión que usan CS como tecnología de medición de distancia solo generarán mediciones de distancia, ya que no se proporciona la direccionalidad en este momento.
Vínculo obligatorio entre dispositivos
Las sesiones de Localización de precisión que usan Channel Sounding no funcionarán si los dispositivos no están vinculados. Se requiere un vínculo existente entre el dispositivo iniciador y el dispositivo de respuesta. Esta especificación no proporciona una forma de crear una vinculación entre los dispositivos. En cambio, el desarrollador del caso de uso debe establecer este vínculo entre los dispositivos.
Requisitos específicos de CS
Ambos dispositivos deben admitir la siguiente configuración de CS para la medición de distancia de CS de Localizador:
| Parámetro | Requisito |
|---|---|
| T_FCS | <= 80 µs |
| T_IP1/T_IP2 | <= 40 µs |
| T_PM | <= 10 µs |
| T_SW | <= 2 µs |
| Num_Config_Supported | >= 2 |
| Max_Antenna_Paths_Supported | >= 2 |
| FAE = 0 | Compatible |
| CS_SYNC_Antenna_Selection (si hay más de 1 antena) | Identificador de antena + 0xFD + 0xFE |
| Max_TX_Power | >= 8 dBm |
| ADV_TX_Power | Igual que la potencia de TX para la ACL de LE |
| Data_Length_Extension (DLE: 251 bytes) | Compatible |
| PCT_Tone_Quality | Compatible |
| Phase_Coherence_across_Subevents | Compatible |
| RX_Power_Level_Consistency_across_Subevents (magnitud de PCT) | Compatible |
Tabla 15: Configuración requerida de CS.
Se requieren los siguientes controles de potencia de TX:
- El dispositivo debe admitir la función de control de potencia de TX de BT 5.2 en el vínculo de ACL de LE
- La potencia de TX debe mantenerse igual dentro de un solo procedimiento de CS, incluso si hay varios subeventos.
- Entre los diferentes procedimientos de CS, la potencia de TX debe seguir la potencia de TX de la ACL de LE base.
Todo el hardware debe pasar por una fase de calibración adecuada para garantizar que no haya un desplazamiento o error sistemático debido a los circuitos o el enrutamiento de la interfaz de RF.
Acción obligatoria para el lado de la respuesta para CS
A diferencia de la UWB, en la que ambos dispositivos deben llamar de forma explícita a la API de inicio y detención de la medición de distancia de UWB, en el CS, solo el dispositivo iniciador debe iniciar la medición de distancia de CS llamando a la pila de Bluetooth. El resto de la inicialización en el lado del respondedor se realiza en banda con Bluetooth (BT). Esto significa que, cuando recibe el mensaje de configuración de medición de distancia o el mensaje de detención de medición de distancia para CS, el lado de la respuesta no tiene que hacer nada si BT está habilitado, excepto responder con la notificación del mensaje de respuesta de configuración de medición de distancia. El dispositivo que responde podría usar esos mensajes como un activador para actualizar la IU en la que hay una pantalla o, independientemente de que haya una pantalla, podría usarse para obtener comentarios visuales sobre el estado de los dispositivos, por ejemplo, hacer parpadear los LEDs del dispositivo.
RTT de NAN de Wi-Fi
Detalles específicos de Wi-Fi NAN RTT.
Nivel de Localización de precisión
Las sesiones de Localización de precisión que usan Wi-Fi NAN RTT como tecnología de medición de distancia solo generarán mediciones de distancia, ya que no se proporciona direccionalidad en este momento.
RSSI de BLE
Detalles específicos del RSSI de BLE
Nivel de Localización de precisión
Las sesiones de Localización de precisión que solo usan el RSSI de BLE como tecnología de medición de distancia no podrán obtener información sobre la distancia ni la dirección, ya que el RSSI de BLE no es una tecnología de medición de distancia precisa. En cambio, el usuario verá indicaciones que señalan que el dispositivo está cerca o lejos.
Marcos anunciados
Después del aprovisionamiento, se espera que el proveedor anuncie los marcos de FHN al menos una vez cada 2 segundos. Si se anuncian tramas de Vinculación rápida, el Proveedor debería intercalar las tramas de FHN dentro de los anuncios normales de Vinculación rápida. Por ejemplo, cada dos segundos, el Proveedor debería anunciar siete anuncios de Vinculación rápida y un anuncio de FHN.
La potencia de transmisión de Bluetooth conducida para los anuncios de FHN debe establecerse en, al menos, 0 dBm.
La trama de FHN contiene una clave pública que se usa para encriptar los informes de ubicación de cualquier cliente compatible que contribuya a la red de participación colectiva. Hay dos tipos de claves de curva elíptica disponibles: una clave de 160 bits que se ajusta a los marcos de BLE 4 heredados o una clave de 256 bits que requiere BLE 5 con capacidades de publicidad extendidas. La implementación del proveedor determina qué curva se usa.
Un marco de FHN se estructura de la siguiente manera.
| Octet | Valor | Descripción |
|---|---|---|
| 0 | 0x02 | Longitud |
| 1 | 0x01 | Valor del tipo de datos de las marcas |
| 2 | 0x06 | Datos de marcas |
| 3 | 0x18 o 0x19 | Longitud |
| 4 | 0x16 | Valor del tipo de datos de los datos del servicio |
| 5 | 0xAA | UUID de servicio de 16 bits |
| 6 | 0xFE | … |
| 7 | 0x40 o 0x41 | Tipo de trama de FHN con indicación del modo de protección contra seguimiento no deseado |
| 8..27 | Identificador efímero de 20 bytes | |
| 28 | Parámetros con hash |
Tabla 16: Marco de FHN que admite una curva de 160 bits.
En la Tabla 17, se muestran los desplazamientos de bytes y los valores de una curva de 256 bits.
| Octet | Valor | Descripción |
|---|---|---|
| 0 | 0x02 | Longitud |
| 1 | 0x01 | Valor del tipo de datos de las marcas |
| 2 | 0x06 | Datos de marcas |
| 3 | 0x24 o 0x25 | Longitud |
| 4 | 0x16 | Valor del tipo de datos de los datos del servicio |
| 5 | 0xAA | UUID de servicio de 16 bits |
| 6 | 0xFE | … |
| 7 | 0x40 o 0x41 | Tipo de trama de FHN con indicación del modo de protección contra seguimiento no deseado |
| 8..39 | Identificador efímero de 32 bytes | |
| 40 | Parámetros con hash |
Tabla 17: Marco de FHN que admite una curva de 256 bits.
Cálculo del identificador efímero (EID)
Se genera un valor aleatorio mediante la encriptación AES-ECB-256 de la siguiente estructura de datos con la clave de identidad efímera:
| Octet | Campo | Descripción |
|---|---|---|
| 0 - 10 | Padding | Valor = 0xFF |
| 11 | K | Exponente del período de rotación |
| 12 a 15 | TS[0]...TS[3] | Es el contador de tiempo de la baliza, en formato big-endian de 32 bits. Se borran los bits más bajos de K. |
| 16 - 26 | Padding | Valor = 0x00 |
| 27 | K | Exponente del período de rotación |
| 28 - 31 | TS[0]...TS[3] | Es el contador de tiempo de la baliza, en formato big-endian de 32 bits. Se borran los bits más bajos de K. |
Tabla 18: Construcción de un número seudoaleatorio.
El resultado de este cálculo es un número de 256 bits, denotado como r'.
Para el resto del cálculo, se usan SECP160R1 o SECP256R1 en las operaciones criptográficas de curva elíptica. Consulta las definiciones de curvas en SEC 2: Recommended Elliptic Curve Domain Parameters, que define Fp, n y G, a los que se hace referencia a continuación.
r' ahora se proyecta al campo finito Fp calculando r = r' mod n.
Por último, calcula R = r * G, que es un punto de la curva que representa la clave pública que se usa. La baliza anuncia Rx, que es la coordenada x
de R, como su identificador efímero.
Marcas con codificación hash
El campo de marcas con hash se calcula de la siguiente manera (los bits se referencian del más significativo al menos significativo):
- Bits 0-4: Reservados (establecidos en ceros).
- Los bits 5 y 6 indican el nivel de batería del dispositivo de la siguiente manera:
- 00: No se admite la indicación del nivel de batería
- 01: Nivel de batería normal
- 10: Nivel de batería bajo
- 11: Nivel de batería críticamente bajo (se debe reemplazar la batería pronto)
- El bit 7 se establece en 1 si la baliza está en modo de protección contra seguimiento no deseado y en 0 de lo contrario.
Para producir el valor final de este byte, se aplica la operación XOR con el byte menos significativo de SHA256(r).
Ten en cuenta que r debe estar alineado con el tamaño de la curva. Agrega ceros como bits más significativos si su representación es inferior a 160 o 256 bits, o bien se deben truncar los bits más significativos si su representación es superior a 160 o 256 bits.
Si la baliza no admite la indicación del nivel de batería y no está en el modo de protección contra seguimiento no deseado, se puede omitir este byte por completo del anuncio.
Encriptación con EID
Para encriptar un mensaje m, un observador (que haya leído Rx de la baliza) haría
lo siguiente:
- Elige un número aleatorio
senFp, como se define en la sección Cálculo de EID. - Compute
S = s * G. - Calcula
R = (Rx, Ry)mediante la sustitución en la ecuación de la curva y elige un valorRyarbitrario de los resultados posibles. - Calcula la clave AES de 256 bits
k = HKDF-SHA256((s * R)x), en la que(s * R)xes la coordenadaxdel resultado de la multiplicación de la curva. No se especificó la sal. - Supongamos que
URxyLRxson los 80 bits superiores e inferiores deRx, respectivamente, en formato big-endian. De manera similar, defineUSxyLSxparaS. - Compute
nonce = LRx || LSx. - Compute
(m’, tag) = AES-EAX-256-ENC(k, nonce, m). - Envía
(URx, Sx, m’, tag)al propietario, posiblemente a través de un servicio remoto no confiable.
Desencriptación de valores encriptados con EID
El cliente del propietario, que posee la EIK y el exponente del período de rotación, desencripta el mensaje de la siguiente manera:
- Dado
URx, obtén el valor del contador de tiempo de la baliza en el que se basaURx. Para ello, el cliente del propietario puede calcular los valores deRxpara los valores del contador de tiempo de la baliza en el pasado reciente y el futuro cercano. - Dado el valor del contador de tiempo de la baliza en el que se basa
URx, calcula el valor previsto dercomo se define en la sección Cálculo de EID. - Calcula
R = r * Gy verifica que coincida con el valor deURxque proporcionó el observador. - Calcula
S = (Sx, Sy)mediante la sustitución en la ecuación de la curva y elige un valorSyarbitrario de los resultados posibles. - Calcula
k = HKDF-SHA256((r * S)x), donde(r * S)xes la coordenadaxdel resultado de la multiplicación de la curva. - Compute
nonce = LRx || LSx. - Compute
m = AES-EAX-256-DEC(k, nonce, m’, tag).
Rotación de ID
Se debe usar una dirección BLE resoluble (RPA) o no resoluble (NRPA) para anunciar marcos de FHN. La RPA es obligatoria para los dispositivos LE Audio (LEA) y se recomienda para otros dispositivos, con la excepción de las etiquetas de localización que no usan vinculación.
El anuncio de Vinculación rápida, el anuncio de FHN y las direcciones BLE correspondientes deben rotar al mismo tiempo. La rotación debería ocurrir cada 1,024 segundos en promedio. El momento preciso en el que la baliza comienza a anunciar el identificador nuevo debe ser aleatorio dentro de la ventana.
El enfoque recomendado para aleatorizar el tiempo de rotación es establecerlo en el próximo tiempo de rotación previsto (si no se aplicó ninguna aleatorización) más un factor de tiempo aleatorio positivo en el rango de 1 a 204 segundos.
Cuando el dispositivo está en el modo de protección contra seguimiento no deseado, la dirección BLE del anuncio de FHN debe ser fija, pero la RPA para el anuncio no detectable de FP (como la Vinculación rápida) debe seguir rotando. Se pueden usar direcciones diferentes para los distintos protocolos.
Recuperación ante cortes de suministro
La resolución del identificador efímero está estrechamente vinculada a su valor de reloj en el momento del anuncio, por lo que es importante que el proveedor pueda recuperar su valor de reloj si se produce una pérdida de energía. Se recomienda que el Proveedor escriba su valor de reloj actual en la memoria no volátil al menos una vez al día y que, en el momento del inicio, el Proveedor verifique la NVM para ver si hay un valor presente desde el cual inicializar. Los agentes de resolución del identificador efímero implementarían la resolución en un período suficiente para permitir tanto la desviación razonable del reloj como este tipo de recuperación de pérdida de energía.
Los proveedores deben hacer todo lo posible para minimizar las desviaciones del reloj, ya que el período de resolución es limitado. Se debe implementar al menos un método de sincronización de reloj adicional (anunciar [marcos de Vinculación rápida no detectables](
locator-tag) o implementar el flujo de mensajes).
Lineamientos para la implementación de la Vinculación rápida
En esta sección, se describen aspectos especiales de la implementación de la Vinculación rápida en los proveedores que admiten FHN.
Lineamientos específicos para las etiquetas de ubicación
- Si el proveedor se vinculó, pero no se aprovisionó la FHN en un plazo de 5 minutos (o si se aplicó una actualización OTA mientras el dispositivo estaba vinculado, pero no aprovisionado con la FHN), el proveedor debería volver a su configuración de fábrica y borrar las claves de cuenta almacenadas.
- Después de vincular el Proveedor, no debería cambiar su dirección MAC hasta que se aprovisione la FHN o hasta que pasen 5 minutos.
- Si se borra la clave de identidad efímera del dispositivo, este debe restablecer la configuración de fábrica y borrar también las claves de cuenta almacenadas.
- El proveedor debe rechazar los intentos de vinculación de Bluetooth normales y aceptar solo la vinculación de Vinculación rápida.
- El Proveedor debe incluir un mecanismo que permita a los usuarios detener temporalmente la publicidad sin restablecer la configuración de fábrica del dispositivo (por ejemplo, presionando una combinación de botones).
- Después de una pérdida de energía, el dispositivo debe anunciar marcos de Vinculación rápida no detectables hasta la próxima invocación de lectura de parámetros de baliza. Esto permite que el buscador detecte el dispositivo y sincronice el reloj, incluso si se produjo una desviación significativa del reloj.
- Cuando se anuncian marcos de Vinculación rápida no detectables, no se deben habilitar las indicaciones de la IU.
- No se deben anunciar los marcos de Vinculación rápida detectable mientras el Proveedor esté aprovisionado para FHN.
- El proveedor no debe exponer ninguna información de identificación de manera no autenticada (p.ej., nombres o identificadores).
Lineamientos específicos para dispositivos Bluetooth clásicos
En esta sección, se describen aspectos especiales de los dispositivos Bluetooth clásicos que admiten FHN.
Aprovisionamiento de FHN de dispositivos ya vinculados
El Proveedor no siempre se aprovisiona para la FHN cuando se vincula con el Buscador, sino un tiempo después. En ese caso, es posible que el proveedor no tenga una dirección MAC de BLE actualizada, que es necesaria para establecer una conexión GATT. El Proveedor debe admitir al menos una de las siguientes formas para que el Buscador obtenga su dirección BLE mientras ya está vinculado:
- El proveedor puede anunciar periódicamente los datos de la cuenta de Vinculación rápida que permiten que el buscador encuentre su dirección de BLE a través de un análisis de BLE.
Este enfoque es adecuado para los proveedores que no implementan el flujo de mensajes. - El proveedor puede proporcionar estos datos a través del flujo de mensajes de Vinculación rápida por Bluetooth clásico.
Este enfoque es adecuado para los Proveedores que no anuncian tramas de Vinculación rápida mientras están conectados al Buscador por Bluetooth.
Admitir ambos enfoques aumenta las posibilidades de que el usuario pueda aprovisionar el dispositivo para FHN.
Flujo de mensajes de Vinculación rápida
El Proveedor puede implementar el flujo de mensajes de la Vinculación rápida y usarlo para notificar al Buscador sobre la información del dispositivo. La implementación del flujo de mensajes habilita ciertas funciones, como se describe en esta sección.
El proveedor debe enviar mensajes de información del dispositivo una vez cada vez que se establezca el flujo de mensajes.
Versión de firmware (código de información del dispositivo 0x09) y la capacidad de seguimiento
Cuando una actualización de firmware agrega compatibilidad con FHN al Proveedor, un Buscador conectado puede notificar al usuario al respecto y ofrecerle aprovisionarlo. De lo contrario, el usuario debe navegar a la lista de dispositivos Bluetooth de forma manual para iniciar el aprovisionamiento de FHN.
Para permitirlo, el proveedor debe usar la propiedad de versión de firmware (código 0x09) para informar un valor de cadena que represente la versión de firmware. Además, el Proveedor debe admitir el protocolo que permite que el Solicitante conozca los cambios de capacidad debido a las actualizaciones de firmware.
| Octet | Tipo de datos | Descripción | Valor |
|---|---|---|---|
| 0 | uint8 | Evento de información del dispositivo | 0x03 |
| 1 | uint8 | Versión de firmware | 0x09 |
| 2 - 3 | uint16 | Longitud de los datos adicionales | varía |
| var | array de bytes | Cadena de versión | varía |
Tabla 19: Evento de información del dispositivo: versión de firmware actualizada.
Cuando reciba una solicitud de actualización de capacidades (0x0601), si el proveedor habilitó la compatibilidad con el seguimiento de FHN, debería responder como se muestra en la tabla 20.
| Octet | Tipo de datos | Descripción | Valor |
|---|---|---|---|
| 0 | uint8 | Evento de sincronización de la capacidad del dispositivo | 0x06 |
| 1 | uint8 | Seguimiento de FHN | 0x03 |
| 2 - 3 | uint16 | Longitud de los datos adicionales | 0x0007 |
| 4 | uint8 | Estado de aprovisionamiento de FHN | 0x00 si no se aprovisionó; 0x01 si se aprovisionó con alguna cuenta |
| 5 - 10 | array de bytes | La dirección MAC de BLE actual del dispositivo | varía |
Tabla 20: Evento de sincronización de la capacidad del dispositivo: se agregó la capacidad de seguimiento.
Identificador efímero actual (código de información del dispositivo 0x0B)
El Proveedor puede usar el identificador efímero actual (código 0x0B) para informar el EID y el valor del reloj actuales cuando se aprovisiona el Proveedor para FHN, con el objetivo de sincronizar el Buscador en caso de que se desvíe el reloj (por ejemplo, debido a que se agotó la batería). De lo contrario, el Buscador iniciará una conexión más costosa y menos confiable para este propósito.
| Octet | Tipo de datos | Descripción | Valor |
|---|---|---|---|
| 0 | uint8 | Evento de información del dispositivo | 0x03 |
| 1 | uint8 | Identificador efímero actual | 0x0B |
| 2 - 3 | uint16 | Longitud de los datos adicionales | 0x0018 o 0x0024 |
| 4 - 7 | array de bytes | Valor del reloj | Ejemplo: Ejemplo: 0x13F9EA80 |
| 8 - 19 o 31 | array de bytes | EID actual | Ejemplo: 0x1122334455667788990011223344556677889900 |
Tabla 21: Evento de información del dispositivo: sincronización del reloj.
Restablecer configuración de fábrica
En el caso de los dispositivos que admiten el restablecimiento de la configuración de fábrica, si se realiza un restablecimiento de la configuración de fábrica, el Proveedor debe detener la emisión de balizas y borrar la clave de identidad efímera y todas las claves de cuenta almacenadas, incluida la clave de cuenta del propietario.
Después de un restablecimiento de la configuración de fábrica (ya sea manual o programático), el proveedor no debería comenzar a anunciar la Vinculación rápida de inmediato para evitar que el flujo de vinculación se inicie inmediatamente después de que el usuario borre el dispositivo.
Prevención de seguimiento no deseado
Los dispositivos con certificación de FHN también deben cumplir con los requisitos de la versión de implementación de la especificación multiplataforma para la detección de dispositivos de rastreo de ubicación no deseados (DULT).
Lineamientos pertinentes específicos de la FHN para cumplir con las especificaciones de DULT:
- Cualquier dispositivo compatible con FHN debe estar registrado en la consola de dispositivos cercanos y tener activada la función "Localizador".
- El dispositivo debe implementar el servicio y la característica de accesorio que no es del propietario definidos en la versión de implementación de la especificación de DULT, incluidas las operaciones de Información del accesorio y los Controles que no son del propietario.
- Durante el período de retrocompatibilidad, como se define en la especificación de DULT, no hay cambios en el marco anunciado, como se define en este documento.
- El "modo de protección contra seguimiento no deseado" definido en este documento se asigna al "estado separado" definido por la especificación de DULT.
- Lineamientos para implementar los códigos de operación de Información de accesorios:
- Get_Product_Data debería devolver el ID del modelo que proporciona la consola, rellenado con ceros para cumplir con el requisito de 8 bytes. Por ejemplo, el ID del modelo 0xFFFFFF se devuelve como 0x0000000000FFFFFF.
- Get_Manufacturer_Name y Get_Model_Name deben coincidir con los valores proporcionados en la consola.
- Get_Accessory_Category puede devolver el valor genérico "Rastreador de ubicación" si ninguna otra categoría se adapta mejor al tipo de dispositivo.
- Get_Accessory_Capabilities debe indicar la compatibilidad con el timbre y la búsqueda de identificadores de BLE.
- Get_Network_ID debería devolver el identificador de Google (0x02).
- Lineamientos para implementar el código de operación Get_Identifier:
- La operación solo debe devolver una respuesta válida durante 5 minutos después de que el usuario haya activado el modo de "identificación", que requiere una combinación de presiones de botones. Una señal visual o de audio debe indicar al usuario que el proveedor ingresó a ese modo. Las instrucciones específicas del modelo para activar ese modo se deben proporcionar a Google como requisito para la certificación y, al menos, 10 días antes de cualquier actualización o modificación de las instrucciones.
- La respuesta se construye de la siguiente manera: los primeros 10 bytes del identificador efímero actual, seguidos de los primeros 8 bytes de
HMAC-SHA256(recovery key,
the truncated current ephemeral identifier)
.
- Lineamientos para implementar el identificador a través de NFC:
- Como URL, usa
find-my.googleapis.com/lookup. - Como parámetro
e, usa la misma respuesta que se construyó para Get_Identifier, codificada en formato hexadecimal. - Como parámetro
pid, usa la misma respuesta que se construyó para Get_Product_Data, codificada en formato hexadecimal.
- Como URL, usa
- Es obligatorio que el dispositivo incluya un generador de sonido y admita la función de timbre. Según la especificación de DULT, el generador de sonido debe emitir un sonido con un volumen máximo de 60 fonios, como se define en la norma ISO 532-1:2017.
- Sigue estos lineamientos para implementar el código de operación Sound_Start:
- El comando debería activar el sonido en todos los componentes disponibles.
- Se debe usar el volumen máximo admitido.
- La duración recomendada para el sonido es de 12 segundos.
- Las etiquetas de localizador deben incluir un mecanismo que permita a los usuarios detener temporalmente la publicidad sin restablecer la configuración de fábrica del dispositivo (por ejemplo, presionando una combinación de botones).
- Las instrucciones de inhabilitación deben documentarse en una URL disponible de forma pública y proporcionarse a Google como requisito para la certificación y, al menos, 10 días antes de cualquier actualización o modificación de las instrucciones.
- La URL debe admitir la localización. Según el cliente, el idioma se proporcionará como un parámetro de consulta ("hl=en") o con el encabezado HTTP "accept-language".
Lineamientos para protocolos intercambiables
- Solo se debe usar un protocolo a la vez. Asegúrate de que no pueda funcionar más de una red en el dispositivo de forma simultánea. Este requisito es necesario para garantizar que no se mezclen los datos sensibles de los usuarios entre los distintos protocolos.
- Se sugiere incorporar un flujo de trabajo de restablecimiento completo en el dispositivo que permita que un usuario vuelva a configurar un dispositivo con una red diferente.
- El proceso de actualización de un dispositivo a una red debe ser fácil de usar y equitativo entre las redes. Los usuarios deben poder elegir qué red quieren usar sin dar preferencia a una de ellas. Este flujo debe ser aprobado por el equipo de Google.
Actualizaciones de firmware
El socio debe administrar el proceso y la distribución de las actualizaciones OTA con su propio flujo de trabajo de la app web o para dispositivos móviles.
La Vinculación rápida admite el envío de notificaciones al usuario para informarle sobre las actualizaciones OTA disponibles. Para usar este mecanismo, haz lo siguiente:
- La versión más reciente del firmware debería actualizarse en la consola de dispositivos cercanos.
- Se debe configurar una app complementaria en la consola de dispositivos cercanos. Debe admitir el intent de actualización de firmware.
- El proveedor debe implementar la característica de GATT de revisión de firmware.
Para evitar el seguimiento, se debe restringir el acceso a la característica Revisión de firmware. El buscador primero leerá el estado de aprovisionamiento y proporcionará una clave de autenticación, como se define en esta especificación, y solo después leerá la revisión del firmware. Esto se hará a través de la misma conexión. Si se intenta leer la revisión del firmware y el Proveedor no está vinculado ni se completó correctamente una operación autenticada en esa misma conexión, el Proveedor debería devolver un error de falta de autenticación.
Compatibilidad
La red de Localizador requiere que los servicios de ubicación y el Bluetooth estén activados. Requiere servicio de telefonía celular o conexión a Internet. Funciona en Android 9 y versiones posteriores en determinados países para usuarios que cumplen con los requisitos de edad.
Registro de cambios
| Versión de FHN | Fecha | Comentario |
|---|---|---|
| v1 | Versión inicial de la especificación de FHN para el acceso anticipado. | |
| Versión 1.1 | Feb 2023 |
|
| v1.2 | Abr 2023 |
|
| v1.3 | Dic 2023 |
|