

इस कॉन्टेंट को पिछली बार मार्च 2026 में अपडेट किया गया था. इसमें उस समय के हिसाब से जानकारी दी गई है, जब इसे लिखा गया था. Google की सुरक्षा से जुड़ी नीतियां और सिस्टम, आने वाले समय में बदल सकते हैं. इसकी वजह यह है कि हम अपने ग्राहकों के डेटा को सुरक्षित करने के लिए लगातार काम कर रहे हैं.
परिचय
Google Maps Platform, ग्राहकों और पार्टनर को एपीआई और एसडीके उपलब्ध कराता है. इनकी मदद से, वे Google की जियोस्पेशल टेक्नोलॉजी का इस्तेमाल करके वेब और मोबाइल ऐप्लिकेशन बना सकते हैं. Google Maps Platform, ग्राहकों को 50 से ज़्यादा एपीआई और एसडीके उपलब्ध कराता है. ये कई उद्योगों में काम आते हैं. इंडस्ट्री में ग्राहक के तौर पर, आपको अपने समाधान बनाते समय अक्सर सुरक्षा, डेटा के इस्तेमाल, और कानूनी शर्तों को पूरा करना होता है. इसमें यह पक्का करना शामिल है कि तीसरे पक्ष की टेक्नोलॉजी भी इन ज़रूरी शर्तों को पूरा करती हो.
इस दस्तावेज़ में, Google Maps Platform की ओर से उपलब्ध कराए जाने वाले लोगों, प्रोसेस, और टेक्नोलॉजी कंट्रोल के बारे में खास जानकारी दी गई है. साथ ही, इस प्लैटफ़ॉर्म का इस्तेमाल करने के फ़ायदों के बारे में बताया गया है. सबसे पहले, Google Maps Platform के दो मुख्य टेक्नोलॉजी पिलर को समझना ज़रूरी है:
- Google की टेक्नोलॉजी, डेटा सेंटर, और इन्फ़्रास्ट्रक्चर. Google Maps Platform, पूरी तरह से Google के डेटा सेंटर और इंफ़्रास्ट्रक्चर पर काम करता है. इसके आधार पर, यह Google से मिले सिक्योरिटी कंट्रोल पर इंटरनल और तीसरे पक्ष के ऑडिट लागू करता है. इससे यह पुष्टि की जा सकती है कि Google Maps Platform, इस पेपर में बताए गए सुरक्षा, ऑपरेशनल, और तकनीकी कंट्रोल को सही तरीके से लागू करता है.
- Google Maps Platform की टेक्नोलॉजी. Google Maps Platform, Google के प्रॉडक्ट सुइट के लिए, सुरक्षा, निजता, डेटा, और ऑपरेशनल कंट्रोल से जुड़ी अतिरिक्त सुविधाएं देता है. ये सुविधाएं, इनहेरिट किए गए कंट्रोल के अलावा होती हैं.
इस दस्तावेज़ में, Google Maps Platform की सुरक्षा प्रक्रियाओं और कंट्रोल के बारे में बताया गया है. इन्हें इस तरह से ग्रुप किया गया है:
- Google के संगठन के सभी लेवल पर सुरक्षा और निजता पर फ़ोकस करना
- तकनीकी संरचना (टीआई) और हार्डवेयर की सुरक्षा
- ऑपरेशनल सिक्योरिटी
- सुरक्षा से जुड़े मुख्य कंट्रोल
- वेब और मोबाइल, दोनों के लिए क्लाइंट-साइड सुरक्षा
- Google Maps Platform में मौजूदा सर्टिफ़िकेट और ऑडिट
- दुनिया भर में लागू होने वाले कानूनी फ़्रेमवर्क
संभावित ग्राहक, ज़्यादा जानकारी के लिए अपने Google सेल्स रेप्रज़ेंटेटिव से संपर्क कर सकते हैं.
Google की सुरक्षा और निजता पर फ़ोकस करने वाली संस्कृति
सुरक्षा, Google के संगठन के स्ट्रक्चर, संस्कृति, ट्रेनिंग की प्राथमिकताओं, और भर्ती की प्रोसेस को तय करती है. इससे Google के डेटा सेंटर के डिज़ाइन और उनमें इस्तेमाल होने वाली टेक्नोलॉजी को बेहतर बनाने में मदद मिलती है. सुरक्षा, Google की रोज़मर्रा की गतिविधियों का अहम हिस्सा है. इसमें आपदा से जुड़ी योजना बनाना और खतरों को मैनेज करना शामिल है. Google, डेटा को मैनेज करने, खाते को कंट्रोल करने, नियमों के पालन से जुड़ी ऑडिट, और इंडस्ट्री सर्टिफ़िकेट के मामले में सुरक्षा को प्राथमिकता देता है. Google अपनी सेवाओं को इस तरह से डिज़ाइन करता है कि वे कई कंपनी की इमारत में विकल्पों की तुलना में बेहतर सुरक्षा दे सकें. ये विकल्प, कई वेंडर और कई प्लैटफ़ॉर्म पर निर्भर होते हैं. इनमें सुरक्षा अक्सर एक अलग प्रोसेस होती है. अपने कारोबार के लिए Google Maps Platform के प्रॉडक्ट इस्तेमाल करने पर, आपको Google के इंटिग्रेटेड सुरक्षा प्रोग्राम और कंट्रोल का फ़ायदा मिलता है. Google Maps Platform, अपने सभी कामों में सुरक्षा को प्राथमिकता देता है. इन कामों से, दुनिया भर के एक अरब से ज़्यादा उपयोगकर्ताओं को मदद मिलती है.
Google और Google Maps Platform, दोनों मिलकर कंपनी और संगठन को कई लेयर वाली सुरक्षा देते हैं:
- Google की सुरक्षा टीम
- Google Maps Platform की प्रॉडक्ट सिक्योरिटी टीम
- सुरक्षा से जुड़ी रिसर्च करने वाली ग्लोबल कम्यूनिटी के साथ मिलकर काम करना
- Google Maps Platform की निजता टीम
- Google के कर्मचारियों के लिए सुरक्षा और निजता से जुड़ी ट्रेनिंग
- इंटरनल ऑडिट और अनुपालन विशेषज्ञ
Google की सुरक्षा टीमें
Google के पास पूरी कंपनी और प्रॉडक्ट एरिया के लिए, खास सुरक्षा टीमें हैं.
Google की सुरक्षा टीमें, Google के कई प्रॉडक्ट एरिया (पीए) के लिए सहायता उपलब्ध कराती हैं. इनमें Google Maps Platform भी शामिल है. सुरक्षा टीम में जानकारी की सुरक्षा, ऐप्लिकेशन की सुरक्षा, क्रिप्टोग्राफ़ी, और नेटवर्क की सुरक्षा के क्षेत्र में काम करने वाले दुनिया के कुछ सबसे बड़े विशेषज्ञ शामिल हैं. उनकी गतिविधियों में ये शामिल हैं:
- सुरक्षा से जुड़ी प्रोसेस बनाता है, उनकी समीक्षा करता है, और उन्हें लागू करता है. इसमें Google के नेटवर्क के लिए सुरक्षा प्लान की समीक्षा करना और Google की सभी प्रॉडक्ट और इंजीनियरिंग टीमों को प्रोजेक्ट के हिसाब से सलाह देना शामिल है. उदाहरण के लिए, क्रिप्टोग्राफ़ी के विशेषज्ञ उन प्रॉडक्ट के लॉन्च की समीक्षा करते हैं जिनमें क्रिप्टोग्राफ़ी का इस्तेमाल किया जाता है.
- सुरक्षा से जुड़े खतरों को मैनेज करना. यह टीम, Google के नेटवर्क पर मौजूद खतरों और संदिग्ध गतिविधि पर नज़र रखने के लिए, कमर्शियल और कस्टम टूल, दोनों का इस्तेमाल करती है.
- नियमित तौर पर ऑडिट और आकलन करता है. इसमें सुरक्षा से जुड़े आकलन करने के लिए, बाहरी विशेषज्ञों को शामिल किया जा सकता है.
- ज़्यादा लोगों के लिए सुरक्षा से जुड़े लेख पब्लिश करता है. Google, सुरक्षा ब्लॉग और YouTube सीरीज़ को मैनेज करता है. इनमें सुरक्षा टीमों और उनकी उपलब्धियों के बारे में बताया जाता है.
Google Maps Platform की सुरक्षा टीम, Google की सुरक्षा टीम के साथ मिलकर काम करती है. यह टीम, प्रॉडक्ट डेवलपमेंट और एसआरई के साथ मिलकर काम करती है, ताकि सुरक्षा से जुड़ी सुविधाओं को लागू करने पर नज़र रखी जा सके. खास तौर पर, यह टीम इन चीज़ों को मैनेज करती है:
- Google Maps Platform का Disaster Resilience Testing (DiRT), जो Google Maps Platform के प्रॉडक्ट के कारोबार को चालू रखने और फ़ेलओवर की जांच करता है, Google के बहुत ज़्यादा अपटाइम वाले इन्फ़्रास्ट्रक्चर पर काम करता है.
- तीसरे पक्ष की पेनेट्रेशन टेस्टिंग. Google Maps Platform के प्रॉडक्ट की पेनेट्रेशन टेस्टिंग, साल में कम से कम एक बार की जाती है. इससे Google की सुरक्षा व्यवस्था को बेहतर बनाने और आपको सुरक्षा का भरोसा देने में मदद मिलती है.
सुरक्षा से जुड़ी रिसर्च करने वाले समुदाय के साथ मिलकर काम करना
Google का सुरक्षा से जुड़े रिसर्च कम्यूनिटी के साथ लंबे समय से गहरा रिश्ता रहा है. Google, Google Maps Platform और Google के अन्य प्रॉडक्ट में संभावित जोखिमों की पहचान करने में उनकी मदद को बहुत अहमियत देता है. हमारी सुरक्षा टीमें, रिसर्च और आउटरीच गतिविधियों में हिस्सा लेती हैं, ताकि ऑनलाइन कम्यूनिटी को फ़ायदा मिल सके. उदाहरण के लिए, हम Project Zero चलाते हैं. यह सुरक्षा शोधकर्ताओं की एक टीम है, जो ज़ीरो-डे की कमज़ोरियों पर रिसर्च करती है. इस रिसर्च के कुछ उदाहरणों में, Spectre एक्सप्लॉइट, Meltdown एक्सप्लॉइट, POODLE SSL 3.0 एक्सप्लॉइट, और सिफ़र सुइट की कमज़ोरियों का पता लगाना शामिल है.
Google के सुरक्षा इंजीनियर और शोधकर्ता, शिक्षा से जुड़ी सुरक्षा कम्यूनिटी और निजता से जुड़ी रिसर्च कम्यूनिटी में सक्रिय रूप से हिस्सा लेते हैं और अपने शोध पब्लिश करते हैं. सुरक्षा से जुड़े पब्लिकेशन, Google की Google Research साइट पर देखे जा सकते हैं. Google की सुरक्षा टीमों ने, Building Secure and Reliable Systems किताब में, अपने तरीकों और अनुभव के बारे में पूरी जानकारी दी है.
हमारे Vulnerability Reward Program के तहत, पुष्टि की गई हर जोखिम की आशंका के लिए, दस हज़ार डॉलर तक के इनाम दिए जाते हैं. इस प्रोग्राम के तहत, शोधकर्ताओं को डिज़ाइन और लागू करने से जुड़ी उन समस्याओं की शिकायत करने के लिए बढ़ावा दिया जाता है जिनकी वजह से ग्राहक का डेटा खतरे में पड़ सकता है. साल 2024 में, Google ने शोधकर्ताओं को 1.2 करोड़ डॉलर से ज़्यादा का इनाम दिया. साथ ही, साल 2010 में Vulnerability Reward Program शुरू होने के बाद से, Google ने 6.5 करोड़ डॉलर से ज़्यादा का इनाम दिया है. ओपन-सोर्स कोड की सुरक्षा को बेहतर बनाने के लिए, Vulnerability Program के तहत रिसर्चर को कई तरह की पहल भी उपलब्ध कराई जाती हैं. इस प्रोग्राम के बारे में ज़्यादा जानने के लिए, Bug Hunters के मुख्य आंकड़े देखें. इसमें Google से मिलने वाले इनामों के बारे में भी बताया गया है.
हमारे वर्ल्ड-क्लास क्रिप्टोग्राफ़र, इंडस्ट्री के बेहतरीन क्रिप्टोग्राफ़ी प्रोजेक्ट में हिस्सा लेते हैं. उदाहरण के लिए, हमने Secure AI Framework (SAIF) को एआई सिस्टम को सुरक्षित रखने के लिए डिज़ाइन किया है. इसके अलावा, टीएलएस कनेक्शन को क्वांटम कंप्यूटर के हमलों से बचाने के लिए, हमने कंबाइंड एलिप्टिक-कर्व ऐंड पोस्ट-क्वांटम (सीईसीपीक्यू2) एल्गोरिदम बनाया है. हमारे क्रिप्टोग्राफ़र ने Tink को डेवलप किया है. यह क्रिप्टोग्राफ़िक एपीआई की एक ओपन सोर्स लाइब्रेरी है. हम अपने इंटरनल प्रॉडक्ट और सेवाओं में भी Tink का इस्तेमाल करते हैं.
सुरक्षा से जुड़ी समस्याओं की शिकायत करने के तरीके के बारे में ज़्यादा जानने के लिए, Google, सुरक्षा से जुड़ी कमियों को कैसे ठीक करता है लेख पढ़ें.
Google Maps Platform की निजता टीम
निजता टीम, प्रॉडक्ट डेवलपमेंट और सुरक्षा से जुड़ी टीमों से अलग काम करती है. यह निजता से जुड़े सभी पहलुओं को बेहतर बनाने के लिए, निजता से जुड़ी अंदरूनी पहलों में मदद करती है. जैसे, ज़रूरी प्रोसेस, अंदरूनी टूल, इन्फ़्रास्ट्रक्चर, और प्रॉडक्ट डेवलपमेंट. निजता टीम ये काम करती है:
- यह पक्का करना कि निजता पर असर डालने वाले हर GMP प्रॉडक्ट लॉन्च में, निजता के कड़े मानकों और पूरी प्रोसेस के दौरान निजता की सुरक्षा को ध्यान में रखने को शामिल किया गया हो. इसके लिए, डिज़ाइन से जुड़े दस्तावेज़ों का आकलन करना और लॉन्च की समीक्षा करना
- डेवलपमेंट के किसी भी चरण में, जीएमपी की प्रॉडक्ट टीमों के साथ सलाह-मशविरा करना. इस दौरान, Google की निजता नीति और इन्फ़्रास्ट्रक्चर, निजता डिज़ाइन, निजता को बेहतर बनाने वाली टेक्नोलॉजी और कंट्रोल, और निजता से जुड़े जोखिम का आकलन करने और उसे कम करने के बारे में सलाह देना.
- प्रॉडक्ट लॉन्च होने के बाद, निजता टीम उन प्रोसेस की निगरानी करती है जिनसे यह पुष्टि होती है कि डेटा को सही तरीके से इकट्ठा और इस्तेमाल किया जा रहा है.
- निजता से जुड़े सबसे सही तरीकों पर रिसर्च करना, निजता के अंतरराष्ट्रीय मानकों पर काम करने वाले ग्रुप में योगदान देना, और निजता से जुड़े शिक्षा के शिखर सम्मेलनों और कॉन्फ़्रेंस में हिस्सा लेना. .
Google के कर्मचारियों के लिए सुरक्षा और निजता से जुड़ी ट्रेनिंग
Google के सभी कर्मचारियों को ओरिएंटेशन प्रोसेस के दौरान, सुरक्षा और निजता से जुड़ी ट्रेनिंग दी जाती है. साथ ही, Google में काम करने के दौरान उन्हें लगातार सुरक्षा और निजता से जुड़ी ट्रेनिंग मिलती रहती है. ओरिएंटेशन के दौरान, नए कर्मचारी हमारी आचार संहिता को स्वीकार करते हैं. इसमें बताया गया है कि Google, ग्राहकों की जानकारी को सुरक्षित रखने के लिए प्रतिबद्ध है.
कर्मचारियों को उनकी नौकरी की भूमिका के आधार पर, सुरक्षा के कुछ पहलुओं के बारे में अतिरिक्त ट्रेनिंग लेनी पड़ सकती है. उदाहरण के लिए, सूचना सुरक्षा टीम नए इंजीनियरों को सुरक्षित कोडिंग के तरीकों, प्रॉडक्ट डिज़ाइन, और अपने-आप होने वाली कमज़ोरी की जांच करने वाले टूल के बारे में निर्देश देती है. इंजीनियर, सुरक्षा से जुड़ी नियमित ब्रीफ़िंग में हिस्सा लेते हैं. साथ ही, उन्हें सुरक्षा से जुड़ी न्यूज़लेटर मिलती हैं. इनमें नए खतरों, हमले के पैटर्न, खतरों को कम करने के तरीके वगैरह के बारे में जानकारी होती है.
सुरक्षा और निजता से जुड़े मामलों में लगातार बदलाव होते रहते हैं. हमारा मानना है कि कर्मचारियों की भागीदारी से, इस बारे में जागरूकता बढ़ाई जा सकती है. हम नियमित तौर पर इंटरनल कॉन्फ़्रेंस आयोजित करते हैं. ये सभी कर्मचारियों के लिए खुले होते हैं. इनका मकसद, सुरक्षा और डेटा की निजता के बारे में जागरूकता बढ़ाना और इनोवेशन को बढ़ावा देना है. हम दुनिया भर के ऑफ़िस में इवेंट आयोजित करते हैं, ताकि सॉफ़्टवेयर डेवलपमेंट, डेटा हैंडलिंग, और नीति लागू करने के दौरान सुरक्षा और निजता के बारे में जागरूकता बढ़ाई जा सके.
इंटरनल ऑडिट और अनुपालन विशेषज्ञ
Google Maps Platform के पास एक इंटरनल ऑडिट टीम है. यह टीम, दुनिया भर में सुरक्षा से जुड़े नियमों और कानूनों के मुताबिक, Google के प्रॉडक्ट की समीक्षा करती है. ऑडिट के नए स्टैंडर्ड बनाए जाते हैं और मौजूदा स्टैंडर्ड अपडेट किए जाते हैं. ऐसे में, इंटरनल ऑडिट टीम यह तय करती है कि इन स्टैंडर्ड को पूरा करने के लिए, किन कंट्रोल, प्रोसेस, और सिस्टम की ज़रूरत है. यह टीम, तीसरे पक्ष से स्वतंत्र ऑडिट और आकलन कराने में मदद करती है. ज़्यादा जानकारी के लिए, इस दस्तावेज़ में बाद में दिया गया सुरक्षा सर्टिफ़िकेट और ऑडिट सेक्शन देखें.
सुरक्षा को ध्यान में रखकर बनाया गया प्लैटफ़ॉर्म
Google, अपने सर्वर, मालिकाना हक वाले ऑपरेटिंग सिस्टम, और भौगोलिक रूप से कई जगहों पर मौजूद डेटा सेंटर को, सुरक्षा की कई लेयर के सिद्धांत के आधार पर डिज़ाइन करता है. Google Maps Platform, एक ऐसे तकनीकी इन्फ़्रास्ट्रक्चर पर काम करता है जिसे सुरक्षित तरीके से काम करने के लिए डिज़ाइन और बनाया गया है. हमने एक ऐसा आईटी इन्फ़्रास्ट्रक्चर बनाया है जो पारंपरिक कंपनी की इमारत में या होस्ट किए गए समाधानों की तुलना में ज़्यादा सुरक्षित है और इसे मैनेज करना भी आसान है.
आधुनिक डेटा सेंटर
Google, डेटा की सुरक्षा और उसे सुरक्षित रखने पर ध्यान देता है. यह Google के मुख्य डिज़ाइन सिद्धांतों में से एक है. Google के डेटा सेंटर में, डेटा की सुरक्षा के लिए कई लेयर वाला सिक्योरिटी मॉडल इस्तेमाल किया जाता है. फ़िज़िकल सुरक्षा में, सुरक्षा के लिए कई उपाय शामिल हैं. जैसे, खास तौर पर डिज़ाइन किए गए इलेक्ट्रॉनिक ऐक्सेस कार्ड, अलार्म, वाहनों के लिए ऐक्सेस बैरियर, पेरीमीटर फ़ेंसिंग, मेटल डिटेक्टर, और बायोमेट्रिक्स. इसके अलावा, घुसपैठियों का पता लगाने और उन पर नज़र रखने के लिए, Google सुरक्षा के कई तरीके अपनाता है. जैसे, लेज़र बीम से घुसपैठ का पता लगाना और हाई रिज़ॉल्यूशन वाले अंदरूनी और बाहरी कैमरों से 24/7 निगरानी करना. किसी घटना के होने पर, ऐक्सेस लॉग, गतिविधि के रिकॉर्ड, और कैमरे की फ़ुटेज उपलब्ध होती है. Google के डेटा सेंटर में, अनुभवी सुरक्षा गार्ड नियमित तौर पर गश्त करते हैं. इन गार्ड की बैकग्राउंड की जांच और ट्रेनिंग बहुत सख्त होती है. डेटा सेंटर के फ़्लोर के पास पहुंचने पर, सुरक्षा के इंतज़ाम भी बढ़ जाते हैं. डेटा सेंटर के फ़्लोर को सिर्फ़ एक सुरक्षा कॉरिडोर के ज़रिए ऐक्सेस किया जा सकता है. यह कॉरिडोर, सुरक्षा बैज और बायोमेट्रिक्स का इस्तेमाल करके, कई चरणों में ऐक्सेस कंट्रोल की सुविधा लागू करता है. सिर्फ़ उन कर्मचारियों को अंदर जाने की अनुमति है जिन्हें मंज़ूरी मिली है और जिनके पास खास भूमिकाएं हैं. Google के एक प्रतिशत से भी कम कर्मचारियों को Google के डेटा सेंटर में जाने की अनुमति है.
Google, दुनिया भर में डेटा सेंटर चलाता है. इससे वह अपनी सेवाओं को ज़्यादा से ज़्यादा तेज़ी से और भरोसेमंद तरीके से उपलब्ध करा पाता है. आम तौर पर, इसका इन्फ़्रास्ट्रक्चर इस तरह से सेट अप किया जाता है कि ट्रैफ़िक को उस डेटा सेंटर से प्रोसेस किया जा सके जो ट्रैफ़िक की जगह के सबसे करीब हो. इसलिए, Google Maps Platform के डेटा की सटीक जगह की जानकारी अलग-अलग हो सकती है. यह इस बात पर निर्भर करती है कि ट्रैफ़िक कहां से आ रहा है. साथ ही, इस डेटा को ईईए और यूके में मौजूद सर्वर से मैनेज किया जा सकता है या इसे तीसरे देशों में ट्रांसफ़र किया जा सकता है. Google के ग्राहकों के ऐसे ऑफ़र जिनमें Google Maps Platform के प्रॉडक्ट इस्तेमाल किए जाते हैं वे आम तौर पर दुनिया भर में उपलब्ध होते हैं. साथ ही, ये अक्सर दुनिया भर के लोगों का ध्यान खींचते हैं. इन प्रॉडक्ट को सपोर्ट करने वाले टेक्निकल इंफ़्रास्ट्रक्चर को दुनिया भर में डिप्लॉय किया जाता है, ताकि लेटेन्सी को कम किया जा सके और सिस्टम की रिडंडेंसी को पक्का किया जा सके. Google Maps Platform, Google के ग्लोबल डेटा सेंटर नेटवर्क के इस सबसेट का इस्तेमाल करता है. यहां दिए गए डेटा सेंटर सिर्फ़ रेफ़रंस के लिए हैं:
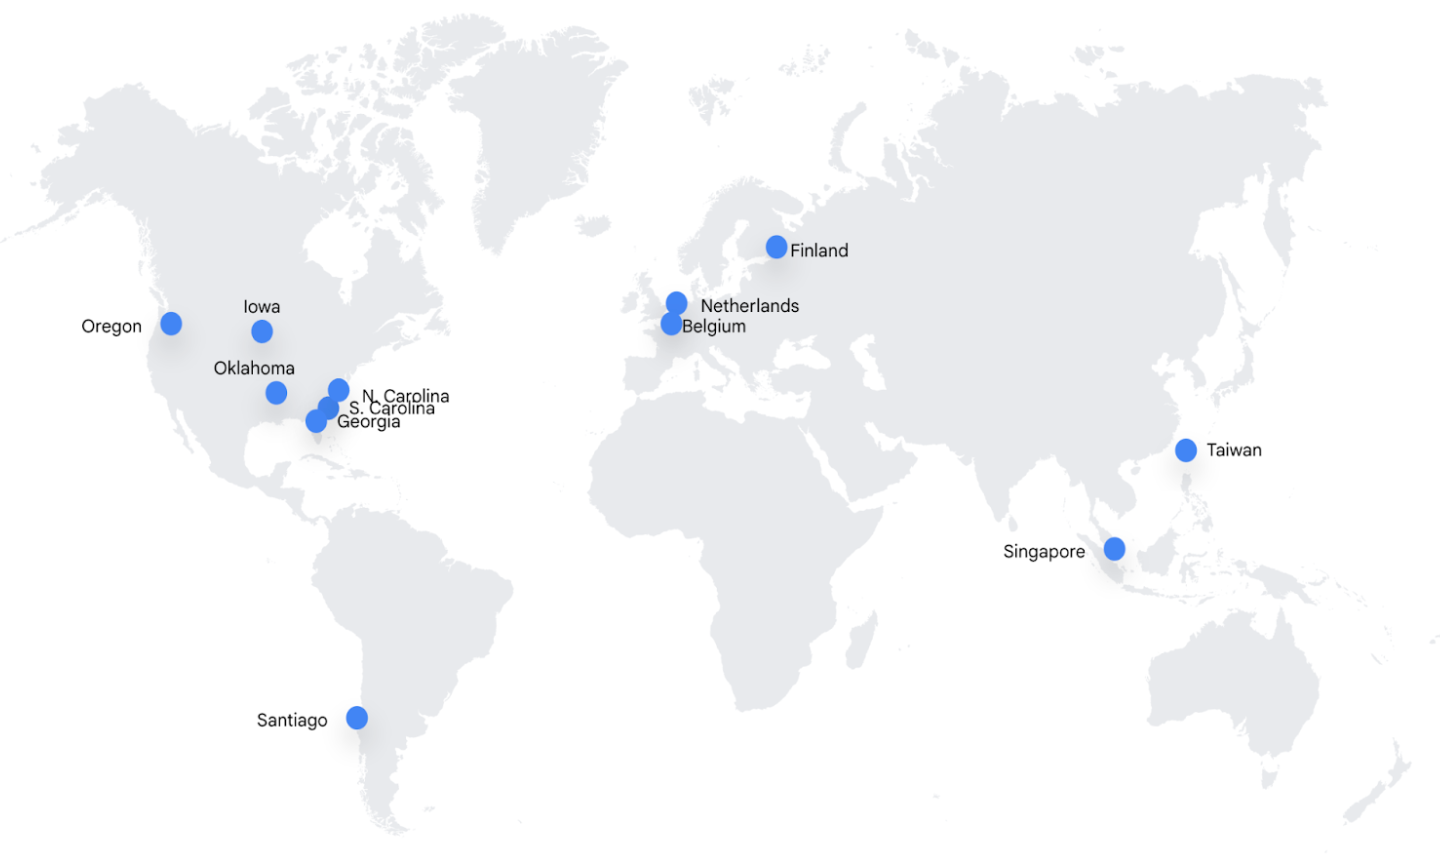
उत्तरी और दक्षिणी अमेरिका
यूरोप
एशिया
Google के डेटा सेंटर को ऊर्जा देना
Google के डेटा सेंटर में, बिजली की आपूर्ति करने वाले एक से ज़्यादा सिस्टम और पर्यावरण को कंट्रोल करने वाले सिस्टम होते हैं. इससे, ये डेटा सेंटर हर समय काम करते रहते हैं और सेवाएं बिना किसी रुकावट के मिलती रहती हैं. हर ज़रूरी कॉम्पोनेंट के लिए एक प्राइमरी और एक वैकल्पिक पावर सोर्स होता है. दोनों की क्षमता, एक जैसी रखी जाती है. बैकअप जनरेटर, हर डेटा सेंटर को पूरी क्षमता से चलाने के लिए ज़रूरी आपातकालीन इलेक्ट्रिक पावर दे सकते हैं. कूलिंग सिस्टम, सर्वर और अन्य हार्डवेयर के लिए एक जैसा तापमान बनाए रखते हैं. इससे सेवा बंद होने का जोखिम कम हो जाता है. साथ ही, पर्यावरण पर पड़ने वाले असर को कम किया जा सकता है. आग का पता लगाने और उसे बुझाने वाले उपकरण, हार्डवेयर को खराब होने से बचाते हैं. गर्मी, आग, और धुएँ का पता लगाने वाले सेंसर, सुरक्षा संचालन कंसोल और रिमोट मॉनिटरिंग डेस्क पर सुनाई देने वाले और दिखने वाले अलार्म ट्रिगर करते हैं.
Google, इंटरनेट सेवाएं देने वाली पहली ऐसी बड़ी कंपनी है जिसे अपने सभी डेटा सेंटर में पर्यावरण, कार्यस्थल की सुरक्षा, और ऊर्जा प्रबंधन के उच्च मानकों के लिए बाहरी सर्टिफ़िकेट मिला है. उदाहरण के लिए, ऊर्जा प्रबंधन के तरीकों के लिए Google की प्रतिबद्धता को दिखाने के लिए, Google ने यूरोप में अपने डेटा सेंटर के लिए ISO 50001 सर्टिफ़िकेट हासिल किए हैं.
कस्टम सर्वर हार्डवेयर और सॉफ़्टवेयर
Google के डेटा सेंटर में, खास मकसद के लिए बनाए गए सर्वर और नेटवर्क उपकरण होते हैं. इनमें से कुछ को Google डिज़ाइन करता है. Google के सर्वर को परफ़ॉर्मेंस, कूलिंग, और बिजली की खपत को कम करने के लिए बनाया गया है. साथ ही, इन्हें फ़िज़िकल इंट्रूज़न अटैक से बचाने के लिए भी डिज़ाइन किया गया है. बाज़ार में उपलब्ध ज़्यादातर कमर्शियल हार्डवेयर के उलट, Google के सर्वर में गैर-ज़रूरी कॉम्पोनेंट शामिल नहीं होते. जैसे, वीडियो कार्ड, चिपसेट या पेरिफ़ेरल कनेक्टर. इन सभी से सुरक्षा से जुड़ी समस्याएं हो सकती हैं. Google, कॉम्पोनेंट उपलब्ध कराने वाले वेंडर की जांच करता है और कॉम्पोनेंट को ध्यान से चुनता है. साथ ही, वह वेंडर के साथ मिलकर, कॉम्पोनेंट से मिलने वाली सुरक्षा सुविधाओं की जांच और पुष्टि करता है. Google, Titan जैसे कस्टम चिप डिज़ाइन करता है. ये चिप, हार्डवेयर लेवल पर Google के असली डिवाइसों की पहचान करने और उनकी पुष्टि करने में हमारी मदद करते हैं. इनमें वे कोड भी शामिल हैं जिनका इस्तेमाल ये डिवाइस बूट अप करने के लिए करते हैं.
सर्वर के संसाधनों को डाइनैमिक तरीके से असाइन किया जाता है. इससे हमें कारोबार को बढ़ाने में मदद मिलती है. साथ ही, हम संसाधनों को जोड़कर या फिर से बांटकर, ग्राहकों की मांग के हिसाब से तुरंत और असरदार तरीके से बदलाव कर पाते हैं. इस एक जैसे एनवायरमेंट को मालिकाना हक वाले सॉफ़्टवेयर से मैनेज किया जाता है. यह सॉफ़्टवेयर, बाइनरी-लेवल पर होने वाले बदलावों के लिए, सिस्टम पर लगातार नज़र रखता है. Google के ऑटोमेटेड और अपने-आप ठीक होने वाले सिस्टम, इन कामों के लिए डिज़ाइन किए गए हैं: हम नेटवर्क को अस्थिर करने वाले इवेंट की निगरानी कर सकते हैं और उन्हें ठीक कर सकते हैं. साथ ही, हमें घटनाओं के बारे में सूचनाएं मिल सकती हैं और नेटवर्क पर संभावित हमलों को धीमा किया जा सकता है.
सुरक्षित सेवा डिप्लॉयमेंट
Google की सेवाएं, ऐप्लिकेशन बाइनरी होती हैं. इन्हें Google Developers, Google के इंफ़्रास्ट्रक्चर पर लिखते और चलाते हैं. ज़रूरत के हिसाब से वर्कलोड को मैनेज करने के लिए, हज़ारों मशीनें एक ही सेवा के बाइनरी चला सकती हैं. Borg नाम की क्लस्टर ऑर्केस्ट्रेशन सेवा, उन सेवाओं को कंट्रोल करती है जो सीधे तौर पर इन्फ़्रास्ट्रक्चर पर चल रही हैं.
इस इंफ़्रास्ट्रक्चर पर चल रही सेवाओं के बीच, किसी भी तरह का भरोसा नहीं होता है. इस ट्रस्ट मॉडल को ज़ीरो-ट्रस्ट सुरक्षा मॉडल कहा जाता है. ज़ीरो-ट्रस्ट सुरक्षा मॉडल का मतलब है कि किसी भी डिवाइस या उपयोगकर्ता पर डिफ़ॉल्ट रूप से भरोसा नहीं किया जाता. भले ही, वे नेटवर्क के अंदर हों या बाहर.
इन्फ़्रास्ट्रक्चर को मल्टी-टैलेंट के तौर पर डिज़ाइन किया गया है. इसलिए, Google के ग्राहकों (उपयोगकर्ताओं, कारोबारों, और यहां तक कि Google के खुद के डेटा) का डेटा, शेयर किए गए इन्फ़्रास्ट्रक्चर में डिस्ट्रिब्यूट किया जाता है. इस इन्फ़्रास्ट्रक्चर में हज़ारों की संख्या में एक जैसी मशीनें शामिल हैं. इंफ़्रास्ट्रक्चर, ग्राहक से जुड़े डेटा को किसी एक मशीन या मशीनों के सेट पर अलग नहीं करता
हार्डवेयर को ट्रैक करना और उसे नष्ट करना
Google, अपने डेटा सेंटर में मौजूद सभी उपकरणों की जगह और स्थिति को बारकोड और ऐसेट टैग का इस्तेमाल करके ट्रैक करता है. Google, मेटल डिटेक्टर और वीडियो सर्विलांस का इस्तेमाल करता है, ताकि यह पक्का किया जा सके कि कोई भी उपकरण, अनुमति के बिना डेटा सेंटर से बाहर न जाए. अगर कोई कॉम्पोनेंट, अपने लाइफ़साइकल के दौरान किसी भी समय परफ़ॉर्मेंस टेस्ट पास नहीं कर पाता है, तो उसे इन्वेंट्री से हटा दिया जाता है और बंद कर दिया जाता है.
Google के स्टोरेज डिवाइस, जैसे कि हार्ड ड्राइव, सॉलिड-स्टेट ड्राइव, और नॉन-वोलेटाइल ड्यूअल इन-लाइन मेमोरी मॉड्यूल (DIMM), इनऐक्टिव डेटा को सुरक्षित रखने के लिए, फ़ुल डिस्क एन्क्रिप्शन (एफ़डीई) और ड्राइव लॉकिंग जैसी टेक्नोलॉजी का इस्तेमाल करते हैं. जब किसी स्टोरेज डिवाइस को बंद किया जाता है, तो अनुमति वाले लोग यह पुष्टि करते हैं कि डिस्क को मिटा दिया गया है. इसके लिए, वे ड्राइव में शून्य लिखते हैं. वे यह पक्का करने के लिए, कई चरणों वाली पुष्टि करने की प्रोसेस भी पूरी करते हैं कि ड्राइव में कोई डेटा मौजूद न हो. अगर किसी वजह से ड्राइव को मिटाया नहीं जा सकता, तो उसे नष्ट कर दिया जाता है. डिवाइस को पूरी तरह से नष्ट करने के लिए, श्रेडर का इस्तेमाल किया जाता है. यह ड्राइव को छोटे-छोटे टुकड़ों में तोड़ देता है. इसके बाद, इन टुकड़ों को सुरक्षित जगह पर रीसाइकल किया जाता है. हर डेटा सेंटर, डेटा को मिटाने की सख्त नीति का पालन करता है. साथ ही, किसी भी तरह की गड़बड़ी को तुरंत ठीक किया जाता है.
Google के ग्लोबल नेटवर्क की सुरक्षा से जुड़े फ़ायदे
अन्य जियोस्पेशियल क्लाउड और कंपनी की इमारत में समाधानों में, डेटा को सार्वजनिक इंटरनेट पर अलग-अलग डिवाइसों के बीच भेजा जाता है. इसे हॉप कहा जाता है. हॉप की संख्या, ग्राहक के आईएसपी और डेटा सेंटर के बीच सबसे सही रूट पर निर्भर करती है. हर अतिरिक्त हॉप से, डेटा पर हमला होने या उसे इंटरसेप्ट किए जाने की नई संभावना पैदा होती है. Google का ग्लोबल नेटवर्क, दुनिया के ज़्यादातर आईएसपी से जुड़ा होता है. इसलिए, Google का नेटवर्क सार्वजनिक इंटरनेट पर हॉप की संख्या को सीमित करता है. इससे बुरे लोगों को उस डेटा का ऐक्सेस सीमित करने में मदद मिलती है.
Google का नेटवर्क, बाहरी हमलों से नेटवर्क को सुरक्षित रखने के लिए, सुरक्षा की कई लेयर (मज़बूत सुरक्षा) का इस्तेमाल करता है. सिर्फ़ उन सेवाओं और प्रोटोकॉल को इस नेटवर्क का इस्तेमाल करने की अनुमति है जो Google की सुरक्षा से जुड़ी ज़रूरी शर्तों को पूरा करते हैं. इसके अलावा, अन्य सभी सेवाओं और प्रोटोकॉल को अपने-आप हटा दिया जाता है. नेटवर्क को अलग-अलग करने के लिए, Google फ़ायरवॉल और ऐक्सेस कंट्रोल लिस्ट का इस्तेमाल करता है. सभी ट्रैफ़िक को Google फ़्रंट एंड (जीएफ़ई) सर्वर के ज़रिए रूट किया जाता है, ताकि नुकसान पहुंचाने वाले अनुरोधों का पता लगाया जा सके और उन्हें रोका जा सके. साथ ही, डिस्ट्रिब्यूटेड डिनायल-ऑफ़-सर्विस (डीडीओएस) हमलों को रोका जा सके. लॉग की नियमित तौर पर जांच की जाती है, ताकि प्रोग्रामिंग से जुड़ी गड़बड़ियों का पता लगाया जा सके. नेटवर्क से जुड़े डिवाइसों का ऐक्सेस, सिर्फ़ उन कर्मचारियों के पास होता है जिन्हें इसकी अनुमति मिली है.
Google के ग्लोबल इंफ़्रास्ट्रक्चर की मदद से, हम Project Shield को चला पाते हैं. यह उन वेबसाइटों को मुफ़्त में अनलिमिटेड सुरक्षा देता है जिन पर डीडीओएस हमलों का खतरा होता है. इन हमलों का इस्तेमाल, जानकारी को सेंसर करने के लिए किया जाता है. Project Shield, समाचारों, मानवाधिकारों, और चुनावों की निगरानी करने वाली वेबसाइटों के लिए उपलब्ध है.
कम इंतज़ार का समय और ज़्यादा अपटाइम वाले समाधान
Google के आईपी डेटा नेटवर्क में, इसका अपना फ़ाइबर, सार्वजनिक तौर पर उपलब्ध फ़ाइबर, और समुद्र के नीचे मौजूद केबल शामिल हैं. इस नेटवर्क की मदद से, हम दुनिया भर में ऐसी सेवाएं दे पाते हैं जिनमें बहुत ज़्यादा अपटाइम होता है और जिनमें इंतज़ार का समय कम लगता है.
Google अपने प्लैटफ़ॉर्म के कॉम्पोनेंट को इस तरह से डिज़ाइन करता है कि वे ज़्यादा से ज़्यादा काम कर सकें. यह रिडंडंसी, Google के सर्वर डिज़ाइन, Google के डेटा सेव करने के तरीके, नेटवर्क और इंटरनेट कनेक्टिविटी, और सॉफ़्टवेयर सेवाओं पर लागू होती है. "हर चीज़ की अतिरेकता" में अपवाद हैंडलिंग शामिल है. इससे ऐसा समाधान तैयार होता है जो किसी एक सर्वर, डेटा सेंटर या इंटरनेट कनेक्शन पर निर्भर नहीं होता.
Google के डेटा सेंटर दुनिया भर में मौजूद हैं, ताकि किसी इलाके में होने वाली रुकावटों का असर, दुनिया भर में इस्तेमाल किए जाने वाले प्रॉडक्ट पर कम से कम पड़े. जैसे, प्राकृतिक आपदाएं या स्थानीय स्तर पर बिजली गुल हो जाना. अगर हार्डवेयर, सॉफ़्टवेयर या नेटवर्क काम नहीं करता है, तो प्लैटफ़ॉर्म की सेवाएं और कंट्रोल प्लेन, अपने-आप और तुरंत एक डेटा सेंटर से दूसरे डेटा सेंटर में शिफ़्ट हो जाते हैं. इससे प्लैटफ़ॉर्म की सेवाएं बिना किसी रुकावट के लगातार काम कर सकती हैं.
Google का इंफ़्रास्ट्रक्चर काफ़ी भरोसेमंद है. इससे आपको अपने कारोबार के डेटा को नुकसान से बचाने में मदद मिलती है. Google के सिस्टम इस तरह से डिज़ाइन किए गए हैं कि जब हमें अपने प्लैटफ़ॉर्म को अपग्रेड करना हो या उसकी सर्विस करनी हो, तो डाउनटाइम या रखरखाव की अवधि कम से कम हो.
ऑपरेशनल सिक्योरिटी
सुरक्षा, Google के कामकाज का एक अहम हिस्सा है. इस सेक्शन में, Google के वल्नरेबिलिटी मैनेजमेंट प्रोग्राम, मैलवेयर से बचाव के प्रोग्राम, सुरक्षा से जुड़ी निगरानी का सिस्टम, और इंसिडेंट मैनेजमेंट प्रोग्राम के बारे में बताया गया है.
जोखिम की आशंका का मैनेजमेंट
Google की इंटरनल वल्नरेबिलिटी मैनेजमेंट प्रोसेस, सभी टेक्नोलॉजी स्टैक में सुरक्षा से जुड़े खतरों को लगातार स्कैन करती है. इस प्रोसेस में, कमर्शियल, ओपन सोर्स, और खास तौर पर तैयार किए गए इन-हाउस टूल का इस्तेमाल किया जाता है. इसमें ये शामिल हैं:
- क्वालिटी अश्योरेंस की प्रोसेस
- सॉफ़्टवेयर की सुरक्षा से जुड़ी समीक्षाएं
- ऑटोमेटेड और मैन्युअल तरीके से पेनिट्रेशन टेस्टिंग की जाती है. इसमें रेड टीम की बड़े पैमाने पर की जाने वाली टेस्टिंग भी शामिल है
- Google Maps Platform के प्रॉडक्ट के लिए, बार-बार होने वाली बाहरी पेनेट्रेशन टेस्टिंग
- बार-बार होने वाले बाहरी ऑडिट
जोखिम की आशंकाओं को मैनेज करने वाला संगठन और उसके पार्टनर, जोखिम की आशंकाओं को ट्रैक करने और उन पर फ़ॉलो अप करने के लिए ज़िम्मेदार होते हैं. सुरक्षा में सुधार तभी होता है, जब समस्याओं को पूरी तरह से हल कर लिया जाता है. इसलिए, ऑटोमेशन पाइपलाइन, पैच डिप्लॉयमेंट की स्थिति का लगातार आकलन करती हैं. इससे जोखिमों को कम करने और गलत या अधूरे डिप्लॉयमेंट को फ़्लैग करने में मदद मिलती है.
खतरों का पता लगाने की क्षमताओं को बेहतर बनाने के लिए, जोखिम प्रबंधन संगठन अच्छी क्वालिटी वाले इंडिकेटर पर फ़ोकस करता है. ये इंडिकेटर, असली खतरों के बारे में बताने वाले सिग्नल से शोर को अलग करते हैं. यह संगठन, इंडस्ट्री और ओपन-सोर्स कम्यूनिटी के साथ इंटरैक्शन को भी बढ़ावा देता है. उदाहरण के लिए, वे Tsunami नेटवर्क की सुरक्षा स्कैनर के लिए पैच इनाम प्रोग्राम चलाते हैं. इसके तहत, उन डेवलपर को इनाम दिया जाता है जो जोखिम की आशंकाओं का पता लगाने वाले ओपन-सोर्स डिटेक्टर बनाते हैं.
मैलवेयर से बचाव
Google, अपने मुख्य प्रॉडक्ट (जैसे कि Gmail, Google Drive, Google Chrome, YouTube, Google Ads, और Google Search) के लिए, मैलवेयर से सुरक्षा बनाए रखता है. इसके लिए, मैलवेयर का पता लगाने की कई तकनीकों का इस्तेमाल किया जाता है. मैलवेयर वाली फ़ाइलों का पहले से पता लगाने के लिए, हम वेब क्रॉलिंग, फ़ाइल डिटोनेशन, कस्टम स्टैटिक डिटेक्शन, डाइनैमिक डिटेक्शन, और मशीन लर्निंग डिटेक्शन का इस्तेमाल करते हैं. हम कई एंटीवायरस इंजन का भी इस्तेमाल करते हैं.
अपने कर्मचारियों की सुरक्षा के लिए, हम Chrome Enterprise Premium में पहले से मौजूद बेहतर सुरक्षा सुविधाओं और Google Chrome में बेहतर सुरक्षित ब्राउज़िंग की सुविधा का इस्तेमाल करते हैं. इन सुविधाओं की मदद से, फ़िशिंग और मैलवेयर वाली साइटों का पहले से पता लगाया जा सकता है. ऐसा तब होता है, जब हमारे कर्मचारी वेब ब्राउज़ करते हैं. हम Google Workspace में उपलब्ध सबसे सख्त सुरक्षा सेटिंग भी चालू करते हैं. जैसे, Gmail सिक्योरिटी सैंडबॉक्स. इससे संदिग्ध अटैचमेंट को पहले से स्कैन किया जा सकता है. इन सुविधाओं से मिले लॉग, हमारे सुरक्षा से जुड़ी निगरानी के सिस्टम में फ़ीड किए जाते हैं. इनके बारे में यहां बताया गया है.
सुरक्षा से जुड़ी निगरानी का सिस्टम
Google का सुरक्षा से जुड़ी निगरानी का सिस्टम, इन चीज़ों से इकट्ठा की गई जानकारी पर फ़ोकस करता है: इंटरनल नेटवर्क ट्रैफ़िक, सिस्टम पर कर्मचारी की कार्रवाइयां, और सुरक्षा से जुड़ी कमज़ोरियों के बारे में बाहरी जानकारी. Google का एक मुख्य सिद्धांत यह है कि सुरक्षा से जुड़े सभी टेलीमेट्री डेटा को एक जगह पर इकट्ठा और सेव किया जाए, ताकि सुरक्षा का एक साथ विश्लेषण किया जा सके.
Google के ग्लोबल नेटवर्क में कई जगहों पर, इंटरनल ट्रैफ़िक की जांच की जाती है. इससे संदिग्ध गतिविधियों का पता चलता है. जैसे, ऐसा ट्रैफ़िक मौजूद है जो बॉटनेट कनेक्शन का संकेत दे सकता है. Google, ट्रैफ़िक को कैप्चर और पार्स करने के लिए, ओपन सोर्स और कमर्शियल टूल का इस्तेमाल करता है. इससे Google को यह विश्लेषण करने में मदद मिलती है. Google की टेक्नोलॉजी पर आधारित एक मालिकाना कोरिलेशन सिस्टम भी इस विश्लेषण में मदद करता है. Google, सिस्टम लॉग की जांच करके नेटवर्क का विश्लेषण करता है. इससे उसे असामान्य गतिविधियों का पता चलता है. जैसे, ग्राहक से जुड़े डेटा को ऐक्सेस करने की कोशिशें.
Google का थ्रेट एनालिसिस ग्रुप, खतरा पैदा करने वाले लोगों और उनकी रणनीतियों और तकनीकों पर नज़र रखता है. Google के सुरक्षा इंजीनियर, सुरक्षा से जुड़ी रिपोर्ट की समीक्षा करते हैं. साथ ही, वे सार्वजनिक ईमेल पाने वालों की सूचियों, ब्लॉग पोस्ट, और विकी पर नज़र रखते हैं. ऑटोमेटेड नेटवर्क विश्लेषण और सिस्टम लॉग के ऑटोमेटेड विश्लेषण से, यह पता लगाने में मदद मिलती है कि कोई अनजान खतरा कब मौजूद हो सकता है. अगर ऑटोमेटेड प्रोसेस को कोई समस्या मिलती है, तो इसकी सूचना Google के सुरक्षा कर्मचारियों को दी जाती है.
मैलवेयर गतिविधि की पहचान करने की सुविधा
Google, डेटा प्रोसेसिंग की बेहतर पाइपलाइन का इस्तेमाल करता है. इससे, अलग-अलग डिवाइसों पर होस्ट-आधारित सिग्नल, इंफ़्रास्ट्रक्चर में अलग-अलग मॉनिटरिंग पॉइंट से नेटवर्क-आधारित सिग्नल, और इंफ़्रास्ट्रक्चर सेवाओं से सिग्नल को इंटिग्रेट किया जाता है. इन पाइपलाइन के आधार पर बनाए गए नियमों और मशीन इंटेलिजेंस की मदद से, ऑपरेशनल सिक्योरिटी इंजीनियर को संभावित घटनाओं की चेतावनियां मिलती हैं. Google की जांच और घटना-प्रतिक्रिया टीमें, साल के 365 दिन, 24 घंटे इन संभावित घटनाओं की जांच करती हैं और उनका जवाब देती हैं. Google, बाहरी पेनेट्रेशन टेस्टिंग के साथ-साथ Red Team की एक्सरसाइज़ भी करता है. इससे, Google के पता लगाने और जवाब देने के तरीकों की परफ़ॉर्मेंस को मेज़र करने और उसे बेहतर बनाने में मदद मिलती है.
समस्या का मैनेजमेंट
Google के पास सुरक्षा से जुड़े इवेंट के लिए, इंसिडेंट मैनेजमेंट की एक सख्त प्रोसेस है. इससे सिस्टम या डेटा की निजता, अखंडता या उपलब्धता पर असर पड़ सकता है. Google का सुरक्षा से जुड़े मामलों को मैनेज करने का प्रोग्राम, मामलों को हैंडल करने के बारे में NIST के दिशा-निर्देशों (NIST SP 800–61) के आधार पर बनाया गया है. Google, फ़ॉरेंसिक जांच और सबूतों को मैनेज करने के लिए, मुख्य कर्मचारियों को ट्रेनिंग देता है. इससे उन्हें किसी इवेंट की तैयारी करने में मदद मिलती है. इसमें तीसरे पक्ष और मालिकाना हक वाले टूल का इस्तेमाल करना भी शामिल है.
Google, मुख्य क्षेत्रों के लिए इंसिडेंट रिस्पॉन्स प्लान की जांच करता है. इन टेस्ट में, कई तरह के सिनारियो को ध्यान में रखा जाता है. इनमें अंदरूनी खतरों और सॉफ़्टवेयर की कमज़ोरियों से जुड़े खतरे शामिल हैं. सुरक्षा से जुड़ी घटनाओं को तुरंत हल करने के लिए, Google की सुरक्षा टीम सभी कर्मचारियों के लिए 24 घंटे उपलब्ध रहती है.
डेटा से जुड़ी गड़बड़ी का पता चलने पर, हमारी प्रतिक्रिया देने की प्रोसेस के बारे में ज़्यादा जानने के लिए, Google Maps Platform पर गड़बड़ी को मैनेज करना लेख पढ़ें.
सॉफ़्टवेयर डेवलपमेंट के तरीके
Google, सोर्स कंट्रोल की सुरक्षा सुविधाओं और दो पक्षों की समीक्षाओं का इस्तेमाल करता है, ताकि पहले से ही कमज़ोरियों को कम किया जा सके. Google ऐसी लाइब्रेरी भी उपलब्ध कराता है जो डेवलपर को सुरक्षा से जुड़ी कुछ खास तरह की गड़बड़ियां करने से रोकती हैं. उदाहरण के लिए, Google के पास ऐसी लाइब्रेरी और फ़्रेमवर्क हैं जिन्हें एसडीके में XSS की कमियों को दूर करने के लिए डिज़ाइन किया गया है. Google के पास सुरक्षा से जुड़ी गड़बड़ियों का पता लगाने के लिए, अपने-आप काम करने वाले टूल भी हैं. जैसे, फ़ज़र, स्टैटिक ऐनलिसिस टूल, और वेब सिक्योरिटी स्कैनर.
सोर्स कोड की सुरक्षा
Google का सोर्स कोड, ऐसी रिपॉज़िटरी में सेव किया जाता है जिनमें सोर्स की सुरक्षा और उसे मैनेज करने की सुविधा पहले से मौजूद होती है. इससे सेवा के मौजूदा और पिछले, दोनों वर्शन का ऑडिट किया जा सकता है. इन्फ़्रास्ट्रक्चर के लिए ज़रूरी है कि किसी सेवा के बाइनरी, समीक्षा, चेक इन, और टेस्ट किए जाने के बाद, किसी खास सोर्स कोड से बनाए जाएं. Borg के लिए बाइनरी ऑथराइज़ेशन (बीएबी), इंटरनल एनफ़ोर्समेंट की जांच है. यह जांच, किसी सेवा को डिप्लॉय करते समय की जाती है. बीएबी ये काम करता है:
- यह कुकी यह पक्का करती है कि Google पर डिप्लॉय किए गए प्रोडक्शन सॉफ़्टवेयर और कॉन्फ़िगरेशन की समीक्षा की गई हो और उन्हें अनुमति दी गई हो. खास तौर पर, तब जब वह कोड उपयोगकर्ता के डेटा को ऐक्सेस कर सकता हो
- यह पक्का करता है कि कोड और कॉन्फ़िगरेशन डिप्लॉयमेंट, कुछ ज़रूरी मानकों को पूरा करते हों
- इससे, इनसाइडर या विरोधी के लिए सोर्स कोड में नुकसान पहुंचाने वाले बदलाव करना मुश्किल हो जाता है. साथ ही, यह सेवा से लेकर उसके सोर्स तक का फ़ॉरेंसिक ट्रेल भी उपलब्ध कराता है
इनसाइडर रिस्क (संगठन के किसी उपयोगकर्ता की ओर से डेटा लीक किए जाने का जोखिम) को कम करना
Google, उन कर्मचारियों की गतिविधियों को सीमित करता है जिन्हें इंफ़्रास्ट्रक्चर का एडमिन ऐक्सेस दिया गया है. साथ ही, उनकी गतिविधियों पर नज़र रखता है. Google लगातार इस बात पर काम करता है कि कुछ खास टास्क के लिए, खास ऐक्सेस की ज़रूरत न पड़े. इसके लिए, वह ऑटोमेशन का इस्तेमाल करता है. इससे उन टास्क को सुरक्षित और कंट्रोल किए गए तरीके से पूरा किया जा सकता है. उदाहरण के लिए, Google को कुछ कार्रवाइयों के लिए दो पक्षों से अनुमति लेनी होती है. साथ ही, Google ऐसे एपीआई का इस्तेमाल करता है जो संवेदनशील जानकारी को ज़ाहिर किए बिना डीबग करने की अनुमति देते हैं.
Google के कर्मचारी को असली उपयोगकर्ता की जानकारी का ऐक्सेस कब मिला, इसकी जानकारी को लो-लेवल इंफ़्रास्ट्रक्चर हुक के ज़रिए लॉग किया जाता है. Google की सुरक्षा टीम, ऐक्सेस पैटर्न की निगरानी करती है और असामान्य इवेंट की जांच करती है.
मॉक ड्रिल - DiRT
Google Maps Platform, हर साल कंपनी के सभी विभागों के लिए, कई दिनों तक चलने वाले मॉक ड्रिल (डीआईआरटी) इवेंट आयोजित करता है. इससे यह पक्का किया जाता है कि किसी आपदा के दौरान, Google Maps Platform की सेवाएं और बिज़नेस ऑपरेशंस जारी रहें. DiRT को इसलिए बनाया गया था, ताकि जान-बूझकर गड़बड़ियां करके अहम सिस्टम में मौजूद कमज़ोरियों का पता लगाया जा सके. साथ ही, उन कमज़ोरियों को ठीक किया जा सके, ताकि वे अनियंत्रित तरीके से गड़बड़ियां न कर पाएं. डीआईआरटी, लाइव सिस्टम को बंद करके Google की तकनीकी मज़बूती की जांच करता है. साथ ही, यह Google की परिचालन क्षमता की जांच करता है. इसके लिए, वह अहम कर्मचारियों, क्षेत्र के विशेषज्ञों, और लीडर को हिस्सा लेने से रोकता है. आम तौर पर उपलब्ध सभी सेवाओं के लिए, DiRT की टेस्टिंग और उनकी उपलब्धता और भरोसेमंद होने की पुष्टि लगातार चालू रहनी चाहिए.
डीआईआरटी की तैयारी के लिए, Google नियमों के एक सेट का इस्तेमाल करता है. इसमें प्राथमिकता, कम्यूनिकेशन प्रोटोकॉल, असर की उम्मीदें, और टेस्ट डिज़ाइन की ज़रूरी शर्तें शामिल हैं. इनमें पहले से समीक्षा किए गए और मंज़ूरी पा चुके रोलबैक प्लान भी शामिल हैं. डीआईआरटी की एक्सरसाइज़ और स्थितियों से, न सिर्फ़ सेवा में तकनीकी गड़बड़ियां होती हैं, बल्कि प्रोसेस में डिज़ाइन की गई गड़बड़ियां, मुख्य कर्मचारियों की उपलब्धता, सहायता करने वाले सिस्टम, कम्यूनिकेशन, और फ़िज़िकल ऐक्सेस भी शामिल हो सकते हैं. डीआईआरटी यह पुष्टि करता है कि जो प्रोसेस लागू की गई हैं वे असल में काम करती हैं. इससे यह भी पक्का होता है कि टीमों को पहले से ट्रेनिंग दी गई हो और उनके पास ऐसा अनुभव हो जिसका इस्तेमाल वे असल में होने वाली रुकावटों, गड़बड़ियों, और मानव निर्मित या प्राकृतिक आपदाओं के दौरान कर सकें.
सुरक्षा से जुड़े मुख्य कंट्रोल
इस सेक्शन में, सुरक्षा से जुड़े उन मुख्य कंट्रोल के बारे में बताया गया है जिन्हें Google Maps Platform, अपने प्लैटफ़ॉर्म को सुरक्षित रखने के लिए लागू करता है.
एन्क्रिप्शन
एन्क्रिप्शन, डेटा को सुरक्षित रखने के लिए सुरक्षा की एक लेयर जोड़ता है. एन्क्रिप्शन यह पक्का करता है कि अगर किसी हमलावर को डेटा का ऐक्सेस मिल जाता है, तो वह एन्क्रिप्शन कुंजियों के ऐक्सेस के बिना डेटा को पढ़ नहीं सकता. अगर किसी हमलावर को डेटा का ऐक्सेस मिल भी जाता है, तो भी वह उसे समझ या डिक्रिप्ट नहीं कर पाएगा. उदाहरण के लिए, डेटा सेंटर के बीच वायर कनेक्शन को ऐक्सेस करके या स्टोरेज डिवाइस को चुराकर.
एन्क्रिप्ट करने का तरीका, Google को डेटा की निजता को सुरक्षित रखने में मदद करता है. इससे सिस्टम को डेटा में बदलाव करने की अनुमति मिलती है. उदाहरण के लिए, बैकअप के लिए. साथ ही, इंजीनियर को Google के इन्फ़्रास्ट्रक्चर को बेहतर बनाने में मदद मिलती है. हालांकि, इसके लिए उन सिस्टम या कर्मचारियों को कॉन्टेंट का ऐक्सेस नहीं दिया जाता.
इस्तेमाल नहीं हो रहे डेटा को एन्क्रिप्ट (सुरक्षित) करना
इस सेक्शन में "एक जगह पर सेव करके रखे गए डेटा" को एन्क्रिप्ट करने का मतलब है कि डिस्क (इसमें सॉलिड-स्टेट ड्राइव भी शामिल हैं) या बैकअप मीडिया पर सेव किए गए डेटा को सुरक्षित रखने के लिए इस्तेमाल किया गया एन्क्रिप्शन. डेटा को स्टोरेज लेवल पर एन्क्रिप्ट (सुरक्षित) किया जाता है. आम तौर पर, इसके लिए AES256 (ऐडवांस एन्क्रिप्शन स्टैंडर्ड) का इस्तेमाल किया जाता है. Google के डेटा सेंटर में, प्रोडक्शन स्टोरेज स्टैक में डेटा को अक्सर कई लेवल पर एन्क्रिप्ट (सुरक्षित) किया जाता है. इसमें हार्डवेयर लेवल पर एन्क्रिप्शन भी शामिल है. इसके लिए, Google के ग्राहकों को कोई कार्रवाई करने की ज़रूरत नहीं होती.
एन्क्रिप्शन की कई लेयर का इस्तेमाल करने से, डेटा की सुरक्षा बेहतर होती है. साथ ही, Google को ऐप्लिकेशन की ज़रूरी शर्तों के आधार पर, सबसे सही तरीका चुनने की अनुमति मिलती है. Google, सामान्य क्रिप्टोग्राफ़िक लाइब्रेरी का इस्तेमाल करता है. इनमें Google का FIPS 140-2 से पुष्टि किया गया मॉड्यूल शामिल होता है. इससे सभी प्रॉडक्ट में, एन्क्रिप्ट करने का तरीका एक जैसा रहता है. सामान्य लाइब्रेरी का लगातार इस्तेमाल करने का मतलब है कि क्रिप्टोग्राफ़र की सिर्फ़ एक छोटी टीम को इस कोड को लागू करने और बनाए रखने की ज़रूरत है. इस कोड को बारीकी से कंट्रोल और समीक्षा किया जाता है.
ट्रांज़िट स्थिति वाले डेटा की सुरक्षा करना
इंटरनेट पर डेटा ट्रांसफ़र होने के दौरान, उसे बिना अनुमति के ऐक्सेस किया जा सकता है. Google Maps Platform, ग्राहक के डिवाइसों और नेटवर्क के साथ-साथ Google के Google Front End (GFE) सर्वर के बीच ट्रांसफ़र किए जा रहे डेटा को एन्क्रिप्ट करने की सुविधा देता है. Google, ग्राहकों/डेवलपर को सुझाव देता है कि वे ऐप्लिकेशन बनाते समय, Google के सबसे मज़बूत साइफ़र सुइट (TLS 1.3) का इस्तेमाल करें. कुछ ग्राहकों के इस्तेमाल के मामलों में, कंपैटिबिलिटी की वजह से पुराने सिफ़र सुइट की ज़रूरत होती है. इसलिए, Google Maps Platform इन कमज़ोर मानकों के साथ काम करता है. हालांकि, जब भी हो सके, इनका इस्तेमाल न करने का सुझाव दिया जाता है. Google Cloud, आपको ट्रांसपोर्ट लेयर पर डेटा को एन्क्रिप्ट (सुरक्षित) करने के अन्य विकल्प भी देता है. इनमें Google Maps Platform के प्रॉडक्ट के लिए, IPsec का इस्तेमाल करके वर्चुअल प्राइवेट नेटवर्क सेट अप करने की सुविधा देने वाला Cloud VPN शामिल है.
Google के डेटा सेंटर के बीच ट्रांसफ़र किए जा रहे डेटा को सुरक्षित रखना
ऐप्लिकेशन लेयर ट्रांसपोर्ट सिक्योरिटी (एएलटीएस) यह पक्का करती है कि Google के ट्रैफ़िक की अखंडता सुरक्षित रहे और ज़रूरत के मुताबिक उसे एन्क्रिप्ट (सुरक्षित) किया जाए. क्लाइंट और सर्वर के बीच हैंडशेक प्रोटोकॉल पूरा होने के बाद, क्लाइंट और सर्वर, नेटवर्क ट्रैफ़िक को एन्क्रिप्ट (सुरक्षित) करने और उसकी पुष्टि करने के लिए, ज़रूरी शेयर किए गए क्रिप्टोग्राफ़िक सीक्रेट पर बातचीत करते हैं. इसके बाद, एएलटीएस, शेयर किए गए सीक्रेट का इस्तेमाल करके, आरपीसी (रिमोट प्रोसीज़र कॉल) ट्रैफ़िक को सुरक्षित करता है. Google, इंटिग्रिटी की गारंटी देने वाले कई प्रोटोकॉल का इस्तेमाल करता है. जैसे, 128-बिट कुंजियों के साथ AES-GMAC (ऐडवांस एन्क्रिप्शन स्टैंडर्ड). जब भी ट्रैफ़िक, Google के कंट्रोल वाली या Google की ओर से कंट्रोल की जाने वाली किसी फ़िज़िकल बाउंड्री से बाहर जाता है, तो एन्क्रिप्शन और इंटिग्रिटी की गारंटी देने के लिए, सभी प्रोटोकॉल अपने-आप अपग्रेड हो जाते हैं. उदाहरण के लिए, डेटा सेंटर के बीच वाइड एरिया नेटवर्क (डब्ल्यूएएन) पर ट्रांज़िट के दौरान.
Google Maps Platform की सेवा की उपलब्धता
ऐसा हो सकता है कि Google Maps Platform की कुछ सेवाएं, सभी देशों/इलाकों में उपलब्ध न हों. सेवा में रुकावटें कुछ समय के लिए हो सकती हैं. जैसे, नेटवर्क में खराबी आने जैसी अप्रत्याशित घटना की वजह से. हालांकि, सेवा से जुड़ी अन्य पाबंदियां स्थायी होती हैं. ऐसा, सरकार की ओर से लगाई गई पाबंदियों की वजह से होता है. Google की पूरी जानकारी वाली पारदर्शिता रिपोर्ट और स्टेटस डैशबोर्ड से, Google Maps Platform की सेवाओं के ट्रैफ़िक में हाल ही में हुई और मौजूदा रुकावटों का पता चलता है. Google यह डेटा इसलिए उपलब्ध कराता है, ताकि आप Google के अपटाइम की जानकारी का विश्लेषण कर सकें और उसे समझ सकें.
क्लाइंट-साइड सुरक्षा
सुरक्षा की ज़िम्मेदारी, Cloud Service Provider और Google Maps Platform के प्रॉडक्ट इस्तेमाल करने वाले ग्राहक/पार्टनर, दोनों की होती है. इस सेक्शन में, ग्राहक/पार्टनर की उन ज़िम्मेदारियों के बारे में बताया गया है जिन पर Google Maps Platform का समाधान तैयार करते समय ध्यान दिया जाना चाहिए.
JavaScript API
सुरक्षित साइट्स
Maps JavaScript API, सुझावों का एक सेट पब्लिश करता है. इससे ग्राहक अपनी साइट के कॉन्टेंट की सुरक्षा के लिए नीति (सीएसपी) को बेहतर बना सकता है. इससे क्रॉस-साइट स्क्रिप्टिंग, क्लिकजैकिंग, और डेटा इंजेक्शन अटैक जैसी कमियों से बचा जा सकता है. JavaScript API, दो तरह के सीएसपी के साथ काम करता है: नॉनस का इस्तेमाल करने वाला स्ट्रिक्ट सीएसपी और अनुमति वाली सूची का इस्तेमाल करने वाला सीएसपी.
सुरक्षित JavaScript
JavaScript को सुरक्षा से जुड़े एंटी-पैटर्न के लिए नियमित तौर पर स्कैन किया जाता है. साथ ही, समस्याओं को तुरंत ठीक किया जाता है. JavaScript API को हर हफ़्ते या ज़रूरत पड़ने पर रिलीज़ किया जाता है.
मोबाइल ऐप्लिकेशन की सुरक्षा (एमएएस)
मोबाइल ऐप्लिकेशन सिक्योरिटी (एमएएस) एक ओपन, तेज़ी से काम करने वाला, और क्राउड-सोर्स किया गया प्रोजेक्ट है. इसमें दुनिया भर के दर्जनों लेखकों और समीक्षकों का योगदान शामिल है. OWASP Mobile Application Security (MAS) का फ़्लैगशिप प्रोजेक्ट, मोबाइल ऐप्लिकेशन के लिए सुरक्षा मानक (OWASP MASVS) और जांच से जुड़ी पूरी गाइड (OWASP MASTG) उपलब्ध कराता है. इसमें मोबाइल ऐप्लिकेशन की सुरक्षा जांच के दौरान इस्तेमाल की जाने वाली प्रोसेस, तकनीक, और टूल के साथ-साथ टेस्ट केस का पूरा सेट शामिल होता है. इससे टेस्टर को एक जैसे और पूरे नतीजे देने में मदद मिलती है.
- OWASP Mobile Application Security Verification Standard (MASVS), iOS और Android, दोनों के लिए पूरी और एक जैसी सुरक्षा जांच के लिए एक बेसलाइन उपलब्ध कराता है.
- OWASP Mobile Application Security Testing Guide (MASTG) एक मैन्युअल है. इसमें मोबाइल ऐप्लिकेशन की सुरक्षा जांच के दौरान इस्तेमाल की जाने वाली प्रोसेस, तकनीकों, और टूल के बारे में बताया गया है. साथ ही, इसमें टेस्ट केस का एक सेट भी शामिल है. इसकी मदद से, MASVS में बताई गई ज़रूरी शर्तों की पुष्टि की जाती है.
- OWASP Mobile Application Security Checklist में, हर MASVS कंट्रोल के लिए MASTG टेस्ट केस के लिंक शामिल होते हैं.
- सुरक्षा का आकलन / पेनटेस्ट: पक्का करें कि आपने कम से कम स्टैंडर्ड अटैक सर्फ़ेस को कवर किया हो और एक्सप्लोर करना शुरू कर दिया हो.
- स्टैंडर्ड के मुताबिक होना: इसमें MASVS और MASTG के वर्शन और कमिट आईडी शामिल होते हैं.
- मोबाइल सुरक्षा से जुड़ी अपनी क्षमताओं को जानें और उनका अभ्यास करें.
- बग बाउंटी: मोबाइल ऐप्लिकेशन पर होने वाले हमलों की जगह के बारे में चरण-दर-चरण जानकारी दें.
अपने iOS और Android ऐप्लिकेशन की सुरक्षा, टेस्टिंग, और पुष्टि करने की सुविधाओं को बेहतर बनाने के लिए, OWASP MAS का इस्तेमाल करें.
Android
Android ऐप्लिकेशन डेवलप करते समय, Android कम्यूनिटी ऐप्लिकेशन के सबसे सही तरीकों के बारे में भी जानें. सुरक्षा से जुड़े दिशा-निर्देशों में, सुरक्षित कम्यूनिकेशन लागू करने, सही अनुमतियां तय करने, डेटा को सुरक्षित तरीके से सेव करने, सेवा की डिपेंडेंसी वगैरह के बारे में सबसे सही तरीके बताए गए हैं.
iOS
iOS ऐप्लिकेशन डेवलप करते समय, Apple की सुरक्षित कोडिंग गाइड की खास जानकारी पढ़ें. इसमें iOS प्लैटफ़ॉर्म के लिए सबसे सही तरीके बताए गए हैं.
डेटा इकट्ठा करना, उसका इस्तेमाल करना, और उसे बनाए रखना
Google Maps Platform, डेटा इकट्ठा करने, डेटा इस्तेमाल करने, और डेटा बनाए रखने के बारे में पारदर्शिता बनाए रखने के लिए प्रतिबद्ध है. Google Maps Platform पर डेटा इकट्ठा करने, इस्तेमाल करने, और उसे सेव रखने की प्रक्रिया, Google Maps Platform की सेवा की शर्तों के मुताबिक होती है. इसमें Google की निजता नीति भी शामिल है.
डेटा कलेक्शन
Google Maps Platform के प्रॉडक्ट के इस्तेमाल से डेटा इकट्ठा किया जाता है. ग्राहक के तौर पर, आपके पास यह कंट्रोल होता है कि आपको एपीआई और एसडीके के ज़रिए Google Maps Platform को कौनसी जानकारी भेजनी है. Google Maps Platform के सभी अनुरोधों को लॉग किया जाता है. इनमें प्रॉडक्ट के रिस्पॉन्स स्टेटस कोड भी शामिल होते हैं.
Google Maps Platform का लॉग किया गया डेटा
Google Maps Platform, प्रॉडक्ट सुइट में मौजूद सभी प्रॉडक्ट का डेटा लॉग करता है. लॉग में कई एंट्री होती हैं. इनमें आम तौर पर ये शामिल होती हैं:
- खाते का आइडेंटिफ़ायर, जो एपीआई पासकोड, क्लाइंट आईडी या Cloud प्रोजेक्ट नंबर हो सकता है. यह जानकारी, कार्रवाइयों, सहायता, और बिलिंग के लिए ज़रूरी है.
- अनुरोध करने वाले सर्वर, सेवा या डिवाइस का आईपी पता. एपीआई के लिए ध्यान दें कि Google Maps Platform को भेजा गया आईपी पता, इस बात पर निर्भर करेगा कि आपके ऐप्लिकेशन/समाधान में एपीआई इनवोकेशन को कैसे लागू किया गया है. एसडीके के लिए, अनुरोध करने वाले डिवाइस का आईपी पता लॉग किया जाता है.
- अनुरोध यूआरएल, जिसमें एपीआई और एपीआई को पास किए जा रहे पैरामीटर शामिल होते हैं. उदाहरण के लिए, Geocoding API के लिए दो पैरामीटर (पता और एपीआई पासकोड) ज़रूरी होते हैं. जियोकोडिंग में कई वैकल्पिक पैरामीटर भी होते हैं. अनुरोध के यूआरएल में, सेवा को पास किए गए सभी पैरामीटर शामिल होंगे.
- अनुरोध करने की तारीख और समय.
- वेब ऐप्लिकेशन में, अनुरोध के हेडर लॉग किए जाते हैं. इनमें आम तौर पर, वेब ब्राउज़र और ऑपरेटिंग सिस्टम के टाइप जैसे डेटा शामिल होते हैं.
- एसडीके टूल का इस्तेमाल करने वाले मोबाइल ऐप्लिकेशन (Android और iOS) के वर्शन, लाइब्रेरी,और ऐप्लिकेशन के नाम को लॉग किया जाता है.
Google Maps Platform के लॉग ऐक्सेस करना
लॉग का ऐक्सेस काफ़ी सीमित होता है. यह ऐक्सेस सिर्फ़ टीम के उन सदस्यों को दिया जाता है जिन्हें कारोबार के लिए इसकी ज़रूरत होती है. लॉग फ़ाइलों के लिए किए गए हर ऐक्सेस अनुरोध को ऑडिट के मकसद से रिकॉर्ड किया जाता है. इसकी पुष्टि Google के आईएसओ 27001 और एसओसी 2 के तीसरे पक्ष के ऑडिट से की जाती है.
डेटा का इस्तेमाल
Google Maps Platform से इकट्ठा किए गए डेटा का इस्तेमाल इन कामों के लिए किया जाता है:
- Google के प्रॉडक्ट और सेवाओं को बेहतर बनाना
- ग्राहकों को तकनीकी सहायता देना
- ऑपरेशनल मॉनिटरिंग और सूचनाएं
- प्लैटफ़ॉर्म की सुरक्षा बनाए रखना
- प्लैटफ़ॉर्म की कपैसिटी प्लानिंग
कृपया ध्यान दें कि Google, आपकी निजी जानकारी को तीसरे पक्षों को नहीं बेचता. इस बारे में Google की निजता नीति में बताया गया है.
डेटा का रखरखाव और पहचान छिपाना
Google Maps Platform के लॉग में इकट्ठा किए गए उपयोगकर्ता के डेटा को, कारोबार की ज़रूरतों के हिसाब से अलग-अलग समय तक सेव रखा जा सकता है. हालांकि, यह डेटा के रखरखाव और स्टोरेज की नीतियों के मुताबिक होना चाहिए. उपयोगकर्ता का डेटा सिर्फ़ तब तक सेव करके रखा जाता है, जब तक कारोबार के लिए उसकी ज़रूरत होती है. जब डेटा को इकट्ठा करने के मकसद पूरे हो जाते हैं, तो उसे मिटा दिया जाता है. डेटा मिटाने के मान्य तरीके तय किए गए हैं. इनमें, कचरा इकट्ठा करने की प्रोसेस के ज़रिए सभी लेयर मिटाना शामिल है. डेटा मिटाने की प्रक्रियाओं की निगरानी की जाती है और उनकी पुष्टि की जाती है, ताकि यह पक्का किया जा सके कि इनका पालन किया जा रहा है.
लॉग से मिले, पहचान छिपाकर रखे गए और एग्रीगेट किए गए इस्तेमाल के आंकड़ों को ज़्यादा समय तक सेव करके रखा जा सकता है. डेटा की पहचान छिपाने की प्रोसेस की समीक्षा, निजता टीम करती है. इससे यह पक्का किया जाता है कि यह प्रोसेस, तकनीकी मानकों के मुताबिक है. साथ ही, निजता, प्रॉडक्ट, और कानूनी ज़रूरतों को पूरा करने के लिए सही है.
नियमों और कानूनों का पालन करने में मदद
Google Maps Platform की सुरक्षा, अनुपालन, और क्वालिटी कंट्रोल की नियमित रूप से स्वतंत्र तौर पर पुष्टि की जाती है. साथ ही, अनुपालन दिखाने के लिए सर्टिफ़िकेट, पुष्टि, और ऑडिट रिपोर्ट मिलती हैं. यहां कुछ ऐसे मुख्य अंतरराष्ट्रीय मानक दिए गए हैं जिनके आधार पर हमारा ऑडिट किया जाता है:
- ISO / IEC 27001 (Information Security Management)
- आईएसओ / आईईसी 27017 (क्लाउड सुरक्षा)
- आईएसओ / आईईसी 9001 (क्वालिटी मैनेजमेंट)
इसके अलावा, हमारे ग्राहकों के लिए एसओसी 2 और एसओसी 3 रिपोर्ट उपलब्ध हैं. हम सेक्टर और देश के हिसाब से बनाए गए फ़्रेमवर्क में भी हिस्सा लेते हैं. जैसे, NIST 800-53 और TISAX (जर्मनी).
हम जिन नियमों, कानूनों, और स्टैंडर्ड का पालन करने में आपकी मदद करते हैं उनके बारे में ज़्यादा जानने के लिए, सुरक्षा और अनुपालन संसाधन केंद्र पर जाएं.
खास जानकारी
Google के सभी इंफ़्रास्ट्रक्चर, प्रॉडक्ट, और ऑपरेशन के लिए सुरक्षा सबसे अहम है. Google के पास बड़े पैमाने पर काम करने की क्षमता है. साथ ही, सुरक्षा से जुड़ी रिसर्च करने वाली कम्यूनिटी के साथ मिलकर काम करने की वजह से, हम सुरक्षा से जुड़ी कमियों को तुरंत ठीक कर पाते हैं. कई बार, हम इन कमियों को पूरी तरह से ठीक कर पाते हैं. Google, अपनी सेवाओं (जैसे कि Search, YouTube, और Gmail) को उसी इन्फ़्रास्ट्रक्चर पर चलाता है जिसे वह अपने ग्राहकों के लिए उपलब्ध कराता है. इससे ग्राहकों को Google के सुरक्षा कंट्रोल और तरीकों का सीधा फ़ायदा मिलता है.
Google का मानना है कि वह सुरक्षा का ऐसा लेवल दे सकता है जो कुछ ही सार्वजनिक क्लाउड सेवा देने वाली कंपनियां या निजी उद्यम की आईटी टीमें दे सकती हैं. डेटा की सुरक्षा, Google के कारोबार का अहम हिस्सा है. इसलिए, हम सुरक्षा, संसाधनों, और विशेषज्ञता में बड़े पैमाने पर निवेश कर सकते हैं. ऐसा कोई और नहीं कर सकता. Google के निवेश से, आपको अपने कारोबार और इनोवेशन पर ध्यान देने का मौका मिलता है. हम अपने प्लैटफ़ॉर्म को बेहतर बनाने के लिए काम करते रहेंगे, ताकि आपको Google की सेवाओं का सुरक्षित और पारदर्शी तरीके से फ़ायदा मिल सके.
आगे क्या करना है
सुरक्षा से जुड़े हमारे कल्चर और फ़िलॉसफ़ी के बारे में ज़्यादा जानने के लिए, Building Secure and Reliable Systems (O'Reilly book) पढ़ें.
सुझाए गए सबसे सही तरीकों के बारे में ज़्यादा जानने के लिए, Google Maps Platform की सुरक्षा से जुड़ी गाइडलाइन पढ़ें.
अनुपालन सर्टिफ़िकेट के तहत, प्रॉडक्ट कवरेज के बारे में ज़्यादा जानने के लिए, अनुपालन कार्यक्रम के दायरे में आने वाली Google Maps Platform की सेवाएं देखें.
हम समस्याओं को कैसे मैनेज करते हैं, इस बारे में ज़्यादा जानने के लिए Google Maps Platform की समस्या मैनेज करने की प्रोसेस पढ़ें.