

Bu içerik en son Mart 2026'da güncellendi ve yazıldığı anda geçerli olan durumu açıklar. Google olarak müşterilerimiz için sağladığımız korumayı sürekli olarak geliştirdiğimizden, güvenlik politikalarımız ve sistemlerimiz zaman içinde değişebilir.
Giriş
Google Haritalar Platformu, müşterilerin ve iş ortaklarının Google'ın coğrafi teknoloji hizmetlerini kullanarak web ve mobil uygulamalar geliştirmesi için API'ler ve SDK'lar sağlar. Google Haritalar Platformu, farklı sektörlerdeki müşteriler için 50'den fazla API ve SDK sunar. Sektörde bir müşteri olarak, çözümlerinizi oluştururken genellikle güvenlik, veri kullanımı ve yasal şartları karşılamanız gerekir. Üçüncü taraf teknolojinizin de aynı koşulları karşıladığından emin olmanız gerekir.
Bu belgede, Google Haritalar Platformu'nun sunduğu kişiler, süreç ve teknoloji kontrolleriyle ilgili üst düzey bir özetin yanı sıra platformu kullanmanın avantajları açıklanmaktadır. Öncelikle, Google Haritalar Platformu'nun temelini oluşturan iki ana teknoloji sütununu anlamak önemlidir:
- Google tarafından sağlanan teknolojiler, veri merkezleri ve altyapı. Google Maps Platform, tamamen Google tarafından sağlanan veri merkezleri ve altyapı üzerinde çalışır. Bu temelden hareketle, Google Haritalar Platformu'nun bu belgede açıklanan güvenlik, operasyonel ve teknik kontrolleri doğru şekilde uyguladığını doğrulamak için Google'dan devraldığı güvenlik kontrollerine dahili ve üçüncü taraf denetimleri uygular.
- Google Haritalar Platformu teknolojisi. Google Haritalar Platformu, devralınan kontrollerin yanı sıra Google'ın ürün paketleri için ek güvenlik, gizlilik, veri ve operasyonel kontroller sağlar.
Bu belgede, Google Haritalar Platformu'nun güvenlik süreçleri ve kontrolleri aşağıdaki gibi gruplandırılmış şekilde özetlenmektedir:
- Google'ın kuruluşunun tüm seviyelerinde güvenlik ve gizliliğe odaklanma
- Teknik altyapı ve donanım güvenliği
- Operasyonel güvenlik
- Temel güvenlik kontrolleri
- Hem web hem de mobil cihazlarda istemci tarafı güvenliği
- Google Haritalar Platformu'ndaki mevcut sertifikalar ve denetimler
- Dünya genelinde desteklenen yasal çerçeveler
Potansiyel müşteriler daha fazla bilgi için Google satış temsilcileriyle iletişime geçebilir.
Google'ın güvenlik ve gizlilik odaklı kültürü
Güvenlik; Google genelinde kurumsal yapıyı, kültürü, eğitim önceliklerini ve işe alım süreçlerini yönlendirir. Google veri merkezlerinin tasarımını ve sağladıkları teknolojiyi şekillendirir. Güvenlik, Google'ın günlük operasyonlarının temelini oluşturur. Bu operasyonlar arasında afet planlaması ve tehdit yönetimi de yer alır. Google, verileri işleme, hesap denetimleri, uygunluk denetimleri ve sektör sertifikaları konusunda güvenliğe öncelik verir. Google, hizmetlerini, güvenliğin genellikle bağlantısız bir süreç olduğu birden fazla tedarikçiye ve birden fazla platforma dayanan birçok şirket içi alternatife kıyasla daha iyi güvenlik sağlayacak şekilde tasarlar. İşletmeniz için Google Haritalar Platformu ürünlerinden yararlandığınızda Google'ın entegre güvenlik programları ve kontrollerinden faydalanırsınız. Google Haritalar Platformu, dünya genelinde bir milyardan fazla kullanıcıya hizmet veren operasyonlarında güvenliğe öncelik verir.
Google ve Google Haritalar Platformu, şirket ve kuruluş genelinde birlikte birden fazla güvenlik katmanı sağlar:
- Google'ın özel güvenlik ekibi
- Google Haritalar Platformu ürün güvenliği ekibi
- Küresel güvenlik araştırması topluluğuyla aktif olarak ilgilenme
- Google Haritalar Platformu gizlilik ekibi
- Google çalışanlarının güvenlik ve gizlilik eğitimi
- Şirket içi denetim ve uyum uzmanları
Google'daki özel güvenlik ekipleri
Google, şirket genelinde ve ürün alanlarında özel güvenlik ekipleri bulundurur.
Google genelindeki güvenlik ekipleri, Google Haritalar Platformu da dahil olmak üzere Google'daki birçok ürün alanını destekler. Güvenlik ekibinde bilgi güvenliği, uygulama güvenliği, kriptografi ve ağ güvenliği alanında dünyanın önde gelen uzmanları yer alır. Bu kişilerin faaliyetleri şunları içerir:
- Güvenlik süreçlerini geliştirir, inceler ve uygular. Bu kapsamda, Google ağlarının güvenlik planlarını inceler ve Google genelindeki ürün ve mühendislik ekiplerine projeye özel danışmanlık hizmeti sunar. Örneğin, kriptografi uzmanları, teklifin bir parçası olarak kriptografi uygulayan ürün lansmanlarını inceler.
- Güvenlik tehditlerini etkin bir şekilde yönetir. Ekip, hem ticari hem de özel araçlar kullanarak Google ağlarındaki devam eden tehditleri ve şüpheli etkinlikleri izler.
- Güvenlik değerlendirmeleri yapmak için dışarıdan uzmanların katılımını gerektirebilecek rutin denetimler ve değerlendirmeler yapar.
- Daha geniş bir topluluğa güvenlik makaleleri yayınlar. Google, belirli güvenlik ekiplerini ve başarılarını öne çıkaran bir güvenlik blogu ve YouTube serisi yayınlar.
Google Haritalar Platformu güvenlik ekibi, Google genelindeki güvenlik ekibiyle işbirliği yaparak güvenlik uygulamasını denetlemek için ürün geliştirme ve SRE ile daha yakın çalışır. Bu ekip özellikle aşağıdakileri yönetir:
- Google Haritalar Platformu'nun Afetlere Karşı Dayanıklılık Testi (DiRT), Google Haritalar Platformu ürünlerinin iş sürekliliğini ve yük devretmesini test eder ve Google'ın yüksek kullanılabilirlik sağlayan altyapısında çalışır.
- Üçüncü taraf sızma testi. Google Haritalar Platformu ürünleri, Google'ın güvenlik duruşunu iyileştirmek ve size bağımsız güvenlik güvencesi sağlamak için en az yılda bir kez sızma testine tabi tutulur.
Güvenlik araştırmaları topluluğu ile işbirliği
Google, güvenlik araştırması topluluğuyla uzun süredir yakın bir ilişki içindedir ve Google Haritalar Platformu ile diğer Google ürünlerindeki olası güvenlik açıklarını belirleme konusunda bu topluluğun yardımına büyük değer verir. Güvenlik ekiplerimiz, internetteki topluluğa fayda sağlamak için araştırma ve tanıtım faaliyetlerine katılır. Örneğin, sıfır gün güvenlik açıklarını araştırmaya odaklanan bir güvenlik araştırmacıları ekibi olan Project Zero'yu yürütüyoruz. Bu araştırmanın bazı örnekleri arasında Spectre güvenlik açığı, Meltdown güvenlik açığı, POODLE SSL 3.0 güvenlik açığı ve şifreleme paketi zayıflıkları yer alır.
Google'ın güvenlik mühendisleri ve araştırmacıları, akademik güvenlik topluluğuna ve gizlilik araştırması topluluğuna aktif olarak katılır ve bu topluluklarda yayın yapar. Güvenlikle ilgili yayınları Google'ın Google Research sitesinde bulabilirsiniz. Google'ın güvenlik ekipleri, uygulamaları ve deneyimleriyle ilgili ayrıntılı bir açıklamayı Building Secure and Reliable Systems (Güvenli ve Güvenilir Sistemler Oluşturma) kitabında yayınladı.
Güvenlik Açıklarını Bildirenler İçin Ödül Programımız, onaylanan her güvenlik açığı için on binlerce dolar ödül sunar. Program, araştırmacıları müşteri verilerini riske atabilecek tasarım ve uygulama sorunlarını bildirmeye teşvik eder. Google, 2024'te araştırmacılara 12 milyon ABD dolarının üzerinde ödül verdi. Güvenlik Açıklarını Bildirenler İçin Ödül Programı'nın 2010'da başlamasından bu yana verilen ödül tutarı ise 65 milyon ABD dolarını aştı. Güvenlik Açığı Programı, açık kaynak kodun güvenliğini artırmak için araştırmacılara çeşitli girişimler de sunar. Google'ın verdiği ödüller de dahil olmak üzere bu program hakkında daha fazla bilgi için Bug Hunters Key Stats başlıklı makaleyi inceleyin.
Dünya standartlarındaki kriptograflarımız, sektör lideri kriptografi projelerinde yer alır. Örneğin, yapay zeka sistemlerinin güvenliğini sağlamak için Güvenli Yapay Zeka Çerçevesi'ni (SAIF) tasarladık. Ayrıca, TLS bağlantılarını kuantum bilgisayar saldırılarına karşı korumak için Combined Elliptic-Curve and Post-Quantum (CECPQ2) algoritmasını geliştirdik. Kriptografi uzmanlarımız,kriptografik API'lerin açık kaynak kitaplığı olan Tink'i geliştirdi. Ayrıca, şirket içi ürün ve hizmetlerimizde Tink'i kullanıyoruz.
Güvenlik sorunlarını nasıl bildirebileceğiniz hakkında daha fazla bilgi için Google, güvenlik açıklarını nasıl ele alır? başlıklı makaleyi inceleyin.
Google Haritalar Platformu'nun özel gizlilik ekibi
Özel gizlilik ekibi, ürün geliştirme ve güvenlik kuruluşlarından ayrı olarak çalışır. Gizliliğin tüm yönlerini (kritik süreçler, dahili araçlar, altyapı ve ürün geliştirme) iyileştirmek için dahili gizlilik girişimlerini destekler. Gizlilik ekibi aşağıdaki işlemleri gerçekleştirir:
- Gizliliği etkileyen her GMP ürün lansmanının, tasarım dokümanı değerlendirmesi ve lansman incelemesi aracılığıyla güçlü gizlilik standartları ve tasarımdan başlayan gizlilik içerdiğinden emin olunur.
- Google gizlilik politikası ve altyapısı, gizlilik tasarımı, gizliliği artırıcı teknolojiler ve kontroller, gizlilik riski değerlendirmesi ve azaltma konularında tavsiyelerde bulunmak için geliştirmenin herhangi bir aşamasında GMP ürün ekiplerine danışır.
- Ürün lansmanından sonra gizlilik ekibi, uygun veri toplama ve kullanımını doğrulayan süreçleri denetler.
- Gizlilikle ilgili en iyi uygulamalar hakkında araştırmalar yapar, uluslararası gizlilik standartları çalışma gruplarına katkıda bulunur ve akademik gizlilik zirveleri ile konferanslarına katılır. .
Google çalışanlarının güvenlik ve gizlilik eğitimi
Tüm Google çalışanları, oryantasyon sürecinin bir parçası olarak güvenlik ve gizlilik eğitimi alır. Ayrıca Google'daki kariyerleri boyunca sürekli olarak güvenlik ve gizlilik eğitimi almaya devam ederler. Yeni çalışanlar, oryantasyon sırasında Google'ın müşteri bilgilerini güvende tutma taahhüdünü vurgulayan Davranış Kurallarımızı kabul eder.
Çalışanların, iş rollerine bağlı olarak güvenliğin belirli yönleriyle ilgili ek eğitimler alması gerekebilir. Örneğin, bilgi güvenliği ekibi yeni mühendislere güvenli kodlama uygulamaları, ürün tasarımı ve otomatik güvenlik açığı testi araçları hakkında talimatlar verir. Mühendisler düzenli güvenlik brifinglerine katılır ve yeni tehditler, saldırı kalıpları, azaltma teknikleri ve daha fazlasını içeren güvenlik bültenleri alır.
Güvenlik ve gizlilik sürekli değişen bir alandır ve çalışanların katılımının farkındalığı artırmanın önemli bir yolu olduğunun farkındayız. Güvenlik ve veri gizliliği konusunda farkındalığı artırmak ve yeniliği teşvik etmek için tüm çalışanların katılabileceği düzenli şirket içi konferanslar düzenliyoruz. Yazılım geliştirme, veri işleme ve politika uygulama süreçlerinde güvenlik ve gizlilik konusunda farkındalık oluşturmak için dünya genelindeki ofislerimizde etkinlikler düzenliyoruz.
Şirket içi denetim ve uyum uzmanları
Google Haritalar Platformu'nda, Google ürünlerinin dünya genelindeki güvenlik yasaları ve yönetmeliklerine uygunluğunu inceleyen özel bir iç denetim ekibi bulunur. Yeni denetim standartları oluşturuldukça ve mevcut standartlar güncellendikçe, iç denetim ekibi bu standartları karşılamaya yardımcı olmak için hangi kontrollerin, süreçlerin ve sistemlerin gerekli olduğunu belirler. Bu ekip, üçüncü taraflarca gerçekleştirilen bağımsız denetimleri ve değerlendirmeleri destekler. Daha fazla bilgi için bu belgenin ilerleyen kısımlarındaki Güvenlik Sertifikaları ve Denetimleri bölümüne bakın.
Temelinde güvenlik gözetilerek tasarlanmış platform
Google, sunucularını, tescilli işletim sistemlerini ve coğrafi olarak dağıtılmış veri merkezlerini derinlemesine savunma ilkesini kullanarak tasarlar. Google Haritalar Platformu, güvenli bir şekilde çalışacak şekilde tasarlanmış ve oluşturulmuş bir teknik altyapı üzerinde çalışır. Geleneksel şirket içi veya barındırılan çözümlere kıyasla daha güvenli ve yönetimi daha kolay bir BT altyapısı oluşturduk.
Son teknoloji ürünü veri merkezleri
Google'ın güvenlik ve veri korumaya odaklanması, Google'ın temel tasarım ölçütleri arasındadır. Google veri merkezlerindeki fiziksel güvenlik, katmanlı bir güvenlik modelidir. Fiziksel güvenlik; özel olarak tasarlanmış elektronik erişim kartları, alarmlar, araç erişim bariyerleri, çevre çitleri, metal dedektörleri ve biyometri gibi önlemleri içerir. Ayrıca Google, izinsiz giriş yapanları tespit edip takip etmek için lazer ışınıyla izinsiz giriş tespiti ve yüksek çözünürlüklü iç ve dış mekan kameralarıyla 7/24 izleme gibi güvenlik önlemleri kullanır. Bir olay meydana gelmesi durumunda erişim günlükleri, etkinlik kayıtları ve kamera görüntüleri kullanılabilir. Titiz geçmiş kontrollerinden ve eğitimlerden geçmiş deneyimli güvenlik görevlileri, Google'ın veri merkezlerinde düzenli olarak devriye gezer. Veri merkezi katına yaklaştıkça güvenlik önlemleri de artar. Veri merkezi katına erişim yalnızca güvenlik rozetleri ve biyometri kullanılarak çok faktörlü erişim denetimi uygulayan bir güvenlik koridorundan mümkündür. Yalnızca belirli rollere sahip, onaylı çalışanlar bu merkezlere girebilir. Google çalışanlarının yüzde birinden azı Google'ın veri merkezlerinden birine ayak basar.
Google, hizmetlerinin hızını ve güvenilirliğini en üst düzeye çıkarmak için dünya genelinde veri merkezleri işletir. Altyapısı genellikle trafiği, kaynağına en yakın veri merkezinden sunacak şekilde ayarlanır. Bu nedenle, Google Haritalar Platformu verilerinin tam konumu, bu trafiğin nereden kaynaklandığına bağlı olarak değişebilir ve bu veriler AEA ile Birleşik Krallık'ta bulunan sunucular tarafından işlenebilir veya üçüncü ülkelere aktarılabilir. Google Haritalar Platformu ürünlerinin uygulandığı Google müşterilerinin teklifleri genellikle dünya genelinde kullanılabilir ve çoğu zaman küresel bir kitleyi cezbeder. Bu ürünleri destekleyen teknik altyapı, gecikmeyi azaltmak ve sistemlerin yedekliliğini sağlamak için dünya genelinde dağıtılır. Google Haritalar Platformu, referans için aşağıda listelenen Google Global Veri Merkezi Ağı'nın bir alt kümesini kullanır:
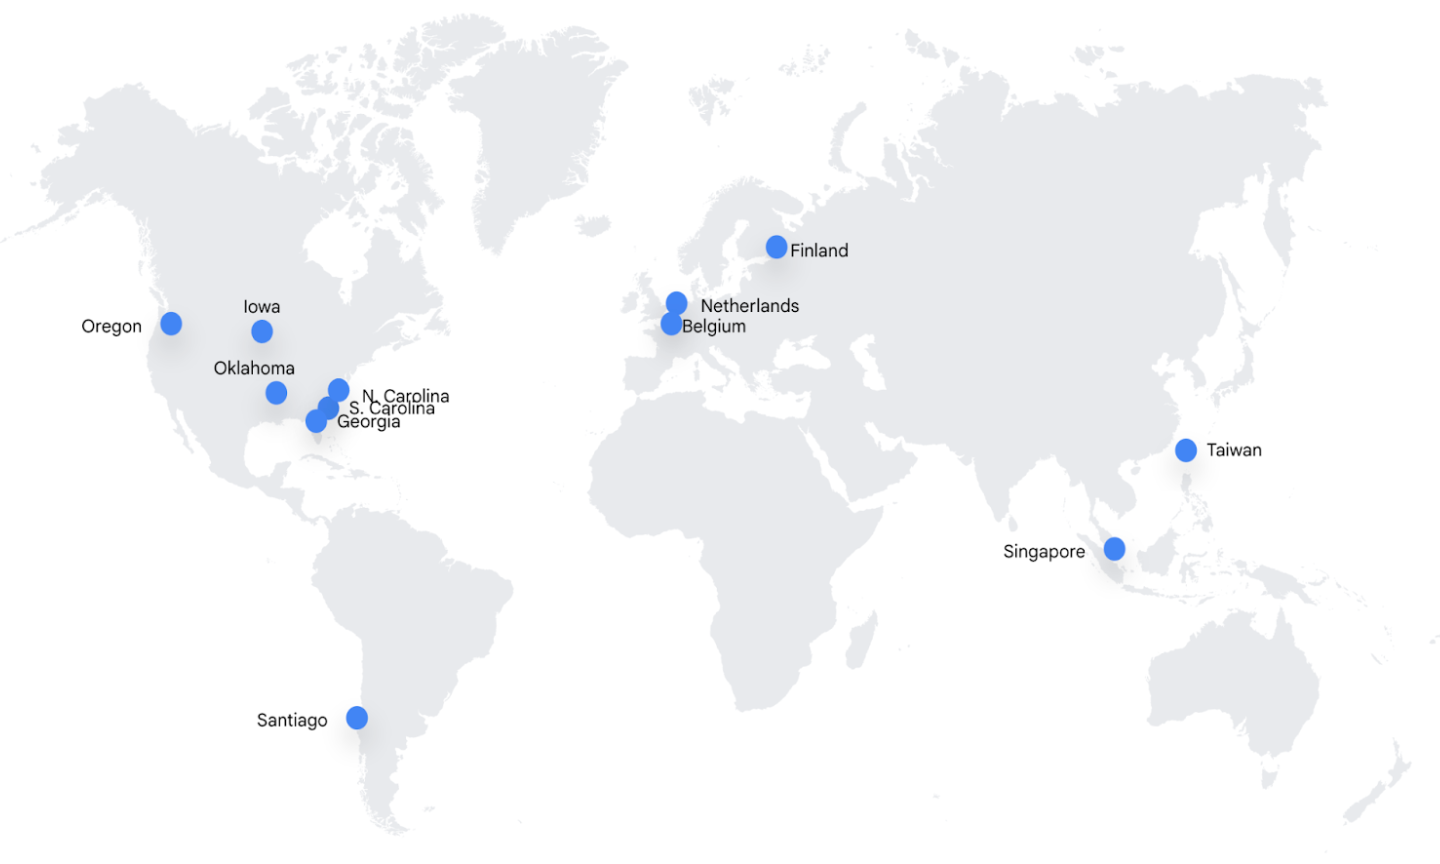
Kuzey ve Güney Amerika
Avrupa
Asya
Google veri merkezlerine güç sağlama
Google veri merkezlerinde 7/24 kesintisiz hizmet sunmak için yedekli güç sistemleri ve çevre kontrolleri bulunur. Her kritik bileşenin birincil ve alternatif güç kaynağı vardır ve her ikisi de eşit güce sahiptir. Yedek jeneratörler, her bir veri merkezini tam kapasiteyle çalıştıracak kadar acil durum elektrik gücü sağlayabilir. Soğutma sistemleri, sunucular ve diğer donanımlar için sabit bir çalışma sıcaklığı sağlayarak hizmet kesintisi riskini azaltırken çevresel etkiyi en aza indirir. Yangın algılama ve söndürme ekipmanları, donanım hasarını önlemeye yardımcı olur. Isı dedektörleri, yangın dedektörleri ve duman dedektörleri, güvenlik operasyonları konsollarında ve uzaktan izleme masalarında sesli ve görünür alarmları tetikler.
Google, Google veri merkezlerinde yüksek çevre, iş yeri güvenliği ve enerji yönetimi standartları için harici sertifika alan ilk büyük internet hizmetleri şirketidir. Örneğin, Google'ın enerji yönetimi uygulamalarına olan bağlılığını göstermek için Avrupa'daki veri merkezleri için gönüllü ISO 50001 sertifikaları alınmıştır.
Özel sunucu donanımı ve yazılımı
Google veri merkezlerinde, bazıları Google tarafından tasarlanan amaca özel sunucular ve ağ ekipmanları bulunur. Google'ın sunucuları performans, soğutma ve güç verimliliğini en üst düzeye çıkaracak şekilde özelleştirilmiş olsa da fiziksel saldırılara karşı koruma sağlayacak şekilde de tasarlanmıştır. Piyasada bulunan çoğu donanımın aksine Google'ın sunucuları, güvenlik açığı oluşturabilecek ekran kartları, yonga setleri veya çevre birimi bağlayıcıları gibi gereksiz bileşenler içermez. Google, bileşen tedarikçilerini inceler ve bileşenleri dikkatle seçer. Bileşenlerin sağladığı güvenlik özelliklerini denetlemek ve doğrulamak için tedarikçilerle birlikte çalışır. Google, Titan gibi özel çipler tasarlar. Bu çipler, cihazların başlatmak için kullandığı kod da dahil olmak üzere donanım düzeyinde meşru Google cihazlarını güvenli bir şekilde tanımlayıp doğrulamamıza yardımcı olur.
Sunucu kaynakları dinamik olarak ayrılır. Bu sayede büyüme konusunda esneklik kazanırız ve kaynakları ekleyerek veya yeniden tahsis ederek müşteri taleplerine hızlı ve verimli bir şekilde uyum sağlayabiliriz. Bu homojen ortam, sistemleri ikili düzeyde değişiklikler için sürekli olarak izleyen tescilli yazılımlarla korunur. Google'ın otomatik, kendi kendini onaran mekanizmaları, dengeyi bozan olayları izleyip düzeltmemize, olaylarla ilgili bildirimler almamıza ve ağdaki olası güvenlik ihlallerini yavaşlatmamıza olanak tanımak için tasarlanmıştır.
Güvenli hizmet dağıtımı
Google hizmetleri, Google geliştiricilerinin Google'ın altyapısında yazdığı ve çalıştırdığı uygulama ikilileridir. İş yükünün gerekli ölçeğini karşılamak için aynı hizmetin ikili dosyalarını çalıştıran binlerce makine olabilir. Borg adlı bir küme düzenleme hizmeti, doğrudan altyapı üzerinde çalışan hizmetleri kontrol eder.
Altyapı, üzerinde çalışan hizmetler arasında herhangi bir güven ilişkisi olduğunu varsaymaz. Bu güven modeli, sıfır güven temelli güvenlik modeli olarak adlandırılır. Sıfır güven güvenlik modeli, ağın içinde veya dışında olmalarından bağımsız olarak hiçbir cihazın veya kullanıcının varsayılan olarak güvenilir kabul edilmediği anlamına gelir.
Altyapı çok kiracılı olacak şekilde tasarlandığından Google müşterilerinin verileri (tüketiciler, işletmeler ve hatta Google'ın kendi verileri) paylaşılan altyapıya dağıtılır. Bu altyapı, on binlerce homojen makineden oluşur. Altyapı, müşteri verilerini tek bir makineye veya makine grubuna ayırmaz.
Donanım takibi ve imhası
Google, veri merkezlerindeki tüm ekipmanların konumunu ve durumunu barkodlar ve öğe etiketleri kullanarak titizlikle takip eder. Google, hiçbir ekipmanın veri merkezi katından yetkisiz olarak çıkarılmadığından emin olmak için metal dedektörleri ve video gözetimi kullanır. Bir bileşen, kullanım ömrünün herhangi bir noktasında performans testini geçemezse envanterden çıkarılır ve kullanımdan kaldırılır.
Sabit diskler, katı hal sürücüler ve kalıcı olmayan çift sıralı bellek modülleri (DIMM) dahil olmak üzere Google depolama cihazları, aktif olmayan verileri korumak için tam disk şifreleme (FDE) ve sürücü kilitleme gibi teknolojilerden yararlanır. Bir depolama cihazı kullanımdan kaldırıldığında, yetkili kişiler sürücüye sıfır yazarak diskin silindiğini doğrular. Ayrıca, sürücüde veri bulunmadığından emin olmak için çok adımlı bir doğrulama süreci de uygularlar. Herhangi bir nedenle silinemeyen sürücüler fiziksel olarak imha edilir. Fiziksel imha, sürücüyü küçük parçalara ayıran bir parçalayıcı kullanılarak yapılır. Bu parçalar daha sonra güvenli bir tesiste geri dönüştürülür. Her veri merkezi, katı bir imha politikasına uyar ve tüm farklılıklar derhal ele alınır.
Google'ın küresel ağının güvenlik avantajları
Diğer coğrafi bulut ve şirket içi çözümlerde veriler, herkese açık internet üzerinden cihazlar arasında atlama olarak bilinen yollarda hareket eder. Atlama sayısı, müşterinin İSS'si ile veri merkezi arasındaki optimum rotaya bağlıdır. Her ek atlama, verilerin saldırıya uğraması veya engellenmesi için yeni bir fırsat sunar. Google'ın küresel ağı, dünyadaki çoğu İSS'ye bağlı olduğundan Google'ın ağı, herkese açık internetteki atlamaları sınırlandırır ve bu nedenle kötü niyetli kişilerin bu verilere erişimini sınırlandırmaya yardımcı olur.
Google'ın ağı, ağın harici saldırılara karşı korunmasına yardımcı olmak için birden fazla savunma katmanı (derinlemesine savunma) kullanır. Yalnızca Google'ın güvenlik şartlarını karşılayan yetkili hizmetlerin ve protokollerin bu ağda gezinmesine izin verilir. Diğer tüm istekler otomatik olarak bırakılır. Google, ağ ayrımını uygulamak için güvenlik duvarları ve erişim denetim listeleri kullanır. Tüm trafik, kötü amaçlı istekleri ve dağıtılmış hizmet reddi (DDoS) saldırılarını tespit edip durdurmak için Google Front End (GFE) sunucuları üzerinden yönlendirilir. Günlükler, programlama hatalarının kötüye kullanımını ortaya çıkarmak için düzenli olarak incelenir. Ağdaki cihazlara erişim yalnızca yetkili çalışanlarla sınırlıdır.
Google'ın küresel altyapısı, bilgileri sansürlemek için kullanılan DDoS saldırılarına karşı savunmasız olan web sitelerine ücretsiz ve sınırsız koruma sağlayan Project Shield'ı çalıştırmamıza olanak tanır. Project Shield; haber, insan hakları ve seçim gözlem web sitelerinde kullanılabilir.
Düşük gecikme süreli ve yüksek kullanılabilirlik sunan çözümler
Google'ın IP veri ağı, kendi fiber optik kablolarından, herkese açık fiber optik kablolardan ve deniz altı kablolarından oluşur. Bu ağ, dünya genelinde yüksek düzeyde kullanılabilir ve düşük gecikmeli hizmetler sunmamıza olanak tanır.
Google, platformunun bileşenlerini yüksek yedeklilik standartlarına göre tasarlar. Bu yedeklilik, Google'ın sunucu tasarımı, Google depolama alanı, ağ ve İnternet bağlantısı ile yazılım hizmetlerinin kendisi için geçerlidir. Bu "her şeyin yedekliliği" istisna işlemeyi içerir ve tek bir sunucuya, veri merkezine veya ağ bağlantısına bağlı olmayan bir çözüm oluşturur.
Doğal afetler veya yerel hizmet kesintileri gibi durumlarda global ürünlerin bölgesel aksaklıklardan olabildiğince az etkilenmesi için Google veri merkezleri coğrafi olarak farklı konumlara dağıtılmıştır. Donanım, yazılım veya ağ arızası durumunda platform hizmetleri ve kontrol düzlemleri hemen otomatik olarak bir tesisten diğerine aktarılır. Böylece platform hizmetleri kesintisiz olarak devam eder.
Google'ın yüksek yedeklilik standardına sahip altyapısı, işletmenizi veri kaybına karşı korumanıza da yardımcı olur. Google'ın sistemleri, platformumuza hizmet vermemiz veya platformumuzu yükseltmemiz gerektiğinde kapalı kalma süresini ya da bakım dönemlerini en aza indirecek şekilde tasarlanmıştır.
Operasyonel güvenlik
Güvenlik, Google'ın operasyonlarının ayrılmaz bir parçasıdır ve sonradan düşünülmemiştir. Bu bölümde, Google'ın güvenlik açığı yönetimi programları, kötü amaçlı yazılımları önleme programı, güvenlik izleme ve olay yönetimi programları açıklanmaktadır.
Güvenlik açığı yönetimi
Google'ın dahili güvenlik açığı yönetimi süreci, tüm teknoloji yığınlarında güvenlik tehditlerini aktif olarak tarar. Bu süreçte ticari, açık kaynak ve amaca özel olarak geliştirilmiş şirket içi araçların bir kombinasyonu kullanılır ve aşağıdakiler yer alır:
- Kalite kontrol süreçleri
- Yazılım güvenliği incelemeleri
- Kapsamlı Red Team alıştırmaları da dahil olmak üzere yoğun otomatik ve manuel sızma çalışmaları
- Google Haritalar Platformu ürünleri için yinelenen harici sızma testi
- Yinelenen harici denetimler
Güvenlik açığı yönetimi kuruluşu ve iş ortakları, güvenlik açıklarını izlemek ve takip etmekten sorumludur. Güvenlik, yalnızca sorunlar tamamen çözüldükten sonra iyileşir. Bu nedenle otomasyon ardışık düzenleri, güvenlik açıklarını azaltmak ve yanlış veya kısmi dağıtımı işaretlemek için yama dağıtımının durumunu sürekli olarak yeniden değerlendirir.
Güvenlik açığı yönetimi kuruluşu, algılama özelliklerini geliştirmek için gürültüyü gerçek tehditleri gösteren sinyallerden ayıran yüksek kaliteli göstergelere odaklanır. Kuruluş, sektörle ve açık kaynak topluluğuyla etkileşimi de teşvik eder. Örneğin, Tsunami ağ güvenliği tarayıcısı için Patch Reward Program (Yama Ödül Programı) yürütüyorlar. Bu program, güvenlik açıkları için açık kaynak algılayıcılar oluşturan geliştiricileri ödüllendiriyor.
Kötü amaçlı yazılımları engelleme
Google, çeşitli kötü amaçlı yazılım algılama tekniklerini kullanan temel ürünlerimiz (ör. Gmail, Google Drive, Google Chrome, YouTube, Google Ads ve Google Arama) için kötü amaçlı yazılımlara karşı koruma sağlar. Kötü amaçlı yazılım dosyalarını proaktif olarak tespit etmek için web tarama, dosya patlatma, özel statik algılama, dinamik algılama ve makine öğrenimi algılama yöntemlerini kullanırız. Ayrıca birden fazla antivirüs motoru kullanırız.
Çalışanlarımızı korumak için Chrome Enterprise Premium'un yerleşik gelişmiş güvenlik özelliklerini ve Google Chrome'daki Gelişmiş Güvenli Tarama özelliğini kullanıyoruz. Bu özellikler, çalışanlarımız web'de gezinirken kimlik avı ve kötü amaçlı yazılım sitelerinin proaktif olarak tespit edilmesini sağlar. Ayrıca, şüpheli ekleri proaktif olarak taramak için Gmail Güvenlik Korumalı Alanı gibi Google Workspace'te bulunan en katı güvenlik ayarlarını da etkinleştiriyoruz. Bu özelliklerden gelen günlükler, aşağıdaki bölümde açıklandığı gibi güvenlik izleme sistemlerimize aktarılır.
Güvenlik izleme
Google'ın güvenlik izleme programı; dahili ağ trafiğinden, çalışanların sistemlerdeki işlemlerinden ve güvenlik açıklarıyla ilgili dış bilgilerden toplanan bilgilere odaklanır. Google'ın temel ilkelerinden biri, birleşik güvenlik analizi için tüm güvenlik telemetri verilerini tek bir konumda toplamaktır.
Google'ın global ağındaki birçok noktada, dahili trafik botnet bağlantılarına işaret edebilecek trafiğin varlığı gibi şüpheli davranışlar açısından incelenir. Google, bu analizi yapabilmek için trafiği yakalamak ve ayrıştırmak üzere açık kaynaklı ve ticari araçları birlikte kullanır. Google'ın teknolojisi üzerine kurulu tescilli bir korelasyon sistemi de bu analizi destekler. Google, sistem günlüklerini inceleyerek ağ analizini tamamlar. Bu sayede, müşteri verilerine erişme girişimleri gibi olağan dışı davranışlar tespit edilir.
Google'daki Tehdit Analiz Grubu, tehdit aktörlerini ve taktiklerinin, tekniklerinin gelişimini izler. Google güvenlik mühendisleri, gelen güvenlik raporlarını inceler ve herkese açık posta listelerini, blog yayınlarını ve wiki'leri izler. Otomatik ağ analizi ve sistem günlüklerinin otomatik analizi, bilinmeyen bir tehdidin ne zaman ortaya çıkabileceğini belirlemeye yardımcı olur. Otomatik süreçler bir sorun tespit ederse bu sorun Google'ın güvenlik ekibine iletilir.
İzinsiz giriş tespiti
Google, tek tek cihazlardaki ana makine tabanlı sinyalleri, altyapıdaki çeşitli izleme noktalarından gelen ağ tabanlı sinyalleri ve altyapı hizmetlerinden gelen sinyalleri entegre etmek için gelişmiş veri işleme kanalları kullanır. Bu ardışık düzenler üzerine inşa edilen kurallar ve makine zekası, operasyonel güvenlik mühendislerini olası olaylar konusunda uyarır. Google'ın soruşturma ve olay müdahale ekipleri, bu olası olayları 365 gün 24 saat boyunca önceliklendirir, soruşturur ve yanıtlar. Google, algılama ve yanıt mekanizmalarının etkinliğini ölçmek ve iyileştirmek için harici sızma testlerine ek olarak Kırmızı Takım alıştırmaları yapar.
Olay yönetimi
Google, sistemlerin veya verilerin gizliliğini, bütünlüğünü ya da kullanılabilirliğini etkileyebilecek güvenlik işlemleri için titiz bir olay yönetimi sürecine sahiptir. Google'ın güvenlik olay yönetimi programı, olayların ele alınmasıyla ilgili NIST yönergeleri (NIST SP 800–61) temel alınarak yapılandırılmıştır. Google, adli bilişim ve bir olaya hazırlık aşamasında kanıtların işlenmesi konusunda önemli personellere eğitim verir. Bu eğitimde, üçüncü taraf araçların ve tescilli araçların kullanımı da yer alır.
Google, önemli alanlardaki olay müdahale planlarını test eder. Bu testlerde, iç tehditler ve yazılım güvenlik açıkları da dahil olmak üzere çeşitli senaryolar dikkate alınır. Google güvenlik ekibi, güvenlik olaylarının hızlı bir şekilde çözülmesine yardımcı olmak için tüm çalışanlara 7 gün 24 saat hizmet vermektedir.
Veri olaylarına müdahale sürecimiz hakkında daha fazla bilgi için Google Haritalar Platformu Olay Yönetimi başlıklı makaleyi inceleyin.
Yazılım geliştirme uygulamaları
Google, güvenlik açıklarının ortaya çıkmasını proaktif olarak sınırlamak için kaynak kontrolü korumaları ve iki taraflı incelemeler kullanır. Google, geliştiricilerin belirli güvenlik hatalarını kullanmasını engelleyen kitaplıklar da sağlar. Örneğin, Google'ın SDK'lardaki XSS güvenlik açıklarını ortadan kaldırmak için tasarlanmış kitaplıkları ve çerçeveleri vardır. Google'da güvenlik hatalarını tespit etmek için otomatik araçlar da (ör. fuzzers, statik analiz araçları ve web güvenlik tarayıcıları) bulunur.
Kaynak kodu korumaları
Google'ın kaynak kodu, yerleşik kaynak bütünlüğü ve yönetimi olan depolarda saklanır. Bu sayede hizmetin hem mevcut hem de geçmiş sürümleri denetlenebilir. Altyapı, bir hizmetin ikili dosyalarının incelenip kontrol edildikten ve test edildikten sonra belirli kaynak kodundan oluşturulmasını gerektirir. Borg için İkili Yetkilendirme (BAB), bir hizmet dağıtıldığında gerçekleşen dahili bir zorunlu kılma kontrolüdür. BAB şu işlemleri yapar:
- Google'da dağıtılan üretim yazılımının ve yapılandırmanın, özellikle de bu kodun kullanıcı verilerine erişebildiği durumlarda incelenmesini ve yetkilendirilmesini sağlar.
- Kod ve yapılandırma dağıtımlarının belirli minimum standartları karşılamasını sağlar.
- İçeriden birinin veya saldırganın kaynak kodda kötü amaçlı değişiklikler yapma imkanını kısıtlar ve bir hizmetten kaynağına kadar adli bir iz sağlar.
Kuruluş İçindeki Kötü Niyetli Kişilerden Kaynaklanabilecek Tehditleri Azaltma
Google, altyapıya yönetici erişimi verilen çalışanların etkinliklerini sınırlar ve aktif olarak izler. Google, aynı görevleri güvenli ve kontrollü bir şekilde gerçekleştirebilen otomasyonu kullanarak belirli görevler için ayrıcalıklı erişim ihtiyacını ortadan kaldırmak üzere sürekli olarak çalışmaktadır. Örneğin, Google bazı işlemler için iki taraflı onay gerektirir ve hassas bilgileri açığa çıkarmadan hata ayıklamaya olanak tanıyan sınırlı API'ler kullanır.
Google çalışanlarının son kullanıcı bilgilerine erişimi, düşük düzeyli altyapı kancaları aracılığıyla kaydedilir. Google'ın güvenlik ekibi, erişim kalıplarını izler ve olağan dışı etkinlikleri araştırır.
Afet Kurtarma Tatbikatı - DiRT
Google Haritalar Platformu, bir afet durumunda Google Haritalar Platformu hizmetlerinin ve şirket içi ticari operasyonların kesintisiz şekilde devam etmesini sağlamak için her yıl şirket genelinde birkaç gün süren Afet Kurtarma Tatbikatı (DiRT) etkinlikleri düzenler. DiRT, kritik sistemlerdeki açıkları bulmak için kasıtlı olarak hatalara neden olacak şekilde geliştirilmiştir. Ayrıca, hatalar kontrolsüz bir şekilde gerçekleşmeden önce bu açıkları düzeltmek için de kullanılır. DiRT, canlı sistemleri bozarak Google'ın teknik sağlamlığını test eder ve kritik personelin, alan uzmanlarının ve liderlerin katılımını açıkça engelleyerek Google'ın operasyonel dayanıklılığını test eder. Genel olarak kullanıma sunulan tüm hizmetlerin, devam eden ve etkin bir DiRT testi ile dayanıklılık ve kullanılabilirlik açısından doğrulanması gerekir.
Google, DiRT tatbikatına hazırlanmak için önceliklendirme, iletişim protokolleri, etki beklentileri ve test tasarımı gereksinimleri ile ilgili tutarlı bir kurallar bütünü kullanır. Bu kurallar, önceden incelenmiş ve onaylanmış geri alma planlarını da içerir. DiRT tatbikatları ve senaryoları yalnızca hizmetin kendisinde teknik arızalara neden olmakla kalmaz, aynı zamanda süreçte, önemli personelin kullanılabilirliğinde, destek sistemlerinde, iletişimde ve fiziksel erişimde tasarlanmış arızaları da içerebilir. DiRT, uygulanan süreçlerin pratikte gerçekten işe yaradığını doğrular. Ayrıca, ekiplerin önceden eğitilmesini ve gerçek kesintiler, aksaklıklar ve doğal ya da insan kaynaklı afetler sırasında yararlanabilecekleri deneyime sahip olmalarını sağlar.
Temel güvenlik kontrolleri
Bu bölümde, Google Haritalar Platformu'nun platformunu korumak için uyguladığı temel güvenlik kontrolleri açıklanmaktadır.
Şifreleme
Şifreleme, verileri korumak için bir savunma katmanı ekler. Şifreleme, bir saldırganın verilere erişmesi durumunda şifreleme anahtarlarına da erişmeden verileri okuyamamasını sağlar. Bir saldırgan verilere erişse bile (örneğin, veri merkezleri arasındaki kablo bağlantısına erişerek veya bir depolama cihazını çalarak) bu verileri anlayamaz veya şifresini çözemez.
Şifreleme, Google'ın veri gizliliğini korumasına yardımcı olan önemli bir mekanizmadır. Bu sayede sistemler, verilere (ör. yedekleme için) müdahale edebilir ve mühendisler, bu sistemlere veya çalışanlara içerik erişimi sağlamadan Google'ın altyapısını destekleyebilir.
Aktif olmayan verilerin şifrelenmesi
Bu bölümdeki "aktif olmayan" verilerin şifrelenmesi, diskte (katı hal sürücüleri dahil) veya yedekleme ortamında depolanan verileri korumak için kullanılan şifreleme anlamına gelir. Veriler, genellikle AES256 (Gelişmiş Şifreleme Standardı) kullanılarak depolama alanı düzeyinde şifrelenir. Veriler, Google müşterilerinin herhangi bir işlem yapmasına gerek kalmadan, donanım düzeyinde dahil olmak üzere veri merkezlerindeki Google'ın üretim depolama yığınında genellikle birden fazla düzeyde şifrelenir.
Birden fazla şifreleme katmanı kullanmak, gereksiz veri koruması ekler ve Google'ın uygulama gereksinimlerine göre en uygun yaklaşımı seçmesine olanak tanır. Google, ürünler genelinde şifrelemeyi tutarlı bir şekilde uygulamak için Google'ın FIPS 140-2 onaylı modülünü içeren ortak kriptografik kitaplıklar kullanır. Ortak kitaplıkların tutarlı bir şekilde kullanılması, sıkı bir şekilde kontrol edilen ve incelenen bu kodun yalnızca küçük bir kriptografi ekibi tarafından uygulanıp korunması gerektiği anlamına gelir.
Geçiş halindeki verileri koruma
Veriler internet üzerinden aktarılırken yetkisiz erişime karşı savunmasız olabilir. Google Haritalar Platformu, müşteri cihazları ve ağları ile Google'ın Google Front End (GFE) sunucuları arasında aktarım sırasında güçlü şifrelemeyi destekler. Google, müşterilerin/geliştiricilerin en iyi uygulama olarak uygulama oluştururken Google'ın desteklenen en güçlü şifreleme paketini (TLS 1.3) kullanmasını önerir. Bazı müşterilerin, uyumluluk nedeniyle daha eski şifreleme paketleri gerektiren kullanım alanları vardır. Bu nedenle Google Haritalar Platformu bu zayıf standartları destekler ancak mümkün olduğunda kullanılmasını önermez. Google Cloud, Google Haritalar Platformu ürünleri için IPsec kullanarak sanal özel ağlar oluşturmaya yönelik Cloud VPN de dahil olmak üzere ek aktarım şifreleme seçenekleri de sunar.
Google veri merkezleri arasında geçiş halindeki verileri koruma
Uygulama Katmanı Taşıma Güvenliği (ALTS), Google trafiğinin bütünlüğünün korunmasını ve gerektiğinde şifrelenmesini sağlar. İstemci ile sunucu arasında el sıkışma protokolü tamamlandıktan ve istemci ile sunucu, ağ trafiğini şifrelemek ve kimliğini doğrulamak için gerekli paylaşılan kriptografik sırları müzakere ettikten sonra ALTS, müzakere edilen paylaşılan sırları kullanarak bütünlüğü zorunlu kılarak RPC (Uzak Prosedür Çağrısı) trafiğini güvenli hale getirir. Google, bütünlük garantisi için AES-GMAC (Gelişmiş Şifreleme Standardı) gibi 128 bit anahtarlarla birden fazla protokolü destekler. Trafik, Google tarafından veya Google adına kontrol edilen fiziksel bir sınırdan ayrıldığında (ör. veri merkezleri arasında WAN (Geniş Alan Ağı) üzerinden aktarım sırasında) şifreleme ve bütünlük garantileri sağlamak için tüm protokoller otomatik olarak yükseltilir.
Google Haritalar Platformu Hizmetinin Kullanılabilirliği
Bazı Google Haritalar Platformu hizmetleri tüm coğrafi bölgelerde kullanılamayabilir. Bazı hizmet kesintileri geçicidir (beklenmedik bir olay, örneğin ağ kesintisi nedeniyle) ancak diğer hizmet sınırlamaları, devlet tarafından uygulanan kısıtlamalar nedeniyle kalıcıdır. Google'ın kapsamlı Şeffaflık Raporu ve durum kontrol paneli, Google Haritalar Platformu hizmetlerine yönelik son ve devam eden trafik kesintilerini gösterir. Google, Google'ın çalışma süresi bilgilerini analiz edip anlamanıza yardımcı olmak için bu verileri sağlar.
İstemci tarafı güvenliği
Güvenlik, bulut servis sağlayıcısı ile Google Haritalar Platformu ürünlerini uygulayan müşteri/iş ortağı arasında paylaşılan bir sorumluluktur. Bu bölümde, Google Haritalar Platformu çözümü tasarlanırken dikkate alınması gereken müşteri/iş ortağı sorumlulukları ayrıntılı olarak açıklanmaktadır.
JavaScript API'leri
Güvenli Siteler
Maps JavaScript API, müşterilerin sitelerinin İçerik Güvenliği Politikası'nı (İGP) ince ayarlayarak siteler arası komut dosyası çalıştırma, tıklama tuzağı ve veri yerleştirme saldırıları gibi güvenlik açıklarını önlemesine olanak tanıyan bir öneri grubu yayınlar. JavaScript API, iki tür İGP'yi destekler: nonce'lar kullanan katı İGP ve izin verilenler listesi İGP.
Güvenli JavaScript
JavaScript, bilinen güvenlik karşıt desenleri için düzenli olarak taranır ve sorunlar hızlı bir şekilde giderilir. JavaScript API, haftalık olarak veya sorun çıkması durumunda isteğe bağlı olarak yayınlanır.
Mobil Uygulama Güvenliği (MAS)
Mobil Uygulama Güvenliği (MAS), dünyanın dört bir yanından onlarca yazar ve inceleme uzmanının katkılarıyla oluşturulan açık, esnek ve kitle kaynaklı bir çalışmadır. OWASP Mobile Application Security (MAS) amiral gemisi projesi, mobil uygulamalar için bir güvenlik standardı (OWASP MASVS) ve mobil uygulama güvenlik testi sırasında kullanılan süreçleri, teknikleri ve araçları kapsayan kapsamlı bir test kılavuzu (OWASP MASTG) sunar. Ayrıca, test uzmanlarının tutarlı ve eksiksiz sonuçlar vermesini sağlayan kapsamlı bir test durumu seti de içerir.
- OWASP Mobil Uygulama Güvenlik Doğrulama Standardı (MASVS), hem iOS hem de Android için eksiksiz ve tutarlı güvenlik testleri açısından bir temel sağlar.
- OWASP Mobil Uygulama Güvenlik Testleri Kılavuzu (MASTG), mobil uygulama güvenlik analizi sırasında kullanılan süreçleri, teknikleri ve araçları kapsayan kapsamlı bir kılavuzdur. Ayrıca MASVS'de listelenen şartları doğrulamak için kapsamlı bir test durumu seti içerir.
- OWASP Mobil Uygulama Güvenlik Yapılacaklar Listesi, her MASVS kontrolü için MASTG test durumlarına bağlantılar içerir.
- Güvenlik Değerlendirmeleri / Sızma Testleri: En azından standart saldırı yüzeyini kapsadığınızdan emin olun ve keşfetmeye başlayın.
- Standartlara Uygunluk: MASVS ve MASTG sürümleri ile kayıt kimliklerini içerir.
- Mobil güvenlik becerilerinizi öğrenin ve uygulayın.
- Hata Ödülleri: Mobil saldırı yüzeyini adım adım inceleyin.
iOS ve Android uygulamalarınızın güvenlik, test ve kimlik doğrulama özelliklerini geliştirmek için OWASP MAS'tan yararlanabilirsiniz.
Android
Android uygulamaları geliştirirken göz önünde bulundurmanız gereken bir diğer kaynak da Android topluluğunun uygulama geliştirme ile ilgili en iyi uygulamalarıdır. Güvenlik yönergeleri; güvenli iletişimleri zorunlu kılma, doğru izinleri tanımlama, güvenli veri depolama, hizmet bağımlılıkları ve daha fazlasıyla ilgili en iyi uygulama kılavuzunu içerir.
iOS
iOS uygulamaları geliştirirken Apple'ın Introduction to Secure Coding Guide (Güvenli Kodlamaya Giriş Kılavuzu) adlı dokümanını inceleyin. Bu dokümanda iOS platformuyla ilgili en iyi uygulamalar yer almaktadır.
Veri toplama, kullanma ve saklama
Google Haritalar Platformu, veri toplama, veri kullanımı ve veri saklama konusunda şeffaflığı taahhüt eder. Google Haritalar Platformu'nun veri toplama, kullanım ve saklama işlemleri, Google Gizlilik Politikası'nı da içeren Google Haritalar Platformu Hizmet Şartları'na tabidir.
Veri toplama
Veriler, Google Haritalar Platformu Ürünleri'nin kullanımıyla toplanır. Müşteri olarak, API'ler ve SDK'lar aracılığıyla Google Haritalar Platformu'na ilettiğiniz bilgileri kontrol edebilirsiniz. Üründen gelen yanıt durumu kodları da dahil olmak üzere tüm Google Haritalar Platformu istekleri kaydedilir.
Google Haritalar Platformu'nda kaydedilen veriler
Google Haritalar Platformu, ürün paketi genelinde verileri günlüğe kaydeder. Günlüklerde genellikle şu bilgileri içeren birden fazla giriş bulunur:
- API anahtarı, istemci kimliği veya Cloud proje numarası olabilen hesap tanımlayıcısı. Bu bilgiler; işlemler, destek ve faturalandırma için gereklidir.
- İstek gönderen sunucunun, hizmetin veya cihazın IP adresi. API'ler için Google Haritalar Platformu'na gönderilen IP adresinin, API çağrısının uygulamanızda/çözümünüzde nasıl uygulandığına bağlı olacağını unutmayın. SDK'lar için, çağıran cihazın IP adresi kaydedilir.
- API'ye iletilen API'yi ve parametreleri içeren istek URL'si. Örneğin, Geocoding API iki parametre (adres ve API anahtarı) gerektirir. Coğrafi kodlamada isteğe bağlı olarak kullanabileceğiniz çeşitli parametreler de vardır. İstek URL'si, hizmete iletilen tüm parametreleri içerir.
- İsteğin tarihi ve saati.
- Web uygulamalarında, genellikle web tarayıcısı ve işletim sistemi türü gibi verileri içeren istek başlıkları kaydedilir.
- SDK kullanan mobil uygulamalarda (Android ve iOS) sürüm, kitaplık ve uygulama adı kaydedilir.
Google Haritalar Platformu günlüklerine erişim
Günlüklere erişim son derece kısıtlıdır ve yalnızca meşru bir iş ihtiyacı olan belirli ekip üyelerine yetki verilir. Günlük dosyalarına yapılan her erişim isteği, denetim amacıyla belgelenir. Bu işlem, Google'ın ISO 27001 ve SOC 2 üçüncü taraf denetimleri aracılığıyla doğrulanır.
Veri kullanımı
Google Haritalar Platformu tarafından toplanan veriler aşağıdaki amaçlarla kullanılır:
- Google ürün ve hizmetlerini iyileştirme
- Müşterilere teknik destek sunma
- Operasyonel izleme ve uyarılar
- Platform güvenliğini sağlama
- Platform kapasite planlaması
Google'ın, Google Gizlilik Politikası'nda belirtildiği gibi kişisel bilgilerinizi üçüncü taraflara satmadığını lütfen unutmayın.
Veri saklama ve anonimleştirme
Google Haritalar Platformu günlüklerinde toplanan kullanıcı verileri, depolama ve saklama politikalarına tabi olarak işletme ihtiyaçlarına göre farklı süreler boyunca saklanabilir. Kullanıcı verileri yalnızca meşru bir işletme ihtiyacı olduğunda saklanır ve toplanma amaçları için artık gerekli olmadığında silinir. Kabul edilebilir silme yöntemleri kesin olarak tanımlanmıştır ve çöp toplama yoluyla tüm katmanları içerir. Silme süreçleri, uygunluğun sağlanması için izlenir ve doğrulanır.
Günlüklerden elde edilen anonimleştirilmiş, toplu kullanım istatistikleri daha uzun süre saklanabilir. Tüm veri anonimleştirme işlemleri, yeterli teknik standardı karşıladığından ve gizlilik, ürün ve yasal düzenlemelerle ilgili ihtiyaçları karşılamaya uygun olduğundan emin olmak için gizlilik ekibi tarafından incelenir.
Uygunluk koşulları için destek
Google Haritalar Platformu, güvenlik, uygunluk ve kalite kontrollerinin bağımsız olarak doğrulanması için düzenli olarak denetimlerden geçer ve uygunluğu göstermek için sertifikalar, onaylar ve denetim raporları alır. Denetlendiğimiz başlıca uluslararası standartlar şunlardır:
- ISO / IEC 27001 (Bilgi Güvenliği Yönetimi)
- ISO / IEC 27017 (Bulut Güvenliği)
- ISO / IEC 9001 (Kalite Yönetimi)
Ayrıca, SOC 2 ve SOC 3 raporlarımız müşterilerimizin kullanımına sunulmuştur. Ayrıca NIST 800-53 ve TISAX (Almanya) gibi sektöre ve ülkeye özel çerçevelere de katılıyoruz.
Uygunluk tekliflerimizin tam listesi için Güvenlik ve Uygunluk Güven Merkezi'ni ziyaret edin.
Özet
Güvenlik, Google'ın tüm altyapısı, ürünleri ve operasyonları için temel tasarım kriteridir. Google'ın operasyonlarının ölçeği ve güvenlik araştırması topluluğuyla işbirliği, güvenlik açıklarını hızlı bir şekilde ele almamızı ve genellikle tamamen önlememizi sağlar. Google, Arama, YouTube ve Gmail gibi kendi hizmetlerini, müşterilerine sunduğu altyapı üzerinde çalıştırır. Bu müşteriler, Google'ın güvenlik kontrollerinden ve uygulamalarından doğrudan yararlanır.
Google, çok az sayıda genel bulut sağlayıcısının veya özel kurumsal BT ekibinin sunabileceği düzeyde bir koruma sağlayabileceğine inanmaktadır. Verileri korumak Google'ın işinin temelini oluşturduğundan güvenlik, kaynaklar ve uzmanlık alanlarında diğerlerinin yapamayacağı ölçekte kapsamlı yatırımlar yapabiliriz. Google'ın yatırımı sayesinde işinize ve yeniliğe odaklanabilirsiniz. Google hizmetlerinden güvenli ve şeffaf bir şekilde yararlanabilmeniz için platformumuza yatırım yapmaya devam edeceğiz.
Sonraki Adımlar
Güvenlik kültürümüz ve felsefemiz hakkında daha fazla bilgi edinmek için Building Secure and Reliable Systems (O'Reilly kitabı) başlıklı makaleyi okuyun.
Önerilen en iyi uygulamalar hakkında daha fazla bilgi edinmek için Google Haritalar Platformu güvenlik kılavuzunu okuyun.
Uygunluk sertifikasına göre ürün kapsamı hakkında daha fazla bilgi edinmek için Uygunluk programına göre kapsam dahilindeki Google Haritalar Platformu Hizmetleri başlıklı makaleyi inceleyin.
Olayları yönetme yaklaşımımız hakkında daha fazla bilgi edinmek için Google Haritalar Platformu Olay Yönetimi başlıklı makaleyi okuyun.