

এই কন্টেন্টটি মার্চ ২০২৬-এ শেষবার আপডেট করা হয়েছে এবং এটি লেখার সময় যেমন ছিল, এখনও তেমনই আছে। ভবিষ্যতে Google-এর নিরাপত্তা সংক্রান্ত নীতি ও সিস্টেমে পরিবর্তন হতে পারে কারণ আমরা গ্রাহকদের সুরক্ষা ক্রমাগত উন্নত করে চলেছি।
ভূমিকা
Google Maps Platform গ্রাহক ও পার্টনারদের API ও SDK প্রদান করে যাতে তারা Google-এর জিওস্পেশিয়াল প্রযুক্তি ব্যবহার করে ওয়েব ও মোবাইল অ্যাপ্লিকেশন ডেভেলপ করতে পারেন। Google Maps Platform, বিভিন্ন শিল্প জুড়ে গ্রাহকদের জন্য ৫০টিরও বেশি API এবং SDK অফার করে। ইন্ডাস্ট্রির গ্রাহক হিসেবে, আপনার সমাধান তৈরি করার সময় আপনাকে প্রায়শই নিরাপত্তা, ডেটা ব্যবহার এবং নিয়ন্ত্রক প্রয়োজনীয়তা পূরণ করতে হবে। আপনার থার্ড-পার্টি প্রযুক্তিও যাতে একই প্রয়োজনীয়তা পূরণ করে তা নিশ্চিত করাও এর মধ্যে পড়ে।
এই ডকুমেন্ট Google Maps Platform-এর মাধ্যমে অফার করা লোকজন, প্রসেস ও টেকনোলজি কন্ট্রোল সম্পর্কে একটি হাই-লেভেল সারাংশ প্রদান করে, পাশাপাশি প্ল্যাটফর্ম ব্যবহার করার সুবিধাগুলিও বর্ণনা করে। প্রথমত, Google Maps Platform-এর অধীনে থাকা দুটি প্রাথমিক টেকনোলজি পিলার সম্পর্কে জানা গুরুত্বপূর্ণ:
- Google-এর প্রদান করা প্রযুক্তি, ডেটা সেন্টার ও পরিকাঠামো। Google Maps Platform সম্পূর্ণভাবে Google-এর প্রদান করা ডেটা সেন্টার এবং পরিকাঠামোতে কাজ করে। এই ভিত্তিতে, Google Maps Platform সঠিকভাবে নিরাপত্তা, অপারেশনাল ও টেকনিক্যাল কন্ট্রোল প্রয়োগ করে কিনা তা যাচাই করতে, Google-এর থেকে পাওয়া নিরাপত্তা কন্ট্রোলের উপর ইন্টার্নাল ও থার্ড-পার্টি অডিট প্রয়োগ করা হয়।
- Google Maps Platform টেকনোলজি। ইনহেরিট করা কন্ট্রোল ছাড়াও, Google Maps Platform, Google-এর প্রোডাক্ট স্যুটের জন্য অতিরিক্ত নিরাপত্তা, গোপনীয়তা, ডেটা এবং অপারেশনাল কন্ট্রোল প্রদান করে।
এই ডকুমেন্টে Google Maps Platform-এর নিরাপত্তা প্রসেস ও কন্ট্রোল সম্পর্কে সংক্ষিপ্ত বিবরণ দেওয়া হয়েছে, এগুলিকে নিম্নলিখিতভাবে গ্রুপ করা হয়েছে:
- Google-এর সংস্থার সব লেভেলে নিরাপত্তা ও গোপনীয়তার উপর ফোকাস করা
- প্রযুক্তিগত পরিকাঠামো ও হার্ডওয়্যার নিরাপত্তা
- অপারেশনাল নিরাপত্তা
- গুরুত্বপূর্ণ নিরাপত্তা নিয়ন্ত্রণ
- ওয়েব ও মোবাইল, দু'জায়গাতেই ক্লায়েন্ট-সাইড সুরক্ষা
- Google Maps Platform-এ বর্তমান সার্টিফিকেশন ও অডিট
- বিশ্বব্যাপী কাজ করে এমন আইনি ফ্রেমওয়ার্ক
অতিরিক্ত তথ্যের জন্য সম্ভাব্য গ্রাহকরা তাদের Google সেলস প্রতিনিধির সাথে যোগাযোগ করতে পারেন।
Google-এর নিরাপত্তা ও গোপনীয়তা-কেন্দ্রিক সংস্কৃতি
Google জুড়ে সাংগঠনিক কাঠামো, সংস্কৃতি, ট্রেনিংয়ের অগ্রাধিকার এবং নিয়োগ প্রক্রিয়া নিরাপত্তাকে কেন্দ্র করেই পরিচালিত হয়। এটি Google ডেটা সেন্টারের ডিজাইন এবং সেগুলির প্রদান করা প্রযুক্তিকে আকার দেয়। Google-এর দৈনন্দিন অপারেশনের ভিত্তি হল নিরাপত্তা, যার মধ্যে বিপর্যয় সংক্রান্ত পরিকল্পনা ও হুমকি ম্যানেজমেন্ট অন্তর্ভুক্ত। Google ডেটা, অ্যাকাউন্ট কন্ট্রোল, সম্মতি অডিট এবং ইন্ডাস্ট্রি সার্টিফিকেশন ম্যানেজ করার ক্ষেত্রে নিরাপত্তা বিষয়টিকে অগ্রাধিকার দেয়। Google তার পরিষেবা এমনভাবে ডিজাইন করে যাতে তা অনেক অন-প্রিমিজ বিকল্পের চেয়ে ভাল নিরাপত্তা প্রদান করতে পারে। এই বিকল্পগুলি একাধিক ভেন্ডর ও একাধিক প্ল্যাটফর্মের উপর নির্ভর করে যেখানে নিরাপত্তা প্রায়ই একটি বিচ্ছিন্ন প্রসেস। আপনার ব্যবসার জন্য Google Maps Platform প্রোডাক্ট ব্যবহার করলে, Google-এর ইন্টিগ্রেটেড নিরাপত্তা প্রোগ্রাম ও কন্ট্রোল থেকে আপনি সুবিধা পান। Google Maps Platform তার অপারেশনে নিরাপত্তাকে অগ্রাধিকার দেয়—যে অপারেশন বিশ্বজুড়ে এক বিলিয়নেরও বেশি ব্যবহারকারীকে পরিষেবা প্রদান করে।
Google এবং Google Maps Platform একসাথে কোম্পানি ও সংস্থা জুড়ে একাধিক লেয়ারের সুরক্ষা প্রদান করে:
- Google-এর বিশেষ নিরাপত্তা টিম
- Google Maps Platform প্রোডাক্ট নিরাপত্তা টিম
- বিশ্বব্যাপী নিরাপত্তা সংক্রান্ত রিসার্চ কমিউনিটির সাথে সক্রিয়ভাবে যুক্ত থাকা
- Google Maps Platform গোপনীয়তা টিম
- Google কর্মীদের নিরাপত্তা ও গোপনীয়তা সংক্রান্ত ট্রেনিং
- ইন্টার্নাল অডিট ও কমপ্লায়েন্স বিশেষজ্ঞ
Google-এ নির্দিষ্ট নিরাপত্তা টিম
Google, কোম্পানি জুড়ে এবং প্রোডাক্ট এর বিভিন্ন বিভাগে বিশেষ নিরাপত্তা টিম প্রদান করে।
Google-এর নিরাপত্তা টিম Google Maps Platform সহ Google-এর একাধিক প্রোডাক্ট এরিয়াতে সহায়তা করে। নিরাপত্তা টিমে তথ্য নিরাপত্তা, অ্যাপ্লিকেশন নিরাপত্তা, ক্রিপটোগ্রাফি এবং নেটওয়ার্ক নিরাপত্তার ক্ষেত্রে বিশ্বের সেরা বিশেষজ্ঞরা রয়েছেন। তাদের অ্যাক্টিভিটির মধ্যে এগুলি অন্তর্ভুক্ত:
- নিরাপত্তা প্রসেস ডেভেলপ, পর্যালোচনা ও প্রয়োগ করে। এর মধ্যে রয়েছে Google নেটওয়ার্কের জন্য নিরাপত্তা পরিকল্পনা পর্যালোচনা করা এবং Google জুড়ে প্রোডাক্ট ও ইঞ্জিনিয়ারিং টিমকে প্রোজেক্ট-নির্দিষ্ট পরামর্শ প্রদান করা। যেমন, ক্রিপ্টোগ্রাফি বিশেষজ্ঞ প্রোডাক্ট লঞ্চ পর্যালোচনা করেন যা অফারিংয়ের অংশ হিসেবে ক্রিপ্টোগ্রাফি প্রয়োগ করে।
- নিরাপত্তা সংক্রান্ত হুমকি অ্যাক্টিভভাবে ম্যানেজ করে। টিমটি বাণিজ্যিক ও কাস্টম টুল ব্যবহার করে Google নেটওয়ার্কে চলতে থাকা হুমকি ও সন্দেহজনক অ্যাক্টিভিটি মনিটর করে।
- নিয়মিত অডিট ও মূল্যায়ন করে, যার মধ্যে নিরাপত্তা মূল্যায়ন করার জন্য বাইরের বিশেষজ্ঞদের সাথে কাজ করা অন্তর্ভুক্ত থাকতে পারে।
- বৃহত্তর কমিউনিটির জন্য নিরাপত্তা সংক্রান্ত নিবন্ধ প্রকাশ করে। Google একটি নিরাপত্তা ব্লগ ও YouTube সিরিজ পরিচালনা করে, যেখানে নির্দিষ্ট নিরাপত্তা টিম ও তাদের কৃতিত্ব তুলে ধরা হয়।
Google Maps Platform-এর নিরাপত্তা টিম Google-এর নিরাপত্তা টিমের সাথে একসাথে কাজ করে। নিরাপত্তা প্রয়োগের বিষয়টি তদারকি করতে প্রোডাক্ট ডেভেলপমেন্ট ও SRE-এর সাথে আরও নিবিড়ভাবে কাজ করে। বিশেষ করে, এই টিম নিম্নলিখিত বিষয়গুলি ম্যানেজ করে:
- Google Maps Platform-এর ডিজাস্টার রেজিলিয়েন্স টেস্টিং (DiRT), যা Google Maps Platform প্রোডাক্টের ব্যবসার ধারাবাহিকতা এবং ফেইলওভার পরীক্ষা করে, Google-এর অত্যন্ত সহজলভ্য পরিকাঠামোতে রান করে।
- থার্ড-পার্টি পেনিট্রেশন টেস্টিং। Google-এর নিরাপত্তা সংক্রান্ত অবস্থান উন্নত করতে এবং আপনাকে স্বাধীন নিরাপত্তা সংক্রান্ত আশ্বাস প্রদান করতে, Google Maps Platform প্রোডাক্টগুলি অন্তত বার্ষিক ভিত্তিতে পেনিট্রেশন টেস্টিং করা হয়।
নিরাপত্তা সংক্রান্ত রিসার্চ কমিউনিটির সাথে সহযোগিতা করা
Google-এর সাথে নিরাপত্তা সংক্রান্ত রিসার্চ কমিউনিটির দীর্ঘদিনের ঘনিষ্ঠ সম্পর্ক রয়েছে এবং Google Maps Platform ও অন্যান্য Google প্রোডাক্টে সম্ভাব্য দুর্বলতা শনাক্ত করার ব্যাপারে Google তাদের সাহায্যের ব্যাপারে অত্যন্ত কৃতজ্ঞ। আমাদের নিরাপত্তা টিম অনলাইন কমিউনিটির উপকারের জন্য রিসার্চ ও আউটরিচ অ্যাক্টিভিটিতে অংশগ্রহণ করে। যেমন, আমরা Project Zero চালাই, এটি হল নিরাপত্তা গবেষকদের একটি টিম যারা জিরো-ডে দুর্বলতা নিয়ে গবেষণা করার জন্য নিবেদিত। এই রিসার্চের কিছু উদাহরণ হল Spectre এক্সপ্লয়েট, Meltdown এক্সপ্লয়েট, POODLE SSL 3.0 এক্সপ্লয়েট এবং সাইফার সুইট দুর্বলতা।
Google-এর নিরাপত্তা ইঞ্জিনিয়ার ও গবেষকরা শিক্ষাগত নিরাপত্তা কমিউনিটি ও গোপনীয়তা গবেষণা কমিউনিটিতে সক্রিয়ভাবে অংশগ্রহণ করেন এবং প্রকাশ করেন। নিরাপত্তা সম্পর্কিত প্রকাশনা Google-এর Google রিসার্চ সাইটে পাওয়া যাবে। Google-এর নিরাপত্তা টিম তাদের প্র্যাক্টিস ও অভিজ্ঞতা সম্পর্কে বিস্তারিত তথ্য বিল্ডিং সিকিওর অ্যান্ড রিলায়বেল সিস্টেম বইতে প্রকাশ করেছে।
আমাদের Vulnerability Reward Program প্রতিটি কনফার্ম করা দুর্বলতার জন্য দশ হাজার ডলারের বেশি পুরস্কার প্রদান করে। এই প্রোগ্রাম গবেষকদের এমন ডিজাইন ও প্রয়োগ সংক্রান্ত সমস্যার ব্যাপারে অভিযোগ জানাতে উৎসাহিত করে যা গ্রাহকের ডেটা ঝুঁকিতে ফেলতে পারে। ২০২৪ সালে, Google গবেষকদের পুরস্কার হিসেবে $১২ মিলিয়নের বেশি অর্থ প্রদান করেছে এবং ২০১০ সালে দুর্বলতা পুরস্কার প্রোগ্রাম শুরু হওয়ার পর থেকে $৬৫ মিলিয়নের বেশি অর্থ প্রদান করেছে। ওপেন-সোর্স কোডের নিরাপত্তা উন্নত করতে সাহায্য করার জন্য, দুর্বলতা প্রোগ্রাম গবেষকদের জন্য বিভিন্ন ধরনের উদ্যোগ প্রদান করে। Google-এর দেওয়া পুরস্কার সহ এই প্রোগ্রাম সম্পর্কে আরও তথ্যের জন্য, বাগ হান্টারদের মূল পরিসংখ্যান দেখুন।
আমাদের বিশ্বমানের ক্রিপ্টোগ্রাফাররা ইন্ডাস্ট্রি-লিডিং ক্রিপ্টোগ্রাফি প্রজেক্টে অংশগ্রহণ করেন। যেমন, AI সিস্টেম সুরক্ষিত রাখতে, আমরা সুরক্ষিত AI ফ্রেমওয়ার্ক (SAIF) ডিজাইন করেছি। এছাড়াও, কোয়ান্টাম কম্পিউটার অ্যাটাক থেকে TLS কানেকশনকে সুরক্ষিত রাখতে, আমরা কম্বাইন্ড ইলিপটিক-কার্ভ এবং পোস্ট-কোয়ান্টাম (CECPQ2) অ্যালগরিদম তৈরি করেছি। আমাদের ক্রিপ্টোগ্রাফাররা Tink তৈরি করেছেন,এটি ক্রিপ্টোগ্রাফিক API-এর একটি ওপেন সোর্স লাইব্রেরি। এছাড়াও, আমরা ইন্টার্নাল প্রোডাক্ট ও পরিষেবায় Tink ব্যবহার করি।
নিরাপত্তা সংক্রান্ত সমস্যার ব্যাপারে কীভাবে অভিযোগ জানাতে হয় সেই সম্পর্কে আরও জানতে, Google কীভাবে নিরাপত্তা সংক্রান্ত দুর্বলতা ম্যানেজ করে তা দেখুন।
Google Maps Platform-এর বিশেষ গোপনীয়তা টিম
গোপনীয়তা সংক্রান্ত ডেডিকেটেড টিম প্রোডাক্ট ডেভেলপমেন্ট ও নিরাপত্তা সংক্রান্ত সংস্থার থেকে আলাদাভাবে কাজ করে। এটি গোপনীয়তার সমস্ত দিক উন্নত করতে ইন্টার্নাল গোপনীয়তা সংক্রান্ত উদ্যোগকে সহায়তা করে: গুরুত্বপূর্ণ প্রসেস, ইন্টার্নাল টুল, ইনফ্রাস্ট্রাকচার ও প্রোডাক্ট ডেভেলপমেন্ট। গোপনীয়তা টিম নিম্নলিখিত কাজগুলি করে:
- নিশ্চিত করে যে প্রতিটি গোপনীয়তা-প্রভাবিত GMP প্রোডাক্ট লঞ্চে শক্তিশালী গোপনীয়তা স্ট্যান্ডার্ড এবং ডিজাইন ডকুমেন্ট মূল্যায়ন ও লঞ্চ পর্যালোচনার মাধ্যমে ডিজাইন অনুসারে গোপনীয়তা অন্তর্ভুক্ত করা হয়
- Google-এর গোপনীয়তা নীতি ও পরিকাঠামো, গোপনীয়তা ডিজাইন, গোপনীয়তা উন্নতকারী প্রযুক্তি ও কন্ট্রোল এবং গোপনীয়তা সংক্রান্ত ঝুঁকি মূল্যায়ন ও ঝুঁকি কমানোর বিষয়ে পরামর্শ দিতে ডেভেলপমেন্টের যেকোনও পর্যায়ে GMP প্রোডাক্ট টিমের সাথে আলোচনা করে।
- প্রোডাক্ট লঞ্চ করার পরে, গোপনীয়তা টিম সেইসব প্রসেস তত্ত্বাবধান করে যেগুলি উপযুক্ত ডেটা সংগ্রহ ও ব্যবহার যাচাই করে।
- গোপনীয়তা সংক্রান্ত সেরা প্র্যাক্টিস নিয়ে গবেষণা করে, আন্তর্জাতিক গোপনীয়তা স্ট্যান্ডার্ড ওয়ার্কিং গ্রুপে কন্ট্রিবিউট করে এবং একাডেমিক গোপনীয়তা সম্মেলন ও কনফারেন্সে অংশগ্রহণ করে। ।
Google কর্মীদের নিরাপত্তা ও গোপনীয়তা সংক্রান্ত ট্রেনিং
Google-এর সমস্ত কর্মীকে ওরিয়েন্টেশন প্রসেসের অংশ হিসেবে নিরাপত্তা ও গোপনীয়তা সংক্রান্ত ট্রেনিং নিতে হয় এবং Google-এ চাকরি চলাকালীন তারা নিয়মিত নিরাপত্তা ও গোপনীয়তা সংক্রান্ত ট্রেনিং পান। ওরিয়েন্টেশনের সময়, নতুন কর্মীরা আমাদের আচরণবিধি মেনে চলার ব্যাপারে সম্মতি দেন, যা গ্রাহকের তথ্য নিরাপদ ও সুরক্ষিত রাখার ব্যাপারে Google-এর প্রতিশ্রুতিকে তুলে ধরে।
কর্মচারীদের কাজের ভূমিকার উপর নির্ভর করে, তাদের নিরাপত্তার নির্দিষ্ট দিক সম্পর্কে অতিরিক্ত ট্রেনিং নিতে হতে পারে। যেমন, তথ্য সুরক্ষা টিম নতুন ইঞ্জিনিয়ারদের নিরাপদ কোডিং প্র্যাক্টিস, প্রোডাক্ট ডিজাইন ও অটোমেটেড দুর্বলতা পরীক্ষা করার টুল সম্পর্কে নির্দেশ দেয়। ইঞ্জিনিয়াররা নিয়মিত নিরাপত্তা সংক্রান্ত ব্রিফিংয়ে অংশগ্রহণ করেন এবং নিরাপত্তা সংক্রান্ত নিউজলেটার পান যাতে নতুন বিপদ, অ্যাটাক প্যাটার্ন, বিপদ কমানোর কৌশল ও আরও অনেক কিছু থাকে।
সুরক্ষা ও গোপনীয়তা এমন একটি বিষয় যা ক্রমাগত পরিবর্তিত হচ্ছে এবং আমরা বুঝি যে সচেতনতা বৃদ্ধির মূল উপায় হল কর্মীদের সাথে নিবিড়ভাবে যোগাযোগ রাখা। সুরক্ষা ও ডেটা গোপনীয়তা সম্পর্কে সচেতনতা বৃদ্ধি এবং নতুন নতুন আইডিয়া পাওয়ার জন্য আমরা নিয়মিত ইন্টার্নাল কনফারেন্সের আয়োজন করি, যেখানে সব কর্মীরা অংশগ্রহণ করতে পারেন। সফ্টওয়্যার ডেভেলপমেন্ট, ডেটা ম্যানেজমেন্ট এবং নীতি প্রয়োগের ক্ষেত্রে নিরাপত্তা ও গোপনীয়তা সম্পর্কে সচেতনতা বাড়াতে আমরা বিশ্বজুড়ে বিভিন্ন অফিসে ইভেন্ট হোস্ট করি।
ইন্টার্নাল অডিট ও কমপ্লায়েন্স বিশেষজ্ঞ
Google Maps Platform-এর একটি বিশেষ ইন্টার্নাল অডিট টিম আছে যা সারা বিশ্ব জুড়ে নিরাপত্তা সংক্রান্ত আইন ও রেগুলেশন মেনে Google প্রোডাক্ট তৈরি করা হয়েছে কিনা তা পর্যালোচনা করে। নতুন অডিটিং স্ট্যান্ডার্ড তৈরি এবং আগে থেকে থাকা স্ট্যান্ডার্ড আপডেট করা হলে, ইন্টার্নাল অডিট টিম নির্ধারণ করে যে সেইসব স্ট্যান্ডার্ড পূরণ করার জন্য কী কী কন্ট্রোল, প্রসেস ও সিস্টেমের প্রয়োজন। এই টিম থার্ড-পার্টির মাধ্যমে স্বাধীন অডিট ও মূল্যায়ন করার সুবিধা প্রদান করে। আরও তথ্যের জন্য, এই ডকুমেন্টের পরে দেওয়া নিরাপত্তা সার্টিফিকেশন ও অডিট বিভাগ দেখুন।
নিরাপত্তাকে মূল ভিত্তি করে তৈরি প্ল্যাটফর্ম
Google, তার সার্ভার, প্রোপ্রাইটরি অপারেটিং সিস্টেম এবং ভৌগোলিকভাবে ডিস্ট্রিবিউট করা ডেটা সেন্টার, ডিফেন্স ইন ডেপথের নীতি ব্যবহার করে ডিজাইন করে। Google Maps প্ল্যাটফর্ম এমন টেকনিক্যাল ইনফ্রাস্ট্রাকচারে চলে যা নিরাপদে পরিচালিত হওয়ার জন্য ডিজাইন ও তৈরি করা হয়েছে। আমরা এমন একটি আইটি ইনফ্রাস্ট্রাকচার তৈরি করেছি যা আরও সুরক্ষিত এবং আরও ঐতিহ্যবাহী অন-প্রিমিজেস বা হোস্ট করা সমাধানের চেয়ে ম্যানেজ করা সহজ।
অত্যাধুনিক ডেটা সেন্টার
ডেটার নিরাপত্তা ও সুরক্ষার উপর Google-এর ফোকাস Google-এর প্রাথমিক ডিজাইন মাপকাঠির মধ্যে পড়ে। Google-এর ডেটা সেন্টারে ফিজিক্যাল নিরাপত্তা হল একটি লেয়ারযুক্ত নিরাপত্তা মডেল। ফিজিক্যাল নিরাপত্তার মধ্যে কাস্টম-ডিজাইন করা ইলেকট্রনিক অ্যাক্সেস কার্ড, অ্যালার্ম, যানবাহন অ্যাক্সেস করার ক্ষেত্রে বাধা, সীমানা বরাবর বেড়া, মেটাল ডিটেক্টর ও বায়োমেট্রিক্সের মতো সুরক্ষা ব্যবস্থা অন্তর্ভুক্ত। এছাড়াও, অনুপ্রবেশকারীকে শনাক্ত ও ট্র্যাক করতে, Google লেজার বিম অনুপ্রবেশ শনাক্তকরণ এবং হাই-রেজোলিউশন ইন্টার্নাল ও এক্সটার্নাল ক্যামেরার মাধ্যমে ২৪/৭ মনিটরিংয়ের মতো নিরাপত্তা ব্যবস্থা ব্যবহার করে। কোনও ঘটনা ঘটলে অ্যাক্সেস লগ, অ্যাক্টিভিটি রেকর্ড ও ক্যামেরা ফুটেজ উপলভ্য থাকে। অভিজ্ঞ নিরাপত্তা কর্মীরা, যাদের কঠোর ব্যাকগ্রাউন্ড চেক ও প্রশিক্ষণ দেওয়া হয়েছে, তারা নিয়মিত Google-এর ডেটা সেন্টার পেট্রোল করেন। আপনি ডেটা সেন্টার ফ্লোরের যত কাছাকাছি যাবেন, নিরাপত্তা ব্যবস্থা তত বাড়তে থাকবে। ডেটা সেন্টার ফ্লোরে অ্যাক্সেস শুধুমাত্র একটি নিরাপত্তা করিডোরের মাধ্যমে সম্ভব যা নিরাপত্তা ব্যাজ এবং বায়োমেট্রিক্স ব্যবহার করে মাল্টি-ফ্যাক্টর অ্যাক্সেস কন্ট্রোল প্রয়োগ করে। নির্দিষ্ট ভূমিকা সহ শুধুমাত্র অনুমোদিত কর্মীরাই প্রবেশ করতে পারবেন। Google-এর এক শতাংশেরও কম কর্মচারী কখনও Google-এর কোনও ডেটা সেন্টারে পা রাখবেন।
Google বিশ্বব্যাপী ডেটা সেন্টার পরিচালনা করে এবং এর পরিষেবার গতি ও নির্ভরযোগ্যতা সর্বাধিক করে। এর পরিকাঠামো সাধারণত সেই ডেটা সেন্টার থেকে ট্রাফিক পরিবেশন করার জন্য সেট-আপ করা হয় যেখান থেকে ট্রাফিক তৈরি হয়। তাই, Google Maps Platform ডেটার সঠিক লোকেশন, এই ধরনের ট্রাফিক কোথা থেকে আসে তার উপর নির্ভর করে এবং এই ডেটা EEA ও যুক্তরাজ্যে অবস্থিত সার্ভার দ্বারা ম্যানেজ করা হতে পারে অথবা থার্ড কান্ট্রিতে ট্রান্সফার করা হতে পারে। Google গ্রাহকদের অফারিং যেখানে Google Maps Platform প্রোডাক্ট প্রয়োগ করা হয়, সেগুলি সাধারণত বিশ্বব্যাপী উপলভ্য এবং প্রায়ই বিশ্বব্যাপী দর্শকদের আকর্ষণ করে। এইসব প্রোডাক্টকে সাপোর্ট করার জন্য প্রযুক্তিগত ইনফ্রাস্ট্রাকচার বিশ্বজুড়ে স্থাপন করা হয়েছে যাতে লেটেন্সি কমানো যায় এবং সিস্টেমের রিডান্ডেন্সি নিশ্চিত করা যায়। Google Maps Platform, রেফারেন্সের জন্য নিচে তালিকাভুক্ত Google গ্লোবাল ডেটা সেন্টার নেটওয়ার্কের একটি সাবসেট ব্যবহার করে:
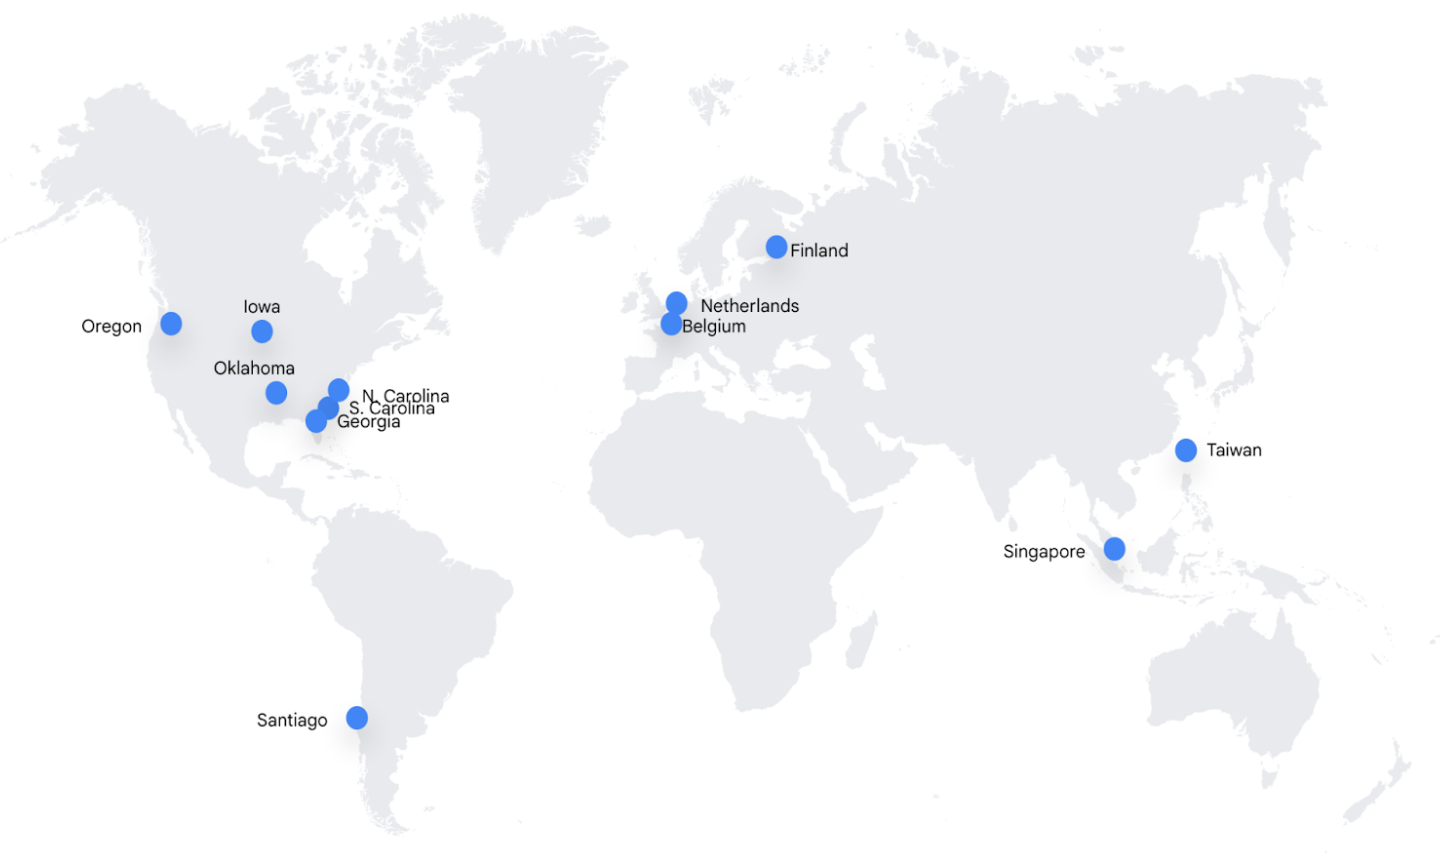
উত্তর ও দক্ষিণ আমেরিকা
ইউরোপ
এশিয়া
Google ডেটা সেন্টারকে বিদ্যুৎ সরবরাহ করা
সারাক্ষণ পরিষেবা চালু রাখতে এবং নিরবচ্ছিন্ন পরিষেবা প্রদান করতে, Google ডেটা সেন্টারে অতিরিক্ত পাওয়ার সিস্টেম ও পরিবেশগত নিয়ন্ত্রণ থাকে। প্রতিটি গুরুত্বপূর্ণ কম্পোনেন্টের একটি প্রাথমিক ও একটি বিকল্প পাওয়ার সোর্স থাকে, দুটিরই পাওয়ার সমান হয়। ব্যাক-আপ জেনারেটর প্রতিটি ডেটা সেন্টারকে সম্পূর্ণ ক্ষমতাতে চালানোর জন্য পর্যাপ্ত জরুরি ইলেকট্রিক পাওয়ার প্রদান করতে পারে। কুলিং সিস্টেম, সার্ভার ও অন্যান্য হার্ডওয়্যারের জন্য একটি নির্দিষ্ট অপারেটিং তাপমাত্রা বজায় রাখে, যা পরিবেশগত প্রভাব কমানোর পাশাপাশি পরিষেবা বন্ধ হয়ে যাওয়ার ঝুঁকি কমায়। আগুন শনাক্তকরণ ও নির্বাপণ সরঞ্জাম হার্ডওয়্যারের ক্ষতি হওয়া আটকাতে সাহায্য করে। তাপ শনাক্তকারী, আগুন শনাক্তকারী এবং ধোঁয়া শনাক্তকারী ডিভাইস নিরাপত্তা অপারেশন কনসোল এবং রিমোট মনিটরিং ডেস্কে শ্রবণযোগ্য ও দৃশ্যমান অ্যালার্ম ট্রিগার করে।
Google হল প্রথম প্রধান ইন্টারনেট পরিষেবা প্রদানকারী কোম্পানি যা Google-এর সমস্ত ডেটা সেন্টার জুড়ে উচ্চ পরিবেশগত, কর্মক্ষেত্রে নিরাপত্তা এবং শক্তি ম্যানেজমেন্ট স্ট্যান্ডার্ডের এক্সটার্নাল সার্টিফিকেশন পেয়েছে। যেমন, এনার্জি ম্যানেজমেন্ট প্র্যাক্টিসের প্রতি Google-এর প্রতিশ্রুতি তুলে ধরতে, Google ইউরোপে তার ডেটা সেন্টারের জন্য স্বেচ্ছায় ISO 50001 সার্টিফিকেশন পেয়েছে।
কাস্টম সার্ভার হার্ডওয়্যার ও সফ্টওয়্যার
Google ডেটা সেন্টারে নির্দিষ্ট উদ্দেশ্যে তৈরি সার্ভার এবং নেটওয়ার্ক সরঞ্জাম রয়েছে, যার মধ্যে কিছু Google ডিজাইন করে। Google-এর সার্ভারগুলি পারফর্ম্যান্স, কুলিং এবং পাওয়ার এফিসিয়েন্সি সর্বাধিক করার জন্য কাস্টমাইজ করা হলেও, সেগুলি ফিজিক্যাল অনুপ্রবেশের আক্রমণ থেকে রক্ষা করতেও ডিজাইন করা হয়েছে। বাণিজ্যিকভাবে উপলভ্য বেশিরভাগ হার্ডওয়্যারের মতো, Google-এর সার্ভারে ভিডিও কার্ড, চিপসেট বা পেরিফেরাল কানেক্টরের মতো অপ্রয়োজনীয় কম্পোনেন্ট থাকে না। এগুলি সবই দুর্বলতা তৈরি করতে পারে। Google কম্পোনেন্ট ভেন্ডরদের যাচাই করে এবং যত্ন সহকারে কম্পোনেন্ট বেছে নেয়, ভেন্ডরদের সাথে কাজ করে কম্পোনেন্ট দ্বারা প্রদান করা নিরাপত্তা প্রপার্টি অডিট ও যাচাই করে। Google, Titan-এর মতো কাস্টম চিপ ডিজাইন করে, যা আমাদের হার্ডওয়্যার লেভেলে বৈধ Google ডিভাইস নিরাপদে শনাক্ত ও যাচাই করতে সাহায্য করে। এর মধ্যে এইসব ডিভাইস বুট-আপ করার জন্য ব্যবহার করা কোডও অন্তর্ভুক্ত।
সার্ভার রিসোর্স ডায়নামিক পদ্ধতিতে বরাদ্দ করা হয়। এর ফলে, আমরা আরও বেশি করে ব্যবসা বাড়াতে পারি এবং রিসোর্স যোগ করে বা পুনর্বিন্যাস করে গ্রাহকের চাহিদা অনুযায়ী দ্রুত ও দক্ষতার সাথে নিজেদের মানিয়ে নিতে পারি। এই হোমোজেনিয়াস এনভায়রনমেন্ট মালিকানাধীন সফ্টওয়্যারের মাধ্যমে বজায় রাখা হয় যা বাইনারি-লেভেল পরিবর্তনের জন্য ক্রমাগত সিস্টেম মনিটর করে। Google-এর অটোমেটিক, সেল্ফ-হিলিং মেকানিজম এমনভাবে ডিজাইন করা হয়েছে যাতে আমরা অস্থিরতা সৃষ্টিকারী ইভেন্ট মনিটর ও উপশম করতে, ঘটনা সম্পর্কে বিজ্ঞপ্তি পেতে এবং নেটওয়ার্কে সম্ভাব্য আপস করাকে ধীর করতে পারি।
নিরাপদ পরিষেবা ডেপ্লয়মেন্ট
Google পরিষেবা হল অ্যাপ্লিকেশন বাইনারি যা Google ডেভেলপাররা লেখেন এবং Google-এর পরিকাঠামোতে রান করান। প্রয়োজনীয় স্কেলে ওয়ার্কলোড ম্যানেজ করতে, হাজার হাজার মেশিন একই পরিষেবার বাইনারি রান করতে পারে। Borg নামের একটি ক্লাস্টার অর্কেস্ট্রেশন পরিষেবা, পরিকাঠামোয় সরাসরি চলমান পরিষেবাগুলি নিয়ন্ত্রণ করে।
পরিকাঠামোতে চলা পরিষেবাগুলির মধ্যে কোনও বিশ্বাস আছে বলে পরিকাঠামো ধরে নেয় না। এই ট্রাস্ট মডেলকে জিরো-ট্রাস্ট সুরক্ষা মডেল বলা হয়। জিরো-ট্রাস্ট নিরাপত্তা মডেলের অর্থ হল, কোনও ডিভাইস বা ব্যবহারকারীকে ডিফল্ট হিসেবে বিশ্বাস করা হয় না, তারা নেটওয়ার্কের ভিতরে বা বাইরে যেখানেই থাকুক না কেন।
যেহেতু পরিকাঠামোটি মাল্টি-টেন্যান্ট হিসেবে ডিজাইন করা হয়েছে, তাই Google-এর গ্রাহকদের (গ্রাহক, ব্যবসা এবং এমনকি Google-এর নিজস্ব ডেটা) ডেটা শেয়ার করা পরিকাঠামো জুড়ে ডিস্ট্রিবিউট করা হয়। এই ইনফ্রাস্ট্রাকচারে হাজার হাজার হোমোজেনিয়াস মেশিন রয়েছে। ইনফ্রাস্ট্রাকচার কোনও একটি মেশিন বা মেশিনের সেটে গ্রাহকের ডেটা আলাদা করে না
হার্ডওয়্যার ট্র্যাক করা ও ফেলে দেওয়া
বারকোড ও অ্যাসেট ট্যাগ ব্যবহার করে Google তার ডেটা সেন্টারের মধ্যে থাকা সমস্ত সরঞ্জামের লোকেশন ও স্ট্যাটাস পুঙ্খানুপুঙ্খভাবে ট্র্যাক করে। Google মেটাল ডিটেক্টর এবং ভিডিও নজরদারি ব্যবহার করে যাতে কোনও সরঞ্জাম অনুমতি ছাড়া ডেটা সেন্টার ফ্লোর থেকে বাইরে না যায়। কোনও কম্পোনেন্ট তার লাইফসাইকেলের যেকোনও পর্যায়ে পারফর্ম্যান্স টেস্টে পাস করতে না পারলে, সেটি ইনভেনটরি থেকে সরিয়ে দেওয়া হয় এবং আর ব্যবহার করা হয় না।
হার্ড ড্রাইভ, সলিড-স্টেট ড্রাইভ এবং নন-ভোলাটাইল ডুয়াল ইন-লাইন মেমরি মডিউল (DIMM) সহ Google স্টোরেজ ডিভাইস, ফুল ডিস্ক এনক্রিপশন (FDE) এবং ড্রাইভ লকিংয়ের মতো প্রযুক্তি ব্যবহার করে ডেটা সুরক্ষিত রাখে। কোনও স্টোরেজ ডিভাইস বাতিল করা হলে, অনুমোদিত ব্যক্তিরা যাচাই করেন যে ড্রাইভে শূন্য লিখে ডিস্কটি মুছে ফেলা হয়েছে। ড্রাইভে কোনও ডেটা নেই তা নিশ্চিত করতে তারা একাধিক ধাপে যাচাইকরণ প্রক্রিয়াও সম্পন্ন করে। কোনও কারণে ড্রাইভ মুছে ফেলা না গেলে, সেটি শারীরিকভাবে ধ্বংস করা হয়। ড্রাইভকে ছোট ছোট টুকরো করে ভেঙে ফেলার জন্য শ্রেডার ব্যবহার করে ফিজিক্যাল ধ্বংস করা হয়, যা পরে একটি নিরাপদ সুবিধায় রিসাইকেল করা হয়। প্রতিটি ডেটা সেন্টার কঠোর ডিসপোজাল নীতি মেনে চলে এবং কোনও পরিবর্তন হলে তা অবিলম্বে সমাধান করা হয়।
Google-এর গ্লোবাল নেটওয়ার্কের নিরাপত্তা সংক্রান্ত সুবিধা
অন্যান্য জিওস্পেশিয়াল ক্লাউড ও অন-প্রিমিসেস সমাধানে, ডেটা পাবলিক ইন্টারনেটের মাধ্যমে ডিভাইসের মধ্যে হপ নামে পরিচিত পথে যাতায়াত করে। হপের সংখ্যা গ্রাহকের ISP ও ডেটা সেন্টারের মধ্যে সবচেয়ে ভাল রুটের উপর নির্ভর করে। প্রতিটি অতিরিক্ত হপ ডেটা অ্যাটাক বা ইন্টারসেপ্ট করার জন্য নতুন সুযোগ তৈরি করে। কারণ, Google-এর গ্লোবাল নেটওয়ার্ক বিশ্বের বেশিরভাগ ISP-র সাথে লিঙ্ক করা আছে। Google-এর নেটওয়ার্ক পাবলিক ইন্টারনেটে হপ সীমিত করে এবং এর ফলে খারাপ অ্যাক্টরদের দ্বারা সেই ডেটা অ্যাক্সেস সীমিত করতে সাহায্য করে।
Google-এর নেটওয়ার্ক, এক্সটার্নাল অ্যাটাকের বিরুদ্ধে নেটওয়ার্ককে সুরক্ষিত রাখতে একাধিক লেয়ারের সুরক্ষা—ডিপ্থে সুরক্ষা—ব্যবহার করে। শুধুমাত্র অনুমোদিত পরিষেবা এবং প্রোটোকল যা Google-এর নিরাপত্তা সংক্রান্ত প্রয়োজনীয়তা পূরণ করে, সেগুলিকে এর মধ্যে দিয়ে যেতে দেওয়া হয়; অন্য কিছু অটোমেটিক বাদ দেওয়া হয়। নেটওয়ার্ক সেগ্রিগেশন এনফোর্স করতে, Google ফায়ারওয়াল ও অ্যাক্সেস কন্ট্রোল লিস্ট ব্যবহার করে। সব ট্রাফিক Google ফ্রন্ট-এন্ড (GFE) সার্ভারের মাধ্যমে রাউট করা হয় যাতে ক্ষতিকর অনুরোধ ও ডিস্ট্রিবিউটেড ডেনিয়াল-অফ-সার্ভিস (DDoS) অ্যাটাক শনাক্ত ও বন্ধ করা যায়। প্রোগ্রামিং সংক্রান্ত সমস্যার অপব্যবহার প্রকাশ করতে লগ রুটিনমাফিক পরীক্ষা করা হয়। নেটওয়ার্কের সাথে কানেক্ট করা ডিভাইসে অ্যাক্সেস শুধুমাত্র অনুমোদিত কর্মীদের জন্য সীমাবদ্ধ।
Google-এর বিশ্বব্যাপী পরিকাঠামো আমাদের প্রোজেক্ট শিল্ড চালাতে সাহায্য করে। এটি DDoS অ্যাটাকের বিরুদ্ধে ওয়েবসাইটকে বিনামূল্যে, সীমাহীন সুরক্ষা প্রদান করে। তথ্য সেন্সর করার জন্য DDoS অ্যাটাক ব্যবহার করা হয়। খবরের ওয়েবসাইট, মানবাধিকার ওয়েবসাইট ও নির্বাচন-মনিটরিং ওয়েবসাইটের জন্য প্রোজেক্ট শিল্ড উপলভ্য।
কম লেটেন্সি ও অত্যন্ত উপলভ্য সমাধান
Google-এর IP ডেটা নেটওয়ার্কে নিজস্ব ফাইবার, সর্বজনীনভাবে উপলভ্য ফাইবার এবং সমুদ্রের তলদেশের কেবেল অন্তর্ভুক্ত। এই নেটওয়ার্কের মাধ্যমে আমরা সারা বিশ্ব জুড়ে অত্যন্ত উপলভ্য এবং কম লেটেন্সিযুক্ত পরিষেবা প্রদান করতে পারি।
Google তার প্ল্যাটফর্মের কম্পোনেন্টগুলিকে অত্যন্ত রিডান্ডেন্ট করে ডিজাইন করে। এই রিডান্ডেন্সি Google-এর সার্ভার ডিজাইন, Google কীভাবে ডেটা স্টোর করে, নেটওয়ার্ক ও ইন্টারনেট কানেক্টিভিটি এবং সফ্টওয়্যার পরিষেবার ক্ষেত্রে প্রযোজ্য। এই "সবকিছুর রিডান্ডেন্সি"-এর মধ্যে ব্যতিক্রম ম্যানেজ করা এবং এমন একটি সমাধান তৈরি করা অন্তর্ভুক্ত যা একটি সার্ভার, ডেটা সেন্টার বা নেটওয়ার্ক কানেকশনের উপর নির্ভর করে না।
Google-এর ডেটা সেন্টারগুলি ভৌগোলিকভাবে এমনভাবে ডিস্ট্রিবিউট করা হয়েছে যাতে প্রাকৃতিক দুর্যোগ বা স্থানীয় বিদ্যুৎ বিভ্রাটের মতো ঘটনার ফলে গ্লোবাল প্রোডাক্টে আঞ্চলিক বিঘ্নতার প্রভাব কমানো যায়। হার্ডওয়্যার, সফ্টওয়্যার বা নেটওয়ার্ক কাজ না করলে, প্ল্যাটফর্ম পরিষেবা এবং কন্ট্রোল প্লেন অটোমেটিক ও দ্রুত এক ফ্যাসিলিটি থেকে অন্য ফ্যাসিলিটিতে শিফট করা হয় যাতে প্ল্যাটফর্ম পরিষেবা কোনও বাধা ছাড়াই চলতে পারে।
Google-এর অত্যন্ত রিডানডেন্ট পরিকাঠামো আপনার ব্যবসাকে ডেটা লসের হাত থেকে রক্ষা করতেও সাহায্য করে। আমাদের প্ল্যাটফর্মের পরিষেবা প্রদান বা আপগ্রেড করার সময় ডাউনটাইম বা মেইনটেনেন্স উইন্ডো কমানোর জন্য Google-এর সিস্টেম ডিজাইন করা হয়েছে।
অপারেশনাল নিরাপত্তা
নিরাপত্তা হল Google-এর অপারেশনের একটি অবিচ্ছেদ্য অংশ, এটি কোনও অতিরিক্ত বিষয় নয়। এই বিভাগে Google-এর দুর্বলতা ম্যানেজমেন্ট প্রোগ্রাম, ম্যালওয়্যার প্রতিরোধ প্রোগ্রাম, নিরাপত্তা মনিটরিং এবং ঘটনা ম্যানেজমেন্ট প্রোগ্রাম সম্পর্কে বর্ণনা করা হয়েছে।
ভালনারেবিলিটি ম্যানেজমেন্ট
Google-এর ইন্টার্নাল ভালনারেবিলিটি ম্যানেজমেন্ট প্রসেস সব টেকনোলজি স্ট্যাক জুড়ে নিরাপত্তা সংক্রান্ত সমস্যার জন্য অ্যাক্টিভভাবে স্ক্যান করে। এই প্রসেস বাণিজ্যিক, ওপেন সোর্স এবং উদ্দেশ্য-ভিত্তিক ইন-হাউস টুলের সংমিশ্রণ ব্যবহার করে এবং এতে নিম্নলিখিতগুলি অন্তর্ভুক্ত রয়েছে:
- কোয়ালিটি অ্যাসিওরেন্স প্রসেস
- সফ্টওয়্যার নিরাপত্তা পর্যালোচনা
- ইনটেনসিভ অটোমেটিক ও ম্যানুয়াল অনুপ্রবেশের প্রচেষ্টা, যার মধ্যে রয়েছে ব্যাপক রেড টিম এক্সারসাইজ
- Google Maps Platform প্রোডাক্টের জন্য রেকারিং এক্সটার্নাল পেনিট্রেশন টেস্টিং
- রেকারিং এক্সটার্নাল অডিট
দুর্বলতা ম্যানেজমেন্ট সংস্থা এবং এর পার্টনাররা দুর্বলতা ট্র্যাক করা ও ফলো-আপ করার জন্য দায়ী। যেহেতু সমস্যাগুলি সম্পূর্ণরূপে সমাধান করার পরেই নিরাপত্তা উন্নত হয়, তাই অটোমেশন পাইপলাইনগুলি দুর্বলতা কমাতে এবং ভুল বা আংশিক ডিপ্লয়মেন্ট ফ্ল্যাগ করতে প্যাচ ডিপ্লয়মেন্টের অবস্থা ক্রমাগত পুনর্মূল্যায়ন করে।
শনাক্তকরণ ক্ষমতা উন্নত করতে, দুর্বলতা ম্যানেজমেন্ট সংস্থা উচ্চ-কোয়ালিটির সূচকগুলির উপর ফোকাস করে যা আসল হুমকি নির্দেশ করে এমন সিগন্যাল থেকে নয়েজকে আলাদা করে। এছাড়াও, এই সংস্থাটি ইন্ডাস্ট্রি ও ওপেন-সোর্স কমিউনিটির সাথে ইন্টার্যাকশন বাড়াতে সাহায্য করে। যেমন, Tsunami নেটওয়ার্ক নিরাপত্তা স্ক্যানারের জন্য তারা প্যাচ পুরস্কার প্রোগ্রাম চালায়। এর মাধ্যমে, দুর্বলতা শনাক্ত করার জন্য ওপেন-সোর্স ডিটেক্টর তৈরি করা ডেভেলপারদের পুরস্কার দেওয়া হয়।
ম্যালওয়্যার প্রতিরোধ
Google-এর মূল প্রোডাক্ট (যেমন, Gmail, Google Drive, Google Chrome, YouTube, Google Ads ও Google Search) বিভিন্ন ধরনের ম্যালওয়্যার শনাক্তকরণ টেকনিক ব্যবহার করে ম্যালওয়্যার থেকে রক্ষা করার ব্যবস্থা Google নেয়। ম্যালওয়্যার ফাইল আগে থেকেই খুঁজে পেতে, আমরা ওয়েব ক্রলিং, ফাইল ডিটোনেশন, কাস্টম স্ট্যাটিক ডিটেকশন, ডায়নামিক ডিটেকশন এবং মেশিন-লার্নিং ডিটেকশন ব্যবহার করি। এছাড়াও, আমরা একাধিক অ্যান্টিভাইরাস ইঞ্জিন ব্যবহার করি।
আমাদের কর্মীদের সুরক্ষিত রাখতে, আমরা Chrome Enterprise Premium-এর বিল্ট-ইন উন্নত নিরাপত্তা ক্ষমতা এবং Google Chrome-এ উন্নত নিরাপদ ব্রাউজিং ফিচার ব্যবহার করি। আমাদের কর্মীরা ওয়েব ব্রাউজ করার সময় এই ক্ষমতা ফিশিং ও ম্যালওয়্যার সাইট আগে থেকেই শনাক্ত করতে সাহায্য করে। এছাড়াও, আমরা Google Workspace-এ উপলভ্য সবচেয়ে কঠোর নিরাপত্তা সেটিংস চালু করি, যেমন Gmail সিকিউরিটি স্যান্ডবক্স, যাতে সন্দেহজনক অ্যাটাচমেন্ট প্রোঅ্যাক্টিভভাবে স্ক্যান করা যায়। এইসব সক্ষমতা থেকে পাওয়া লগ আমাদের নিরাপত্তা মনিটরিং সিস্টেমে ফিড করা হয়, যা নিম্নলিখিত বিভাগে বর্ণনা করা হয়েছে।
সিকিউরিটি মনিটরিং
Google-এর নিরাপত্তা মনিটরিং প্রোগ্রাম ইন্টার্নাল নেটওয়ার্ক ট্রাফিক, সিস্টেমে কর্মীদের অ্যাকশন এবং দুর্বলতা সম্পর্কে বাইরের জ্ঞান থেকে সংগ্রহ করা তথ্যের উপর ফোকাস করে। Google-এর একটি মূল নীতি হল, ইউনিফায়েড নিরাপত্তা বিশ্লেষণের জন্য সমস্ত নিরাপত্তা টেলিমেট্রি ডেটা এক জায়গায় একত্রিত করা এবং স্টোর করা।
Google-এর গ্লোবাল নেটওয়ার্ক জুড়ে বিভিন্ন পয়েন্টে, ইন্টার্নাল ট্রাফিককে সন্দেহজনক আচরণের জন্য পরীক্ষা করা হয়, যেমন, এমন ট্রাফিকের উপস্থিতি যা বটনেট কানেকশন নির্দেশ করতে পারে। Google, ট্রাফিক ক্যাপচার ও পার্স করার জন্য ওপেন সোর্স ও বাণিজ্যিক টুলের একটি কম্বিনেশন ব্যবহার করে, যাতে Google এই বিশ্লেষণ করতে পারে। Google-এর প্রযুক্তির উপর ভিত্তি করে তৈরি একটি মালিকানাধীন কোরিলেশন সিস্টেমও এই বিশ্লেষণকে সাপোর্ট করে। Google, সিস্টেম লগ পরীক্ষা করে নেটওয়ার্ক বিশ্লেষণ করে যাতে গ্রাহকের ডেটা অ্যাক্সেস করার চেষ্টার মতো অস্বাভাবিক আচরণ শনাক্ত করা যায়।
Google-এর থ্রেট অ্যানালিসিস গ্রুপ, হুমকি প্রদানকারী এবং তাদের কৌশল ও টেকনিকের বিবর্তন মনিটর করে। Google-এর নিরাপত্তা ইঞ্জিনিয়াররা আগত নিরাপত্তা রিপোর্ট পর্যালোচনা করেন এবং সর্বজনীন মেলিং তালিকা, ব্লগ পোস্ট ও উইকি মনিটর করেন। অটোমেটিক নেটওয়ার্ক বিশ্লেষণ ও সিস্টেম লগ অটোমেটিক বিশ্লেষণ করে অনির্ধারিত হুমকি কখন থাকতে পারে তা নির্ধারণ করতে সাহায্য করে। অটোমেটেড প্রসেস কোনও সমস্যা শনাক্ত করলে, সেটি Google-এর নিরাপত্তা কর্মীদের কাছে পাঠানো হয়।
ইনট্রুশন শনাক্তকরণ
Google, প্রতিটি ডিভাইসে হোস্ট-ভিত্তিক সিগন্যাল, ইনফ্রাস্ট্রাকচারে বিভিন্ন মনিটরিং পয়েন্ট থেকে নেটওয়ার্ক-ভিত্তিক সিগন্যাল এবং ইনফ্রাস্ট্রাকচার পরিষেবা থেকে সিগন্যাল একত্রিত করতে অত্যাধুনিক ডেটা প্রসেসিং পাইপলাইন ব্যবহার করে। এইসব পাইপলাইনের উপরে তৈরি করা নিয়ম ও মেশিন ইন্টেলিজেন্স, অপারেশনাল নিরাপত্তা ইঞ্জিনিয়ারদের সম্ভাব্য ঘটনা সম্পর্কে সতর্ক করে। Google-এর তদন্তকারী ও ঘটনা-প্রতিক্রিয়া টিম এই সম্ভাব্য ঘটনাগুলি ২৪ ঘণ্টা, ৩৬৫ দিন ধরে ট্রায়াজ, তদন্ত ও উত্তর দেয়। Google-এর শনাক্তকরণ ও প্রতিক্রিয়া জানানোর মেকানিজমের কার্যকারিতা পরিমাপ ও উন্নত করতে, Google এক্সটার্নাল পেনিট্রেশন টেস্টিংয়ের পাশাপাশি রেড টিম এক্সারসাইজও পরিচালনা করে।
ঘটনা ম্যানেজমেন্ট
নিরাপত্তা সংক্রান্ত ঘটনার জন্য Google-এর একটি কঠোর ঘটনা ম্যানেজমেন্ট প্রসেস আছে যা সিস্টেম বা ডেটার গোপনীয়তা, সততা বা উপলভ্যতাকে প্রভাবিত করতে পারে। Google-এর নিরাপত্তা সংক্রান্ত সমস্যা ম্যানেজমেন্ট প্রোগ্রাম, সমস্যা হ্যান্ডেল করা সংক্রান্ত NIST নির্দেশিকা (NIST SP 800–61) অনুযায়ী সাজানো হয়েছে। Google, কোনও ইভেন্টের জন্য প্রস্তুতি হিসেবে ফরেনসিক ও প্রমাণপত্র ম্যানেজ করার ব্যাপারে প্রধান কর্মীদের প্রশিক্ষণ দেয়, যার মধ্যে থার্ড-পার্টি ও মালিকানাধীন টুল ব্যবহার করাও অন্তর্ভুক্ত।
গুরুত্বপূর্ণ ক্ষেত্রগুলির জন্য Google ঘটনার প্রতিক্রিয়া সংক্রান্ত প্ল্যান পরীক্ষা করে। এইসব টেস্টে বিভিন্ন পরিস্থিতি বিবেচনা করা হয়, যার মধ্যে ইনসাইডার থ্রেট ও সফ্টওয়্যার সংক্রান্ত দুর্বলতাও অন্তর্ভুক্ত। নিরাপত্তা সংক্রান্ত ঘটনার দ্রুত সমাধান নিশ্চিত করতে, Google নিরাপত্তা টিম সব কর্মচারীদের জন্য ২৪/৭ উপলভ্য থাকে।
ডেটা সংক্রান্ত ঘটনার ক্ষেত্রে আমাদের প্রতিক্রিয়া জানানোর প্রসেস সম্পর্কে আরও জানতে, Google Maps Platform-এর ঘটনা ম্যানেজমেন্ট দেখুন।
সফ্টওয়্যার ডেভেলপমেন্ট সংক্রান্ত প্র্যাক্টিস
Google, সোর্স কন্ট্রোল সুরক্ষা ও টু-পার্টি রিভিউ ব্যবহার করে, আগে থেকেই দুর্বলতা কমানোর চেষ্টা করে। এছাড়াও, Google এমন লাইব্রেরি প্রদান করে যা ডেভেলপারদের নির্দিষ্ট ধরনের নিরাপত্তা সংক্রান্ত বাগ যোগ করা থেকে আটকায়। যেমন, Google-এর কাছে SDK-তে XSS সংক্রান্ত সমস্যা দূর করার জন্য ডিজাইন করা লাইব্রেরি এবং ফ্রেমওয়ার্ক রয়েছে। এছাড়াও, Google-এর কাছে নিরাপত্তা বাগ শনাক্ত করার জন্য অটোমেটেড টুল আছে, যেমন ফাজার, স্ট্যাটিক অ্যানালিসিস টুল এবং ওয়েব নিরাপত্তা স্ক্যানার।
সোর্স কোড সংক্রান্ত সুরক্ষা
Google-এর সোর্স কোড বিল্ট-ইন সোর্স ইন্টিগ্রিটি ও গভর্নেন্স সহ রেপোজিটরিতে স্টোর করা হয়, এর ফলে পরিষেবার বর্তমান ও আগের ভার্সন অডিট করা সম্ভব হয়। ইনফ্রাস্ট্রাকচারের জন্য কোনও পরিষেবার বাইনারি নির্দিষ্ট সোর্স কোড থেকে তৈরি করা প্রয়োজন, যা পর্যালোচনা, চেক-ইন এবং পরীক্ষা করা হয়েছে। Borg-এর জন্য বাইনারি অনুমোদন (BAB) হল একটি ইন্টার্নাল এনফোর্সমেন্ট চেক যা কোনও পরিষেবা ডিপ্লয় করার সময় করা হয়। BAB নিম্নলিখিত কাজগুলি করে:
- Google-এ ডিপ্লয় করা প্রোডাকশন সফ্টওয়্যার ও কনফিগারেশন পর্যালোচনা ও অনুমোদিত হয়েছে কিনা তা নিশ্চিত করে, বিশেষ করে সেই কোড ব্যবহারকারীর ডেটা অ্যাক্সেস করতে পারলে
- কোড ও কনফিগারেশন ডিপ্লয়মেন্ট যাতে নির্দিষ্ট ন্যূনতম মান পূরণ করে তা নিশ্চিত করে
- সোর্স কোডে কোনও ইনসাইডার বা প্রতিপক্ষকে ক্ষতিকর পরিবর্তন করার ক্ষমতা সীমিত করে এবং কোনও সার্ভিস থেকে তার সোর্স পর্যন্ত একটি ফরেনসিক ট্রেল প্রদান করে
আভ্যন্তরীণ ঝুঁকি কমানো
যেসব কর্মীকে ইনফ্রাস্ট্রাকচারে অ্যাডমিনিস্ট্রেটিভ অ্যাক্সেস দেওয়া হয়েছে, Google তাদের অ্যাক্টিভিটি সীমিত করে এবং সেগুলির উপর নজর রাখে। Google ক্রমাগত অটোমেশন ব্যবহার করে নির্দিষ্ট টাস্কের জন্য বিশেষ অ্যাক্সেসের প্রয়োজনীয়তা দূর করার জন্য কাজ করে। অটোমেশন নিরাপদ ও নিয়ন্ত্রিত উপায়ে একই টাস্ক সম্পূর্ণ করতে পারে। যেমন, কিছু অ্যাকশনের জন্য Google-এর দ্বিপাক্ষিক অনুমোদন প্রয়োজন এবং Google সীমিত API ব্যবহার করে যা সংবেদনশীল তথ্য প্রকাশ না করেই ডিবাগ করার অনুমতি দেয়।
Google কর্মীরা লো-লেভেল ইনফ্রাস্ট্রাকচার হুকের মাধ্যমে গ্রাহকের তথ্য অ্যাক্সেস করেন। Google-এর নিরাপত্তা টিম অ্যাক্সেস প্যাটার্ন মনিটর করে এবং অস্বাভাবিক ঘটনা তদন্ত করে।
বিপর্যয় মোকাবিলা পরীক্ষা - DiRT
Google Maps Platform বার্ষিক, কোম্পানি-ব্যাপী, একাধিক দিন ধরে চলা বিপর্যয় মোকাবিলা পরীক্ষা (DiRT) ইভেন্ট পরিচালনা করে যাতে বিপর্যয়ের সময়ও Google Maps Platform-এর পরিষেবা এবং অভ্যন্তরীণ ব্যবসায়িক অপারেশন চালু থাকে। DiRT তৈরি করা হয়েছে গুরুত্বপূর্ণ সিস্টেমে দুর্বলতা খুঁজে বের করার জন্য। এটি ইচ্ছাকৃতভাবে সিস্টেমের কার্যকারিতা ব্যাহত করে এবং সেইসব দুর্বলতা সমাধান করে যাতে সিস্টেম অনিয়ন্ত্রিতভাবে ব্যাহত না হয়। DiRT লাইভ সিস্টেম ভেঙে Google-এর প্রযুক্তিগত দৃঢ়তা পরীক্ষা করে এবং গুরুত্বপূর্ণ কর্মী, এলাকার বিশেষজ্ঞ এবং নেতাদের অংশগ্রহণ থেকে স্পষ্টভাবে বাধা দিয়ে Google-এর অপারেশনাল স্থিতিস্থাপকতা পরীক্ষা করে। সাধারণভাবে উপলভ্য সব পরিষেবার ক্ষেত্রে, সেগুলির স্থিতিস্থাপকতা ও উপলভ্যতা যাচাই করার জন্য চালু, অ্যাক্টিভ DiRT টেস্টিং ও ভ্যালিডেশন প্রয়োজন।
DiRT এক্সারসাইজের জন্য প্রস্তুতি নিতে, Google অগ্রাধিকার, কমিউনিকেশন প্রোটোকল, প্রভাবের প্রত্যাশা এবং টেস্ট ডিজাইন সংক্রান্ত প্রয়োজনীয়তা, যার মধ্যে আগে থেকে পর্যালোচনা করা এবং অনুমোদিত রোলব্যাক প্ল্যানও অন্তর্ভুক্ত, এইসব বিষয়ে একটি সামঞ্জস্যপূর্ণ নিয়মাবলী ব্যবহার করে। DiRT এক্সারসাইজ এবং পরিস্থিতি শুধু পরিষেবার মধ্যেই টেকনিক্যাল সমস্যা তৈরি করে না, বরং প্রসেস, গুরুত্বপূর্ণ কর্মীদের উপলভ্যতা, সহায়ক সিস্টেম, কমিউনিকেশন এবং ফিজিক্যাল অ্যাক্সেসের ক্ষেত্রেও ডিজাইন করা সমস্যা অন্তর্ভুক্ত করতে পারে। DiRT যাচাই করে যে বর্তমানে চালু থাকা প্রসেসগুলি বাস্তবে কাজ করে কিনা। এছাড়াও, এটি নিশ্চিত করে যে টিমকে আগে থেকেই প্রশিক্ষণ দেওয়া হয়েছে এবং তাদের কাছে বাস্তব আউটজ, বিঘ্ন এবং প্রাকৃতিক বা মানুষ-নির্মিত দুর্যোগের সময় ব্যবহার করার মতো অভিজ্ঞতা রয়েছে।
গুরুত্বপূর্ণ নিরাপত্তা নিয়ন্ত্রণ
এই বিভাগে, Google Maps Platform তার প্ল্যাটফর্ম সুরক্ষিত রাখতে যেসব প্রধান নিরাপত্তা নিয়ন্ত্রণ প্রয়োগ করে, সেগুলি বর্ণনা করা হয়েছে।
এনক্রিপশন
এনক্রিপশন ডেটা সুরক্ষিত রাখার জন্য সুরক্ষার একটি লেয়ার যোগ করে। এনক্রিপশন নিশ্চিত করে যে কোনও আক্রমণকারী ডেটাতে অ্যাক্সেস পেলেও, আক্রমণকারী এনক্রিপশন কী-তে অ্যাক্সেস না থাকলে ডেটা পড়তে পারবে না। এমনকি, কোনও আক্রমণকারী ডেটা অ্যাক্সেস করতে পারলেও (যেমন, ডেটা সেন্টারের মধ্যে থাকা ওয়্যার কানেকশন অ্যাক্সেস করে অথবা স্টোরেজ ডিভাইস চুরি করে), সেটি বুঝতে বা ডিক্রিপ্ট করতে পারবে না।
Google কীভাবে ডেটার গোপনীয়তা সুরক্ষিত রাখতে সাহায্য করে তার একটি গুরুত্বপূর্ণ পদ্ধতি হল এনক্রিপশন। এটি সিস্টেমকে ডেটা ম্যানিপুলেট করার অনুমতি দেয়—যেমন, ব্যাক-আপের জন্য—এবং ইঞ্জিনিয়ারদের Google-এর ইনফ্রাস্ট্রাকচারকে সহায়তা করার অনুমতি দেয়, তবে সেইসব সিস্টেম বা কর্মীদের কন্টেন্ট অ্যাক্সেস করার সুবিধা প্রদান করে না।
স্টোর করে রাখা ডেটা এনক্রিপ্ট করা
এই বিভাগে "অ্যাট রেস্ট" এনক্রিপশন বলতে ডিস্ক (সলিড-স্টেট ড্রাইভ সহ) বা ব্যাক-আপ মিডিয়াতে স্টোর করা ডেটা সুরক্ষিত রাখতে ব্যবহৃত এনক্রিপশনকে বোঝায়। ডেটা স্টোরেজ লেভেলে এনক্রিপ্ট করা হয়, সাধারণত AES256 (অ্যাডভান্সড এনক্রিপশন স্ট্যান্ডার্ড) ব্যবহার করে। Google গ্রাহকদের কোনও অ্যাকশন নেওয়ার প্রয়োজন ছাড়াই, ডেটা সেন্টারে Google-এর প্রোডাকশন স্টোরেজ স্ট্যাকে একাধিক লেভেলে, হার্ডওয়্যার লেভেল সহ ডেটা এনক্রিপ্ট করা হয়।
এনক্রিপশনের একাধিক স্তর ব্যবহার করলে, ডেটা সুরক্ষার অতিরিক্ত সুবিধা পাওয়া যায় এবং Google-কে অ্যাপ্লিকেশনের প্রয়োজনীয়তার উপর ভিত্তি করে সবচেয়ে উপযুক্ত পদ্ধতি বেছে নেওয়ার সুযোগ দেয়। Google, সাধারণ ক্রিপ্টোগ্রাফিক লাইব্রেরি ব্যবহার করে যা Google-এর FIPS 140-2 ভ্যালিডেট করা মডিউল অন্তর্ভুক্ত করে প্রোডাক্ট জুড়ে এনক্রিপশন ধারাবাহিকভাবে প্রয়োগ করে। সাধারণ লাইব্রেরি ধারাবাহিকভাবে ব্যবহার করার অর্থ হল, ক্রিপ্টোগ্রাফারদের একটি ছোট টিমকে এই কঠোরভাবে নিয়ন্ত্রিত ও রিভিউ করা কোড প্রয়োগ ও পরিচালনা করতে হবে।
ট্রানজিটে ডেটা সুরক্ষিত রাখা
ইন্টারনেটে ডেটা ট্রান্সফার করার সময় অননুমোদিত অ্যাক্সেসের কারণে তা সুরক্ষিত নাও থাকতে পারে। Google Maps Platform গ্রাহকের ডিভাইস ও নেটওয়ার্ক এবং Google-এর Google Front End (GFE) সার্ভারের মধ্যে ট্রানজিটে শক্তিশালী এনক্রিপশন কাজ করে। পেশাদার পদ্ধতি হিসেবে, Google সাজেস্ট করে যে গ্রাহক/ডেভেলপাররা অ্যাপ্লিকেশন তৈরি করার সময় Google-এর সবচেয়ে শক্তিশালী কাজ করে এমন সাইফার স্যুট (TLS 1.3) ব্যবহার করুন। কিছু গ্রাহকের এমন ব্যবহারিক ক্ষেত্র আছে যেখানে কম্প্যাটিবিলিটির কারণে পুরনো সাইফার স্যুটের প্রয়োজন হয়, তাই Google Maps Platform এই দুর্বল স্ট্যান্ডার্ডে কাজ করে, তবে সম্ভব হলে সেগুলি ব্যবহার করার পরামর্শ দেয় না। এছাড়াও, Google Maps Platform প্রোডাক্টের জন্য IPsec ব্যবহার করে ভার্চুয়াল প্রাইভেট নেটওয়ার্ক স্থাপন করার জন্য Google Cloud আপনাকে অতিরিক্ত ট্রান্সপোর্ট এনক্রিপশন বিকল্প অফার করে, যার মধ্যে Cloud VPN অন্তর্ভুক্ত।
Google ডেটা সেন্টারের মধ্যে ট্রানজিটে থাকা ডেটা সুরক্ষিত রাখা
অ্যাপ্লিকেশন লেয়ার ট্রান্সপোর্ট সিকিউরিটি (ALTS) নিশ্চিত করে যে Google ট্রাফিকের ইন্টিগ্রিটি সুরক্ষিত এবং প্রয়োজন অনুযায়ী এনক্রিপ্ট করা আছে। ক্লায়েন্ট ও সার্ভারের মধ্যে হ্যান্ডশেক প্রোটোকল সম্পূর্ণ হওয়ার পরে এবং নেটওয়ার্ক ট্রাফিক এনক্রিপ্ট ও যাচাই করার জন্য ক্লায়েন্ট ও সার্ভার প্রয়োজনীয় শেয়ার করা ক্রিপ্টোগ্রাফিক সিক্রেট নিয়ে আলোচনা করার পরে, ALTS, আলোচনা করা শেয়ার করা সিক্রেট ব্যবহার করে, ইন্টিগ্রিটি প্রয়োগ করার মাধ্যমে RPC (রিমোট প্রসিডিওর কল) ট্রাফিক সুরক্ষিত করে। Google, ইন্টিগ্রিটি গ্যারান্টির জন্য একাধিক প্রোটোকল ব্যবহার করে, যেমন ১২৮-বিট কী সহ AES-GMAC (অ্যাডভান্সড এনক্রিপশন স্ট্যান্ডার্ড)। Google-এর দ্বারা বা Google-এর হয়ে নিয়ন্ত্রিত কোনও ফিজিক্যাল বাউন্ডারি থেকে ট্রাফিক বেরিয়ে গেলে, যেমন ডেটা সেন্টারের মধ্যে WAN (ওয়াইড এরিয়া নেটওয়ার্ক) ব্যবহার করে ট্রানজিট চলাকালীন, এনক্রিপশন ও অখণ্ডতা সংক্রান্ত গ্যারান্টি প্রদান করতে সব প্রোটোকল অটোমেটিক আপগ্রেড করা হয়।
Google Maps Platform পরিষেবার উপলভ্যতা
কিছু Google Maps Platform পরিষেবা সব ভৌগোলিক অঞ্চলে উপলভ্য নাও হতে পারে। কিছু পরিষেবা সাময়িকভাবে বিঘ্নিত হয় (অপ্রত্যাশিত ঘটনার কারণে, যেমন নেটওয়ার্ক বিভ্রাট), কিন্তু অন্যান্য পরিষেবা সরকারি বিধিনিষেধের কারণে স্থায়ীভাবে সীমিত করা হয়। Google-এর বিস্তারিত স্বচ্ছতা রিপোর্ট এবং স্ট্যাটাস ড্যাশবোর্ড থেকে Google Maps Platform পরিষেবায় সাম্প্রতিক এবং চলমান ট্রাফিক সংক্রান্ত সমস্যা সম্পর্কে জানা যায়। Google-এর আপটাইম সংক্রান্ত তথ্য বিশ্লেষণ ও বুঝতে সাহায্য করার জন্য Google এই ডেটা প্রদান করে।
ক্লায়েন্ট-সাইড নিরাপত্তা
নিরাপত্তা হল ক্লাউড পরিষেবা প্রদানকারী এবং Google Maps Platform প্রোডাক্ট প্রয়োগকারী গ্রাহক/পার্টনারের মধ্যে একটি যৌথ দায়িত্ব। Google Maps Platform সলিউশন আর্কিটেক্ট করার সময় গ্রাহক/পার্টনারের দায়িত্বের বিস্তারিত বিবরণ এই বিভাগে দেওয়া হয়েছে।
JavaScript API
নিরাপদ সাইট
Maps JavaScript API কিছু সাজেশন প্রকাশ করে যা গ্রাহককে ক্রস-সাইট স্ক্রিপ্টিং, ক্লিকজ্যাকিং এবং ডেটা ইনজেকশন আক্রমণের মতো দুর্বলতা এড়াতে তার সাইটের কন্টেন্ট নিরাপত্তা নীতি (CSP) ফাইন টিউন করতে দেয়। জাভাস্ক্রিপ্ট API-তে দুই ধরনের CSP কাজ করে: ননস ব্যবহার করে কঠোর CSP এবং হোয়াইটলিস্ট CSP।
সুরক্ষিত জাভাস্ক্রিপ্ট
পরিচিত নিরাপত্তা অ্যান্টি-প্যাটার্নের জন্য জাভাস্ক্রিপ্ট নিয়মিত স্ক্যান করা হয় এবং সমস্যাগুলি দ্রুত সমাধান করা হয়। JavaScript API প্রতি সপ্তাহে প্রকাশ করা হয় অথবা কোনও সমস্যা হলে তা সাথে সাথে প্রকাশ করা হয়।
মোবাইল অ্যাপ্লিকেশন নিরাপত্তা (MAS)
মোবাইল অ্যাপ্লিকেশন সিকিউরিটি (MAS) হল একটি ওপেন, চটপটে, ক্রাউড-সোর্সড প্রচেষ্টা, যা সারা বিশ্ব থেকে ডজন ডজন লেখক ও রিভিউয়ারদের কন্ট্রিবিউশন দিয়ে তৈরি করা হয়েছে। OWASP মোবাইল অ্যাপ্লিকেশন নিরাপত্তা (MAS) ফ্ল্যাগশিপ প্রোজেক্ট মোবাইল অ্যাপের জন্য একটি নিরাপত্তা স্ট্যান্ডার্ড (OWASP MASVS) এবং একটি বিস্তারিত টেস্টিং গাইড (OWASP MASTG) প্রদান করে যা মোবাইল অ্যাপ নিরাপত্তা পরীক্ষার সময় ব্যবহৃত প্রক্রিয়া, কৌশল এবং টুল কভার করে, সেইসাথে টেস্ট কেসের একটি সম্পূর্ণ সেট যা টেস্টারদের ধারাবাহিক এবং সম্পূর্ণ ফলাফল প্রদান করতে সক্ষম করে।
- OWASP মোবাইল অ্যাপ্লিকেশন নিরাপত্তা যাচাইকরণ স্ট্যান্ডার্ড (MASVS) iOS এবং Android, উভয়ের জন্যই সম্পূর্ণ এবং সামঞ্জস্যপূর্ণ নিরাপত্তা পরীক্ষার জন্য একটি বেসলাইন প্রদান করে।
- OWASP মোবাইল অ্যাপ্লিকেশন নিরাপত্তা টেস্টিং গাইড (MASTG) হল একটি বিস্তারিত ম্যানুয়াল যা মোবাইল অ্যাপ্লিকেশন নিরাপত্তা বিশ্লেষণের সময় ব্যবহৃত প্রসেস, টেকনিক ও টুল কভার করে, পাশাপাশি MASVS-এ তালিকাভুক্ত প্রয়োজনীয়তা যাচাই করার জন্য টেস্ট কেসের একটি বিস্তারিত সেটও কভার করে।
- OWASP মোবাইল অ্যাপ্লিকেশন নিরাপত্তা চেকলিস্টে
প্রতিটি MASVS কন্ট্রোলের জন্য MASTG টেস্ট কেসের লিঙ্ক থাকে।
- নিরাপত্তা মূল্যায়ন / পেন্টেস্টিং: আপনি অন্তত স্ট্যান্ডার্ড অ্যাটাক সারফেস কভার করছেন কিনা তা নিশ্চিত করুন এবং এক্সপ্লোর করা শুরু করুন।
- স্ট্যান্ডার্ড মেনে চলা: এর মধ্যে MASVS ও MASTG ভার্সন এবং কমিট আইডি অন্তর্ভুক্ত।
- আপনার মোবাইল নিরাপত্তা সংক্রান্ত দক্ষতা সম্পর্কে জানুন ও অনুশীলন করুন।
- বাগ বাউন্টি: মোবাইল অ্যাটাক সারফেস কভার করে ধাপে ধাপে এগিয়ে যান।
আপনার iOS ও Android অ্যাপ্লিকেশনের নিরাপত্তা, টেস্টিং ও যাচাইকরণ ক্ষমতা উন্নত করতে OWASP MAS ব্যবহার করার কথা বিবেচনা করুন।
Android
Android অ্যাপ্লিকেশন ডেভেলপ করার সময়, Android কমিউনিটি অ্যাপ্লিকেশন পেশাদার পদ্ধতি হল বিবেচনা করার মতো আরেকটি রিসোর্স। নিরাপত্তা নির্দেশিকাতে নিরাপদ যোগাযোগ প্রয়োগ করা, সঠিক অনুমতি নির্ধারণ করা, নিরাপদ ডেটা স্টোরেজ, পরিষেবা নির্ভরতা এবং আরও অনেক কিছু সম্পর্কে পেশাদার পদ্ধতি সংক্রান্ত নির্দেশিকা রয়েছে।
iOS
iOS অ্যাপ্লিকেশন ডেভেলপ করার সময়, Apple-এর নিরাপদ কোডিং সংক্রান্ত ভূমিকা গাইড বিবেচনা করুন, এতে iOS প্ল্যাটফর্মের জন্য পেশাদার পদ্ধতি রয়েছে।
ডেটা সংগ্রহ, ব্যবহার ও রেখে দেওয়া
Google Maps Platform ডেটা সংগ্রহ, ডেটা ব্যবহার এবং ডেটা ধরে রাখা সংক্রান্ত বিষয়ে স্বচ্ছতা বজায় রাখার ব্যাপারে প্রতিশ্রুতিবদ্ধ। Google Maps Platform-এর ডেটা সংগ্রহ, ব্যবহার, ও ডেটা কতদিন রাখা হবে তা Google Maps Platform-এর পরিষেবার শর্তাবলী মেনে চলে, যার মধ্যে Google-এর গোপনীয়তা নীতি অন্তর্ভুক্ত।
ডেটা সংগ্রহ
Google Maps Platform প্রোডাক্ট ব্যবহারের মাধ্যমে ডেটা সংগ্রহ করা হয়। গ্রাহক হিসেবে, API ও SDK-এর মাধ্যমে Google Maps Platform-এ আপনি কী তথ্য ট্রান্সমিট করবেন তা আপনি নিয়ন্ত্রণ করতে পারবেন। সমস্ত Google Maps Platform অনুরোধ লগ করা হয়, যার মধ্যে প্রোডাক্ট থেকে রেসপন্স স্ট্যাটাস কোড অন্তর্ভুক্ত থাকে।
Google Maps Platform লগ করা ডেটা
Google Maps Platform, প্রোডাক্ট স্যুট জুড়ে ডেটা লগ করে। লগে একাধিক এন্ট্রি থাকে, যার মধ্যে সাধারণত এগুলি অন্তর্ভুক্ত থাকে:
- অ্যাকাউন্ট শনাক্তকারী যা API কী, ক্লায়েন্ট আইডি বা ক্লাউড প্রোজেক্ট নম্বর হতে পারে। অপারেশন, সহায়তা ও বিলিংয়ের জন্য এটি প্রয়োজন।
- অনুরোধকারী সার্ভার, পরিষেবা বা ডিভাইসের IP অ্যাড্রেস। API-এর ক্ষেত্রে, মনে রাখবেন যে Google Maps Platform-এ পাঠানো IP অ্যাড্রেস নির্ভর করবে আপনার অ্যাপ্লিকেশন/সমাধানে API ইনভোকেশন কীভাবে প্রয়োগ করা হয়েছে তার উপর। SDK-এর ক্ষেত্রে, যে ডিভাইস থেকে অনুরোধ করা হয়েছে তার IP অ্যাড্রেস লগ করা হয়।
- অনুরোধের URL, যাতে API এবং API-তে পাস করা প্যারামিটার থাকে। যেমন, Geocoding API-এর জন্য দুটি প্যারামিটার (ঠিকানা ও API কী) প্রয়োজন। জিওকোডিংয়েও বেশ কিছু ঐচ্ছিক প্যারামিটার আছে। অনুরোধের URL-এ পরিষেবায় পাস করা সব প্যারামিটার থাকবে।
- অনুরোধের তারিখ ও সময়।
- ওয়েব অ্যাপ্লিকেশন-এ অনুরোধ হেডার লগ করা থাকে, যার মধ্যে সাধারণত ওয়েব ব্রাউজার ও অপারেটিং সিস্টেমের মতো ডেটা থাকে।
- SDK ব্যবহার করে এমন মোবাইল অ্যাপ্লিকেশন (Android ও iOS)-এ ভার্সন, লাইব্রেরি ও অ্যাপ্লিকেশনের নাম লগ করা থাকে।
Google Maps Platform লগ অ্যাক্সেস
লগ অ্যাক্সেস করার সুবিধা অত্যন্ত সীমাবদ্ধ এবং শুধুমাত্র নির্দিষ্ট টিমের অনুমোদিত মেম্বারদের দেওয়া হয়, যাদের বৈধ ব্যবসায়িক প্রয়োজন আছে। অডিট করার উদ্দেশ্যে লগ ফাইলে করা প্রতিটি অ্যাক্সেস অনুরোধ ডকুমেন্ট করা হয়, যা Google-এর ISO 27001 এবং SOC 2 থার্ড-পার্টি অডিটের মাধ্যমে যাচাই করা হয়।
ডেটা ব্যবহার
Google Maps Platform-এর মাধ্যমে সংগ্রহ করা ডেটা নিম্নলিখিত উদ্দেশ্যে ব্যবহার করা হয়:
- Google প্রোডাক্ট ও পরিষেবা উন্নত করা
- গ্রাহককে টেকনিক্যাল সহায়তা প্রদান করা
- অপারেশনাল মনিটরিং ও অ্যালার্ম
- প্ল্যাটফর্মের নিরাপত্তা বজায় রাখা
- প্ল্যাটফর্মের ক্যাপাসিটি প্ল্যানিং
মনে রাখবেন, Google-এর গোপনীয়তা নীতি অনুযায়ী Google আপনার ব্যক্তিগত তথ্য থার্ড-পার্টির কাছে বিক্রি করে না।
ডেটা স্টোর করা এবং পরিচয় গোপন রাখা
Google Maps Platform লগ থেকে সংগ্রহ করা ব্যবহারকারীর ডেটা, স্টোরেজ ও ডেটা রেখে দেওয়া সংক্রান্ত নীতি মেনে, ব্যবসার প্রয়োজন অনুযায়ী বিভিন্ন সময়ের জন্য রেখে দেওয়া হতে পারে। শুধুমাত্র বৈধ ব্যবসায়িক প্রয়োজন থাকলে তবেই ব্যবহারকারীর ডেটা রেখে দেওয়া হয় এবং যে উদ্দেশ্যে ডেটা সংগ্রহ করা হয়েছিল সেই উদ্দেশ্য পূরণ হয়ে গেলে তা মুছে দেওয়া হয়। মুছে ফেলার গ্রহণযোগ্য পদ্ধতি কঠোরভাবে সংজ্ঞায়িত করা হয় এবং এতে আবর্জনা সংগ্রহের মাধ্যমে সমস্ত স্তর অন্তর্ভুক্ত থাকে। নিয়ম মেনে চলা হচ্ছে কিনা তা নিশ্চিত করতে মুছে দেওয়ার প্রসেস মনিটর ও যাচাই করা হয়।
লগ থেকে প্রাপ্ত পরিচয় গোপন করা, সামগ্রিক ব্যবহারের পরিসংখ্যান আরও বেশি দিন ধরে রাখা হতে পারে। ডেটা থেকে সুনির্দিষ্ট পরিচয় দেওয়ার সব প্রক্রিয়া গোপনীয়তা টিম পর্যালোচনা করে দেখে যাতে এটি পর্যাপ্ত প্রযুক্তিগত স্ট্যান্ডার্ড পূরণ করে এবং গোপনীয়তা, প্রোডাক্ট ও রেগুলেশন সংক্রান্ত প্রয়োজনীয়তা পূরণ করার জন্য উপযুক্ত হয়।
সম্মতি সংক্রান্ত প্রয়োজনীয়তার জন্য সহায়তা
Google Maps Platform-এর নিরাপত্তা, সম্মতি ও কোয়ালিটি কন্ট্রোল নিয়মিতভাবে স্বাধীনভাবে যাচাই করা হয় এবং সম্মতি প্রদর্শনের জন্য এটি সার্টিফিকেশন, অ্যাটেস্টেশন ও অডিট রিপোর্ট পায়। আমরা যেসব মূল আন্তর্জাতিক স্ট্যান্ডার্ড মেনে চলি সেগুলি হল:
- ISO / IEC 27001 (তথ্য সুরক্ষা ম্যানেজমেন্ট)
- ISO / IEC 27017 (ক্লাউড সুরক্ষা)
- ISO / IEC 9001 (কোয়ালিটি ম্যানেজমেন্ট)
এছাড়াও, আমাদের SOC 2 ও SOC 3 রিপোর্ট আমাদের গ্রাহকদের জন্য উপলভ্য। এছাড়াও, আমরা NIST 800-53 ও TISAX (জার্মানি)-এর মতো ক্ষেত্র ও দেশ-ভিত্তিক ফ্রেমওয়ার্কে অংশগ্রহণ করি।
আমাদের কমপ্লায়েন্স অফারিংয়ের সম্পূর্ণ তালিকা দেখতে, নিরাপত্তা ও কমপ্লায়েন্স ট্রাস্ট সেন্টার দেখুন।
সারাংশ
Google-এর সমস্ত পরিকাঠামো, প্রোডাক্ট ও অপারেশনের জন্য নিরাপত্তা হল প্রাথমিক ডিজাইন সংক্রান্ত মাপকাঠি। Google-এর অপারেশন ও নিরাপত্তা সংক্রান্ত গবেষণা কমিউনিটির সাথে এর কোলাবরেশনের ফলে আমরা খুব দ্রুত দুর্বলতা সমাধান করতে পারি এবং প্রায়শই সেগুলি সম্পূর্ণভাবে প্রতিরোধ করতে পারি। Google তার নিজস্ব পরিষেবা, যেমন Search, YouTube ও Gmail, একই পরিকাঠামোতে চালায় যা এটি তার গ্রাহকদের জন্য উপলভ্য করে তোলে। এর ফলে গ্রাহকরা Google-এর নিরাপত্তা নিয়ন্ত্রণ ও প্র্যাক্টিস থেকে সরাসরি উপকৃত হন।
Google মনে করে যে এটি এমন সুরক্ষা প্রদান করতে পারে যা খুব কম পাবলিক ক্লাউড প্রোভাইডার বা ব্যক্তিগত এন্টারপ্রাইজ আইটি টিম ম্যাচ করতে পারে। ডেটা সুরক্ষিত রাখা Google-এর ব্যবসার মূল ভিত্তি, তাই আমরা নিরাপত্তা, রিসোর্স এবং দক্ষতার ক্ষেত্রে এমনভাবে বিনিয়োগ করতে পারি যা অন্যরা পারে না। Google-এর বিনিয়োগ আপনাকে ব্যবসা ও নতুন নতুন আইডিয়া নিয়ে কাজ করার সুযোগ করে দেয়। আপনাকে সুরক্ষিত ও স্বচ্ছ উপায়ে Google পরিষেবা থেকে সুবিধা পেতে দেওয়ার জন্য আমরা আমাদের প্ল্যাটফর্মে বিনিয়োগ করা চালিয়ে যাব।
এরপর কী
আমাদের নিরাপত্তা সংক্রান্ত সংস্কৃতি ও দর্শন সম্পর্কে আরও জানতে, Building Secure and Reliable Systems (O'Reilly book) বইটি পড়ুন।
সাজেস্ট করা পেশাদার পদ্ধতি সম্পর্কে আরও জানতে, Google Maps Platform নিরাপত্তা সংক্রান্ত নির্দেশিকা পড়ুন।
কমপ্লায়েন্স সার্টিফিকেশন অনুযায়ী প্রোডাক্ট কভারেজ সম্পর্কে আরও জানতে, কমপ্লায়েন্স প্রোগ্রাম অনুযায়ী Google Maps Platform পরিষেবার স্কোপ দেখুন।
ঘটনা ম্যানেজ করার ব্যাপারে আমাদের দৃষ্টিভঙ্গি সম্পর্কে আরও জানতে, Google Maps Platform-এর ঘটনা ম্যানেজমেন্ট নিবন্ধটি পড়ুন।