
Chính sách bảo mật nội dung (CSP) là một tiêu chuẩn bảo mật web được hỗ trợ rộng rãi, nhằm ngăn chặn một số loại tấn công dựa trên việc chèn mã bằng cách cho phép nhà phát triển kiểm soát các tài nguyên mà ứng dụng của họ tải. Hãy tham khảo hướng dẫn này để tìm hiểu cách triển khai Trình quản lý thẻ của Google trên các trang web sử dụng CSP.
Bật thẻ vùng chứa để sử dụng CSP
Để sử dụng Trình quản lý thẻ của Google trên một trang có CSP, CSP phải cho phép thực thi mã vùng chứa của Trình quản lý thẻ. Mã này được tạo dưới dạng mã JavaScript cùng dòng để chèn tập lệnh gtm.js. Có một số cách để thực hiện việc này, chẳng hạn như sử dụng số chỉ dùng một lần hoặc hàm băm. Phương thức được đề xuất là sử dụng một
số chỉ dùng một lần. Đây phải là một giá trị ngẫu nhiên, không thể đoán được mà máy chủ tạo ra
riêng cho từng phản hồi. Cung cấp giá trị số chỉ dùng một lần trong lệnh script-src-elem của Content-Security-Policy dưới dạng nonce-{SERVER-GENERATED-NONCE}, đồng thời sử dụng phiên bản nhận biết số chỉ dùng một lần của mã vùng chứa Trình quản lý thẻ nội tuyến. Đặt thuộc tính nonce trên phần tử tập lệnh cùng dòng thành cùng giá trị này:
<!-- Google Tag Manager -->
<script nonce='{SERVER-GENERATED-NONCE}'>(function(w,d,s,l,i){w[l]=w[l]||[];w[l].push({'gtm.start':
new Date().getTime(),event:'gtm.js'});var f=d.getElementsByTagName(s)[0],
j=d.createElement(s),dl=l!='dataLayer'?'&l='+l:'';j.async=true;j.src=
'https://www.googletagmanager.com/gtm.js?id='+i+dl;var n=d.querySelector('[nonce]');
n&&j.setAttribute('nonce',n.nonce||n.getAttribute('nonce'));f.parentNode.insertBefore(j,f);
})(window,document,'script','dataLayer','GTM-XXXXXX');</script>
<!-- End Google Tag Manager -->
Sau đó, Trình quản lý thẻ sẽ truyền số chỉ dùng một lần đến mọi tập lệnh mà trình quản lý này thêm vào trang.
Có nhiều cách khác để cho phép thực thi tập lệnh cùng dòng, chẳng hạn như cung cấp băm của tập lệnh cùng dòng trong CSP.
Nếu không thể áp dụng phương pháp nonce hoặc băm được đề xuất, bạn có thể bật tập lệnh cùng dòng của Trình quản lý thẻ bằng cách thêm lệnh 'unsafe-inline' vào phần script-src-elem của CSP.
CSP phải cho phép những điều sau để sử dụng phương pháp này:
| Lệnh | Nội dung |
|---|---|
script-src-elem |
https://www.googletagmanager.com 'unsafe-inline' |
img-src |
https://www.googletagmanager.com |
connect-src |
https://www.googletagmanager.com https://www.google.com |
Biến JavaScript tuỳ chỉnh
Do cách triển khai biến JavaScript tuỳ chỉnh, các biến này sẽ được đánh giá thành undefined khi có CSP, trừ phi lệnh 'unsafe-eval' được cung cấp trong phần script-src của CSP.
| Lệnh | Nội dung |
|---|---|
script-src |
'unsafe-eval' |
Chế độ xem trước
Để sử dụng Chế độ xem trước của Trình quản lý thẻ của Google, CSP phải cho phép những điều sau:
| Lệnh | Nội dung |
|---|---|
script-src-elem |
https://www.googletagmanager.com https://tagmanager.google.com |
style-src |
https://www.googletagmanager.com https://tagmanager.google.com https://fonts.googleapis.com |
img-src |
https://www.googletagmanager.com https://ssl.gstatic.com https://www.gstatic.com |
font-src |
https://fonts.gstatic.com data: |
Google Analytics
Để sử dụng Google Analytics, CSP phải cho phép những điều sau:
| Lệnh | Nội dung |
|---|---|
script-src-elem |
https://www.googletagmanager.com |
img-src |
https://www.googletagmanager.com https://*.google-analytics.com https://*.google.com https://*.google.<TLD> https://*.g.doubleclick.net |
connect-src |
https://www.googletagmanager.com https://*.google-analytics.com https://*.google.com https://*.google.<TLD> https://*.g.doubleclick.net https://pagead2.googlesyndication.com |
frame-src |
https://www.googletagmanager.com |
Để sử dụng Google Analytics mà không có bất kỳ tính năng nào của Google Ads, CSP phải cho phép những điều sau:
| Lệnh | Nội dung |
|---|---|
script-src-elem |
https://www.googletagmanager.com |
img-src |
https://www.googletagmanager.com https://*.google-analytics.com |
connect-src |
https://www.googletagmanager.com https://*.google-analytics.com https://*.google.com |
Google Ads
Để sử dụng thẻ Chuyển đổi, Tiếp thị lại hoặc Trình liên kết chuyển đổi của Google Ads, CSP phải cho phép những điều sau:
| Lệnh | Nội dung |
|---|---|
script-src-elem |
https://www.googletagmanager.com https://www.googleadservices.com https://www.google.com |
img-src |
https://www.googletagmanager.com https://www.googleadservices.com https://googleads.g.doubleclick.net https://pagead2.googlesyndication.com https://www.google.com https://www.google.<TLD> |
connect-src |
https://www.googletagmanager.com https://www.googleadservices.com https://googleads.g.doubleclick.net https://pagead2.googlesyndication.com https://www.google.com https://www.google.<TLD> https://ad.doubleclick.net |
frame-src |
https://www.googletagmanager.com |
Dữ liệu người dùng Google Ads
Để sử dụng đèn hiệu dữ liệu người dùng của Google Ads khi chạy trong bối cảnh bảo mật, CSP phải cho phép những điều sau:
| Lệnh | Nội dung |
|---|---|
script-src-elem |
https://www.googletagmanager.com |
connect-src |
https://www.google.com |
frame-src |
https://www.googletagmanager.com |
Đèn hiệu dữ liệu người dùng của Google Ads không chạy trong bối cảnh không an toàn, vì vậy, cấu hình CSP trong những trường hợp đó không áp dụng được.
Floodlight
Để sử dụng Floodlight, CSP phải cho phép những điều sau:
| Lệnh | Nội dung |
|---|---|
img-src |
https://www.googletagmanager.com https://ad.doubleclick.net https://ade.googlesyndication.com https://adservice.google.com |
connect-src |
https://pagead2.googlesyndication.com https://www.google.com https://www.googleadservices.com https://ad.doubleclick.net |
frame-src |
https://www.googletagmanager.com |
Để sử dụng tập lệnh tuỳ chỉnh của Floodlight, CSP cũng phải cho phép những điều sau (ngoài những điều nêu trên):
| Lệnh | Nội dung |
|---|---|
frame-src |
https://*.fls.doubleclick.net |
Merchant Center
Để sử dụng Merchant Center, CSP phải cho phép những điều sau:
| Lệnh | Nội dung |
|---|---|
script-src-elem |
https://www.googletagmanager.com |
img-src |
https://*.merchant-center-analytics.goog |
connect-src |
https://*.merchant-center-analytics.goog |
Cổng thẻ Google cho nhà quảng cáo
Khi bạn sử dụng cổng thẻ Google cho nhà quảng cáo, thẻ Google sẽ được tải từ một đường dẫn đo lường trên trang web của bạn và gửi dữ liệu đến đường dẫn đó (ví dụ: https://www.example.com/metrics). Một số thẻ vẫn gửi yêu cầu đến các miền của Google, vì vậy, hãy giữ lại các lệnh được liệt kê cho từng sản phẩm, đồng thời cho phép những lệnh sau:
| Lệnh | Nội dung | Mục đích |
|---|---|---|
script-src-elem |
'self' |
Tải thẻ Google từ đường dẫn đo lường |
img-src |
'self' |
Yêu cầu đo lường |
connect-src |
'self' |
Yêu cầu đo lường |
worker-src |
'self' |
Trình chạy dịch vụ |
Đảm bảo CDN hoặc máy chủ web của bạn không thêm tiêu đề Content-Security-Policy của trang web vào phản hồi từ đường dẫn đo lường.
Nếu không, trình duyệt có thể chặn trình chạy dịch vụ.
Gắn thẻ phía máy chủ
Khi thẻ Google gửi dữ liệu đến một vùng chứa phía máy chủ,
CSP cũng phải cho phép máy chủ gắn thẻ của bạn. Các lệnh này không thay thế các lệnh được liệt kê cho từng sản phẩm, chẳng hạn như https://www.googletagmanager.com.
Nội dung bạn thêm sẽ phụ thuộc vào nơi lưu trữ máy chủ gắn thẻ:
| Lệnh | Thiết lập cùng nguồn gốc | Thiết lập miền con | Mục đích |
|---|---|---|---|
img-src |
'self' |
https://TAGGING_SERVER_DOMAIN |
Yêu cầu đo lường |
connect-src |
'self' |
https://TAGGING_SERVER_DOMAIN |
Yêu cầu đo lường |
frame-src |
'self' |
https://TAGGING_SERVER_DOMAIN |
Trình chạy dịch vụ |
worker-src |
'self' |
Không cần gọi | Trình chạy dịch vụ |
script-src-elem |
'self' |
https://TAGGING_SERVER_DOMAIN |
Chỉ khi bạn tải thẻ Google từ máy chủ gắn thẻ |
Trong chế độ thiết lập cùng nguồn gốc, máy chủ gắn thẻ được phân phát từ một đường dẫn trên trang web của bạn (ví dụ: https://www.example.com/metrics). Trong chế độ thiết lập miền con, hãy thay thế TAGGING_SERVER_DOMAIN bằng miền của máy chủ gắn thẻ (ví dụ: sgtm.example.com).
Trong chế độ thiết lập cùng nguồn gốc, hãy đảm bảo CDN hoặc máy chủ web của bạn không thêm tiêu đề Content-Security-Policy của trang web vào phản hồi từ đường dẫn gắn thẻ.
Nếu không, trình duyệt có thể chặn trình chạy dịch vụ.
Trình chạy dịch vụ
Thẻ Google chỉ sử dụng trình chạy dịch vụ khi bạn sử dụng cổng thẻ Google cho nhà quảng cáo hoặc tính năng gắn thẻ phía máy chủ. Để biết các lệnh cần thiết cho mỗi chế độ thiết lập, hãy xem bài viết Cổng thẻ Google cho nhà quảng cáo và Gắn thẻ phía máy chủ. Nếu bạn sử dụng cả hai, thì CSP phải cho phép cả hai.
Khắc phục sự cố bằng tiện ích Tag Assistant
Để khắc phục sự cố về Chính sách bảo mật nội dung (CSP), hãy sử dụng Tag Assistant. Tag Assistant sẽ hiển thị danh sách các tài nguyên bị Chính sách bảo mật nội dung chặn.
Mở Tag Assistant rồi nhập URL của trang web. Trang web của bạn sẽ mở trong một thẻ mới.
Nếu Chính sách bảo mật nội dung trên trang của bạn đang chặn một tài nguyên, thì vấn đề về CSP sẽ xuất hiện trong mục Vấn đề về trang của Tag Assistant.
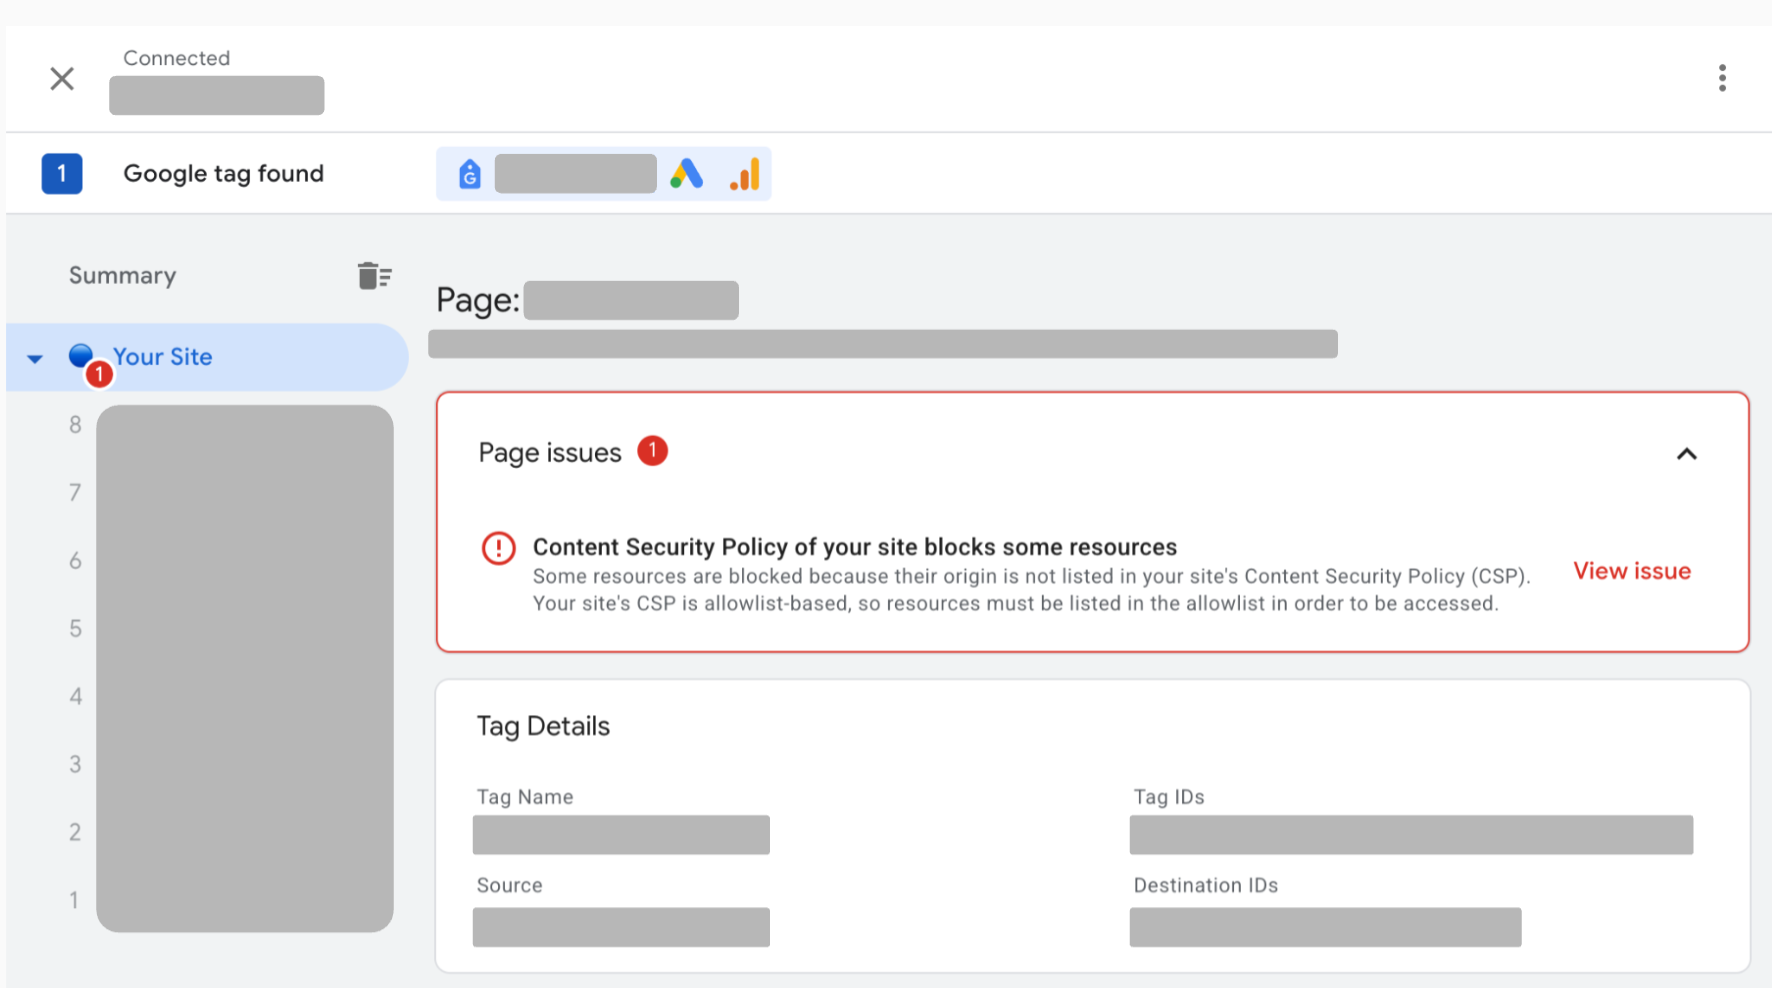
Chọn Xem vấn đề bên cạnh vấn đề về CSP để xem danh sách tất cả tài nguyên bị chặn trên trang của bạn.
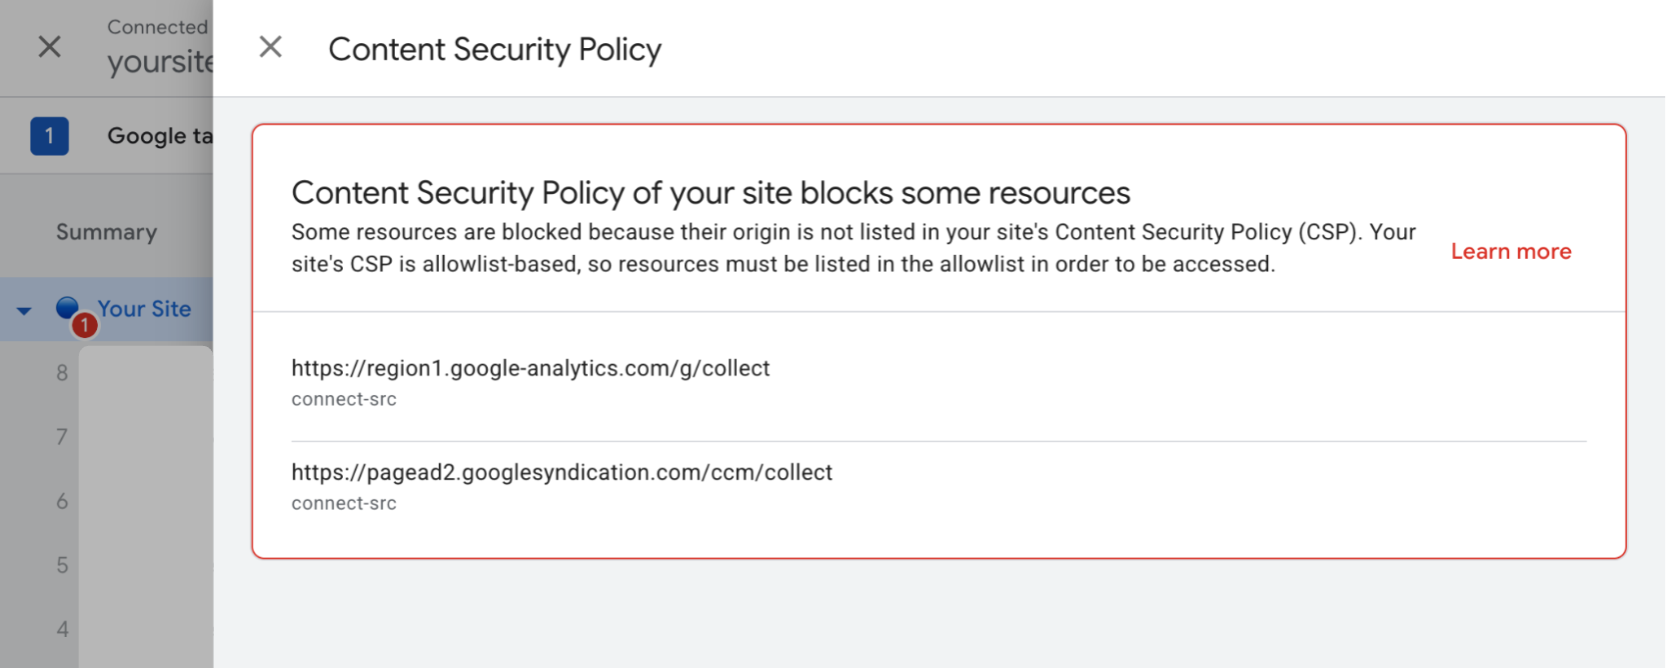
Thêm tất cả tài nguyên bị chặn vào Chính sách bảo mật nội dung.