
Für bestimmte Google APIs (diejenigen, die sensible oder eingeschränkte Bereiche akzeptieren) gelten Anforderungen für Apps, die eine Berechtigung für den Zugriff auf Nutzerdaten anfordern. Diese zusätzlichen Anforderungen für eingeschränkte Bereiche erfordern, dass eine App nachweist, dass sie ein zulässiger Anwendungstyp ist, und sich zusätzlichen Überprüfungen unterzieht, einschließlich einer möglichen Sicherheitsbewertung.
Die Anwendbarkeit eingeschränkter Bereiche innerhalb einer API hängt hauptsächlich vom Grad des Zugriffs ab, der für die Bereitstellung einer relevanten Funktion in Ihrer App erforderlich ist: Lesezugriff, Schreibzugriff, Lese- und Schreibzugriff usw.
Wenn Sie OAuth 2.0 verwenden, um von einem Google-Konto die Berechtigung für den Zugriff auf diese Daten zu erhalten, verwenden Sie Strings, die als Bereiche bezeichnet werden, um den Typ der Daten anzugeben, auf die Sie zugreifen möchten, und den Umfang des Zugriffs, den Sie benötigen. Wenn Ihre Anwendung vertrauliche oder eingeschränkte Bereiche anfordert, müssen Sie den Überprüfungsprozess durchlaufen, es sei denn, die Nutzung Ihrer Anwendung fällt unter eine Ausnahme.
Es gibt weniger eingeschränkte als sensible Bereiche. Die FAQs zur OAuth API-Überprüfung enthalten die aktuelle Liste der sensiblen und eingeschränkten Bereiche. Diese Zugriffsbereiche bieten weitreichenden Zugriff auf Google-Nutzerdaten und erfordern, dass Sie einen Überprüfungsprozess durchlaufen, bevor Sie die Zugriffsbereiche von einem Google-Konto anfordern. Informationen zu dieser Anforderung finden Sie in der Richtlinie zu Nutzerdaten für Google API-Dienste und unter Zusätzliche Anforderungen für bestimmte API-Bereiche oder auf der produktspezifischen Google Developer-Seite. Wenn Sie Daten mit eingeschränktem Zugriff auf Servern speichern oder übertragen, müssen Sie eine Sicherheitsbewertung durchführen.
Eingeschränkte Bereiche
Wenn Ihre App eingeschränkte Bereiche anfordert und nicht für eine Ausnahme infrage kommt, müssen Sie die zusätzlichen Anforderungen für bestimmte API-Bereiche der Nutzerdatenrichtlinie für Google API-Dienste oder die produktspezifischen Anforderungen auf der Google Developers-Seite des Produkts erfüllen. Dies erfordert einen umfangreicheren Überprüfungsprozess.
Verwendung von Bereichen nachvollziehen
- Prüfen Sie die Bereiche, die Ihre App verwendet oder die Sie verwenden möchten. Wenn Sie herausfinden möchten, welche Bereiche Sie derzeit verwenden, prüfen Sie den Quellcode Ihrer App auf Bereiche, die mit Autorisierungsanfragen gesendet werden.
- Stellen Sie sicher, dass jeder angeforderte Bereich für die beabsichtigten Aktionen der App-Funktion erforderlich ist und die geringste Berechtigung verwendet wird, die für die Bereitstellung der Funktion erforderlich ist. Eine Google API hat in der Regel eine Referenzdokumentation auf der Google Developer-Seite des Produkts für ihre Endpunkte, die den Bereich enthält, der zum Aufrufen des Endpunkts oder bestimmter Attribute darin erforderlich ist. Weitere Informationen zu den erforderlichen Zugriffsbereichen für die API-Endpunkte, die Ihre Anwendung aufruft, finden Sie in der Referenzdokumentation zu diesen Endpunkten. Wenn Sie beispielsweise eine App haben, die Gmail APIs nur verwendet, um gelegentlich E-Mails im Namen eines Nutzers zu senden, sollten Sie nicht den Bereich anfordern, der vollen Zugriff auf die E-Mail-Daten des Nutzers bietet.
- Daten, die Sie von einer Google API erhalten, dürfen nur in Übereinstimmung mit den Richtlinien der API und so verwendet werden, wie Sie es Ihren Nutzern in den Aktionen Ihrer App und in Ihrer Datenschutzerklärung mitteilen.
- Weitere Informationen zu den einzelnen Bereichen, einschließlich des potenziellen sensiblen oder eingeschränkten Status, finden Sie in der API-Dokumentation.
- Geben Sie alle von Ihrer App verwendeten Bereiche auf der Seite „Datenzugriff“ in der Cloud Console an. Die von Ihnen angegebenen Bereiche werden in vertrauliche oder eingeschränkte Kategorien gruppiert, um auf zusätzliche erforderliche Überprüfungen hinzuweisen.
- Suchen Sie den besten Bereich, der den von Ihrer Integration verwendeten Daten entspricht, machen Sie sich mit seiner Verwendung vertraut, prüfen Sie noch einmal, ob in einer Testumgebung alles funktioniert, und bereiten Sie dann die Einreichung zur Überprüfung vor.
Berücksichtigen Sie die für die Überprüfung erforderliche Zeit bei der Planung der Einführung Ihrer App oder neuer Funktionen, die einen neuen Bereich erfordern. Eine dieser zusätzlichen Anforderungen gilt, wenn die App über einen Server auf Google-Nutzerdaten zugreift oder zugreifen kann. In diesen Fällen muss das System einer jährlichen Sicherheitsbewertung durch einen unabhängigen, von Google genehmigten Drittanbieter unterzogen werden. Aus diesem Grund kann die Überprüfung eingeschränkter Bereiche mehrere Wochen dauern. Hinweis: Alle Apps müssen zuerst den Schritt Markenüberprüfung durchlaufen. Dies dauert in der Regel 2–3 Arbeitstage, wenn sich die Branding-Informationen seit der letzten genehmigten Überprüfung des OAuth-Zustimmungsbildschirms geändert haben.
Zulässige Anwendungstypen
Bestimmte Anwendungstypen können auf eingeschränkte Bereiche für jedes Produkt zugreifen. Die Anwendungstypen finden Sie auf der produktspezifischen Google Developers-Seite (z. B. in der Gmail API-Richtlinie).
Sie sind dafür verantwortlich, den Typ Ihrer Anwendung zu kennen und zu bestimmen. Wenn Sie sich jedoch nicht sicher sind, welchen Anwendungstyp Ihre App hat, können Sie bei der Frage Welche Funktionen werden Sie verwenden? keine Optionen auswählen, wenn Sie die App zur Überprüfung einreichen. Das Überprüfungsteam der Google API bestimmt dann den Anwendungstyp.
Security assessment
Jede App, die Zugriff auf eingeschränkte Daten von Google-Nutzern anfordert und auf Daten von oder über einen Drittanbieterserver zugreifen kann, muss einer Sicherheitsprüfung durch von Google beauftragte Sicherheitsprüfer unterzogen werden. Diese Bewertung trägt zum Schutz der Daten von Google-Nutzern bei, da überprüft wird, ob alle Apps, die auf Google-Nutzerdaten zugreifen, in der Lage sind, Daten sicher zu verarbeiten und Nutzerdaten auf Anfrage eines Nutzers zu löschen.
Zur Standardisierung unserer Sicherheitsbewertung verwenden wir die App Defense Alliance und das Cloud Application Security Assessment Framework (CASA).
Wie bereits erwähnt, müssen Apps, die Zugriff auf bestätigte eingeschränkte Bereiche haben, mindestens alle 12 Monate nach dem Datum der Genehmigung des Letter of Assessment (LOA) durch den Prüfer noch einmal auf Compliance überprüft werden und eine Sicherheitsbewertung durchlaufen. Wenn Sie Ihrer App einen neuen eingeschränkten Bereich hinzufügen, muss sie möglicherweise neu bewertet werden, um den zusätzlichen Bereich abzudecken, falls er nicht in einer vorherigen Sicherheitsbewertung enthalten war.
Das Google-Prüfteam sendet Ihnen eine E-Mail, wenn es Zeit ist, Ihre App neu zu zertifizieren. Damit die richtigen Mitglieder Ihres Teams über diese jährliche Maßnahme informiert werden, verknüpfen Sie zusätzliche Google-Konten als Inhaber oder Bearbeiter mit Ihrem Cloud Console-Projekt. Außerdem sollten Sie die E‑Mail-Adressen für den Nutzersupport und die Kontaktaufnahme mit dem Entwickler, die auf der OAuth-Branding-Seite der Google Cloud Console angegeben sind, auf dem neuesten Stand halten.
Schritte zur Vorbereitung auf die Überprüfung
Alle Apps, die über Google APIs Zugriff auf Daten anfordern, müssen die folgenden Schritte ausführen, um die Markenüberprüfung abzuschließen:
- Prüfen Sie, ob Ihre Anwendung unter einen der Anwendungsfälle im Abschnitt Ausnahmen von den Überprüfungsanforderungen fällt.
- Achten Sie darauf, dass Ihre App den Markenanforderungen der zugehörigen APIs oder Produkte entspricht. Beispiele finden Sie in den Branding-Richtlinien für Google Log-in-Bereiche.
- Bestätigen Sie die Inhaberschaft der autorisierten Domains Ihres Projekts in der Google Search Console. Verwenden Sie ein Google-Konto, das mit Ihrem API Console-Projekt als Inhaber oder Bearbeiter verknüpft ist.
- Achten Sie darauf, dass alle Branding-Informationen auf dem OAuth-Zustimmungsbildschirm, z. B. der App-Name, die Support-E-Mail-Adresse, der URI der Startseite und der URI der Datenschutzerklärung, die Identität der App korrekt wiedergeben.
Anforderungen an die Startseite der Anwendung
Ihre Startseite muss die folgenden Anforderungen erfüllen:
- Ihre Startseite muss öffentlich zugänglich sein und darf nicht nur für angemeldete Nutzer Ihrer Website zugänglich sein.
- Die Relevanz Ihrer Startseite für die zu überprüfende App muss klar erkennbar sein.
- Links zum Eintrag Ihrer App im Google Play Store oder auf der Facebook-Seite werden nicht als gültige Startseiten der Anwendung betrachtet.
Anforderungen an den Link zur Datenschutzerklärung der Anwendung
Die Datenschutzerklärung Ihrer App muss die folgenden Anforderungen erfüllen:
- Die Datenschutzerklärung muss für Nutzer sichtbar sein, in derselben Domain wie die Startseite Ihrer Anwendung gehostet werden und auf dem OAuth-Zustimmungsbildschirm der Google API Console verlinkt sein. Die Startseite muss eine Beschreibung der Funktionen der App sowie Links zur Datenschutzerklärung und optional zu den Nutzungsbedingungen enthalten.
- In der Datenschutzerklärung muss offengelegt werden, wie Ihre Anwendung auf Daten von Google-Nutzerinnen und -Nutzern zugreift, diese verwendet, speichert oder weitergibt. Die Datenschutzerklärung muss der Richtlinie zu Nutzerdaten für Google API-Dienste und den Anforderungen für die eingeschränkte Nutzung für eingeschränkte Bereiche entsprechen. Sie müssen die Verwendung von Google-Nutzerdaten auf die in Ihrer veröffentlichten Datenschutzerklärung offengelegten Praktiken beschränken.
- Sehen Sie sich Beispiele für Datenschutzerklärungen an, die die Anforderungen für die eingeschränkte Nutzung nicht erfüllen.
App zur Markenüberprüfung einreichen
In einem Google Cloud Console-Projekt werden alle Ihre Cloud Console-Ressourcen organisiert. Ein Projekt umfasst mehrere verknüpfte Google-Konten, die die Berechtigung haben, Projektvorgänge auszuführen, mehrere aktivierte APIs sowie Abrechnungs-, Authentifizierungs- und Überwachungseinstellungen für diese APIs. Ein Projekt kann beispielsweise einen oder mehrere OAuth-Clients enthalten, APIs für die Verwendung durch diese Clients konfigurieren und einen OAuth-Zustimmungsbildschirm konfigurieren, der Nutzern angezeigt wird, bevor sie den Zugriff auf Ihre App autorisieren.
Wenn einer Ihrer OAuth-Clients nicht für die Produktion bereit ist, empfehlen wir, ihn aus dem Projekt zu löschen, für das die Überprüfung angefordert wird. Das können Sie auf der Seite „Kunden“ tun.
So reichen Sie die Informationen zur Überprüfung ein:
- Ihre App muss den Nutzungsbedingungen für Google APIs und der Richtlinie zu Nutzerdaten für Google API-Dienste entsprechen.
- Halten Sie die Inhaber- und Bearbeiterrollen der mit Ihrem Projekt verknüpften Konten sowie die E-Mail-Adresse für den Nutzersupport und die Kontaktdaten des Entwicklers auf dem OAuth-Zustimmungsbildschirm in der Cloud Console auf dem neuesten Stand. So werden die richtigen Mitglieder Ihres Teams über neue Anforderungen informiert.
- Rufen Sie in der Cloud Console die Seite „OAuth-Branding“ auf.
- Klicken Sie auf den Button Projektauswahl.
Wählen Sie im angezeigten Dialogfeld Auswählen aus Ihr Projekt aus. Wenn Sie Ihr Projekt nicht finden, aber die Projekt-ID kennen, können Sie in Ihrem Browser eine URL im folgenden Format erstellen:
https://console.developers.google.com/auth/branding?project=[PROJECT_ID]
Ersetzen Sie [PROJECT_ID] durch die Projekt-ID, die Sie verwenden möchten.
Geben Sie auf der Seite Branding die Branding-Informationen Ihrer App an, einschließlich App-Name, Logo, Kontaktdaten des Entwicklers und relevante Links. Alle Änderungen, die Sie vornehmen, werden als Branding-Entwurf gespeichert.
Klicken Sie auf den Button Branding bestätigen, um den Überprüfungsprozess zu starten. Die automatisierte Überprüfung ist in der Regel innerhalb weniger Minuten abgeschlossen.
Prüfen Sie den Status, sobald die Bewertung abgeschlossen ist. Wenn der Vorgang erfolgreich durchgeführt wurde, ändert sich der Status in Bereit zur Veröffentlichung. Wenn die automatische Überprüfung fehlschlägt, können Sie sich die erkannten Probleme ansehen und sie entweder beheben oder eine manuelle Überprüfung beantragen.
Klicken Sie auf den Button Branding veröffentlichen, um das neue Branding zu aktivieren.
Wenn für Ihre App auch eine Überprüfung für vertrauliche oder eingeschränkte Bereiche erforderlich ist, rufen Sie das OAuth-Überprüfungscenter auf, um den Datenzugriffsstatus zu verfolgen und alle zusätzlich angeforderten Informationen anzugeben, z. B. ein Demonstrationsvideo. Sie müssen einen veröffentlichten Branding-Status haben, bevor Sie eine Überprüfung für den Datenzugriff anfordern können.
Verwenden Sie die Schaltfläche Bereiche hinzufügen oder entfernen, um alle von Ihrer App angeforderten Bereiche zu deklarieren. Im Abschnitt Nicht vertrauliche Bereiche sind bereits einige Bereiche vorausgefüllt, die für Google Log-in erforderlich sind. Hinzugefügte Bereiche werden als nicht vertraulich, vertraulich oder eingeschränkt klassifiziert.
Stellen Sie bis zu drei Links zu relevanten Dokumentationen für ähnliche Funktionen in Ihrer App bereit.
Geben Sie in den folgenden Schritten alle zusätzlichen Informationen an, die zu Ihrer App angefordert werden.
- Ihre App muss den zusätzlichen Anforderungen für bestimmte API-Bereiche entsprechen. Dazu gehört auch eine jährliche Sicherheitsbewertung, wenn Ihre App über einen Drittanbieterserver auf Daten von Google-Nutzern mit eingeschränktem Zugriff zugreift.
- Ihre App muss einer der zulässigen Typen sein, die im Abschnitt Eingeschränkte Nutzung auf der Seite Zusätzliche Anforderungen für bestimmte API-Bereiche aufgeführt sind.
- Wenn Ihre App eine Plattform zur Aufgabenautomatisierung ist, muss Ihr Demonstrationsvideo zeigen, wie mehrere API-Workflows erstellt und automatisiert werden und in welche Richtungen Nutzerdaten fließen.
- Bereiten Sie ein Video vor, in dem vollständig gezeigt wird, wie ein Nutzer den Zugriff auf die angeforderten Bereiche initiiert und gewährt. Außerdem muss die Verwendung der gewährten sensiblen und eingeschränkten Bereiche in der App im Detail gezeigt werden. Laden Sie das Video in YouTube Studio hoch und legen Sie die Sichtbarkeit auf Nicht gelistet fest. Sie müssen im Feld für den YouTube-Link einen Link zum Demonstrationsvideo angeben.
- Zeigen Sie den OAuth-Zustimmungsprozess, den Nutzer durchlaufen, auf Englisch. Dazu gehören der Einwilligungsablauf und, wenn Sie Google Log-in verwenden, der Anmeldeablauf.
- Zeigen Sie, dass der App-Name auf dem OAuth-Zustimmungsbildschirm korrekt angezeigt wird.
- Zeigen Sie, dass die Browser-Adressleiste des OAuth-Zustimmungsbildschirms die OAuth-Client-ID Ihrer App korrekt enthält.
- Um zu zeigen, wie die Daten verwendet werden, demonstrieren Sie die Funktionen, die durch die einzelnen von Ihnen angeforderten sensiblen und eingeschränkten Bereiche aktiviert werden.
- Wenn Sie mehrere Clients verwenden und daher mehrere OAuth-Client-IDs haben, zeigen Sie, wie auf die Daten auf jedem OAuth-Client zugegriffen wird.
- Wählen Sie in der Liste „Welche Funktionen werden Sie verwenden?“ den zulässigen Anwendungstyp aus.
- Beschreiben Sie, wie Sie die eingeschränkten Bereiche in Ihrer App verwenden werden und warum weniger umfangreiche Bereiche nicht ausreichend sind.
Nachdem Sie Ihr Branding veröffentlicht oder eine Anfrage für den Datenzugriff gesendet haben, meldet sich das Trust & Safety-Team von Google möglicherweise per E-Mail, um weitere Informationen anzufordern oder Sie über die nächsten Schritte zu informieren. Prüfen Sie Ihre E-Mail-Adressen im Abschnitt Kontaktdaten des Entwicklers und die Support-E-Mail-Adresse Ihres OAuth-Zustimmungsbildschirms auf Anfragen nach zusätzlichen Informationen. Sie können auch die Seiten „Branding“ oder „Überprüfungscenter“ Ihres Projekts aufrufen, um den aktuellen Überprüfungsstatus Ihres Projekts zu prüfen. Dort sehen Sie auch, ob der Überprüfungsprozess pausiert ist, während wir auf Ihre Antwort warten.
Ausnahmen von den Überprüfungsanforderungen
Wenn Ihre App in einem der in den folgenden Abschnitten beschriebenen Szenarien verwendet wird, müssen Sie sie nicht zur Überprüfung einreichen.
Private Nutzung
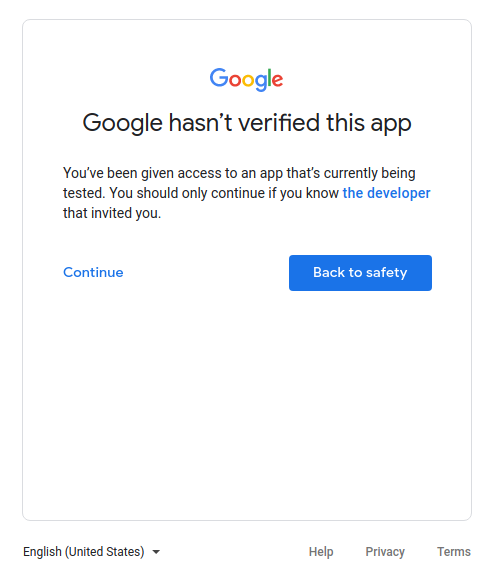
Ein Anwendungsfall ist, wenn Sie der einzige Nutzer Ihrer Anwendung sind oder wenn Ihre Anwendung nur von wenigen Nutzern verwendet wird, die Sie alle persönlich kennen. Sie und Ihre begrenzte Anzahl von Nutzern können den Bildschirm für nicht überprüfte Anwendungen durchlaufen und Ihren privaten Konten Zugriff auf Ihre Anwendung gewähren.
Projekte, die in Entwicklungs-, Test- oder Staging-Stufen verwendet werden
Um die Google OAuth 2.0-Richtlinien einzuhalten, empfehlen wir, für Test- und Produktionsumgebungen unterschiedliche Projekte zu verwenden. Wir empfehlen, Ihre App nur dann zur Überprüfung einzureichen, wenn Sie sie allen Nutzern mit einem Google-Konto zur Verfügung stellen möchten. Wenn sich Ihre App in der Entwicklungs-, Test- oder Staging-Phase befindet, ist daher keine Überprüfung erforderlich.
Wenn sich Ihre App in der Entwicklungs- oder Testphase befindet, können Sie den Veröffentlichungsstatus auf der Standardeinstellung Test belassen. Diese Einstellung bedeutet, dass sich Ihre Anwendung noch in der Entwicklung befindet und nur für Nutzer verfügbar ist, die Sie in die Liste der Testnutzer aufnehmen. Sie müssen die Liste der Google-Konten verwalten, die an der Entwicklung oder am Testen Ihrer App beteiligt sind.
Nur Daten, die dem Dienst gehören
Wenn Ihre App ein Dienstkonto verwendet, um nur auf ihre eigenen Daten zuzugreifen, und nicht auf Nutzerdaten (die mit einem Google-Konto verknüpft sind), müssen Sie sie nicht zur Überprüfung einreichen.
Informationen zu Dienstkonten finden Sie in der Google Cloud-Dokumentation unter Dienstkonten. Eine Anleitung zur Verwendung eines Dienstkontos finden Sie unter OAuth 2.0 für Server-zu-Server-Anwendungen verwenden.
Nur für den internen Gebrauch
Das bedeutet, dass die App nur von Personen in Ihrer Google Workspace- oder Cloud Identity-Organisation verwendet wird. Das Projekt muss der Organisation gehören und der OAuth-Zustimmungsbildschirm muss für den Nutzertyp Intern konfiguriert sein. In diesem Fall muss Ihre Anwendung möglicherweise von einem Organisationsadministrator genehmigt werden. Weitere Informationen finden Sie unter Zusätzliche Überlegungen für Google Workspace.
- Weitere Informationen zu öffentlichen und internen Anwendungen.
- Informationen dazu, wie Sie Ihre Anwendung als intern kennzeichnen, finden Sie in der FAQ Wie kann ich meine Anwendung als „nur intern“ kennzeichnen?.
Domainweite Installation
Wenn Ihre App nur für Nutzer einer Google Workspace- oder Cloud Identity-Organisation gedacht ist und immer die domainweite Installation verwendet wird, ist für Ihre App keine Markenüberprüfung erforderlich. Wenn Ihre Anwendung jedoch eingeschränkte oder vertrauliche Bereiche verwendet, ist eine Anwendungsüberprüfung erforderlich. Bei einer domainweiten Installation kann ein Domainadministrator Drittanbieter- und internen Anwendungen Zugriff auf die Daten Ihrer Nutzer gewähren. Nur Administratoren der Organisation können die App einer Zulassungsliste für die Verwendung in ihren Domains hinzufügen.
Informationen dazu, wie Sie Ihre App domainweit installieren, finden Sie in den FAQs unter Meine Anwendung hat Nutzer mit Arbeitskonten aus einer anderen Google Workspace-Domain.