
Alcune API di Google (quelle che accettano ambiti sensibili o con restrizioni) prevedono requisiti per le app che richiedono l'autorizzazione ad accedere ai dati dei consumatori. Questi requisiti aggiuntivi per gli ambiti con restrizioni richiedono che un'app dimostri di essere un tipo di applicazione consentito e che venga sottoposta a ulteriori revisioni, tra cui una possibile valutazione della sicurezza.
L'applicabilità degli ambiti con restrizioni all'interno di un'API dipende principalmente dal livello di accesso richiesto per fornire una funzionalità pertinente nella tua app: sola lettura, sola scrittura, lettura e scrittura e così via.
Quando utilizzi OAuth 2.0 per ottenere l'autorizzazione da un Account Google per accedere a questi dati, utilizzi stringhe chiamate ambiti per specificare il tipo di dati a cui vuoi accedere e il livello di accesso necessario. Se la tua app richiede ambiti sensibili o con restrizioni, devi completare la procedura di verifica, a meno che l'utilizzo della tua app non sia idoneo per un'eccezione.
Gli ambiti con restrizioni sono meno numerosi rispetto agli ambiti sensibili. Le Domande frequenti sulla verifica delle API OAuth contengono l'elenco attuale degli ambiti sensibili e con limitazioni. Questi ambiti forniscono un ampio accesso ai dati utente di Google e richiedono di eseguire una procedura di verifica dell'ambito prima di richiedere gli ambiti da qualsiasi Account Google. Per informazioni su questo requisito, consulta le Norme relative ai dati utente dei servizi API di Google e i Requisiti aggiuntivi per ambiti API specifici o la pagina Google Developers specifica del prodotto. Se memorizzi o trasmetti dati con ambito limitato sui server, devi completare un controllo di sicurezza.
Informazioni sugli ambiti con restrizioni
Se la tua app richiede ambiti con restrizioni e non è idonea per un'eccezione, devi soddisfare i requisiti aggiuntivi per ambiti API specifici delle Norme relative ai dati utente dei servizi API di Google o i requisiti specifici del prodotto nella pagina Google Developer del prodotto, che richiede una procedura di revisione più estesa.
Comprendi l'utilizzo degli ambiti
- Esamina gli ambiti utilizzati o che vuoi utilizzare nella tua app. Per trovare l'utilizzo degli ambiti esistenti, esamina il codice sorgente della tua app per individuare eventuali ambiti inviati con le richieste di autorizzazione.
- Determina che ogni ambito richiesto sia necessario per le azioni previste della funzionalità dell'app e utilizza il privilegio minimo necessario per fornire la funzionalità. Un'API di Google in genere dispone di documentazione di riferimento nella pagina Google Developers del prodotto per i suoi endpoint, che include l'ambito richiesto per chiamare l'endpoint o proprietà specifiche al suo interno. Per ulteriori informazioni sugli ambiti di accesso necessari per gli endpoint API chiamati dalla tua app, consulta la documentazione di riferimento di questi endpoint. Ad esempio, per un'app che utilizza le API Gmail solo per inviare occasionalmente email per conto di un utente, non richiedere l'ambito che fornisce l'accesso completo ai dati email dell'utente.
- I dati che ricevi da un'API di Google devono essere utilizzati solo in conformità con le norme dell'API e nel modo che dichiari agli utenti nelle azioni dell'app e nelle norme sulla privacy.
- Consulta la documentazione dell'API per scoprire di più su ogni ambito, incluso il suo potenziale stato sensibile o con restrizioni.
- Dichiara tutti gli ambiti utilizzati dalla tua app nella pagina Accesso ai dati della console Cloud. Gli ambiti che specifichi sono raggruppati in categorie sensibili o con restrizioni per evidenziare eventuali verifiche aggiuntive richieste.
- Trova l'ambito migliore che corrisponde ai dati utilizzati dalla tua integrazione, comprendine l'utilizzo, verifica nuovamente che tutto funzioni ancora in un ambiente di test e poi preparati a inviare la richiesta di verifica.
Assicurati di tenere conto del tempo necessario per completare la verifica nel tuo piano di lancio dell'app o di eventuali nuove funzionalità che richiedono un nuovo ambito. Uno di questi requisiti aggiuntivi si applica se l'app accede o ha la possibilità di accedere ai dati utente di Google da o tramite un server. In questi casi, il sistema deve essere sottoposto a una valutazione della sicurezza annuale da parte di un valutatore indipendente di terze parti approvato da Google. Per questo motivo, la procedura di verifica degli ambiti con restrizioni può richiedere diverse settimane. Tieni presente che tutte le app devono prima completare il passaggio di verifica del brand, che in genere richiede 2-3 giorni lavorativi, se le informazioni di branding sono cambiate dall'ultima verifica della schermata per il consenso OAuth approvata.
Tipi di applicazioni consentiti
Alcuni tipi di applicazioni possono accedere ad ambiti con restrizioni per ogni prodotto. Puoi trovare i tipi di applicazioni nella pagina sviluppatore di Google specifica del prodotto (ad esempio, le norme relative all'API Gmail).
È tua responsabilità comprendere e determinare il tipo di applicazione. Tuttavia, se non hai la certezza del tipo di applicazione della tua app, puoi non selezionare alcuna opzione per la domanda Quali funzionalità utilizzerai? quando invii l'app per la verifica. Il team di verifica delle API di Google determinerà quindi il tipo di applicazione.
Security assessment
Ogni app che richiede l'accesso ai dati con restrizioni degli utenti Google e ha la possibilità di accedere ai dati da o tramite un server di terze parti deve essere sottoposta a una valutazione della sicurezza da parte di valutatori della sicurezza nominati da Google. Questa valutazione aiuta a proteggere i dati degli utenti Google verificando che tutte le app che accedono ai dati utente di Google dimostrino la capacità di gestire i dati in modo sicuro e di eliminarli su richiesta dell'utente.
Per standardizzare la nostra valutazione della sicurezza, utilizziamo l'App Defense Alliance e il framework Cloud Application Security Assessment (CASA).
Come accennato in precedenza, per mantenere l'accesso a tutti gli ambiti con limitazioni verificati, le app devono essere verificate nuovamente per la conformità e completare una valutazione della sicurezza almeno ogni 12 mesi dalla data di approvazione della lettera di valutazione (LOA) del valutatore. Se la tua app aggiunge un nuovo ambito con restrizioni, potrebbe essere necessario rivalutarla per coprire l'ambito aggiuntivo se non è stato incluso in una valutazione della sicurezza precedente.
Il team di revisori Google ti invia un'email quando è il momento di ricertificare la tua app. Per assicurarti che i membri corretti del tuo team ricevano la notifica di questa applicazione annuale, associa altri Account Google al tuo progetto della console Cloud come Proprietario o Editor. Inoltre, aiuta a mantenere aggiornate le email di assistenza utente e di contatto dello sviluppatore specificate nella pagina Branding OAuth della console Google Cloud.
Passaggi per prepararsi alla verifica
Tutte le app che utilizzano le API di Google per richiedere l'accesso ai dati devono eseguire i seguenti passaggi per completare la verifica del brand:
- Verifica che la tua app non rientri in nessuno dei casi d'uso descritti nella sezione Eccezioni ai requisiti di verifica.
- Assicurati che la tua app sia conforme ai requisiti per i brand delle API o del prodotto associati. Ad esempio, consulta le linee guida per il branding per gli ambiti di Accedi con Google.
- Verifica la proprietà dei domini autorizzati del tuo progetto in Google Search Console. Utilizza un Account Google associato al tuo progetto della console API come proprietario o editor.
- Assicurati che tutte le informazioni di branding nella schermata per il consenso OAuth, come il nome dell'app, l'email di assistenza, l'URI della home page, l'URI delle norme sulla privacy e così via, rappresentino accuratamente l'identità dell'app.
Requisiti della home page dell'applicazione
Assicurati che la tua home page soddisfi i seguenti requisiti:
- La home page deve essere accessibile pubblicamente e non solo agli utenti che hanno eseguito l'accesso al sito.
- La pertinenza della tua home page rispetto all'app in fase di revisione deve essere chiara.
- I link alla scheda della tua app sul Google Play Store o alla sua pagina Facebook non sono considerati home page valide dell'applicazione.
Requisiti del link alle norme sulla privacy dell'applicazione
Assicurati che le norme sulla privacy della tua app soddisfino i seguenti requisiti:
- Le norme sulla privacy devono essere visibili agli utenti, ospitate nello stesso dominio della home page dell'applicazione e collegate alla schermata per il consenso OAuth della console API di Google. Tieni presente che la home page deve includere una descrizione della funzionalità dell'app, nonché i link alle norme sulla privacy e ai Termini di servizio facoltativi.
- Le norme sulla privacy devono indicare la modalità di accesso, utilizzo, archiviazione o condivisione dei dati utente di Google da parte dell'applicazione. Le norme sulla privacy devono essere conformi alle Norme relative ai dati utente dei servizi API di Google e ai requisiti per l'uso limitato per gli ambiti con restrizioni. Devi limitare l'utilizzo dei dati utente di Google alle pratiche indicate nelle norme sulla privacy pubblicate.
- Esamina i casi di esempio di norme sulla privacy che non soddisfano i requisiti per l'uso limitato.
Come inviare l'app per la verifica del brand
Un progetto della console Google Cloud organizza tutte le tue risorse della console Cloud. Un progetto è costituito da un insieme di Account Google associati che dispongono dell'autorizzazione per eseguire operazioni sul progetto, da un insieme di API abilitate e dalle impostazioni di fatturazione, autenticazione e monitoraggio per queste API. Ad esempio, un progetto può contenere uno o più client OAuth, configurare le API per l'utilizzo da parte di questi client e configurare una schermata per il consenso OAuth che viene mostrata agli utenti prima che autorizzino l'accesso alla tua app.
Se uno dei tuoi client OAuth non è pronto per la produzione, ti consigliamo di eliminarlo dal progetto che richiede la verifica. Puoi farlo nella pagina Clienti.
Per inviare la richiesta di verifica:
- Assicurati che la tua app sia conforme ai Termini di servizio delle API di Google e alle Norme relative ai dati utente dei servizi API di Google.
- Mantieni aggiornati i ruoli di proprietario ed editor degli account associati al tuo progetto, nonché l'email per l'assistenza utenti della schermata per il consenso OAuth e i dati di contatto dello sviluppatore nella console Cloud. In questo modo, i membri giusti del tuo team riceveranno una notifica di eventuali nuovi requisiti.
- Vai alla pagina Branding OAuth della console Cloud.
- Fai clic sul pulsante Selettore progetti.
Nella finestra di dialogo Seleziona da che compare, seleziona il tuo progetto. Se non riesci a trovare il progetto, ma conosci il suo ID progetto, puoi creare un URL nel browser nel seguente formato:
https://console.developers.google.com/auth/branding?project=[PROJECT_ID]
Sostituisci [PROJECT_ID] con l'ID progetto che vuoi utilizzare.
Nella pagina Branding, fornisci le informazioni sul branding della tua app, tra cui il nome dell'app, il logo, i dati di contatto dello sviluppatore e i link pertinenti. Tutte le modifiche apportate vengono salvate come Branding in bozza.
Fai clic sul pulsante Verifica branding per avviare la procedura di valutazione. La revisione automatizzata viene generalmente completata in pochi minuti.
Al termine della valutazione, esamina lo stato. In caso di esito positivo, lo stato diventa Pronta per la pubblicazione. Se la verifica automatica non va a buon fine, puoi visualizzare i problemi rilevati e risolverli o richiedere una revisione manuale.
Fai clic sul pulsante Pubblica branding per attivare il nuovo branding.
Se la tua app richiede anche la verifica per ambiti sensibili o con restrizioni, vai al Centro di verifica OAuth per monitorare lo stato di accesso ai dati e fornire eventuali informazioni aggiuntive richieste, ad esempio un video dimostrativo. Tieni presente che devi avere uno stato di branding pubblicato prima di poter richiedere la verifica per l'accesso ai dati.
Utilizza il pulsante Aggiungi o rimuovi ambiti per dichiarare tutti gli ambiti richiesti dalla tua app. Un insieme iniziale di ambiti necessari per Accedi con Google è precompilato nella sezione Ambiti non sensibili. Gli ambiti aggiunti sono classificati come non sensibili, sensibili o con restrizioni.
Fornisci fino a tre link a documentazione pertinente per le funzionalità correlate nella tua app.
Fornisci eventuali informazioni aggiuntive richieste sulla tua app nei passaggi successivi.
- Assicurati che la tua app sia conforme ai requisiti aggiuntivi per ambiti API specifici, che includono l'esecuzione di una valutazione della sicurezza annuale se la tua app accede ai dati degli utenti Google con ambito limitato da o tramite un server di terze parti.
- Assicurati che la tua app sia uno dei tipi consentiti specificati nella sezione Uso limitato della pagina Requisiti aggiuntivi per ambiti API specifici.
- Se la tua app è una piattaforma di automazione delle attività, il video dimostrativo deve mostrare come vengono creati e automatizzati più workflow API e in quali direzioni fluiscono i dati utente.
- Prepara un video che mostri chiaramente in che modo un utente avvia e concede l'accesso agli ambiti richiesti e che mostri in dettaglio l'utilizzo degli ambiti sensibili e con limitazioni concessi nell'app. Carica il video su YouTube Studio e imposta la Visibilità su Non in elenco. Devi fornire un link al video dimostrativo nel campo del link di YouTube.
- Mostra la procedura di autorizzazione con OAuth che gli utenti dovranno seguire, in inglese. Ciò include il flusso di consenso e, se utilizzi Accedi con Google, il flusso di accesso.
- Mostra che la schermata per il consenso OAuth visualizza correttamente il nome dell'app.
- Mostra che la barra degli indirizzi del browser della schermata per il consenso OAuth include correttamente l'ID client OAuth della tua app.
- Per mostrare come verranno utilizzati i dati, dimostra la funzionalità attivata da ogni ambito sensibile e con limitazioni che richiedi.
- Se utilizzi più client e, di conseguenza, hai più ID client OAuth, mostra come viene eseguito l'accesso ai dati su ogni client OAuth.
- Seleziona il tipo di applicazione consentita dall'elenco "Quali funzionalità utilizzerai?".
- Descrivi come utilizzerai gli ambiti con limitazioni nella tua app e perché ambiti più limitati non sono sufficienti.
Dopo aver pubblicato il branding o inviato una richiesta di accesso ai dati, il team Trust & Safety di Google potrebbe contattarti via email per richiedere ulteriori informazioni o indicarti i passaggi da completare. Controlla i tuoi indirizzi email nella sezione Dati di contatto dello sviluppatore e l'indirizzo email di assistenza della schermata per il consenso OAuth per verificare se hai ricevuto richieste di ulteriori informazioni. Puoi anche visualizzare le pagine Branding o Centro di verifica del tuo progetto per confermare lo stato di revisione attuale del progetto, incluso se la procedura di revisione è in pausa in attesa della tua risposta.
Eccezioni ai requisiti di verifica
Se la tua app verrà utilizzata in uno degli scenari descritti nelle sezioni seguenti, non è necessario inviarla per la revisione.
Utilizzo personale
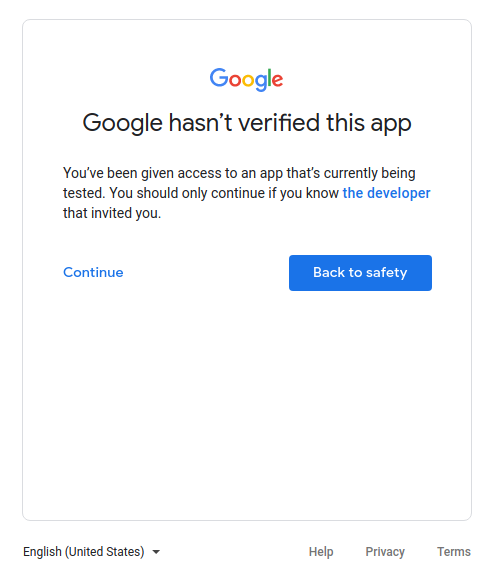
Un caso d'uso è se sei l'unico utente della tua app o se la tua app viene utilizzata solo da pochi utenti, tutti noti personalmente a te. Tu e il tuo numero limitato di utenti potreste non avere problemi ad avanzare nella schermata dell'app non verificata e a concedere ai vostri account personali l'accesso alla tua app.
Progetti utilizzati nei livelli di sviluppo, test o gestione temporanea
Per rispettare le policy di Google OAuth 2.0, ti consigliamo di utilizzare progetti diversi per gli ambienti di test e di produzione. Ti consigliamo di inviare l'app per la verifica solo se vuoi renderla disponibile per qualsiasi utente con un Account Google. Pertanto, se la tua app è in fase di sviluppo, test o gestione temporanea, la verifica non è obbligatoria.
Se la tua app è in fase di sviluppo o di test, puoi lasciare l'impostazione predefinita Test per Stato di pubblicazione. Questa impostazione indica che la tua app è ancora in fase di sviluppo ed è disponibile solo per gli utenti che aggiungi all'elenco di utenti di test. Devi gestire l'elenco degli Account Google coinvolti nello sviluppo o nel test della tua app.
Solo dati di proprietà del servizio
Se la tua app utilizza un service account per accedere solo ai propri dati e non accede ai dati utente (collegati a un Account Google), non è necessario inviarla per la verifica.
Per capire cosa sono i service account, consulta Service account nella documentazione di Google Cloud. Per istruzioni su come utilizzare un service account, consulta Utilizzo di OAuth 2.0 per applicazioni server-to-server.
Solo per uso interno
Ciò significa che l'app viene utilizzata solo dalle persone della tua organizzazione Google Workspace o Cloud Identity. Il progetto deve essere di proprietà dell'organizzazione e la relativa schermata per il consenso OAuth deve essere configurata per un tipo di utente Interno. In questo caso, l'app potrebbe richiedere l'approvazione di un amministratore dell'organizzazione. Per saperne di più, consulta Considerazioni aggiuntive per Google Workspace.
- Scopri di più sulle applicazioni pubbliche e interne.
- Scopri come contrassegnare la tua app come interna nella domanda frequente Come faccio a contrassegnare la mia app come solo per uso interno?
Installazione a livello di dominio
Se prevedi che la tua app sia destinata solo agli utenti di un'organizzazione Google Workspace o Cloud Identity e utilizzi sempre l'installazione a livello di dominio, l'app non richiederà la verifica del brand. Tuttavia, se la tua app utilizza ambiti sensibili o con restrizioni, è necessaria la verifica dell'app. Questo perché un'installazione a livello di dominio consente a un amministratore di dominio di concedere alle applicazioni interne e di terze parti l'accesso ai dati degli utenti. Gli amministratori dell'organizzazione sono gli unici account che possono aggiungere l'app a una lista consentita per l'utilizzo all'interno dei propri domini.
Scopri come rendere la tua app un'installazione a livello di dominio nella sezione delle domande frequenti La mia applicazione ha utenti con account aziendali di un altro dominio Google Workspace.