
Se la tua app richiede l'autorizzazione a utilizzare le API di Google per accedere ai dati degli utenti Google, potresti dover completare una procedura di verifica prima di rendere l'app disponibile pubblicamente per la prima volta.
L'applicazione di questo requisito alla tua app dipende principalmente da due fattori:
- Il tipo di dati utente a cui accedi: informazioni del profilo pubblico, voci di calendario, file su Drive, determinati dati sul fitness e così via.
- Il livello di accesso necessario: sola lettura, lettura e scrittura ecc.
Quando utilizzi OAuth 2.0 per ottenere l'autorizzazione di un Account Google ad accedere ai suoi dati, utilizzi stringhe chiamate ambiti per specificare il tipo di dati a cui vuoi accedere per suo conto. Se la tua app richiede ambiti classificati come sensibili o con restrizioni, probabilmente devi completare la procedura di verifica, a meno che l'utilizzo della tua app non sia idoneo per un'eccezione.
Esempi di ambiti sensibili includono la lettura di eventi memorizzati in Google Calendar, la memorizzazione di un nuovo contatto in Contatti Google o l'eliminazione di un video di YouTube. Per ulteriori informazioni sugli ambiti disponibili e sulle relative classificazioni, consulta la documentazione di riferimento degli endpoint API chiamati dalla tua app e l'eventuale guida all'autorizzazione correlata pubblicata per l'API.
Devi richiedere gli ambiti che richiedono la quantità minima di accesso ai dati utente necessari per fornire la funzionalità. Ad esempio, un'app che legge solo i dati non deve richiedere l'accesso per leggere, scrivere ed eliminare i contenuti quando è disponibile un ambito più ristretto per l'API e i relativi endpoint. I dati che ricevi da un'API di Google devono essere utilizzati solo in conformità alle norme dell'API e nel modo che dichiari agli utenti nelle azioni dell'app e nelle norme sulla privacy.
Assicurati di tenere conto del tempo necessario per completare la verifica nel tuo piano di lancio dell'app o di eventuali nuove funzionalità che richiedono un nuovo ambito. La procedura di verifica degli ambiti sensibili può richiedere fino a 10 giorni. Tieni presente che la tua app potrebbe essere idonea a completare la verifica del brand come sottoinsieme della richiesta di verifica degli ambiti sensibili.
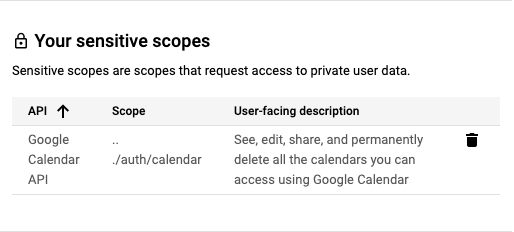
Informazioni sugli ambiti sensibili
Gli ambiti sensibili richiedono la revisione da parte di Google prima che un Account Google possa concedere l'accesso. Gli amministratori dell'organizzazione Google Workspace potrebbero limitare l'accesso agli ambiti sensibili per impedire l'accesso da parte di ID client OAuth che l'organizzazione non contrassegna esplicitamente come attendibili.
Informazioni sull'utilizzo degli ambiti
- Esamina gli ambiti utilizzati o che vuoi utilizzare nella tua app. Per trovare l'utilizzo degli ambiti esistenti, esamina il codice sorgente della tua app per individuare eventuali ambiti inviati con le richieste di autorizzazione.
- Determina che ogni ambito richiesto è necessario per le azioni previste della funzionalità della tua app e utilizza il privilegio minimo necessario per fornire la funzionalità. Un'API di Google in genere dispone di documentazione di riferimento sui suoi endpoint nella pagina Google Developers del prodotto, che include l'ambito richiesto per chiamare l'endpoint o proprietà specifiche al suo interno. Per saperne di più sugli ambiti di accesso necessari per gli endpoint API chiamati dalla tua app, consulta la documentazione di riferimento di questi endpoint.
- I dati che ricevi da un'API di Google devono essere utilizzati solo in conformità alle norme dell'API e nel modo che dichiari agli utenti nelle azioni della tua app e nelle tue norme sulla privacy.
- Consulta la documentazione dell'API per scoprire di più su ogni ambito, incluso il suo potenziale stato sensibile o con restrizioni.
- Dichiara tutti gli ambiti utilizzati dalla tua app nella pagina Accesso ai dati della console Cloud. Gli ambiti specificati vengono raggruppati in categorie sensibili o con restrizioni per evidenziare eventuali verifiche aggiuntive richieste.
- Trova l'ambito migliore che corrisponde ai dati utilizzati dalla tua integrazione, comprendine l'utilizzo, verifica nuovamente che tutto funzioni ancora in un ambiente di test e poi preparati a inviare la richiesta di verifica.
Passaggi per la preparazione alla verifica
Tutte le app che utilizzano le API di Google per richiedere l'accesso ai dati devono eseguire i seguenti passaggi per completare la verifica del brand:
- Verifica che la tua app non rientri in nessuno dei casi d'uso della sezione Eccezioni ai requisiti di verifica.
- Assicurati che la tua app sia conforme ai requisiti per i brand delle API o del prodotto associati. Ad esempio, consulta le linee guida per il branding per gli ambiti di Accedi con Google.
- Verifica la proprietà dei domini autorizzati del tuo progetto all'interno di Google Search Console. Utilizza un Account Google associato al tuo progetto della console API come proprietario o editor.
- Assicurati che tutte le informazioni di branding nella schermata per il consenso OAuth, come il nome dell'app, l'email di assistenza, l'URI della home page, l'URI delle norme sulla privacy e così via, rappresentino con precisione l'identità dell'app.
Requisiti della home page dell'applicazione
Assicurati che la tua home page soddisfi i seguenti requisiti:
- La tua home page deve essere accessibile pubblicamente e non solo agli utenti che hanno eseguito l'accesso al tuo sito.
- La pertinenza della tua home page rispetto all'app in fase di revisione deve essere chiara.
- I link alla scheda della tua app sul Google Play Store o alla sua pagina Facebook non sono considerati home page valide dell'applicazione.
Requisiti del link alle norme sulla privacy dell'applicazione
Assicurati che le norme sulla privacy della tua app soddisfino i seguenti requisiti:
- Le norme sulla privacy devono essere visibili agli utenti, ospitate nello stesso dominio della home page dell'applicazione e collegate alla schermata per il consenso OAuth della console API di Google. Tieni presente che la home page deve includere una descrizione della funzionalità dell'app, nonché i link alle norme sulla privacy e ai Termini di servizio facoltativi.
- Le norme sulla privacy devono indicare la modalità di accesso, utilizzo, archiviazione o condivisione dei dati utente di Google da parte dell'applicazione. Devi limitare l'utilizzo dei dati utente di Google alle pratiche divulgate nelle norme sulla privacy pubblicate.
Come inviare l'app per la verifica del brand
Un progetto della console Google Cloud organizza tutte le tue risorse della console Cloud. Un progetto è costituito da un insieme di Account Google associati che dispongono dell'autorizzazione per eseguire operazioni sul progetto, un insieme di API abilitate e impostazioni di fatturazione, autenticazione e monitoraggio per queste API. Ad esempio, un progetto può contenere uno o più client OAuth, configurare le API per l'utilizzo da parte di questi client e configurare una schermata per il consenso OAuth che viene mostrata agli utenti prima che autorizzino l'accesso alla tua app.
Se uno dei tuoi client OAuth non è pronto per la produzione, ti consigliamo di eliminarlo dal progetto per cui è richiesta la verifica. Puoi farlo nella pagina Clienti.
Per inviare la richiesta di verifica:
- Assicurati che la tua app sia conforme ai Termini di servizio delle API di Google e alle Norme relative ai dati utente dei servizi API di Google.
- Mantieni aggiornati i ruoli di proprietario ed editor degli account associati al tuo progetto, nonché l'email per l'assistenza utenti della schermata per il consenso OAuth e i dati di contatto dello sviluppatore nella console Cloud. In questo modo, i membri giusti del tuo team riceveranno una notifica di eventuali nuovi requisiti.
- Vai alla pagina Branding OAuth della console Cloud.
- Fai clic sul pulsante Selettore di progetti.
Nella finestra di dialogo Seleziona da che compare, seleziona il tuo progetto. Se non riesci a trovare il progetto, ma ne conosci l'ID progetto, puoi creare un URL nel browser nel seguente formato:
https://console.developers.google.com/auth/branding?project=[PROJECT_ID]
Sostituisci [PROJECT_ID] con l'ID progetto che vuoi utilizzare.
Nella pagina Branding, fornisci le informazioni di branding della tua app, tra cui nome dell'app, logo, dati di contatto dello sviluppatore e link pertinenti. Tutte le modifiche apportate vengono salvate come Bozza branding.
Fai clic sul pulsante Verifica branding per avviare la procedura di valutazione. La revisione automatizzata viene solitamente completata in pochi minuti.
Al termine della valutazione, esamina lo stato. In caso di esito positivo, lo stato diventa Pronta per la pubblicazione. Se la verifica automatica non va a buon fine, puoi visualizzare i problemi rilevati e risolverli o richiedere una revisione manuale.
Fai clic sul pulsante Pubblica branding per attivare il nuovo branding.
Se la tua app richiede anche la verifica per ambiti sensibili o con restrizioni, vai al Centro di verifica OAuth per monitorare lo stato di accesso ai dati e fornire eventuali informazioni aggiuntive richieste, ad esempio un video dimostrativo. Tieni presente che devi avere uno stato di branding pubblicato prima di poter richiedere la verifica per l'accesso ai dati.
Utilizza il pulsante Aggiungi o rimuovi ambiti per dichiarare tutti gli ambiti richiesti dalla tua app. Un insieme iniziale di ambiti necessari per Accedi con Google è precompilato nella sezione Ambiti non sensibili. Gli ambiti aggiunti sono classificati come non sensibili, sensibili o con restrizioni.
Fornisci fino a tre link a documentazione pertinente per le funzionalità correlate nella tua app.
Fornisci eventuali informazioni aggiuntive richieste sulla tua app nei passaggi successivi.
- Prepara una giustificazione dettagliata per ogni ambito sensibile richiesto, nonché una spiegazione del motivo per cui un ambito più ristretto non è sufficiente. Ad esempio: "La mia app utilizzerà
https://www.googleapis.com/auth/calendarper mostrare i dati di Google Calendar di un utente nella schermata di pianificazione della mia app. In questo modo, gli utenti possono gestire i propri programmi tramite la mia app e sincronizzare le modifiche con Google Calendar". - Prepara un video che mostri chiaramente in che modo un utente avvia e concede l'accesso agli ambiti richiesti e che mostri in dettaglio l'utilizzo degli ambiti sensibili e con limitazioni concessi nell'app. Carica il video su YouTube Studio e imposta la Visibilità su Non in elenco. Devi fornire un link al video dimostrativo nel campo del link di YouTube.
- Mostra la procedura di autorizzazione con OAuth che gli utenti dovranno seguire, in inglese. Ciò include il flusso di consenso e, se utilizzi Accedi con Google, il flusso di accesso.
- Mostra che la schermata per il consenso OAuth visualizza correttamente il nome dell'app.
- Dimostra che la barra degli indirizzi del browser della schermata per il consenso OAuth include correttamente l'ID client OAuth della tua app.
- Per mostrare come verranno utilizzati i dati, dimostra la funzionalità attivata da ogni ambito sensibile che richiedi.
- Prepara una giustificazione dettagliata per ogni ambito sensibile richiesto, nonché una spiegazione del motivo per cui un ambito più ristretto non è sufficiente. Ad esempio: "La mia app utilizzerà
Dopo aver pubblicato il branding o inviato una richiesta di accesso ai dati, il team Trust & Safety di Google potrebbe contattarti via email per richiedere ulteriori informazioni o passaggi da completare. Controlla i tuoi indirizzi email nella sezione Dati di contatto dello sviluppatore e l'email di assistenza della schermata per il consenso OAuth per verificare se sono presenti richieste di ulteriori informazioni. Puoi anche visualizzare le pagine Branding o Centro di verifica del tuo progetto per confermare lo stato di revisione attuale del progetto, incluso se la procedura di revisione è in pausa in attesa della tua risposta.
Eccezioni ai requisiti di verifica
Se la tua app verrà utilizzata in uno degli scenari descritti nelle sezioni seguenti, non è necessario inviarla per la revisione.
Utilizzo personale
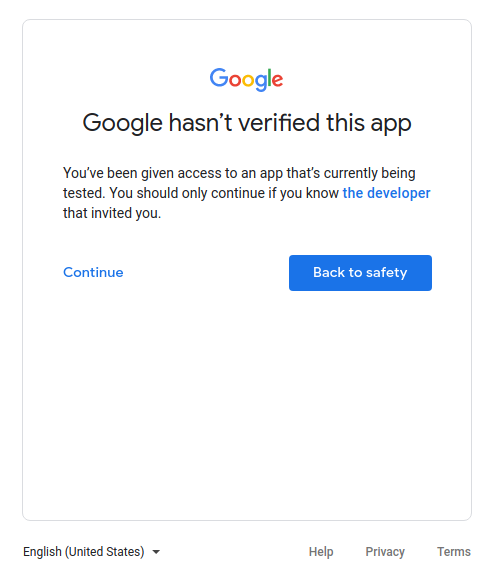
Un caso d'uso è se sei l'unico utente della tua app o se la tua app viene utilizzata solo da pochi utenti, tutti noti personalmente a te. Tu e il tuo numero limitato di utenti potreste non avere problemi ad avanzare nella schermata dell'app non verificata e a concedere ai vostri account personali l'accesso alla tua app.
Progetti utilizzati nei livelli di sviluppo, test o gestione temporanea
Per rispettare le policy di Google OAuth 2.0, ti consigliamo di utilizzare progetti diversi per gli ambienti di test e di produzione. Ti consigliamo di inviare l'app per la verifica solo se vuoi renderla disponibile per qualsiasi utente con un Account Google. Pertanto, se la tua app è in fase di sviluppo, test o gestione temporanea, la verifica non è obbligatoria.
Se la tua app è in fase di sviluppo o di test, puoi lasciare l'impostazione predefinita In fase di test per Stato di pubblicazione. Questa impostazione indica che la tua app è ancora in fase di sviluppo ed è disponibile solo per gli utenti che aggiungi all'elenco di utenti di test. Devi gestire l'elenco degli Account Google coinvolti nello sviluppo o nel test della tua app.
Solo dati di proprietà del servizio
Se la tua app utilizza un service account per accedere solo ai propri dati e non accede ai dati utente (collegati a un Account Google), non è necessario inviarla per la verifica.
Per capire cosa sono i service account, consulta Service account nella documentazione di Google Cloud. Per istruzioni su come utilizzare un service account, consulta Utilizzo di OAuth 2.0 per applicazioni server-to-server.
Solo per uso interno
Ciò significa che l'app viene utilizzata solo dalle persone della tua organizzazione Google Workspace o Cloud Identity. Il progetto deve essere di proprietà dell'organizzazione e la relativa schermata per il consenso OAuth deve essere configurata per un tipo di utente Interno. In questo caso, l'app potrebbe richiedere l'approvazione di un amministratore dell'organizzazione. Per saperne di più, consulta Considerazioni aggiuntive per Google Workspace.
- Scopri di più sulle applicazioni pubbliche e interne.
- Scopri come contrassegnare la tua app come interna nella domanda frequente Come faccio a contrassegnare la mia app come solo per uso interno?
Installazione a livello di dominio
Se prevedi che la tua app abbia come target solo gli utenti di un'organizzazione Google Workspace o Cloud Identity e utilizzi sempre l'installazione a livello di dominio, l'app non richiederà la verifica del brand. Tuttavia, se la tua app utilizza ambiti sensibili o con restrizioni, è necessaria la verifica dell'app. Questo perché un'installazione a livello di dominio consente a un amministratore di dominio di concedere alle applicazioni interne e di terze parti l'accesso ai dati degli utenti. Gli amministratori dell'organizzazione sono gli unici account che possono aggiungere l'app a una lista consentita per l'utilizzo all'interno dei propri domini.
Scopri come rendere la tua app un'installazione a livello di dominio nelle domande frequenti La mia applicazione ha utenti con account aziendali di un altro dominio Google Workspace.