
Interfejs Data Manager API obsługuje przesyłanie wielu typów danych użytkownika. Przestrzegaj wymagań dotyczących formatowania, szyfrowania i kodowania każdego elementu danych, aby dane zostały prawidłowo odebrane i przetworzone.
UserData: dane przekazywane przez użytkowników, takie jak adres e-mail lub numer telefonu.IpData: dane IP, takie jak adres IP i powiązane z nim sygnatury czasowe.PairData: identyfikatory dopasowywania danych o tożsamości użytkowników (PAIR).MobileData: dane identyfikujące urządzenie mobilne.
Wymagania dotyczące UserData
Obiekt UserData to kolekcja obiektów UserIdentifier. Każdy element UserIdentifier ma dokładnie jeden z atrybutów wymienionych w tabeli poniżej.
| UserIdentifier | |||||||
|---|---|---|---|---|---|---|---|
email_address |
|
||||||
phone_number |
|
||||||
address |
Obiekt
AddressInfoZapoznaj się ze specyfikacją formatu
AddressInfo. |
||||||
Format: AddressInfo
Aby utworzyć atrybut address elementu UserIdentifier, postępuj zgodnie z tymi wytycznymi dotyczącymi formatowania.
| AddressInfo | |||||||
|---|---|---|---|---|---|---|---|
given_name |
|
||||||
family_name |
|
||||||
region_code |
|
||||||
postal_code |
|
||||||
address_line |
|
||||||
city |
|
||||||
administrative_area |
|
||||||
Wymagania dotyczące IpData
Obiekt IpData ma te atrybuty.
| IpData | |||||||
|---|---|---|---|---|---|---|---|
ip_address |
|
||||||
Wymagania dotyczące PairData
Wypełnij pole pair_ids obiektu PairData listą identyfikatorów.
Sformatuj każdy element na liście, wykonując te czynności:
Zaszyfruj dane umożliwiające identyfikację dostarczone przez centrum danych, korzystając z algorytmu SHA-256.
Zaszyfruj bajty haszy za pomocą szyfru przemiennego EC, używając klucza wydawcy dla listy użytkowników PAIR.
Zakoduj zaszyfrowane dane za pomocą kodowania szesnastkowego lub Base64.
Wymagania dotyczące MobileData
Wypełnij pole mobile_ids obiektu MobileData listą Mobile ID. Nie szyfruj identyfikatorów urządzeń mobilnych.
Format sygnatury czasowej
Jeśli używasz formatu JSON w przypadku pól Timestamp, takich jak timestamp i last_updated_timestamp w Event, użyj formatu RFC 3339. Oto kilka przykładów czasu UTC z 8 sierpnia 2025 r. o godzinie 17:18:44.291 w formacie RFC 3339 i różnych strefach czasowych:
Strefa czasowa UTC:
2025-08-08T17:18:44.291ZStrefa czasowa EDT, która w tym czasie była o 4 godziny wcześniejsza niż UTC:
2025-08-08T13:18:44.291-04:00strefa czasowa PDT, która w tym czasie była o 7 godzin wcześniejsza niż UTC:
2025-08-08T10:18:44.291-07:00Strefa czasowa Tokio (Japonia), która jest o 9 godzin przed czasem UTC i nie uwzględnia czasu letniego:
2025-08-08T22:18:44.291+09:00
Jeśli używasz formatu bufora protokołu, podczas tworzenia Timestamp ustaw seconds i opcjonalnie nanos. Oto wartości seconds i nanos dla czasu UTC 8 sierpnia 2025 r. o godzinie 17:18:44.291:
seconds:1754683124nanos:291000000
Kodowanie
Wymagania dotyczące kodowania różnią się w zależności od tego, czy szyfrujesz dane użytkownika:
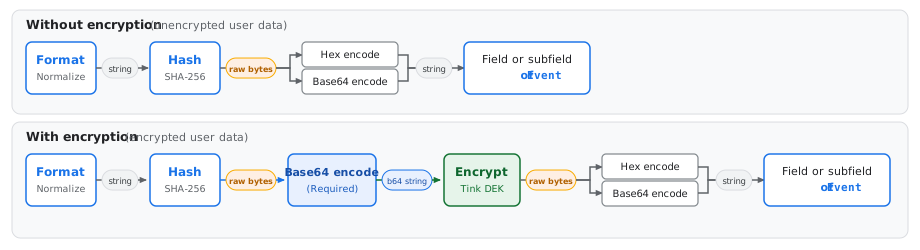
Niezaszyfrowane dane użytkownika: zakoduj bajty zaszyfrowane algorytmem SHA-256 za pomocą kodowania szesnastkowego (hex) lub kodowania Base64.
Zaszyfrowane dane użytkownika: jeśli szyfrujesz dane użytkownika, przed zaszyfrowaniem musisz zakodować nieprzetworzone bajty skrótu w formacie Base64. Kodowanie szesnastkowe nie jest obsługiwane w przypadku haszy przed szyfrowaniem. Następnie możesz zakodować wynikowy tekst szyfrowany za pomocą kodowania szesnastkowego lub Base64.