
2026년 7월 27일 월요일
Google Ads 계정의 보안을 강화하기 위해 Google Ads API에서 Google Ads API 사용자에 대한 패스키를 요구하기 시작합니다. 이는 Google Ads 계정에서 민감한 작업을 승인하기 위해 패스키를 요구하는 Google Ads의 광범위한 변경사항의 일부입니다. 이 중요한 보안 업데이트는 2026년 8월 5일부터 출시되며, 앞으로 몇 주에 걸쳐 모든 사용자에게 적용됩니다.
어떤 점이 달라지나요?
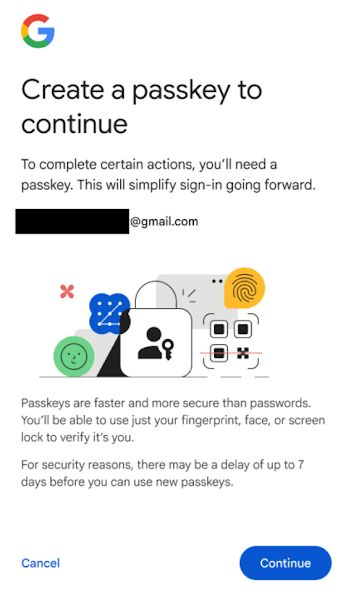
이 변경사항이 적용되면 사용자 인증 워크플로에 따라 Google Ads API의 새로운 OAuth 2.0 갱신 토큰을 생성하는 사용자는 항상 패스키를 사용하여 인증해야 합니다. 패스키를 만들지 않았다면 패스키를 만들고 이를 사용하여 인증 워크플로를 완료하라는 메시지가 표시됩니다. 비밀번호만 사용하거나 시간 기반 일회용 비밀번호(TOTP) 또는 SMS 기반 코드와 같은 2단계 인증(2FA) 메커니즘을 사용하는 다른 형태의 인증은 허용되지 않습니다.
어떤 조치를 취해야 하나요?
애플리케이션에서 사용하는 인증 워크플로에 따라 이번 변경의 영향을 받을 수 있습니다.
- 서비스 계정 워크플로: 서비스 계정 워크플로는 이번 변경의 영향을 받지 않으므로 별도의 조치가 필요하지 않습니다. 자동화된 워크플로 또는 오프라인 워크플로가 필요한 애플리케이션이라면 서비스 계정 워크플로를 꼭 사용하시기 바랍니다.
- 사용자 인증 워크플로: 앱에서 사용자용 OAuth 2.0 갱신 토큰을 생성하는 경우 다음과 같은 영향을 받습니다.
- 기존의 OAuth 갱신 토큰은 이번 변경의 영향을 받지 않습니다. 기존 OAuth 갱신 토큰은 평소와 같이 계속 작동하며, OAuth 액세스 토큰을 획득할 때 재승인 메시지가 표시되지 않습니다.
- 신규 사용자는 패스키로 인증해야 합니다. 새 패스키가 신뢰할 수 있는 상태가 되어 작동하기까지 7일 동안 보안 지연이 적용될 수 있습니다. 필요할 때 바로 사용할 수 있도록 패스키를 최대한 빨리 만들어 주세요.
패스키를 설정하려면 다음 단계를 따르세요.
- g.co/passkeys로 이동합니다.
- 패스키 생성을 클릭하여 보안 키 관리자에 로그인합니다.
- 기기에서 제시하는 단계에 따라 패스키를 만듭니다.
이번 변경이 다른 플랫폼에도 영향을 미치나요?
Google Ads 에디터, Google Ads 스크립트, BigQuery Data Transfer Service 또는 데이터 스튜디오와 같이 Google Ads API를 사용하여 Google Ads를 관리하는 Google 제품에서도 패스키 기반 인증을 요구하게 됩니다. 패스키를 사용 설정하지 않은 경우 패스키를 추가하라는 메시지가 표시됩니다.
패스키를 설정하는 방법을 자세히 알아보려면 고객센터를 방문하세요. 문제가 발생하면 지원팀에 문의하세요.
이번 업데이트와 관련하여 궁금한 점이 있거나 추가 논의가 필요한 경우 'Google 광고 및 측정 커뮤니티' Discord 서버를 통해 문의해 주세요.
 - 아나시 P. , Google Ads API팀