
Cihaz kaydı aşamasında, veren kuruluşun sistemine bir kimlik anahtarı kaydedilerek cihaz, VDC'yi depolamaya hazır hale getirilir.
İstek akışı
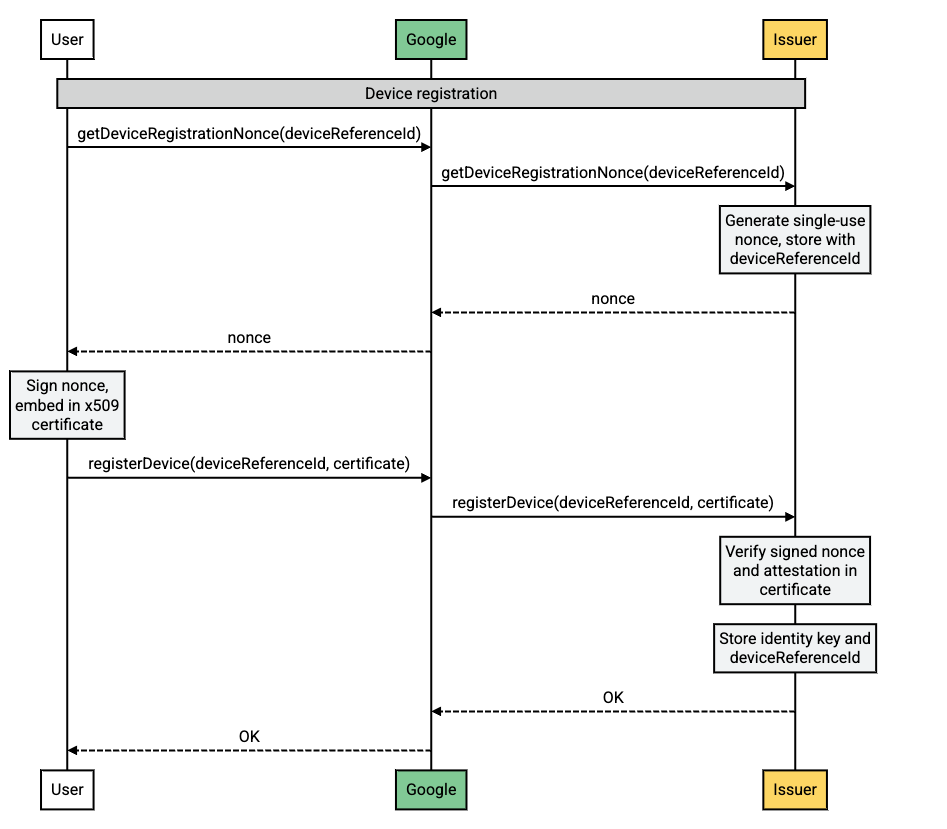
Akış açıklaması
| Adım | Kaynak | Açıklama |
|---|---|---|
| 1 | Android destekli cihaz |
Kullanıcının cihazında yeni bir VDC isteği oluşturuldu. Yeni bir kimlik anahtarı, veren kuruluş tarafından oluşturulmalıdır. Kullanıcının cihazı, bu işlemi başlatmak için getDeviceRegistrationNonce numarasını arar.
|
| 2 | Google sunucuları |
Google, getDeviceRegistrationNonce isteğini Veren'e iletir.
|
| 3 | Düzenleyen sunucuları |
Kartı veren kuruluş, bir kerelik sayı oluşturur, bunu deviceReferenceId ile birlikte saklar ve kerelik sayıyı Google'a döndürür.
|
| 4 | Google sunucuları | Google, nonce değerini kullanıcının cihazına iletir. |
| 5 | Android destekli cihaz |
Kullanıcının cihazı, tek seferlik rastgele sayıyı imzalar ve bir x509 sertifikasına yerleştirir.
Bu, cihazı doğrulamak için registerDevice çağrısına dahil edilir.
|
| 6 | Google sunucuları | Google, registerDevice çağrısını Veren'e iletir. |
| 7 | Veren kuruluş sunucuları | Veren, cihaz bütünlüğü kontrollerini gerçekleştirir ve cihazla ilişkili kimlik anahtarını depolar. |
Cihaz bütünlüğünü doğrulama
Cihaz onayı, kart verenlerin bir cihazı kaydetmeden önce bütünlüğünü doğrulamasını sağlayan bir güvenlik özelliğidir. Bu sayede, üzerinde değişiklik yapılmış veya yetkisiz yazılım çalıştıran cihazların kaydı engellenir.
Cihazın bütünlüğünü doğrulamak için veren kuruluş şunları yapmalıdır:
/registerDeviceisteğinde gönderilen sertifika zincirini doğrulayın. Zincirdeki kök sertifika, Google tarafından sağlanan sertifika ile eşleşmelidir.- Kök sertifikanın Sertifika İptal Listesi'nde yer almadığından emin olun.
- Varlık sertifikasını ayrıştırın, uzantıları okuyun ve aşağıdakileri doğrulayın:
attestationChallengedeğeri,/getDeviceRegistrationNonceişlemi sırasında gönderilennonceile eşleşir.teeEnforced.rootOfTrustşu özelliklere sahiptir:deviceLocked=TRUEverifiedBootState=VERIFIED
softwareEnforced.attestationApplicationIdiçindeki paket adlarıcom.google.android.gmsveyacom.google.android.gsfile eşleşir.
Cihaz doğrulama sürecinin farklı bölümlerinin açıklaması
- Sertifika zinciri: Sertifika zinciri, cihazın kimliğini doğrulayan bir dizi sertifikadır. Zincirdeki kök sertifika en güvenilir sertifikadır ve zincirdeki her sonraki sertifika, üzerindeki sertifika tarafından imzalanır.
- Sertifika İptal Listesi: Sertifika İptal Listesi (CRL), herhangi bir nedenle iptal edilmiş sertifikaların listesidir. Cihaz onay sertifikası zincirindeki kök sertifika CRL'de yer alıyorsa sertifika geçersizdir ve cihaz onayına güvenilmemelidir.
- Varlık sertifikası: Varlık sertifikası, cihaza özel sertifikadır. Bu dosyada, cihazın donanım tanımlayıcıları ve yazılım sürümü gibi bilgiler yer alır.
- Uzantılar: Uzantılar, sertifikaya dahil edilen ek bilgilerdir. Cihaz onay sertifikası, cihazın bütünlüğünü doğrulamak için kullanılan çeşitli uzantılar içerir. Daha fazla bilgi için sertifika uzantısı verileri şemasına bakın.