

Google Ad Manager API の呼び出しはすべて、OAuth2 を通じて承認される必要があります。OAuth2 は、ユーザーがサードパーティ アプリケーションに権限を付与し、アプリケーションがユーザーに代わってウェブサービスとやり取りできるようにするオープン スタンダードです。OAuth2 を使用すると、Ad Manager API クライアント アプリケーションは、ユーザーのユーザー名やパスワードを処理または保存することなく、ユーザーのアド マネージャー アカウントにアクセスできます。
OAuth2 認証情報を作成する
OAuth2 認証情報を生成する手順は次のとおりです。
1. 認証タイプを決定する
以下の表で、Ad Manager API アプリケーションに最適な認証タイプを確認してください。
| OAuth2 認証タイプを選択する | |
|---|---|
| サービス アカウント |
独自のアド マネージャー データにのみアクセスする必要がある場合は、このオプションを選択します。 詳細 |
| ウェブ アプリケーション |
アド マネージャー データへのアクセスをアプリケーションに許可するユーザーとして認証する場合は、このオプションを選択します。 詳細 |
2. OAuth2 認証情報を作成する
認証タイプを決定したら、下の対応するタブをクリックし、手順に沿って OAuth2 認証情報を生成します。
- Google API Console の [認証情報] ページを開きます。
- プロジェクトのプルダウンから [新しいプロジェクトを作成] を選択し、プロジェクトの名前を入力します。必要に応じて、指定されたプロジェクト ID を編集します。[作成] をクリックします。
- [認証情報] ページで、[認証情報を作成] を選択し、[サービス アカウント キー] を選択します。
- [新しいサービス アカウント] を選択し、[JSON] を選択します。
- [作成] をクリックして、秘密鍵を含むファイルをダウンロードします。
- Google API Console の [認証情報] ページを開きます。
- プロジェクトのプルダウンから [新しいプロジェクトを作成] を選択し、プロジェクトの名前を入力して(必要に応じて、指定されたプロジェクト ID を編集して)、[作成] をクリックします。
- [認証情報] ページで、[認証情報を作成] を選択し、[OAuth クライアント ID] を選択します。
- [同意画面] ページで商品名の設定を求められることがあります。その場合は、[同意画面を構成] をクリックし、リクエストされた情報を入力して、[保存] をクリックして [認証情報] ページに戻ります。
- [アプリケーションのタイプ] は [ウェブ アプリケーション] を選択します。手順に沿って、JavaScript 生成元、リダイレクト URI、またはその両方を入力します。
- [作成] をクリックします。
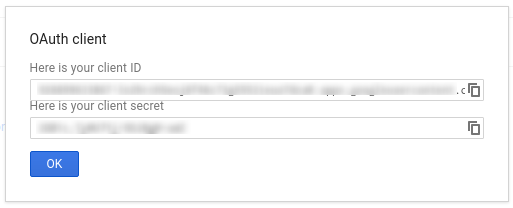
- 表示されたページで、クライアント ID とクライアント シークレットをクリップボードにコピーします。これらは、クライアント ライブラリを構成するときに必要になります。
3. アド マネージャー ネットワークを設定する
サードパーティ デベロッパーの場合は、クライアントにこの手順を依頼する必要がある場合があります。
- アド マネージャー ネットワークに移動します。
- [管理者] タブをクリックします。
- [API アクセス] が有効になっていることを確認します。
- [サービス アカウント ユーザーを追加] ボタンをクリックします。
- サービス アカウントのメールアドレスを使用してフォームに記入します。サービス アカウント ユーザーには、UI でエンティティにアクセスする場合と同様に、エンティティにアクセスするための権限を付与する必要があります。
- [保存] ボタンをクリックします。サービス アカウントの追加を確認するメッセージが表示されます。
- 既存のサービス アカウント ユーザーを表示するには、[ユーザー] タブに移動して、[サービス アカウント] フィルタをクリックします。
- アド マネージャー ネットワークに移動します。
- [管理者] タブをクリックします。
- [API アクセス] が有効になっていることを確認します。
4. クライアント ライブラリを設定して使用する
クライアント ライブラリで認証情報を使用するには、以下の適切なガイドに沿って操作してください。
Java
.NET
Python
PHP
Ruby
Google のクライアント ライブラリを使用しない場合は、OAuth2 サービス アカウントまたはウェブアプリのフローを自分で実装する必要があります。
舞台裏
クライアント ライブラリは、以下で説明する詳細を自動的に処理するため、舞台裏で何が起こっているかに関心がある場合にのみ、読み進めてください。このセクションは、OAuth2 仕様をすでに理解しており、Google API で OAuth2 を使用する方法を理解している上級ユーザーを対象としています。
HTTP リクエスト ヘッダー
Ad Manager API へのすべてのリクエストの HTTP ヘッダーには、次の形式のアクセス トークンを含める必要があります。
Authorization: Bearer ACCESS_TOKEN
次に例を示します。
POST … HTTP/1.1
Host: …
Authorization: Bearer 1/fFAGRNJru1FTz70BzhT3Zg
Content-Type: text/xml;charset=UTF-8
Content-Length: …

<?xml version="1.0"?>
<soap:Envelope xmlns:soap="http://www.w3.org/2001/12/soap-envelope">
…
</soap:Envelope>
スコープ
1 つのアクセス トークンで、複数の API に対してさまざまなレベルのアクセス権を付与できます。scope という変数パラメータは、アクセス トークンが許可するリソースとオペレーションのセットを制御します。アクセス トークンのリクエスト中に、アプリケーションは scope パラメータで 1 つ以上の値を送信します。
アド マネージャーには、以下に示すスコープが 1 つだけあります。認可は、プロダクト内のユーザーレベルで行う必要があります。
| スコープ | 権限 |
|---|---|
https://www.googleapis.com/auth/admanager |
アド マネージャーでキャンペーンを表示、管理する。 |